OpenVPNは2026年10月22日、VPNの接続ソフトの土台「OpenVPN 3 Core」の欠陥(CVE-2026-106017)を公表しました。接続の設定(プロファイル)に書いた「remote-cert-tls」の指定が、読み込みのときに黙って捨てられます。そのため、同じ認証局が出した証明書を持つ攻撃者が、VPNのサーバーになりすませます。
対象はOpenVPN 3 Coreの3.4から3.11.7で、10月21日に出た3.11.8で直りました。
告知で分かったこと
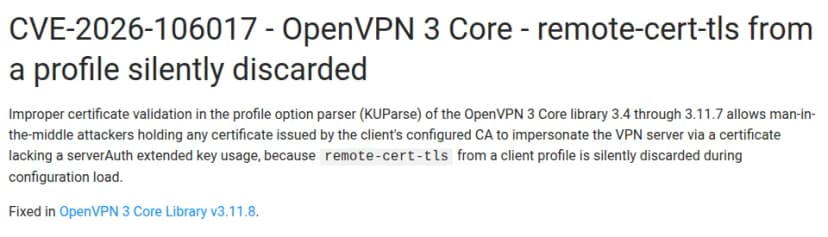 OpenVPNの告知。remote-cert-tlsの指定が黙って捨てられ、3.11.8で直った出典: OpenVPN「CVE-2026-106017 - OpenVPN 3 Core - remote-cert-tls from a profile silently discarded」(引用)
| 項目 |
告知の内容 |
| 欠陥 |
接続の設定を読む部分(KUParse)で、「remote-cert-tls」の指定が黙って捨てられる。サーバーの証明書の確かめが正しく行われない |
| 攻撃の条件 |
利用者の設定にある認証局が出した証明書を持つ攻撃者が、間に入る(中間者攻撃) |
| 起きること |
サーバーの用途(serverAuth)を持たない証明書でも通ってしまい、攻撃者がVPNのサーバーになりすませる |
| 対象 |
OpenVPN 3 Coreの3.4から3.11.7 |
| 直った版 |
3.11.8(10月21日) |
| 深刻度 |
CVSS 4.0で6.3 |
「remote-cert-tls server」は、接続先の証明書が、本当にサーバー用に出されたものかを確かめる指定です。同じ認証局で社員の端末の証明書も出している場合、社員の証明書を使ったなりすましを防ぐための大事な指定です(当社の見立て)。
OpenVPN Connectの中核
OpenVPNは、OpenVPN 3を、iOS、Android、Linux、Windows、Mac向けの「OpenVPN Connect」の中核として使っていると説明しています。会社のVPNで、社員がOpenVPN Connectを使っている場合が当たります。
どの版のOpenVPN Connectに3.11.8が入るか、いつ配られるかは、告知に書かれていません。OpenVPN 2系(サーバーや、コミュニティ版のクライアントのopenvpn)は別のソフトです。2系の秋の修正は、OpenVPNの秋の更新で脆弱性を修正 公開サーバーは版の確認をにまとめています。
影響する会社・しない会社
- 影響する: 社員の端末で、OpenVPN Connect(OpenVPN 3 Coreを使うもの)を使って会社のVPNにつないでいる会社です。
- 影響する: OpenVPN 3 Coreを組み込んだ自社のアプリや機器を出している会社です。3.11.8を取り込みます。
- 影響する: VPNのサーバーの証明書と、社員の端末の証明書を、同じ認証局で出している会社です。攻撃の条件に当たりやすくなります(当社の見立て)。
- 影響しない(告知の範囲では): OpenVPN 2系のクライアントだけを使っている会社です。OpenVPN 3 Coreとは別のソフトです。