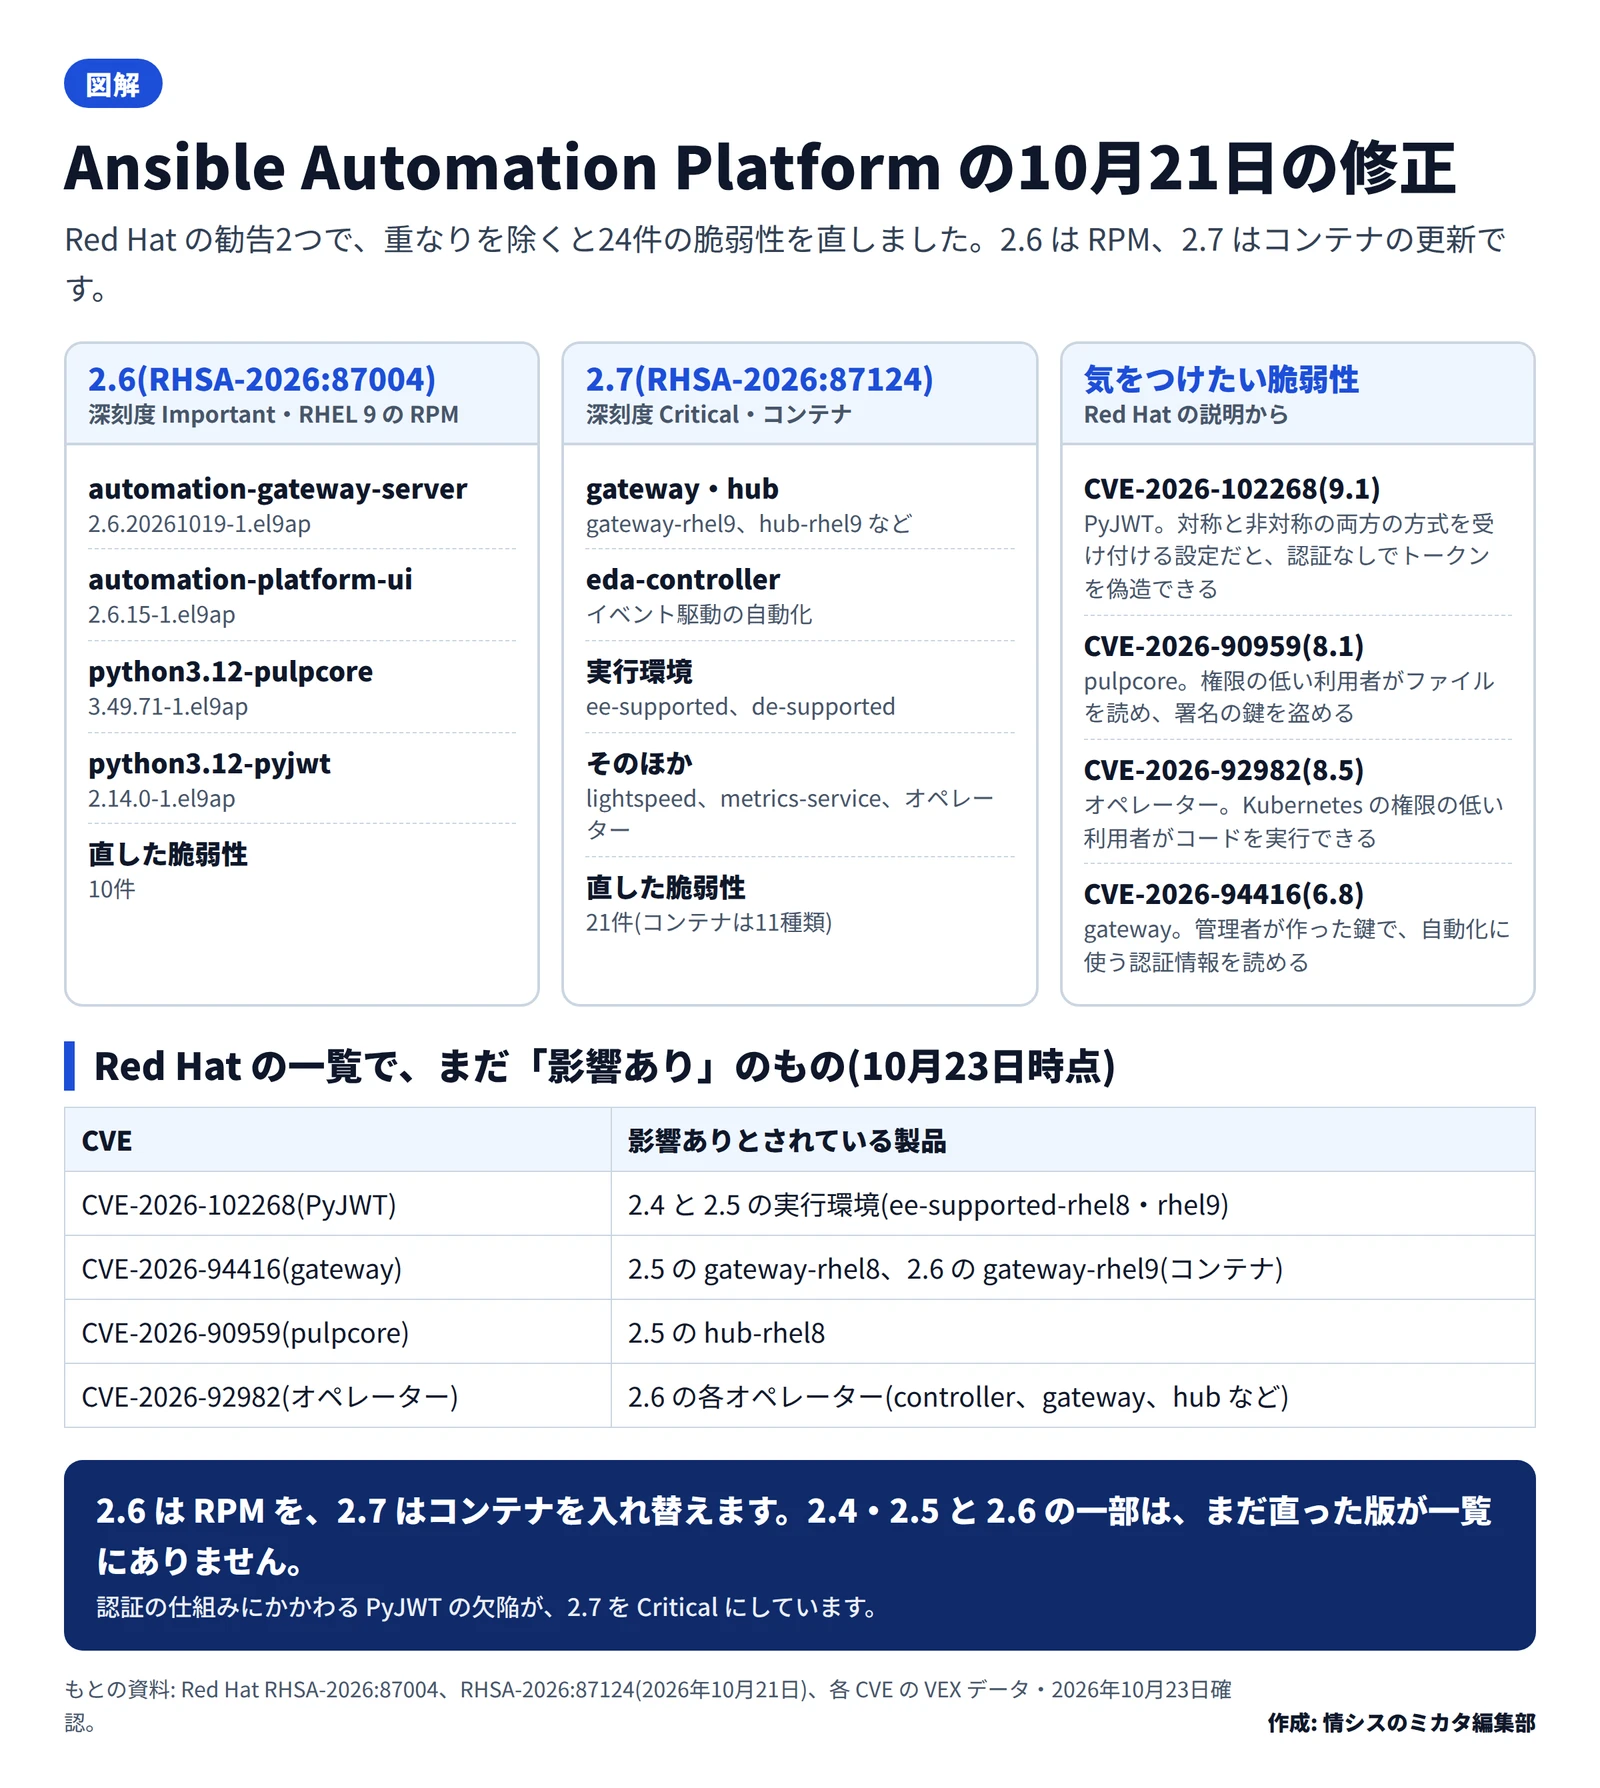
Red Hat は2026年10月21日、IT の自動化 の基盤「Ansible Automation Platform(AAP)」の、2.6と2.7のセキュリティ 更新を出しました。2.6向けの勧告(RHSA-2026:87004)は深刻度がImportant、2.7向けの勧告(RHSA-2026:87124)はCriticalです。2つを合わせると、重なりを除いて24件の脆弱性 を直しています。
2.7がCriticalなのは、トークンを扱う部品「PyJWT」の欠陥のためです。
2つの勧告で直ったもの
Ansible Automation Platformの10月21日の修正と、まだ影響ありのもの 作成: 編集部 / もとの資料: Red Hat RHSA-2026:87004・RHSA-2026:87124・CVEのVEXデータ
勧告
対象
更新の形
直した脆弱性
RHSA-2026:87004(Important)
AAP 2.6
RHEL 9のRPM。automation-gateway-server 2.6.20261019-1.el9ap、automation-platform-ui 2.6.15-1.el9ap、python3.12-pulpcore 3.49.71-1.el9ap、python3.12-pyjwt 2.14.0-1.el9ap
10件
RHSA-2026:87124(Critical)
AAP 2.7
コンテナ のイメージ11種類。gateway、hub、eda-controller、実行環境(ee-supported、de-supported)、lightspeed、metrics-service、オペレーターなど21件
ドイツのCERT-Bundも、この2つをまとめて注意(WID-SEC-2026-4111)を出しています。10月23日の更新で加わったRHSA-2026:88198は、AAPではなく、同じ部品の欠陥を直したRed Hat Developer Hub 1.10.6の勧告です。
気をつけたい脆弱性
CVE
部品
深刻度
Red Hatの説明
CVE-2026-102268
PyJWT
Critical(CVSS 9.1)
トークンの検証で対称と非対称の両方の方式を受け付けるとき、公開鍵の書き方の違いで、公開鍵を共有の秘密の鍵として扱ってしまう。認証のない遠隔の攻撃者が、本物のようなトークンを作って認証をすり抜けられる。1つの方式だけを使う設定や、JWKのセットで検証する場合は影響しない
CVE-2026-90959
pulpcore
CVSS 8.1
内容をアップロードするAPIで、ファイルのURLの確かめ方にすき間がある。権限の低いログイン済みの利用者が、Pulpが読めるファイルを読める。コンテナのレジストリの署名の秘密鍵を盗まれると、ほかの人の非公開のリポジトリを読み書きできるトークンを作られる
CVE-2026-92982
Ansible Operator Plugins
CVSS 8.5
Kubernetesの権限の低い利用者が、カスタムリソースの値にJinja2のテンプレートを埋め込み、オペレーターのポッドの中でコードを実行できる。オペレーターのサービスアカウントの、クラスター全体の権限を取られる恐れ
CVE-2026-94416
AAPのgateway
CVSS 6.8
管理者がサービスの鍵を作れることを使って、Controllerのサービスになりすますトークンを作れる。AAPが管理先の自動化に使う認証情報(クラウドのIAMの鍵、SSHの秘密鍵など)を読まれる恐れ
2.7の更新では、ほかにもansible-coreのロールの導入で引数を差し込める欠陥(CVE-2026-11332)、GitPython、virtualenv、urllib3、fsspecなどの欠陥を直しています。PyJWTのほかの5件(空の鍵のHMAC、JWKのセットの扱いなど)は、2.6と2.7の両方で直りました。PyJWTの欠陥の中身は、PyJWTに空の鍵でトークン偽造の欠陥 JWKで検証なら2.14.0へ でも取り上げています。
まだ直った版が一覧にないもの
Red HatのCVEごとの脆弱性のデータ(VEX)では、10月23日の時点で、次のものが「影響あり」のままです。
CVE
影響ありとされている製品
CVE-2026-102268(PyJWT)
AAP 2.4と2.5の実行環境(ee-supported-rhel8・rhel9)
CVE-2026-94416(gateway)
AAP 2.5のgateway-rhel8、AAP 2.6のgateway-rhel9(コンテナ)
CVE-2026-90959(pulpcore)
AAP 2.5のhub-rhel8
CVE-2026-92982(オペレーター)
AAP 2.6の各オペレーター(controller、gateway、hub、eda-controllerなど)
Red Hatは、CVE-2026-102268について、使いやすく広く当てられる回避策は無いとしています。
AAPは、社内のサーバーやクラウドを動かすための鍵を、まとめて預かる仕組みです。gatewayやpulpcoreの欠陥で読まれる恐れがあるのは、その鍵そのものです。ふつうの業務のアプリより先に更新する価値があります(当社の見立て)。