リモートデスクトップの仕組み(RDP)をオープンソースで作るFreeRDPの開発チームは、2026年10月19日と20日に、GitHubで脆弱性の勧告を38件公開しました。ドイツのCERT-Bundも、19日に深刻度「中」、20日に「高」の注意情報を出しています。
38件は、どれも3.32.1以前が対象です。直った版の3.32.2は、10月12日にGitHubで公開されています。この記事の内容は、2026年10月21日に開発チームの勧告とリリースで確かめたものです。
38件の内訳
38件のうち、深刻度がHighは11件、Moderate(中)は27件です。勧告の題名から、どの部品で、どんな問題が起きるかを分けると、次のとおりです。
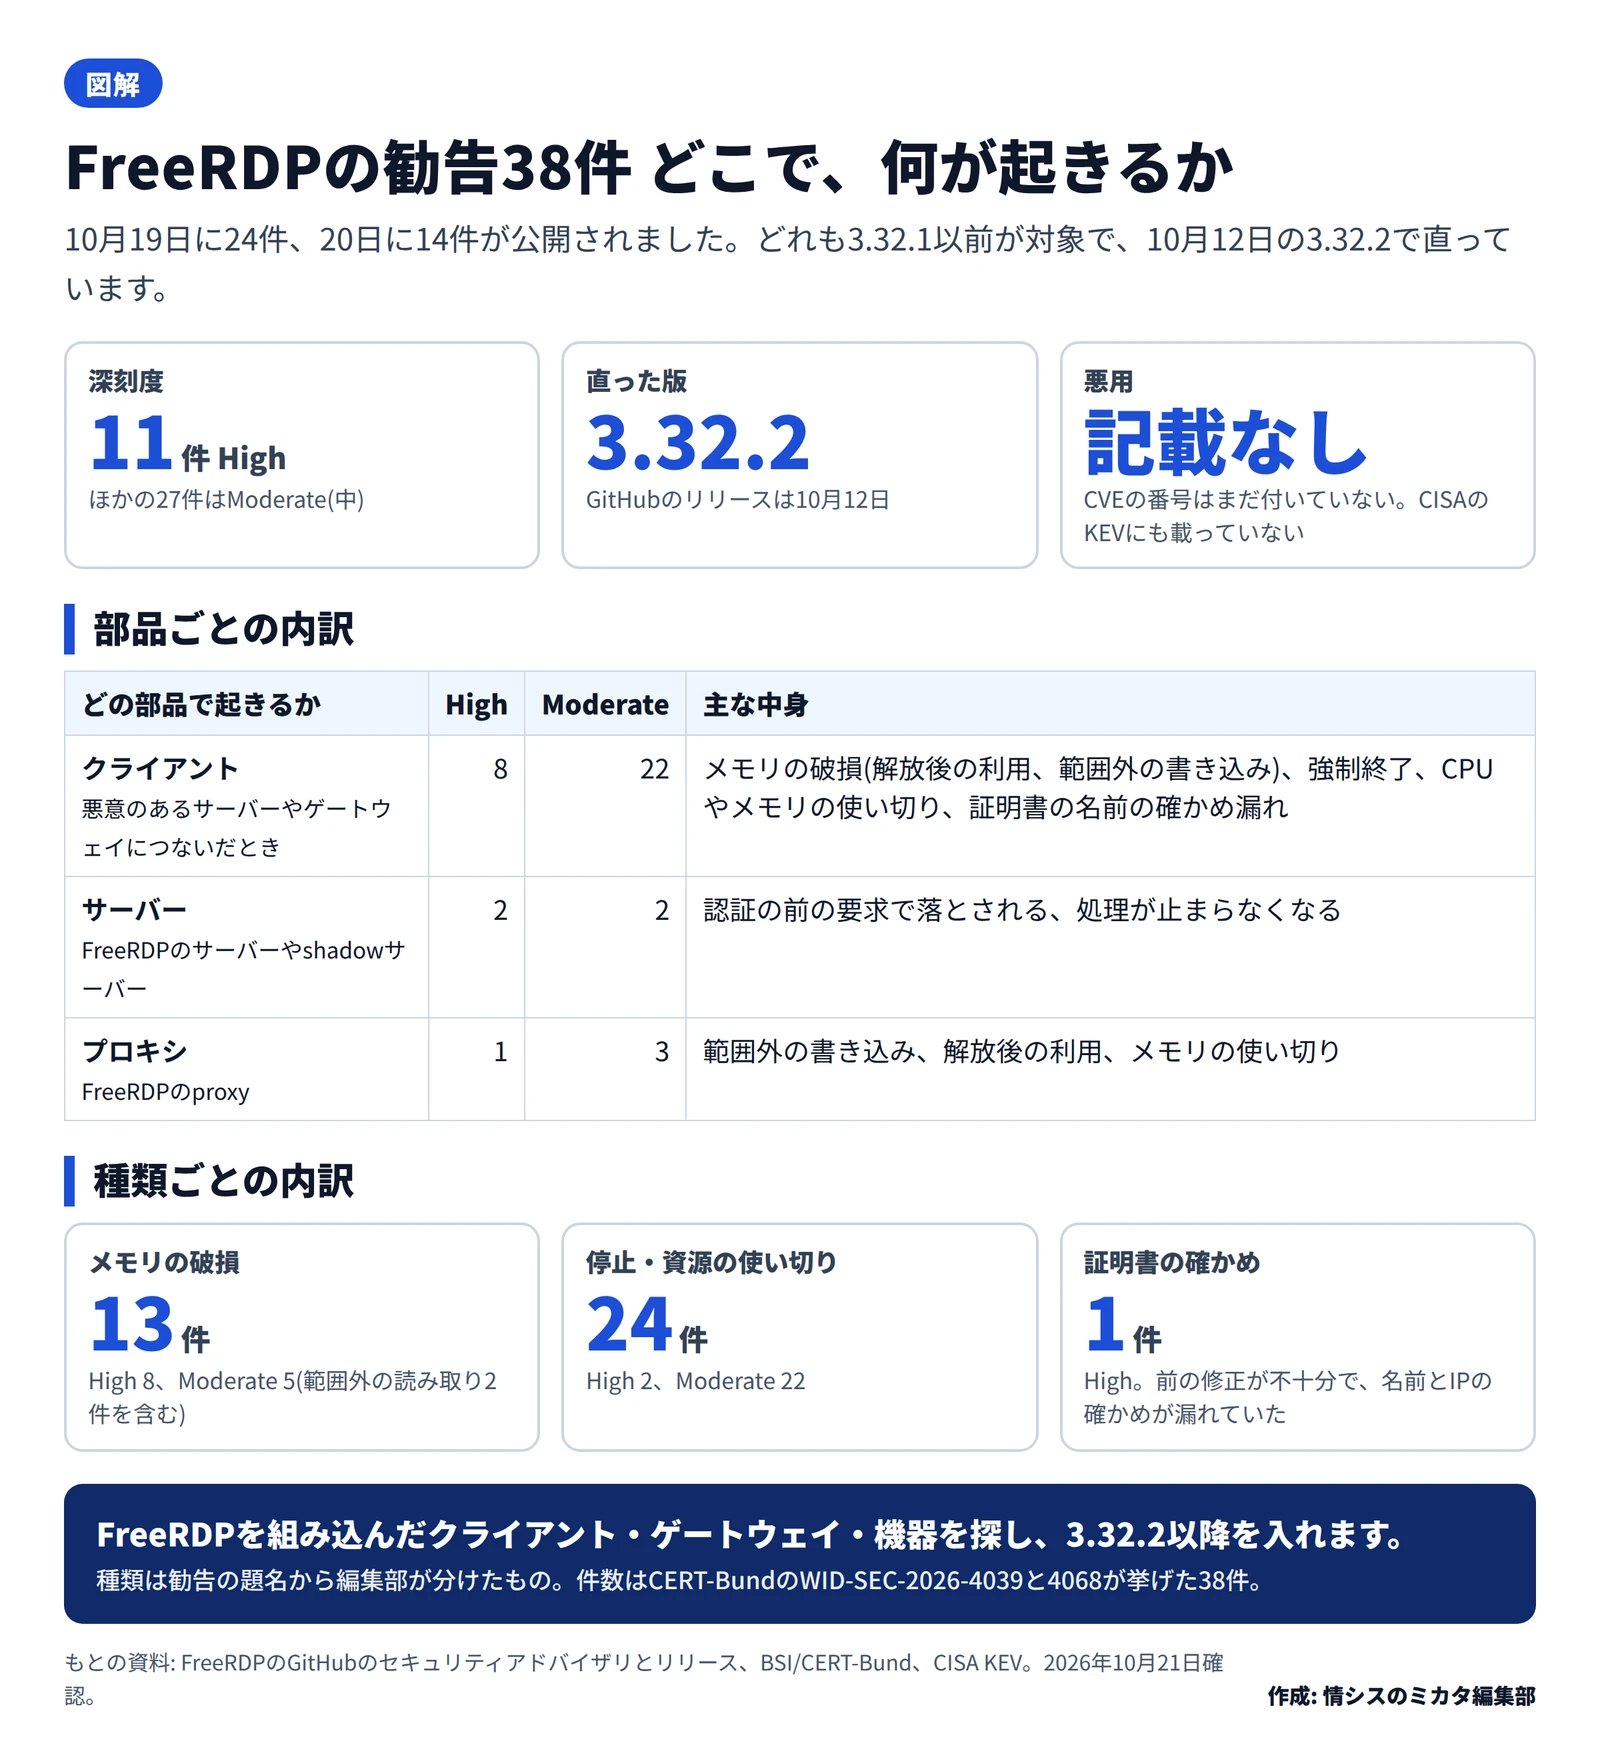
いちばん多いのはクライアントの問題で、30件あります。勧告の多くは、悪意のあるRDPのサーバーやゲートウェイにつないだときに、クライアントが落ちる、メモリが壊れる、CPUやメモリを使い切るといった問題です。サーバー(FreeRDPのサーバーやshadowサーバー)の問題が4件、プロキシの問題が4件あります。
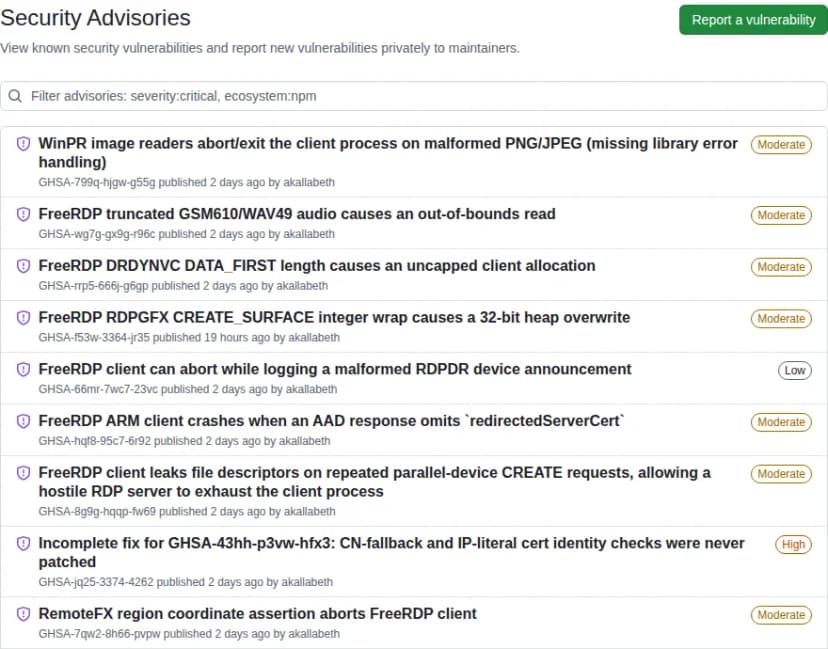
Highの11件は、次のとおりです。
| 部品 | 中身(勧告の題名から) |
|---|---|
| クライアント | Kerberos(WinPRのSSPI)の処理で、同じメモリを二重に解放する |
| クライアント | 画面の転送(rdpgfx)の通路を閉じるとき、解放したメモリを使う |
| クライアント | スマートカードの転送の機能で、解放したメモリを使う |
| クライアント | planarの画像の処理で、範囲の外に書き込む |
| クライアント | Early User Authorizationの読み込みで、受信の領域があふれる(CVSS 8.1) |
| クライアント | 前の修正が不十分で、サーバーの証明書の名前(CN)とIPアドレスの確かめが漏れていた(CVSS 7.4) |
| クライアント | 画面の転送(RDPGFX)の処理で、範囲の外に書き込む |
| クライアント | RD Gatewayを通すときの処理で、領域があふれる |
| サーバー | 認証の前の要求(TSRequest)で、shadowサーバーを落とせる(CVSS 7.5) |
| サーバー | 途中で切れた入力の通知で、サーバーが落ちる(CVSS 7.5) |
| プロキシ | 画像のキャッシュの設定の処理で、範囲の外に書き込む |
証明書の確かめの漏れは、つなぐ先のサーバーが本物かを見分ける仕組みに関わります。偽のサーバーに通信を横取りされたときに、気づけない恐れがあります。