オランダのNLnet Labsは2026年10月21日、キャッシュDNSサーバーのソフト「Unbound」の1.26.2を出し、脆弱性5件を直しました。最も重いのは、DNS over QUIC(DoQ)の処理で止まる恐れがある欠陥で、深刻度は「High」です。ほかに、DNSSECの検証が外れる欠陥や、キャッシュに偽の情報を入れられる恐れがある欠陥もあります。
Debianも10月23日、Debian 13(trixie)向けの更新(DSA-6581-1)を出しました。社内のDNSでUnboundを使っている会社は、版を確かめてください。
直った5件
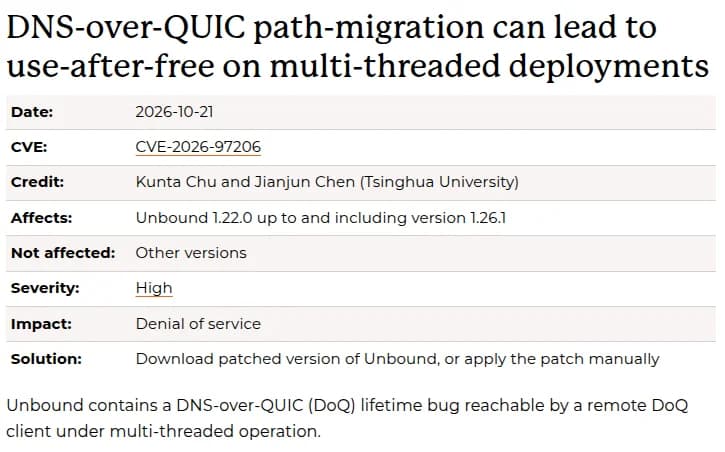
NLnet Labsの告知によると、5件は次のとおりです。
| CVE | 内容 | 当たる版 | 深刻度 |
|---|---|---|---|
| CVE-2026-97206 | DoQ(QUICで暗号化したDNS)で、接続の経路が変わったあと、解放済みのメモリーを使って止まる。複数のスレッドで動かしているとき | 1.22.0〜1.26.1 | High(CVSS 7.5) |
| CVE-2026-50106 | 独自のトラストアンカー(検証の起点)を設定したゾーンで、偽の「存在しない」応答を1つ受け入れ、検証が外れる | 1.26.1まで | Medium(CVSS 6.5) |
| CVE-2026-96405 | 名前の圧縮の印(ポインター)を多く連ねた応答で、CPUを使わされ、性能が落ちる | 1.26.1まで | Medium(CVSS 5.3) |
| CVE-2026-109125 | 既定でない設定「unwanted-reply-threshold」を使うと、キャッシュの消え方から送信元のポートを探られ、偽の情報を入れられる恐れ | 1.26.1まで | Medium(CVSS 5.3) |
| CVE-2026-35501 | 独自のトラストアンカーを設定したゾーンで、偽のNSECの応答を受け入れ、検証が外れる | 1.0.1〜1.26.1 | Low(CVSS 3.7) |
当たる条件は、件ごとに違います。
- DNSSECの2件(CVE-2026-50106、CVE-2026-35501)は、ルートのトラストアンカーに加えて別のトラストアンカーを設定し、そのゾーンの親が署名されていない場合の話です。
- CVE-2026-109125は、告知によると、既定の設定では成り立ちません。推奨の値(1,000万)なら、公開のDNSでは成功しにくいとしています。ただし、問い合わせを続けて保てる場合は、キャッシュポイズニングが現実の道筋になると書いています。
- CVE-2026-96405は、問い合わせをする権利と、細工した応答を返す権威DNSを持つ攻撃者が使えます。1.26.2では、1つの応答で圧縮の印をたどる数に、合計2,048までの上限を設けました。
すぐに上げられない場合のために、NLnet Labsは、件ごとのパッチと、5件をまとめたパッチも出しています。
NLnet Labsは9月16日の1.26.1でも、9件を直していました。その中には、DNSKEYの処理でメモリーがあふれ、遠隔からのコード実行の恐れがある重大(Critical)な欠陥(CVE-2026-81642)も含まれます。1.26.0以前を使っている場合は、こちらも当たります。