多くのPCやサーバーのUEFIのファームウェアの土台になっている「EDK2(EDK II)」で、ネットワークから起動するPXEの最中に、認証なしで任意のコードを実行される恐れのある欠陥が公表されました。EDK2を開発するTianoCoreが2026年10月22日に勧告を出し、CVE-2026-97631の番号が付きました。深刻度はCVSS 4.0で9.5の「Critical」です。
コードが実行されるのは、OSが読み込まれる前、セキュアブートやmeasured bootがOSの部品を確かめる前の段階です。
何が起きるか
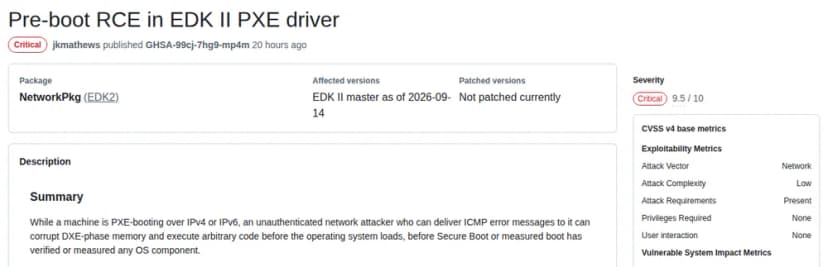 EDK2の勧告。PXEで起動中に、起動前のコードの実行の恐れ(Critical、9.5)出典: TianoCore「Pre-boot RCE in EDK II PXE driver(GHSA-99cj-7hg9-mp4m)」(引用)
| 項目 |
勧告の内容 |
| どこの欠陥か |
EDK2のネットワークの部品(NetworkPkg)の、PXEで起動するためのドライバー(UefiPxeBcDxe) |
| いつ突かれるか |
機器がIPv4かIPv6のPXEでネットワークから起動している間 |
| 攻撃者に要るもの |
起動中の機器のIPアドレスあてに、ICMPのエラーの通知を1つ届けられること。認証は要らず、ネットワーク上の距離も問わない |
| 何が起きるか |
504バイトを超える通知を受けると、決まった大きさの置き場所を超えて書き込んでしまう。起動が止まる(OSの配布や復旧ができなくなる)ほか、対象のファームウェアの作りを知る攻撃者は、OSより前の段階(最も強い権限)で任意のコードを動かせる |
| 防げないもの |
OSが動く前なので、セキュアブートやmeasured bootがOSを確かめる前に実行される |
| 見つけた人 |
AnthropicのAlex Matrosov氏とGoogleのDan Holmes-Mitra氏。修正の案も出した |
修正は開発中の版に入った、機器に届くのはこれから
直すための変更(プルリクエスト#13302)は、10月15日にEDK2の開発中の版(master)に取り込まれました。一方で、CVEの記録では、対象は最新の安定版のedk2-stable202608(2026年8月)までです。直った安定版は、10月23日の時点でまだ出ていません。勧告のページの「直った版」の欄も「今のところ無し」となっています。
EDK2は、そのまま利用者の機器に入るものではありません。UEFIのファームウェアを作る会社や、PC・サーバーのメーカーが、EDK2の修正を自社のファームウェアに取り込み、更新として出す必要があります。各メーカーの対応の予定は、10月23日の時点で見当たりません。
EDK2のPXEとネットワークの仕組みでは、2024年1月にも、9件の欠陥「PixieFail」が公表されていました。このときも、利用者に届くまでには、各メーカーのファームウェアの更新を待つ必要がありました。
影響する会社・しない会社
- 影響する: PXEのネットワーク起動を使っている会社です。OSの配布やキッティング、VDIの端末、サーバーの構築や復旧などで使われます。起動している間、同じネットワークの中から、またはICMPを届けられる場所から攻撃される恐れがあります。
- 影響する: EDK2をもとにしたUEFIのファームウェアで動くPCやサーバーを使っている会社です。多くの機器が当たりえます(当社の見立て)。メーカーのファームウェアの更新が出たら当てます。
- 影響する: 仮想化の基盤で、仮想マシンをPXEで起動している会社です。仮想マシンのUEFIのファームウェアも、EDK2をもとにしていることがあります(当社の見立て)。
- 影響しない(公表の範囲では): PXEで起動しない機器です。勧告によると、攻撃できるのはPXEで起動している間だけです。