キャッシュと逆向きのプロキシ(利用者とWebのサーバーのあいだに立って中継する仕組み)のソフト「Apache Traffic Server」で、15件の脆弱性が直りました。Apache Traffic ServerのPMC(開発の運営の委員会)が日本時間2026年10月21日に公表し、9.2.16・10.1.5・10.2.1で直したと知らせています。
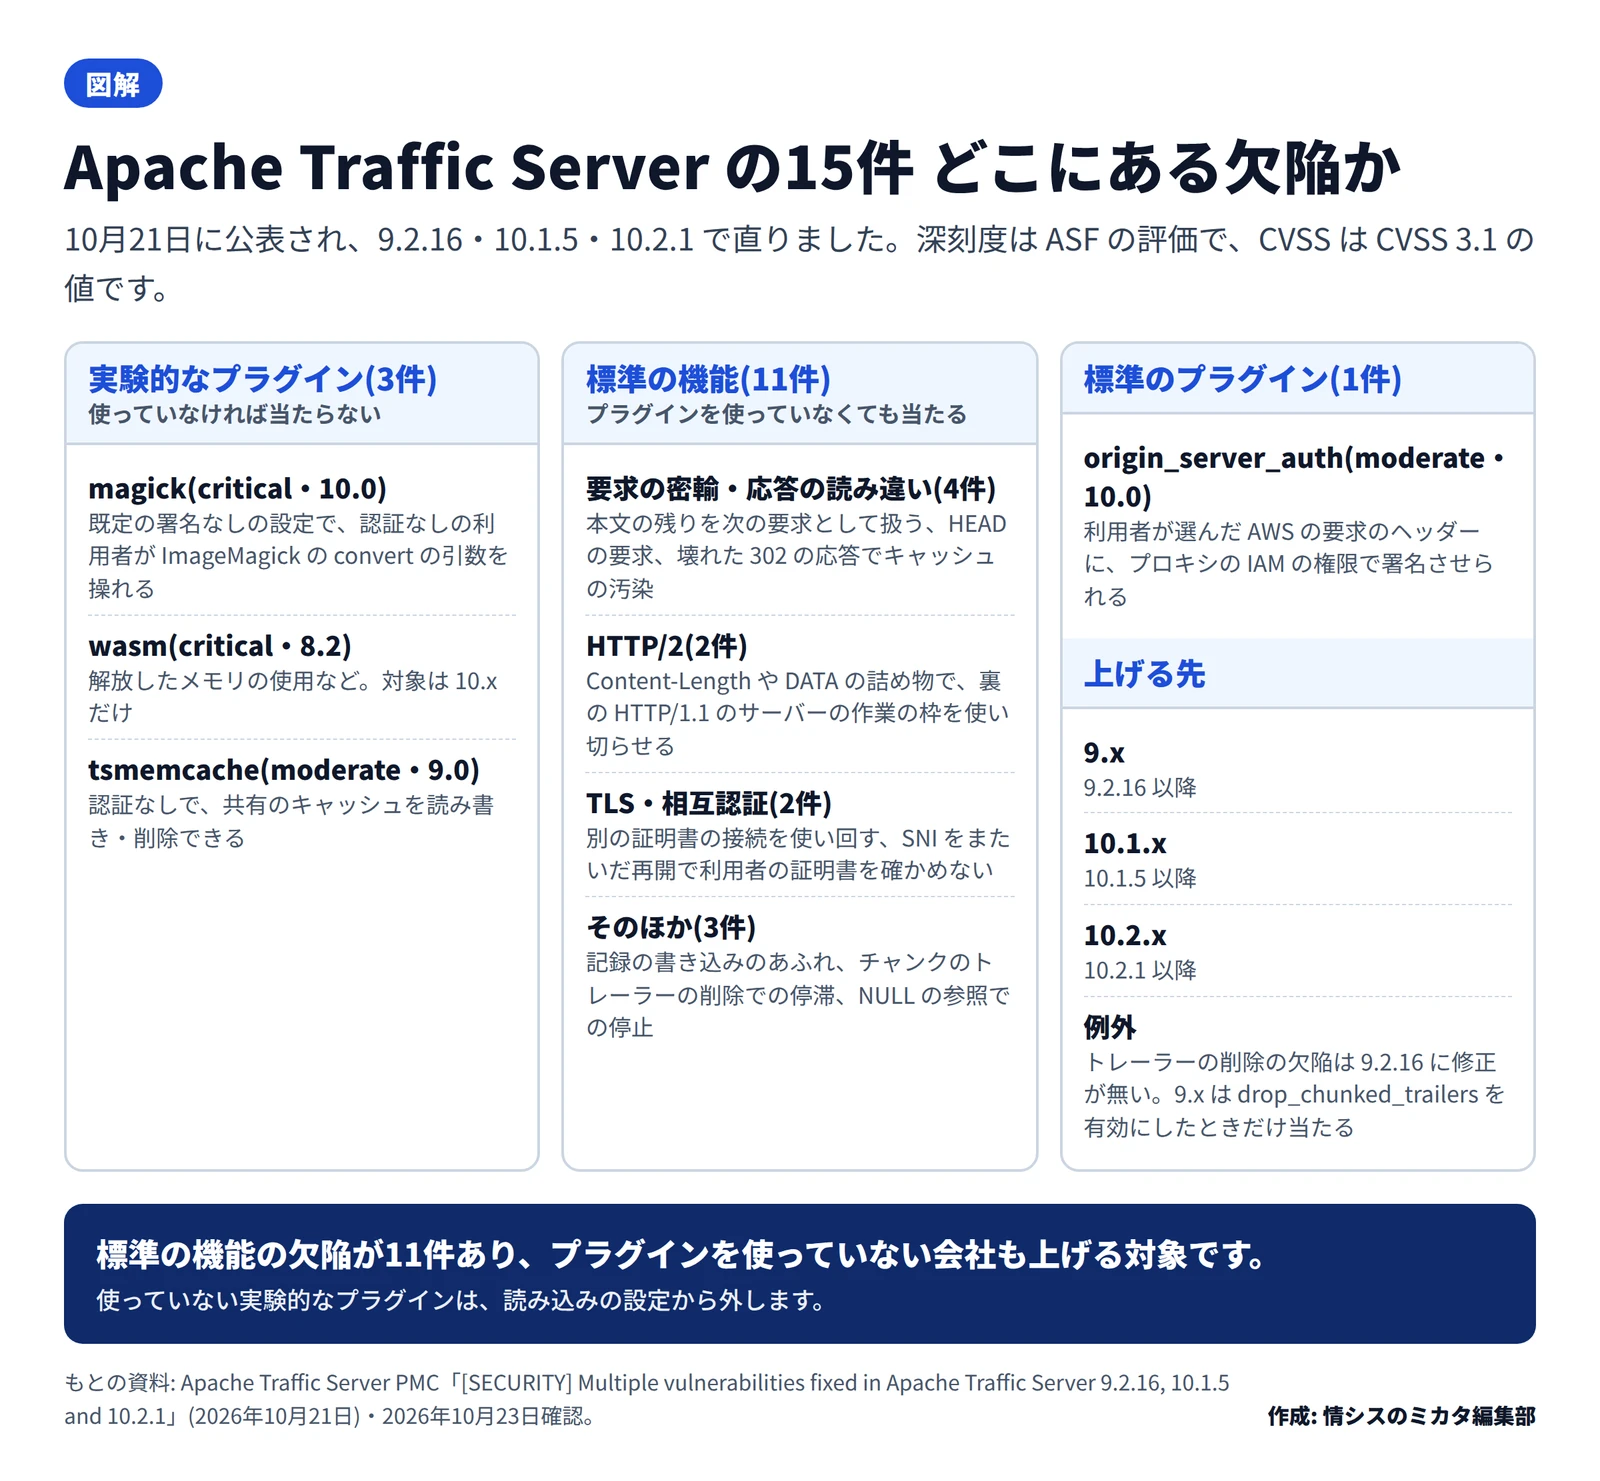
すべての対象の版の利用者に、できるだけ早く9.2.16・10.1.5・10.2.1に上げるよう求めています。15件のうち11件は標準の機能にあり、プラグインを使っていなくても当たります。
公表された15件
メールの「Severity」はASFの評価の区分で、CVSSの値は別に付いています。区分とCVSSが合わないものもあります。
| CVE | どこ | ASFの評価 | CVSS 3.1 | 中身 |
|---|---|---|---|---|
| CVE-2026-111813 | 実験的なプラグイン magick | critical | 10.0 | 既定の署名なしの設定で、認証なしの利用者がImageMagickのconvertの引数を操れる |
| CVE-2026-111804 | 実験的なプラグイン wasm | critical | 8.2 | 解放したメモリの使用と、確かめていない統計のIDをそのまま渡す。対象は10.xだけ |
| CVE-2026-111811 | 実験的なプラグイン tsmemcache | moderate | 9.0 | 認証なしで、共有のキャッシュをネットワーク越しに読み書き・削除できる |
| CVE-2026-111812 | プラグイン origin_server_auth | moderate | 10.0 | 利用者が選んだAWSの要求のヘッダーに、プロキシのIAMの権限で署名させられる |
| CVE-2025-31699 | 標準の機能 | important | 8.9 | 本文を送りきっていない接続を使い回し、要求の密輸ができる |
| CVE-2025-55702 | 標準の機能 | important | 8.7 | Expect: 100-continueで読まなかった本文を、次の要求として読む |
| CVE-2026-111816 | 標準の機能 | important | 9.3 | 壊れた302の応答を通してしまい、キャッシュの汚染などにつながる |
| CVE-2026-111805 | 標準の機能(HTTP/2) | important | 8.6 | 短く切ったContent-Lengthで、裏のHTTP/1.1のサーバーの作業の枠を使い切らせる |
| CVE-2026-111808 | 標準の機能(HTTP/2) | important | 8.6 | DATAのフレームの詰め物の扱いで、同じく作業の枠を使い切らせる |
| CVE-2026-111814 | 標準の機能(TLS) | important | 10.0 | 既定の接続の共有の設定で、別のクライアント証明書で認証した接続を使い回す |
| CVE-2026-111815 | 標準の機能(TLS) | important | 10.0 | TLSの再開で、SNIをまたいだときに、求められたクライアント証明書を確かめ直さない |
| CVE-2026-111810 | 標準の機能 | important | 7.5 | 内部用のヘッダーを消すたびに記録を書き、記録があふれる。対象は9.2.15・10.1.4・10.2.0 |
| CVE-2026-111809 | 標準の機能 | moderate | 9.3 | Content-LengthやTransfer-Encodingを付けたHEADの要求で、要求の密輸ができる |
| CVE-2026-111817 | 標準の機能 | moderate | 5.3 | チャンクのトレーラーを消して中継すると、タイムアウトまで止まる |
| CVE-2026-112381 | 標準の機能 | moderate | 5.9 | 条件が重なると、NULLの参照で落ちる。対象は9.2.15・10.1.4・10.2.0 |
対象の版は、多くが9.0.0〜9.2.15、10.0.0〜10.1.4、10.2.0です。wasmの欠陥は10.xだけ、記録のあふれとNULLの参照は9.2.15・10.1.4・10.2.0だけ、トレーラーの欠陥は9.2.5以降が対象です。