MongoDBは2026年10月22日、.NETのアプリがMongoDBにつなぐときに使う「C#ドライバー」の3.13.0で、11件の脆弱性を直しました。同じ日に、Cで書かれたアプリが使う「Cドライバー」の1.30.14と2.5.7で、1件を直しています。
C#ドライバーの11件には、利用者の入力でNoSQLの命令が差し込まれる欠陥や、ほかの利用者の接続を使えてしまう認証のすり抜け、暗号化するはずのデータが暗号化されずに保存される欠陥が含まれます。CVSS 4.0で最も高いのは8.2(High)です。
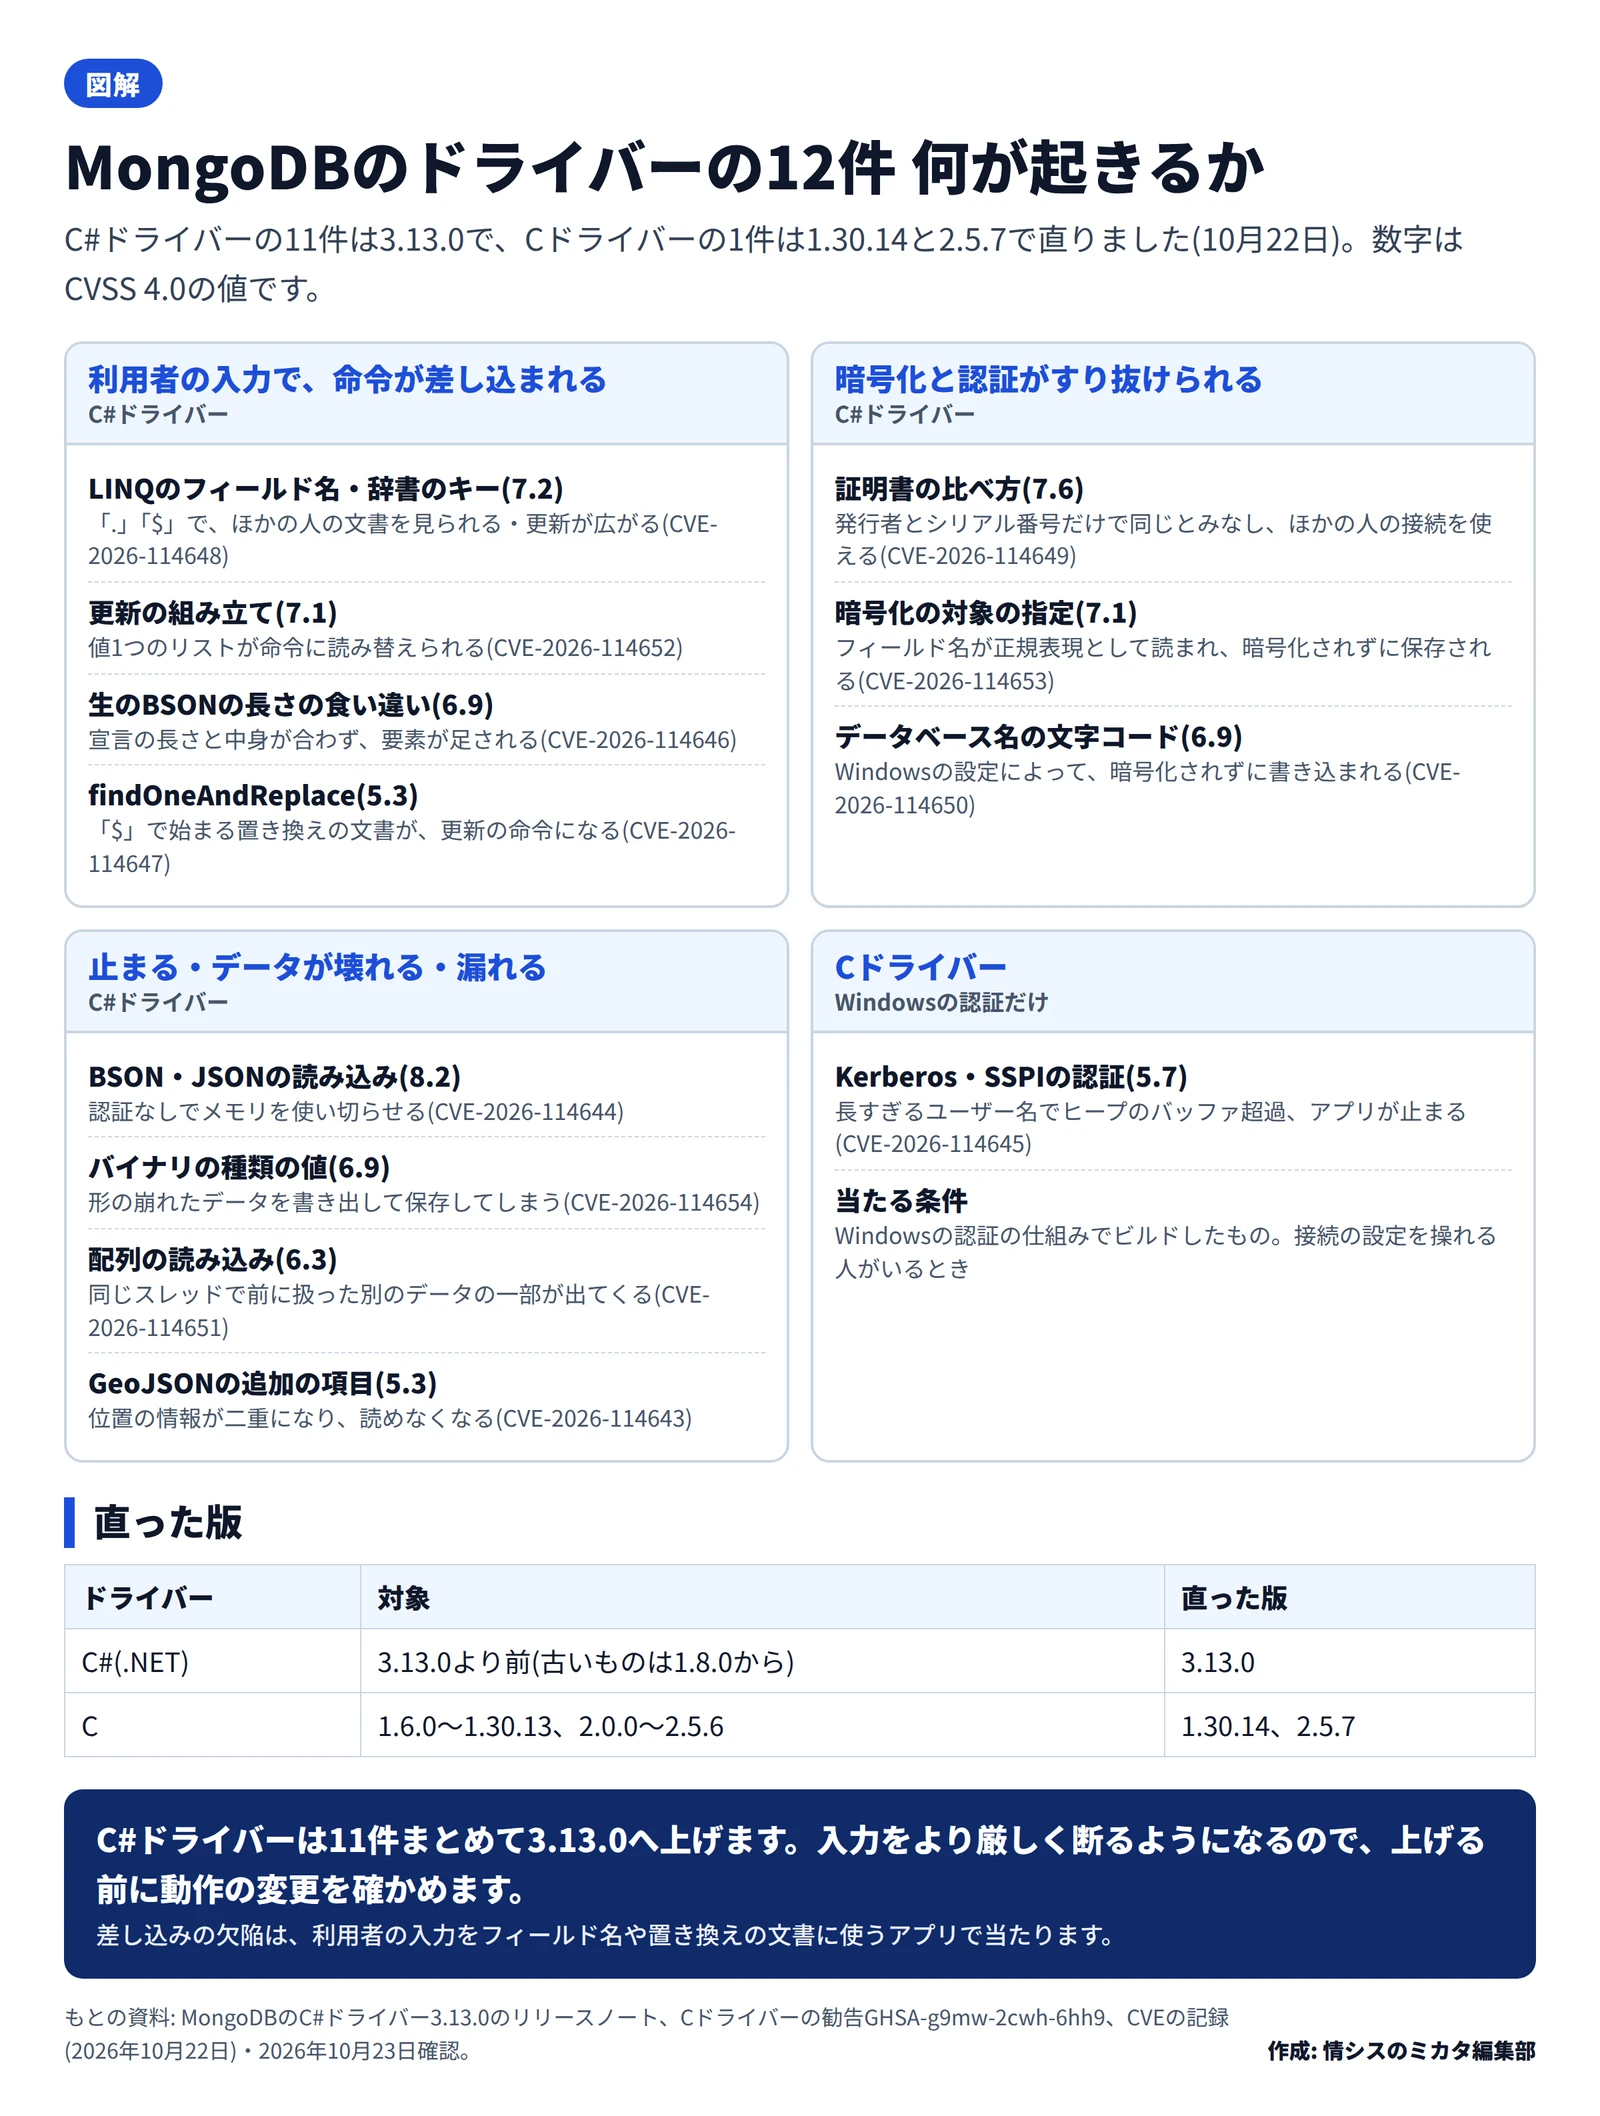
12件の中身
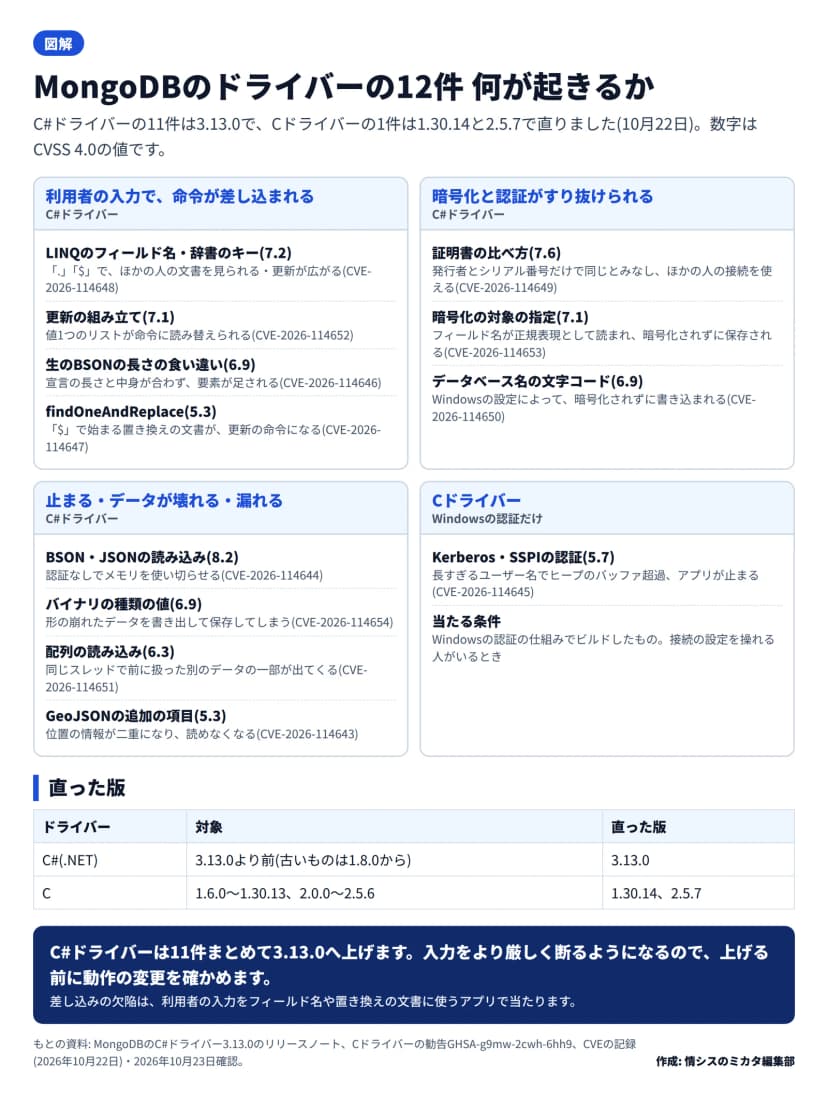 MongoDBのドライバーの12件。差し込み、すり抜け、停止や漏えいの3つに分かれる作成: 編集部 / もとの資料: MongoDB「C# Driver 3.13.0」リリースノート・Cドライバーの勧告・CVEの記録
| CVE |
ドライバー |
CVSS 4.0 |
中身 |
| CVE-2026-114644 |
C# |
8.2 |
BSON・JSONの読み込みで、ある種類の値を際限なく持ち続け、認証なしでメモリを使い切らせられる |
| CVE-2026-114649 |
C# |
7.6 |
接続を共有してよいかを決めるときに、証明書を発行者とシリアル番号だけで比べる。秘密鍵を持たずに、ほかの人の証明書の接続を使える |
| CVE-2026-114648 |
C# |
7.2 |
LINQのフィールド名や辞書のキーの「.」「$」をそのまま送る。ほかの人の文書を見られたり、更新が広がったりする |
| CVE-2026-114652 |
C# |
7.1 |
更新の組み立てで、値が1つのリストが命令として読み替えられる |
| CVE-2026-114653 |
C# |
7.1 |
暗号化の対象の指定で、フィールド名が正規表現として読まれ、暗号化されずに保存されることがある |
| CVE-2026-114646 |
C# |
6.9 |
外から受け取った生のBSONの長さの宣言と中身が合わなくても、そのまま送り、要素が足される |
| CVE-2026-114650 |
C# |
6.9 |
Windowsの文字コードの設定によって、データベース名の変換で情報が欠け、暗号化されずに書き込まれる |
| CVE-2026-114654 |
C# |
6.9 |
範囲の外のバイナリの種類の値で、形の崩れたデータを書き出して保存してしまう |
| CVE-2026-114651 |
C# |
6.3 |
細工した配列の読み込みで、同じスレッドで前に扱った別のデータの一部が出てくる |
| CVE-2026-114645 |
C |
5.7 |
Windowsの認証(Kerberos・SSPI)で、長すぎるユーザー名を入れるとバッファ超過が起き、アプリが止まる |
| CVE-2026-114643 |
C# |
5.3 |
GeoJSONの追加の項目の名前を確かめず、位置の情報が二重になり、読めなくなる |
| CVE-2026-114647 |
C# |
5.3 |
findOneAndReplaceで、「$」で始まる置き換えの文書が更新の命令として扱われる |
ドイツのCERT-Bundも10月22日、C#ドライバー(WID-SEC-2026-4126)とCドライバー(WID-SEC-2026-4134)の注意を出しました。
上げる前に確かめる動作の変更(C#ドライバー3.13.0)
MongoDBは、3.13.0でおかしな入力をより厳しく断るようになったとして、上げる前に動作の変更を確かめるよう求めています。リリースノートに書かれた主な変更は次のとおりです。
- LINQの変換で、「.」を含む名前や、「$」で始まる名前などを、例外(NotSupportedException)で断るようになる。
FindOneAndReplace で、置き換えの文書の最初の名前が「$」で始まると、例外(ArgumentException)で断るようになる。ReplaceOne と同じ扱い。- 生のBSONの長さの宣言が中身と合わないと、書き込みのときに例外で断る。
- 範囲の外のバイナリの種類の値を断る。GeoJSONで追加の項目が決まった項目と同じ名前だと、例外で断る。
- 接続を共有してよいかの証明書の比べ方が、証明書全体(SHA-256)と秘密鍵の有無で比べるやり方に変わる。
- 値が1つの
PushEach などの更新の出し方が変わる。BsonSymbolTable と、暗号化の対象の指定の PatternProperty の一部は、使わない方がよいもの(obsolete)になる。
MongoDBのドライバーの脆弱性は、これまでにもMongoDBのPHPドライバーに脆弱性3件、修正版と実行設定を確認やMongoDBのPyMongoに脆弱性、不正データの読込で処理停止の恐れで取り上げています。
影響する会社・しない会社
- 影響する: 社内や委託先が作った.NETのアプリで、MongoDBのC#ドライバーの3.13.0より前を使っている会社です。11件の対象になります。
- 影響する: 利用者の入力を、LINQのフィールド名、辞書のキー、置き換えの文書、更新の組み立ての値に使っているアプリがある会社です。NoSQLの差し込みの欠陥が当たります。
- 影響する: 利用者ごとに別の証明書でMongoDBにつなぐ作りのアプリや、クライアント側の暗号化(CSFLE)を使うアプリがある会社です。認証のすり抜けや、暗号化されない欠陥が当たりえます。
- 影響する: Windowsの認証(Kerberos・SSPI)を使うようにビルドしたCドライバーを使う会社です。1.30.14か2.5.7に上げます。
- 影響しない: MongoDBのサーバーそのものと、C#とC以外のドライバーは、今回の勧告の対象ではありません。