GitHubは2026年10月15日、コードスキャン警告向けの「agentic autofix」の一般提供を発表しました。対象契約では、Copilotに警告を割り当てると、修正案の作成と検証を経て、レビュー用の変更提案を作成できます。情シスは有効化の判断とあわせて、利用予算と開発部門のレビュー体制を確認する必要があります。
修正案を検証し、レビュー用の変更提案を作成
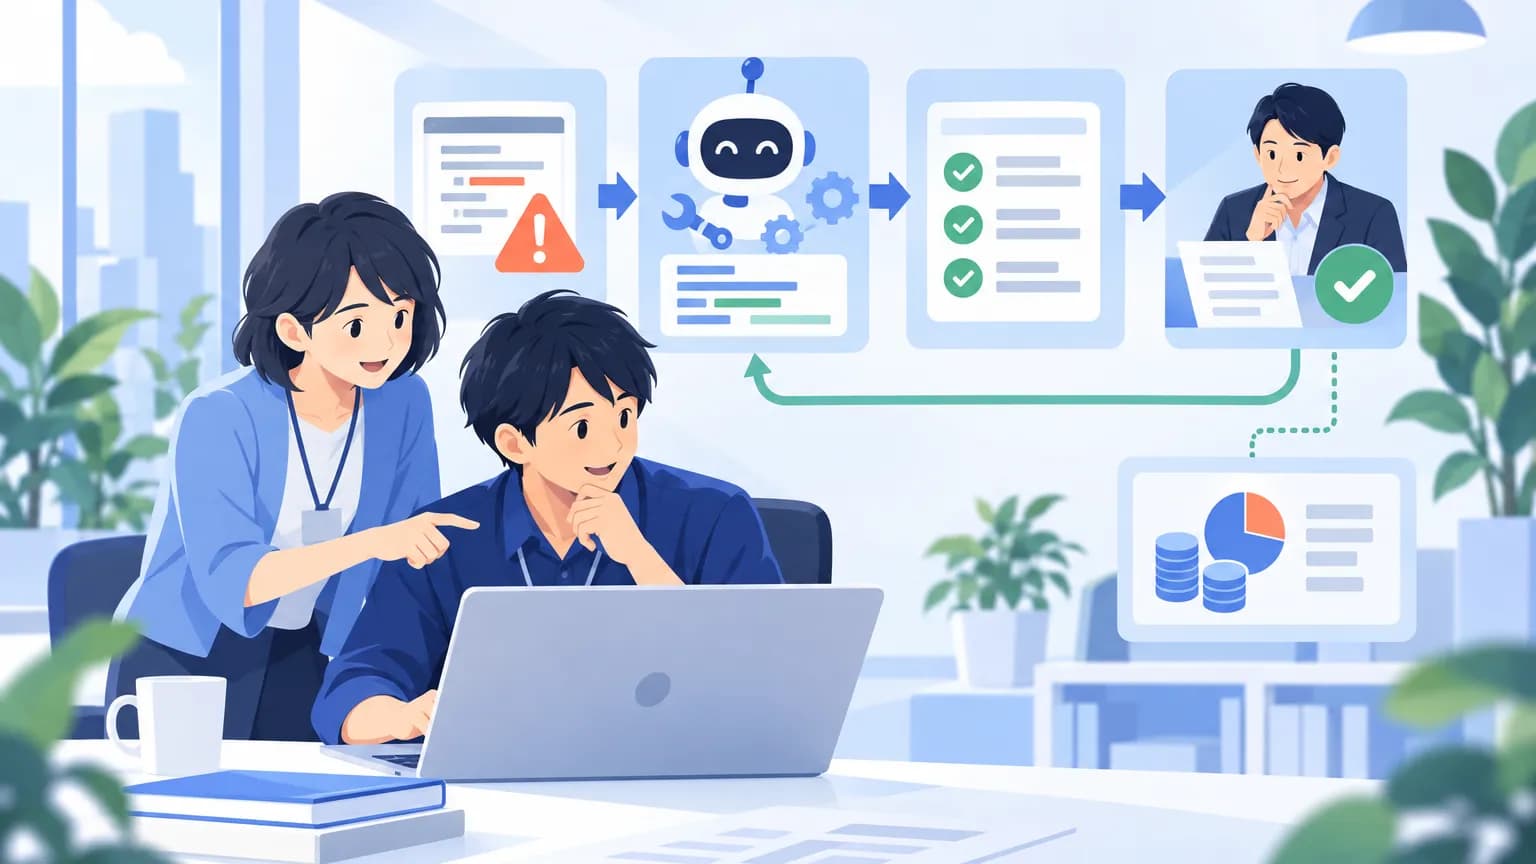
GitHubによると、Copilotは割り当てられた警告に関連するファイルを調べ、修正案を生成します。その後、コード解析ツールのCodeQLを再実行し、修正によって警告が解消されるかを検証します。必要に応じて修正を繰り返し、ドラフトプルリクエストを作成する仕組みです。プルリクエストは、コードの変更をレビューしてもらうための提案です。
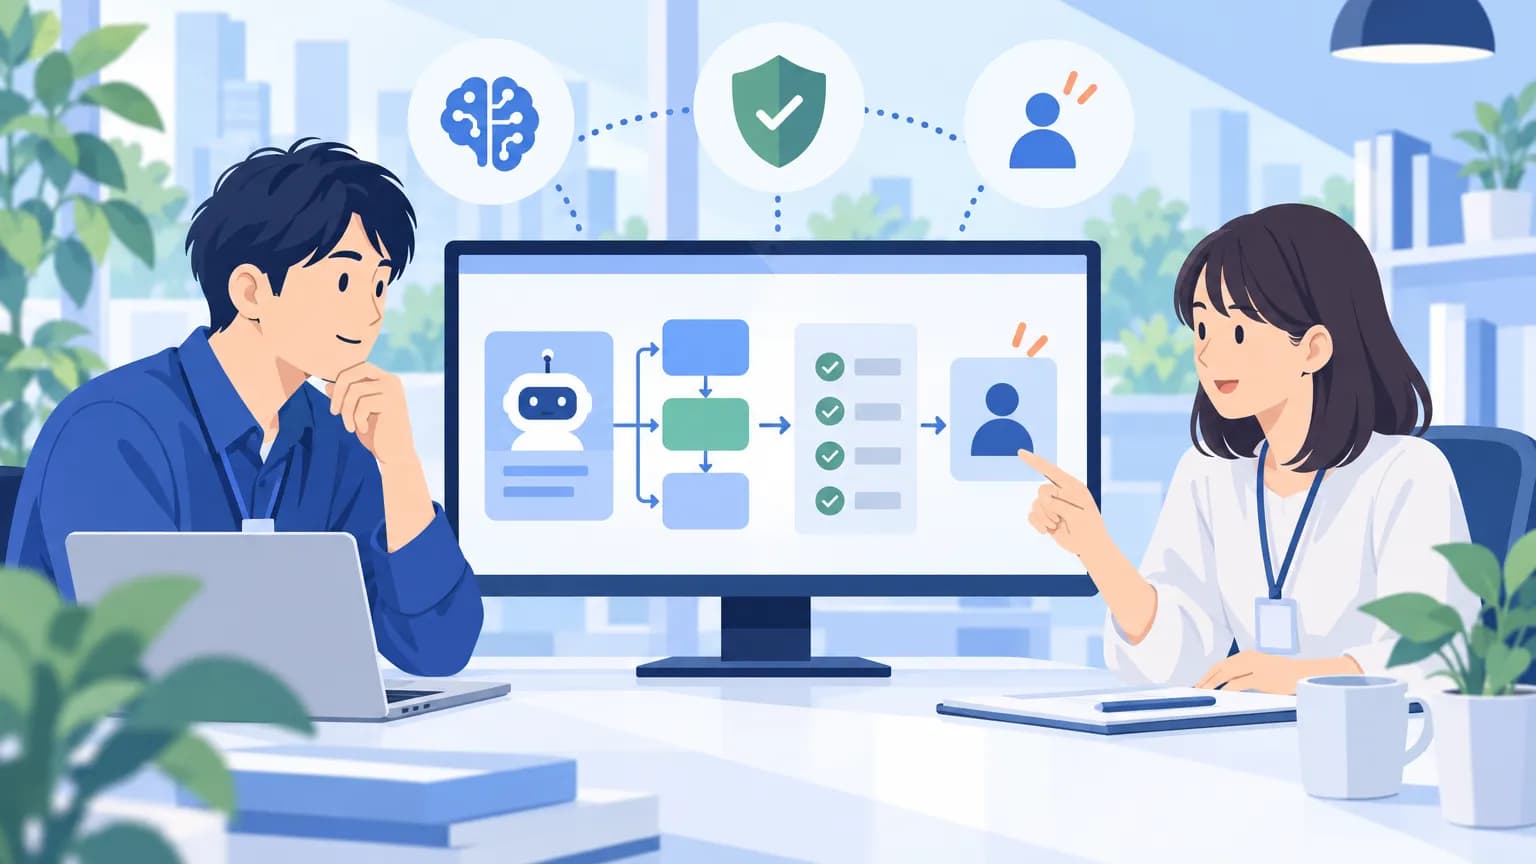
作成されたプルリクエストには、修正の概要、警告が解消する理由、検証手順が記載されます。追加の修正は、プルリクエストへのコメントか、Agentsタブのセッションから指示できます。修正案ができた段階で対応完了とせず、これらの説明を使って開発担当者が確認する運用を決めておきたいところです。
対象は、リポジトリというコードの保管場所のうち、デフォルトブランチ上にある警告に限られます。プルリクエストやほかのブランチだけで検出された警告は、Copilotに割り当てられません。警告一覧では最大25件を選び、単一のプルリクエストでまとめて修正できます。REST API経由の割り当てにも対応します。
有効化は二段階、利用には費用の確認も必要
提供対象は、GitHub Code SecurityまたはGitHub Advanced Securityを契約するGitHub Enterprise Cloudの顧客です。GitHub Enterprise Cloud with data residencyも含まれます。日本での提供は発表には書かれていません。日本語対応、日本向け価格、対象となる日本のリージョンについても記載はありません。
利用するには、まず企業管理者がAdvanced Securityポリシーの「Agentic autofix」を有効にします。その後、組織またはリポジトリの管理者がCode Security設定で有効化します。Copilotの支払い方法の設定も必要です。
有効化すると、個別警告にある無料の「Generate Fix」が「Assign to Copilot」ボタンに変わります。利用時はCode Security予算のAI Creditsと、GitHub Actionsの実行時間を消費します。無料の修正生成ボタンと同じ費用条件ではない点が、導入判断の確認事項です。
AI Creditsの使用量は、企業の請求・ライセンス画面にある「AI usage」で確認できます。請求画面での製品区分は「Advanced Security」です。Code SecurityのAI Creditsには、SKUという課金項目の単位で予算を設定できます。
影響する会社・しない会社
- 影響する: GitHub Enterprise CloudでGitHub Code SecurityまたはGitHub Advanced Securityを契約する会社です。有効化を検討する際は、管理者の設定作業と利用費用を確認する必要があります。GitHub Enterprise Cloud with data residencyの契約顧客も対象です。
- 影響する: デフォルトブランチ上のコードスキャン警告を修正する開発部門です。複数の警告をまとめて依頼できるため、警告の選定と変更提案のレビュー担当を決めることが導入時の課題になります。
- 影響しない: プルリクエストやほかのブランチだけで検出された警告の対応です。これらは今回のCopilotへの割り当て対象ではありません。上記以外の契約や環境への提供は、発表には書かれていません。
情シスが今日やること
- 今日、契約管理担当と開発責任者に、GitHub Enterprise Cloudと対象セキュリティ契約の有無を確認します。開発担当には、試したい警告がデフォルトブランチ上にあるか確認を依頼します。
- 有効化を決める前に、企業管理者がAdvanced Securityポリシーの「Agentic autofix」を確認します。続いて設定する組織またはリポジトリの管理者を決め、Code Security設定での有効化を依頼します。
- 初回利用前に、請求担当とCopilotの支払い方法を確認します。企業の請求・ライセンス画面の「AI usage」と製品区分「Advanced Security」を共有し、AI CreditsのSKU単位の予算設定と、GitHub Actionsの実行時間の確認担当を決めます。
- 初回の割り当て前に、開発責任者とレビュー担当を決めます。ドラフトプルリクエストの修正概要、警告が解消する理由、検証手順を確認対象にし、追加修正はコメントかAgentsタブのセッションで依頼する手順を共有します。