本文へ移動
情シスのミカタ
ニュース約3分で読めます

Tomcat接続部にTLSの脆弱性 2.0.16/1.3.9で修正

JavaのWebサーバーTomcatで、HTTPS通信に使われるネイティブ接続部(APR/native Connector)に複数の脆弱性が見つかり、Apacheが修正版を公開しました。リモートからのサービス停止や、クライアント証明書の検証の格下げにつながる恐れがあります。該当する接続部を使う情シスは、tomcat-nativeの更新を確認しましょう。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
Tomcat接続部にTLSの脆弱性 2.0.16/1.3.9で修正

この記事のまとめ

  • JavaのWebサーバーTomcatで、HTTPS通信に使うネイティブ接続部(APR/native Connector、tomcat-native)に3件の脆弱性が見つかり、Apacheが修正版を公開しました。
  • リモートからTLSハンドシェイク中にサーバーを停止させるDoS(CVE-2026-86243)、クライアント証明書の検証要件が格下げされる不具合(CVE-2026-86247)などが含まれます。
  • 対処はtomcat-nativeを2.0.16または1.3.9へ更新すること。影響は1.3.0〜1.3.8・2.0.0〜2.0.15です。ネイティブ接続部を使っているかを含め、確認しましょう。
こんな方に#20代#30代#40代#50代実務

JavaのWebアプリを動かすサーバーとして広く使われているApache Tomcat。そのTomcatがHTTPS通信を高速に処理するために任意で使う「ネイティブ接続部(APR/native Connector、tomcat-native)」に、複数の脆弱性が見つかり、Apacheが修正版を公開しました。ドイツのCERT-Bundも関連する注意喚起を出しています。

何があったか

Apacheは、Tomcat Native(APR/native Connector)の2.0.16 および 1.3.9で、3件の脆弱性を修正したと公表しました。報告は2026年9月6日、公開は2026年9月23日です。
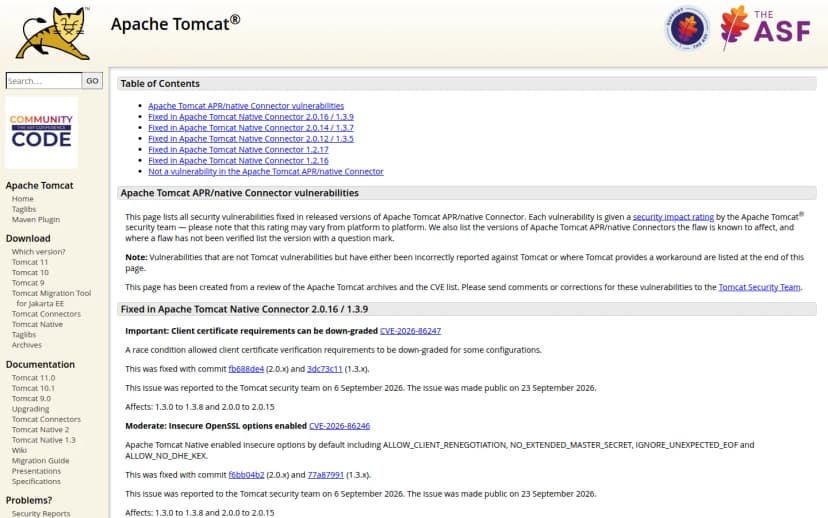
Apache Tomcatの公式サイト、APR/native Connectorの脆弱性一覧ページ。Fixed in Apache Tomcat Native Connector 2.0.16 / 1.3.9の見出しの下にCVE-2026-86247やCVE-2026-86246が並び、影響バージョン1.3.0 to 1.3.8 and 2.0.0 to 2.0.15と記載
Apache公式のTomcat Native脆弱性一覧。2.0.16/1.3.9で修正(Apache公式)出典: The Apache Software Foundation(tomcat.apache.org)(引用)

影響を受けるのは、Tomcat Native 1.3.0〜1.3.8 および 2.0.0〜2.0.15です。2026年10月15日時点で、Apacheのページに悪用が確認されたという記載はありません。

どんな脆弱性か

  • TLSハンドシェイク中のサービス停止(CVE-2026-86243・重要): TLSの接続開始時に、確保した領域の外を読み取る不具合があり、リモートの攻撃者がサーバー(JVM)をクラッシュさせ、サービス停止(DoS)を引き起こせる恐れがあります。
  • クライアント証明書の検証の格下げ(CVE-2026-86247・重要): 競合状態により、一部の設定でクライアント証明書の検証要件が意図せず弱められる場合があります。証明書でアクセスを絞っている環境では注意が必要です。
  • 安全でないOpenSSLオプションが既定で有効(CVE-2026-86246・中): 一部の危険なオプション(クライアント再ネゴシエーションの許可など)が既定で有効になっていました。更新後は、接続部の設定も見直すのが安全です。

これらはいずれも、HTTPSの処理をネイティブ(OpenSSL)経由で行う構成に関係します。Tomcat本体(Javaの標準実装)だけで動かしている場合は、直接の影響はありません。

影響する環境・しない環境

影響する: Tomcat Native(APR/native Connector)を使ってHTTPSを処理しているTomcatサーバーで、tomcat-nativeが1.3.0〜1.3.8または2.0.0〜2.0.15のもの。インターネットに公開しているサーバーは、DoSの観点で優先度が高めです。

影響しない・小さい: ネイティブ接続部を使っていない(JavaのNIO/NIO2コネクタのみの)環境。ただし、将来ネイティブを使う可能性があるなら、更新しておくと安心です。

情シスが今日やること

  1. ネイティブ接続部の利用を確認: 社内のTomcatが、APR/nativeコネクタでHTTPSを処理しているかを確認する(起動ログのAPR/OpenSSL初期化、コネクタ設定)。
  2. バージョンの確認と更新: tomcat-nativeのバージョンを確認し、該当すれば2.0.16または1.3.9へ更新する。多くの環境では、OSやディストリビューションのパッケージ更新で届きます。
  3. 設定の見直し: 更新後、CVE-2026-86246に関係する古い既定オプションが残っていないか、接続部の設定を確認する。
  4. 公開範囲の確認: インターネットに公開しているTomcatは、DoSの入口になりうるため、公開の必要性と範囲をあわせて点検する。

Webサーバーの土台に近い部品ほど、使っているかどうかの把握が後回しになりがちです。まずは「ネイティブ接続部を使っているか」から確認するのが、確実な一歩です。

よくある質問

QTomcat本体の脆弱性ですか?

Aいいえ。今回の脆弱性は、Tomcatが任意で使えるネイティブライブラリ(Tomcat Native、APR/native Connector)にあります。HTTPSの処理をOpenSSL経由で行うためにこのライブラリを使っている場合に関係します。使っていなければ直接の影響はありません。

Q使っているかどうかは、どう確認しますか?

ATomcatの起動ログに「APR」や「OpenSSL」の初期化が出ているか、コネクタ設定でネイティブ(APR)を指定しているかで判断できます。使っている場合は、tomcat-nativeのバージョンを確認し、2.0.16または1.3.9へ更新してください。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月16日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします