Puppet Serverでコードを動かすには、CAが署名したエージェント証明書 が1枚要ります。その1枚を、CAの設定しだいで認証 のない攻撃者が取れてしまう脆弱性 (CVE-2026-115731、CVSS 4.0で9.4)を、米CISA が11月17日にKEV へ加えました。期限は12月1日です。
Puppet Enterpriseの管理者が今日見るのは、版と、CAの自動署名(autosign)の設定の2つです。Perforceの告知にある解決日(Resolution Date)は11月3日で、PEとCoreの修正版が挙がっています。
証明書が1枚あれば、サーバーでコードが動く
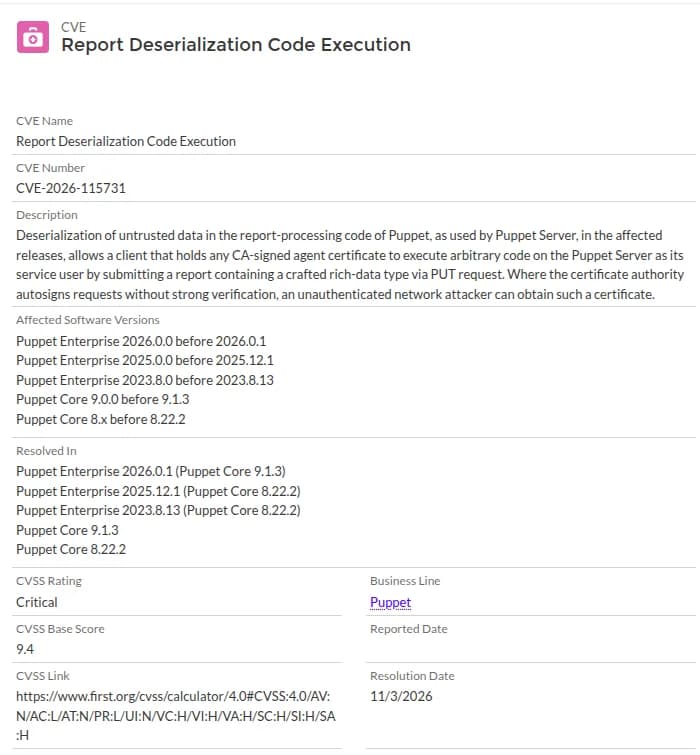
Perforceの告知によると、Puppet Serverのレポート処理に、信頼できないデータをデシリアライズする脆弱性があります。「any CA-signed agent certificate」を持つクライアントが、細工したリッチデータ型を入れたレポートをPUTで送ると、Puppet Server上でサービスの権限のコードが動きます。
認証が要らなくなる条件は、告知の最後の1文です。「Where the certificate authority autosigns requests without strong verification, an unauthenticated network attacker can obtain such a certificate」。CAが強い確認なしに署名していれば、証明書そのものを攻撃者が手に入れられる、という意味です。KEVの説明文も同じ内容です。ランサムウェアでの利用はUnknownで、BOD 26-04の証拠保全の手引き(Forensics Triage)の対象を示す欄はNoです。
PerforceのCVE-2026-115731の告知。影響する版と修正版の一覧 出典: Perforce (引用) 自分のCAは「強い確認」をしているのか。Puppetの文書は、署名の決め方を大きく3つに分けています。攻撃者が証明書を得る条件は、決め方でまったく違います。
署名の決め方
攻撃者が証明書を得る条件
今日見る点
手動(管理者が署名)
管理者が署名するまで得られない
署名待ちの一覧に覚えのない名前がないか
基本の自動署名(autosign.conf)
許可された名前かドメインのグロブに合う名前を名乗れば得られる。文書は「insecure」と書く
許可の一覧と、グロブの広さ
ポリシー実行ファイル
実行ファイルの検査しだい。事前共有鍵なら鍵が漏れない限り難しい。クラウドのAPIで台数を照会する方式は、そのAPIの強さが上限になる(文書の例)
検査が名前だけか、攻撃者に用意できない情報まで見ているか
では、表の1行目の手動署名なら安全でしょうか。そうとは言い切れません。告知が条件にしたのは「any CA-signed agent certificate」で、証明書の取り方は問われていないからです。つまり、管理下の端末が1台乗っ取られれば、その端末の証明書で同じ攻撃が成り立つはずです。自動署名を止めても、閉じるのは認証なしで届く道だけで、更新の代わりにはならないと編集部はみています。
Puppetの文書によると、PEの既定のautosign.confは空かもしれませんが、空なら署名は自動では動きません。自動で署名されているなら、だれかが許可の名前か実行ファイルを足した設定です。足した人と理由は、変更履歴やチケットから探せるでしょう。
設定先のファイルの権限にも注意が要ります。文書によると、Puppetのユーザーが実行できるファイルだと、許可リストが正しく書いてあっても、実行ファイルとして動かそうとします。リストのつもりのファイルは、ls -l で権限を見ます。
Puppetの文書「Basic autosigning」。既定の扱いと注意 出典: Perforce Puppet(help.puppet.com) (引用) サーバーが取られると、先に何が届くか
OpenVoxプロジェクトは11月3日の勧告で、同じ仕組みの脆弱性をCVE-2026-115731と結んで説明しています。細工したイベントを PUT /puppet/v3/report に送る手口で、勧告には「Code execution as puppet gives access to the CA signing key」とあります。署名鍵があれば、攻撃者は好きな証明書を自分で作れます。勧告は、条件がそろえば別のホストへのコマンド実行にもつながるとも述べます。
勧告は自動署名を「企業の導入では一般的」としています。ただ、これは勧告の書き手の言い分で、PEは文書によると、ファイルが既定で置かれ、空のこともあります。
Puppet Serverは、管理下の端末にカタログ(設定の指示)を渡す役です。端末は署名済みの証明書で、カタログを取りに来ます。そのサーバーで任意のコードが動くなら、被害はサーバー1台で終わらず、配る設定にも及び得るでしょう。根拠は、署名鍵に届くという勧告の記述と、文書にあるカタログの渡し方です。配る設定が実際に書き換えられた例は、どの告知にも出ていません。
11月21日のvCenterの記事 で扱った攻撃も、Mandiantが確認した1件は、社内の別の機器を足場に管理の中枢を狙っていました。中枢のサーバーは、外から届かないだけで済ませず、社内の端末が1台落ちた場合も想定しておく必要があります。
影響を受ける版と修正版
版の範囲と修正版は次のとおりです。PEとCoreはPerforceの告知、OpenVoxは勧告の値で、出どころは右端の列です。
製品
影響を受ける版
修正版
出どころ
Puppet Enterprise 2026.0系
2026.0.0(2026.0.1の前)
2026.0.1(対応するCoreは9.1.3)
Perforce
Puppet Enterprise 2025系
2025.0.0から2025.12.1の前まで
2025.12.1(Core 8.22.2)
Perforce
Puppet Enterprise 2023.8系
2023.8.0から2023.8.13の前まで
2023.8.13(Core 8.22.2)
Perforce
Puppet Core 9
9.0.0から9.1.3の前まで
9.1.3
Perforce
Puppet Core 8
8.xから8.22.2の前まで
8.22.2
Perforce
OpenVox Server
9系は9.1.0以前、8系は8.17.0以前
9.2.0、8.18.0
OpenVox勧告
OpenVox Agent
9.2.0以前、8.31.1以前
9.3.0、8.32.0
OpenVox勧告
PEは3つの系列すべてに、同じ系列の修正版があります。2023.8系のまま、2025系のままで上げられるので、系列をまたぐ移行は要りません。OpenVoxの勧告は、ServerとAgentの両方に修正版を挙げています。Serverだけ上げればよいかは、勧告から分かりません。
分からないことも残っています。悪用した者や規模、手口、回避策、オープンソース版のPuppetが対象か、PEのエージェント側の更新が要るかは、Perforceの告知とKEVに書かれていません。NVDも11月22日の時点では独自の評価を出しておらず、CVSS 9.4はPerforceの値です。
今日確認することと、今週に回すこと
分かれ目は、自動署名が動いているか、動いているなら誰でも届くか、の2段です。連休の最中でも、次の3つは手元で進められます。
CAの役のPuppet Serverで puppet config print autosign --section server を動かし、設定先のファイルの中身と実行権限を見る。
puppetserver ca list --all で署名済みの一覧を出し、台帳にない名前を探す。自動署名が動いているなら、Puppet Serverの受け口に、管理下の端末以外(来客用の網や別の拠点)から届くかを、ファイアウォールの許可で見る。
今日のうちに手を打つのは、自動署名が許可名のグロブか、どんな名前にも承認(終了コード0)を返す実行ファイルで、受け口が管理下の端末以外にも届く構成です。告知は「強い確認」を定義していませんが、文書が基本の自動署名を「insecure」と書くので、告知の条件に当てはまるとみています。更新をすぐ当てられなくても、設定先が許可の一覧のファイルなら、中身を空にして手動署名へ戻せば、認証なしで証明書を得る道は閉じます。設定先が実行ファイルのときは、中身を空にしても止まらないため、autosignの設定そのものを外します。いずれも、新しい端末の登録は署名待ちで止まります。増設を控えた週は、担当へ先に伝えます。署名済みの証明書は残るので、覚えのない名前があれば、puppetserver ca で失効させます(文書は、署名と失効がこのコマンドの役目だと書いています)。
今週に入れるのは、自動署名を使っていない構成も含めた、PEの更新です。KEVに載った以上、更新そのものを様子見にはしません。12月1日の期限は米国の連邦機関に向けたもので、日本の会社に義務はありませんが、更新日を決める目安にはなります。この1件は、11月19日の図解 では今週の更新の窓に、11月21日の図解 では12月1日の期限として載せていました。
今日の手当てを見送れるのは、次の3つがそろうときです。自動署名は使っておらず、署名済みの一覧も台帳と合い、受け口に届くのは管理下の端末だけ。その場合も、更新は今週の枠に入れます。OpenVoxの勧告は、検証用のイベントのJSONと再現の手順を載せていて、手口は読めば分かる状態です。更新を12月1日の直前まで延ばす理由にはなりません。一覧に覚えのない名前が出たら、更新より先に調査の窓口へ回します。そのとき残すのは、署名済みの証明書の一覧と、Puppet Serverのログです。文書によると、ポリシー実行ファイルの出力は、デバッグレベルでPuppet Serverのログに出ます。
更新が済んでも、自動署名の設定は残ります。次の脆弱性が出た日に、一から調べ直さなくて済むように。許可の一覧、実行ファイルが何を見て承認するか、それを足した人と理由は、台帳に1行ずつ書いておきます。