20年前に最後の版が出たApache Axis 1.xで、悪用が確認された脆弱性 が見つかりました。Apacheは1.xの修正版を出す見込みはないと告知し、米CISA は11月18日にKEV へ加えています。
自社で入れた覚えがなくても、業務システムや製品の中に部品として入っていることがあります。外から届く入口があるかどうかで、今日動くか、連休明けでよいかが分かれます。
修正版の見込みはなく、CISAは悪用を確認
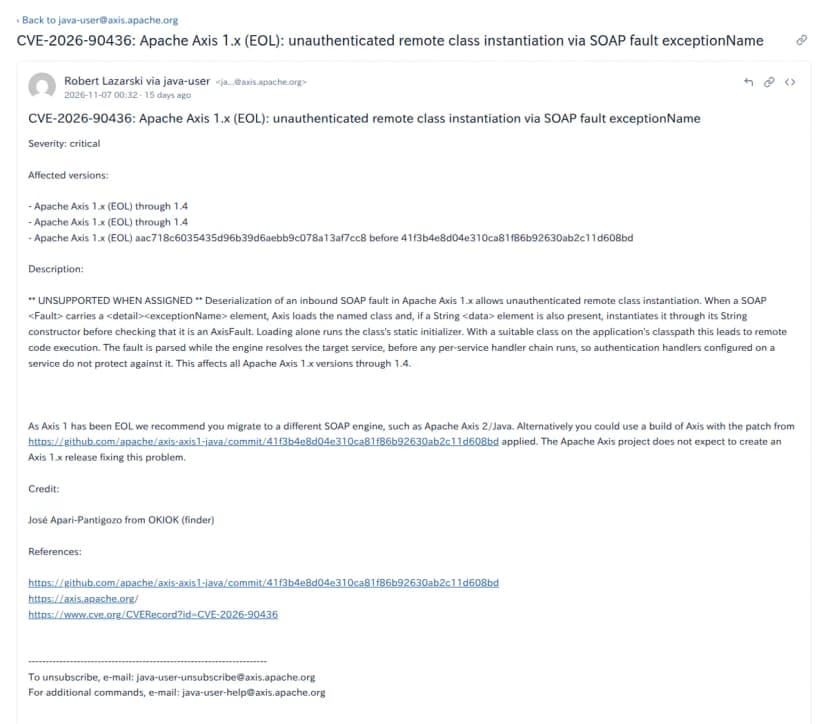
Apacheの告知は、世界時の11月6日(日本時間では7日の未明)に、Axisの開発者向けメーリングリストへ出ました。CVE-2026-90436で、深刻度はcritical、対象は1.4までのすべての1.x系です。
問題は、SOAPのFault(エラーの応答)の読み方にあります。Faultの<detail>に<exceptionName>があると、Axisはその名前のクラスを、AxisFaultかどうか調べる前に読み込みます。文字列の<data>が添えてあれば、そのクラスの文字列を受けるコンストラクタで実体まで作ります。読み込むだけで静的初期化子が動くので、アプリのクラスパスに悪用できるクラスがあると、リモートからコードを実行されます。
サービスに認証のハンドラーを付けていても、守れません。Faultを読むのはエンジンが呼び先のサービスを決める段階で、サービスごとのハンドラーより前だからです。
対処についてのApacheの文面は、次のとおりです。
As Axis 1 has been EOL we recommend you migrate to a different SOAP engine, such as Apache Axis 2/Java. Alternatively you could use a build of Axis with the patch from https://github.com/apache/axis-axis1-java/commit/41f3b4e8d04e310ca81f86b92630ab2c11d608bd applied. The Apache Axis project does not expect to create an Axis 1.x release fixing this problem.
出典: Apache Axis 開発チームの告知(java-userメーリングリスト)
つまり、jarを差し替えれば済む公式の修正版は出る見込みがありません。残る道は別のSOAPエンジンへの移行か、修正を当てた自前のビルドです。
Apache Axisの開発チームがCVE-2026-90436を知らせた告知の画面 出典: Apache Software Foundation(Apache Axis) (引用) CISAのKEVの欄を見ると、米連邦機関の期限は11月21日、証拠の保全(forensic triage)はYes、ランサムウェアでの使用はUnknownです。NVD自身の評価はまだなく、CISA-ADPが付けたCVSS v3.1の9.8(ネットワークから、認証なし、利用者の操作なし)が載っています。CISAのSSVC評価(11月17日付)は悪用がactive、自動化できるかがyes、影響がtotalでした。
KEVの必須の対応には、緩和策がない場合は製品の利用をやめる(discontinue use)ことも含まれます。入口を絞れず、販売元からも答えがないときの判断材料になります。
告知からKEV入りまでは12日です。ただ、期限は米国の連邦機関向けで、日本の会社を縛るものではありません。
KEV入りの経緯と期限の暦は、11月19日の脆弱性16件の図解 でご覧いただけます。この脆弱性だけの解説は、SecPulseのCVE-2026-90436のページ で読めます。
20年前の部品が今も業務の中で動いている
Axis 1.xの公式サイトのニュース欄で、いちばん新しい版は2006年4月22日公開の1.4です。今回の告知の、20年前にあたります。
プロジェクトの紹介ページ(2015年公開)はAxis 1.xが今も要る場面を3つ挙げています。JAX-RPCを使うもの、SOAPエンコーディングのサービスを呼び出す、または公開するもの、そしてAxisで作った既存のプロジェクトのうち、新しい枠組みへ書き直す費用に見合わないものです。
紹介ページが挙げる3つ目、書き直しに見合わないと判断された既存のプロジェクトは、部品の更新も後回しになりやすく、今回の対象になりやすいとみられます。情シスの台帳では、「動いているから触らない」の行に入っていることが多いでしょう。
紹介ページには、もう一つ気になる記述があります。SOAPエンコーディングは最近のWebサービスの枠組みでは対応しなくなっている、というものです。取引先がこの形式で呼び出してくる場合、Axis2/Javaなどへの移行は部品の入れ替えでは済まない可能性があります。
修正のコミットは、GitHubの表示で7月12日の日付です。告知より4か月近く前になります。メッセージには、悪用に使えるクラスの例として、SpringのClassPathXmlApplicationContext(CVE-2023-46604で知られる部品)が挙がっています。
ただ、Springのようなよくあるライブラリが入っているだけで、条件がそろいかねません。クラスパスを点検して「悪用できる部品はない」と言い切るのは難しいため、先に見るのは入口が外から届くかどうかになります。
Axis 1.xは5つの手がかりで探せる
Axis 1.xは、アプリに組み込んだ形でも、axis.warとして単独でも動かせます。公式のインストールの手引きには、単独で入れた場合の手がかりが書いてあります。組み込んだ形でも、axis.jarとweb.xmlの宣言は同じ手引きに出てきます。
手がかり
探す場所
公式の手引きの記述
見落とす場合
axis.jar
WEB-INF/lib
Axis本体はaxis.jarにまとまっている
別のjarに取り込まれていると名前に出ない
server-config.wsdd
WEB-INF
既定で状態を保存する全体の設定ファイル
サービスを配備する前はなく、配備の後に作られる
web.xmlの宣言
WEB-INF/web.xml
Axisのサーブレットの宣言とマッピングを自分のweb.xmlへ写す
製品が別の仕組みで登録していると出ない
サービスのURL
/axis/services/サービス名例は/axis/services/Version?method=getVersion。配備済みの一覧ページもある
アプリ名を変えるとaxisの部分が違う
jarの中身
org/apache/axis/AxisFault.class手引きにはなく、修正コミットが触るパッケージ名から
WARやEARの中のjarは展開が要る
表の読み方は、上の3行がファイルの名前での検索、4行目が外から見える入口、5行目が名前に頼らない検索です。意外なのは、Confluenceのように、製品が自分の仕組みでAxisを登録していると、URLの形が/plugins/servlet/soap-axis1/に変わる点です。手引きどおりの/axis/services/だけを探すと、空振りします。
一方、名前を変えたjarやほかのjarへ取り込んだ形は、ファイル名の検索に出ません。そこで5行目の方法が効くはずです。アプリを置いたディレクトリで、次のように読み取りだけの検索をかけられます。
find <アプリの置き場> -name '*.jar' 2>/dev/null | while read f; do
  unzip -l "$f" 2>/dev/null | grep -q 'org/apache/axis/AxisFault.class' && echo "$f"
done
この検索はjarの中身を読むだけで、動いているサービスには触れません。見つかったら、その場所の入口が外から届くかを、次の節の線引きで見ます。
Confluenceは販売元が修正版を出した
同梱した製品の一例が、Confluenceです。Atlassianは11月9日(太平洋時間)に、Confluence Data Centerのアドバイザリを出しました。ConfluenceはXML-RPCとSOAPのAPIにApache Axisを使っています。Remote API(XML-RPC & SOAP)が有効だと、入口に届く攻撃者が、認証なしでConfluenceのOSアカウントの権限でコマンドを実行できます。
Atlassianが修正版として載せているのは9.2.28だけで、10.x以降は影響を受けません。更新できないときの回避策も案内しています。この設定は3.0から新規の導入で既定がオフで、10.0では機能そのものがなくなりました。Atlassian Cloudも対象外です。
パッチを当てられないときの回避策は管理画面で「Remote API(XML-RPC & SOAP)」のチェックを外すことです。再起動は不要です。効いたかどうかは、<base_url>/plugins/servlet/soap-axis1/confluenceservice-v2を開いて、403が返れば確認できます。スクリプトや自動化、サードパーティのアドオンが止まる可能性があるため、検証環境で先に試すよう案内があります。
AtlassianがConfluenceの修正版と回避策を示した部分 出典: Atlassian (引用) Confluenceの例では、Apacheが直さなくても、製品の中のAxisを塞ぐ手を販売元が出しました。AtlassianはCVSS 4.0で9.3と、NVDの9.8とは別に評価しています。Confluenceは入口が機能の設定に結びついていたので、設定を切るだけで塞げました。同じ形の製品なら、「Axis 1.xが入っている」と「外から攻撃できる」は同じ意味になりません。販売元に最初に聞くのは入口を設定で閉じられるかになるでしょう。
ただ、Atlassianは侵害の有無を同社では確認できないとして、自社のセキュリティ担当に対象のインスタンスを調べさせるよう案内しています。KEVで証拠の保全がYesなのと同じ向きです。
対象になる会社と対象外とみてよい会社
対象になるのは、Axis 1.xのSOAPの入口が、自社の外から届く会社です。たとえばConfluence Data Centerなら、Remote APIを有効にしたまま運用している場合が当たります。
一方、対象外とみてよいのは、Atlassian Cloudの利用、Confluence 10.x、そしてAxis 1.xの入口を確実に閉じてある場合です。最後の例は、Confluenceの403のように、閉じたことを自分の目で確認できてからの話です。
線を引きにくいのは、Axis 1.xを呼び出す側だけで使っている場合です。Apacheの告知はinboundなFaultと書いていますが、呼び出す側の扱いには触れていません。国内の公的機関の見解は分かっていませんが、IPAとJPCERT/CCの注意喚起の一覧に、22日朝の時点でこのCVEは載っていません。
KEVの記載から、悪用された製品や手口は読み取れません。そのため条件を絞り込めず、外から届く入口があるだけで今日に置くのが安全とみられます。次の表の区分は編集部の線引きで、公式の分類ではありません。
見つかった状況
区分
先にすること
根拠
インターネットから届く入口がある(公開の業務システム、取引先向けのSOAP)
今日
入口を手前で絞る。販売元へ問い合わせる。不審な記録がないか調べる
悪用の確認、認証なし、修正版の見込みなし
社内や閉域の取引先からだけ届く
今週
届く範囲を書き出す。販売元の回答を取る
KEVの期限は米国向け。届く相手が限られる
呼び出す側だけで使う
今週
通信先が自社の管理下か見る
告知は受ける側の経路だけを説明している
入口を閉じて、403などで確認済み
様子見
台帳に残し、移行の予定日を置く
Atlassianの回避策と確認の方法
ログの手がかりもあります。修正コミットの説明は、SOAPのFaultの<detail>に<exceptionName>を含む要求を攻撃の形としています。プロキシやWAFがリクエスト本文を残していれば、その形を探せるとみられます。
見つけたあとの段取り
今日は日曜で、23日(月)も祝日です。連休の間に済ませられるのは入口の洗い出しと、手前での絞り込みまでです。
見つけた場所ごとに、入口(URLや機能の設定)が外から届くかを台帳に書く。
外から届く入口は、手前のファイアウォールやリバースプロキシで、取引先のアドレスだけに絞る。止められるなら止める。
製品なら、販売元に4点を聞く。
自社で作ったものは、次の表で移行か修正入りのビルドかを決める。
販売元に聞く4点は、Axis 1.xを使っているか、CVE-2026-90436の影響を受けるか、外から届く入口を設定で閉じられるか、修正版か移行の時期はいつか、です。Apacheが直す見込みはないので、返事は「販売元が自分で直した版を出す」か「置き換える」のどちらかになります。
Apacheが示した道は、手間も向く場面も違います。
道
作業の中身
向く場面
気をつけること
公式の修正版
出す見込みはない(告知)
なし
待っても出ない見込み
別のSOAPエンジンへ移行(Apacheの例はAxis2/Java)
呼び出しのコードと配備の設定を書き換え、試験し直す
長く使い続けるシステム
SOAPエンコーディングの相手がいると、入れ替えでは済まない可能性
修正を当てたAxisのビルド
公式の修正コミット(6ファイル、追加251行・削除18行、試験を含む)を当ててjarを作り、差し替える
移行までに時間がかかるシステム
公式のリリースではないので、以後の更新は自分で追う
移行までの間をつなぐのは、修正入りのビルドと、手前での絞り込みの組み合わせでしょう。ただし、どちらも部品を延命するだけで、20年前の部品が残る状況は変わりません。
待っても、公式の修正版が出る見込みはありません。決めるのは修正版が出る日ではなく、入口を絞った状態をいつまで続けるかです。販売元から移行の時期が返ってきたら、その日付と、絞った入口を見直す日を、同じ台帳の行に書いておくと、連休明けの会議で話が早くなります。