2027年2月2日以降に報告された脆弱性 は60日、2028年1月3日以降は30日で、修正が出ていてもいなくても詳細が公開される予定です。Google のセキュリティ チームProject Zeroが11月13日、公開の方針をこう改めました。今年Project Zeroが報告し、すでに修正された61件のうち、修正までに60日を超えたのは24件ありました。
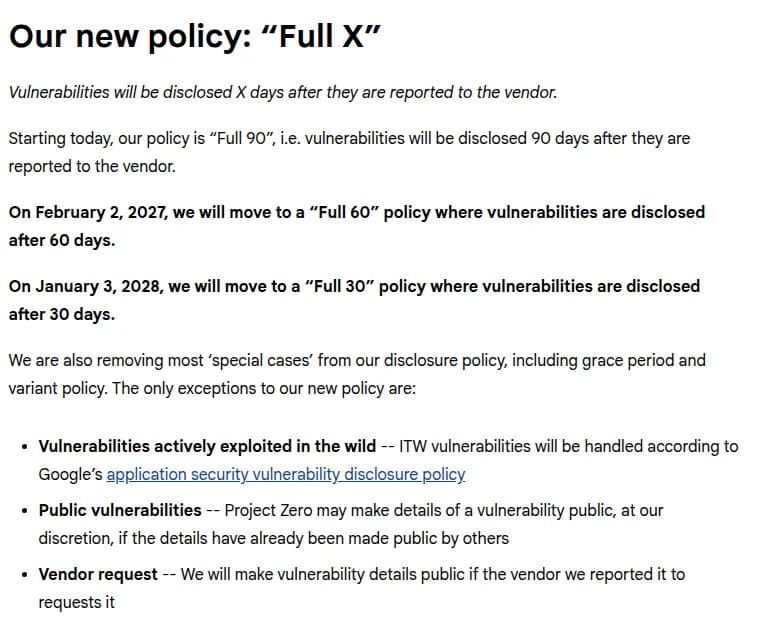
Project Zeroの11月13日の方針。13日から90日、2027年2月に60日、2028年1月に30日 出典: Google Project Zero (引用) 変わるのは、修正のあとの30日の扱い
2021年からの方針は「90+30」でした。ベンダーが90日以内に修正すれば、利用者に行き渡るまでの30日(soak time)を待ってから詳細を出します。90日で修正されなければ、90日で公開します。新しい方針「Full X」では、修正がいつ出たかに関係なく、報告からX日で公開します。猶予の延長(grace period)など、ほとんどの特例もなくしました。
報告した日
当たる方針
詳細が出る日
11月12日まで
90+30
90日以内に修正されれば修正の30日後、されなければ90日
11月13日〜2027年2月1日
Full 90
報告から90日(最初は2027年2月11日ごろ)
2027年2月2日〜2028年1月2日
Full 60(予定)
報告から60日(最初は2027年4月3日ごろ)
2028年1月3日〜
Full 30(予定)
報告から30日(最初は2028年2月2日ごろ)
どの方針が当たるかは、報告した日で決まるとFAQに書かれています。公開の日は編集部が報告日から数えたものです。例外は、実際に悪用されている脆弱性(Googleの方針により7日)、ほかの誰かがすでに詳細を公開した場合、ベンダーが早めの公開を求めた場合の3つで、ほかに、公開を遅らせる例外がまれに残ります。方針のページによると、過去12年で5回でした。
方針の説明によると、変えた理由は生成AI です。攻撃者が脆弱性を見つけて悪用するまでの速さが上がり、同じ脆弱性を悪意のある人も見つける危険が増えました。修正の中身を読み解いて攻撃を組み立てる時間も縮み、「修正から悪用までの時間を0と見なすのが、不完全ながら妥当」になったといいます。それなら修正が行き渡るのを待つ30日に意味はない、という判断です。
Full 90の間は、早く修正されたものほど、詳細が出るのは前より遅くなります。方針のページの例のとおり、47日目に修正されても公開は90日目です。前の方針なら77日目でした。逆に、60日を超えて修正されたものは、修正から公開までが30日より短くなります。今年の修正済みでは24件がこれに当たり、10月26日に60日あまりで修正されたApple の分も含まれます。ベンダーの修正の速さが本当に問われるのは、Full 60からだと考えます。
今年の一覧を数えると、修正の4割は60日超
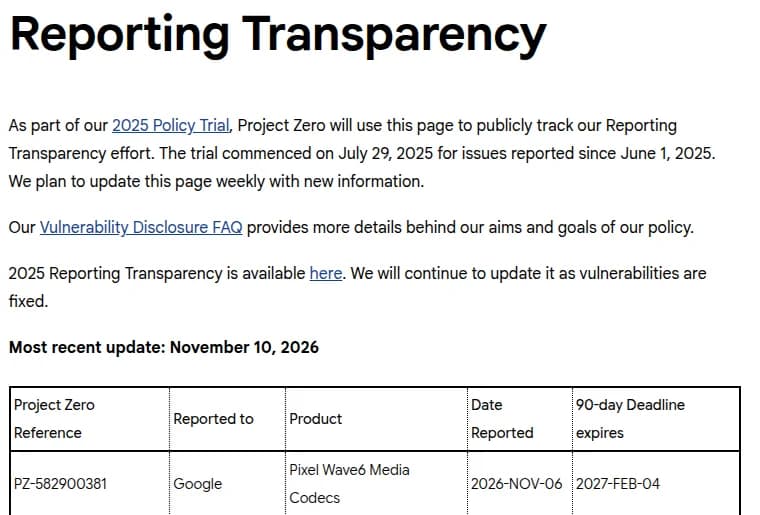
Project Zeroは、報告した脆弱性ごとに、報告先のベンダー、製品、報告日、期限を「Reporting Transparency」のページに載せています。11月10日の更新の時点で、2026年1月7日から11月6日の報告が115件ありました。表は3つで、修正済みが61件、修正されず期限前が49件、期限が過ぎても修正されていないものが5件(GoogleのPixelとAndroid)です。
報告の一覧(11月10日更新)。報告先・製品・報告日・公開の期限が並ぶ 出典: Google Project Zero (引用) 編集部が修正済みの61件を数えると、報告から修正までの日数の中央値は46日でした。60日以内が37件、60日を超えたのが24件、30日を超えたのが42件、90日を超えたのが4件です。今年の速さのまま新しい方針が当たると、修正済みの分だけでも、Full 60で24件、Full 30で42件が、修正より先に詳細が出る計算になります。11月10日の時点で60日を過ぎてもまだ修正されていない17件(Appleの画像のコーデック12件と、期限切れのGoogleの5件)を入れると、60日で判定できる78件のうち41件、約半分です。30日なら、判定できる88件のうち69件、約8割になります。Apple向けの修正済み14件は20日から73日で、60日を超えたのが5件、30日を超えたのが12件でした。
報告の数も増えています。1月から7月は月に5〜7件でしたが、8月は30件、10月は23件ありました。方針の説明は、生成AIの助けで「かつては年に数件だった対象で、週に数件」見つかるようになったとしています。
修正されず期限前の49件は、報告先で分けるとAppleが30件(画像のコーデック23件、画像のフレームワーク5件、macOSのフレームワーク2件)で、AdobeのDNG SDKが7件、Googleが4件と続きます。期限は11月が12件で、すべてAppleの画像のコーデック(23日が8件、25日が4件)です。どれも前の方針の分なので、期限までに修正されなければ期限の日に(猶予の延長が認められればその分遅れて)、修正されればその30日後に詳細が出ます。修正済みの表では、Appleの11件が10月26日に修正済みになっていて、一覧のページの注によれば、修正済みの詳細へのリンクは最大30日で公開されます。どのOSの版の修正かは、一覧からは分かりません。
Microsoft向けは2件で、それぞれ8日と19日で修正され、8月と10月の月例の更新日に端末へ届いています。Windows中心の会社でも、MacやiPhoneを使う部署があれば、この一覧は無関係ではありません。
報告先の製品を使う会社が影響を受ける、時期ごとの前提
影響を受けるのは、報告先の製品を使う側の会社です。これからの数年で、前提は時期ごとに変わります。
時期
起きること
情シスの見方
今〜2027年春
前の方針の分と、Full 90の分が混ざる。早く修正されたものは、詳細が出るまでの余裕がむしろ長い
当てる期限は、今の運用のままでよいことが多い
2027年4月ごろから
Full 60の分の公開が始まる。今年の速さなら、半分ほどは修正より先に詳細が出る
修正の無いまま詳細が出たときの回避策が要る
2028年2月ごろから
Full 30の分の公開が始まる。今年の速さなら、8割ほどは修正より先に詳細が出る
修正が出た日を、悪用の始まりと見る運用に
Project Zeroは方針の説明で、ベンダーに「修正以外の手立て」も考えるよう勧め、10月には、少数の脆弱性を普段の更新より早く修正するための仕組みをまとめた記事も出しました。ベンダーが修正を急いでも、届いた修正を会社の端末に当てるのが遅ければ、その分の時間はそのまま残ります。だから、今の運用を急いで変える必要は少ないものの、2027年2月までに更新の猶予を決め直しておくのがよいでしょう。
Project Zeroの報告は、ベンダーに届く脆弱性の報告の一部にすぎないとFAQにあります。Project Zero以外が見つけた脆弱性の公開の時期は、この方針では変わりません。また、11月12日までに報告された分は、前の方針のままです。11月の月例の更新の当て方は、11月の月例の図解 で確認できます。