何台ものサーバーに、同じ保守用のアカウントで入れるようになっていませんか。自社の担当者でも、保守を任せた会社の人でも、事情は同じです。メール配信サービス「Cuenote FC」への不正アクセスでは、提供会社の基盤に共通で置かれた保守用のアカウントが、被害を広げる足場になりました。ユミルリンクは11月11日の第三報で、横展開の原因を「共通保守・QAアカウント」としました。10月18日13時には、全基盤からの削除を始めたといいます。
この報告の終わりのほうを読むと、特権ID管理の製品がふだん受け持つ機能が、そのまま書かれていました。
システム内に恒常配置された共有管理者権限を撤廃し、多要素認証を前提としたセキュアゲートウェイ経由で、タスク実行時のみ最小権限を確立・運用します。
出典: ユミルリンク「当社システムへの不正なアクセスに関するご報告(第三報)」
常に置かれた共有の権限をなくし、多要素認証とゲートウェイを通し、作業のときだけ最小の権限を渡す。この4つは、自社が保守業者を迎え入れる側に立ったときの物差しにもなります。国内で候補になる特権ID管理の8製品を公式ページで当てはめると、置き場所ではほとんど差がつかず、違いは別の3点に出ました。1
第三報までの経緯と、委託元として聞き直すことは、Cuenote FCの記事で読めます。
置き場所では、ほとんど絞れない
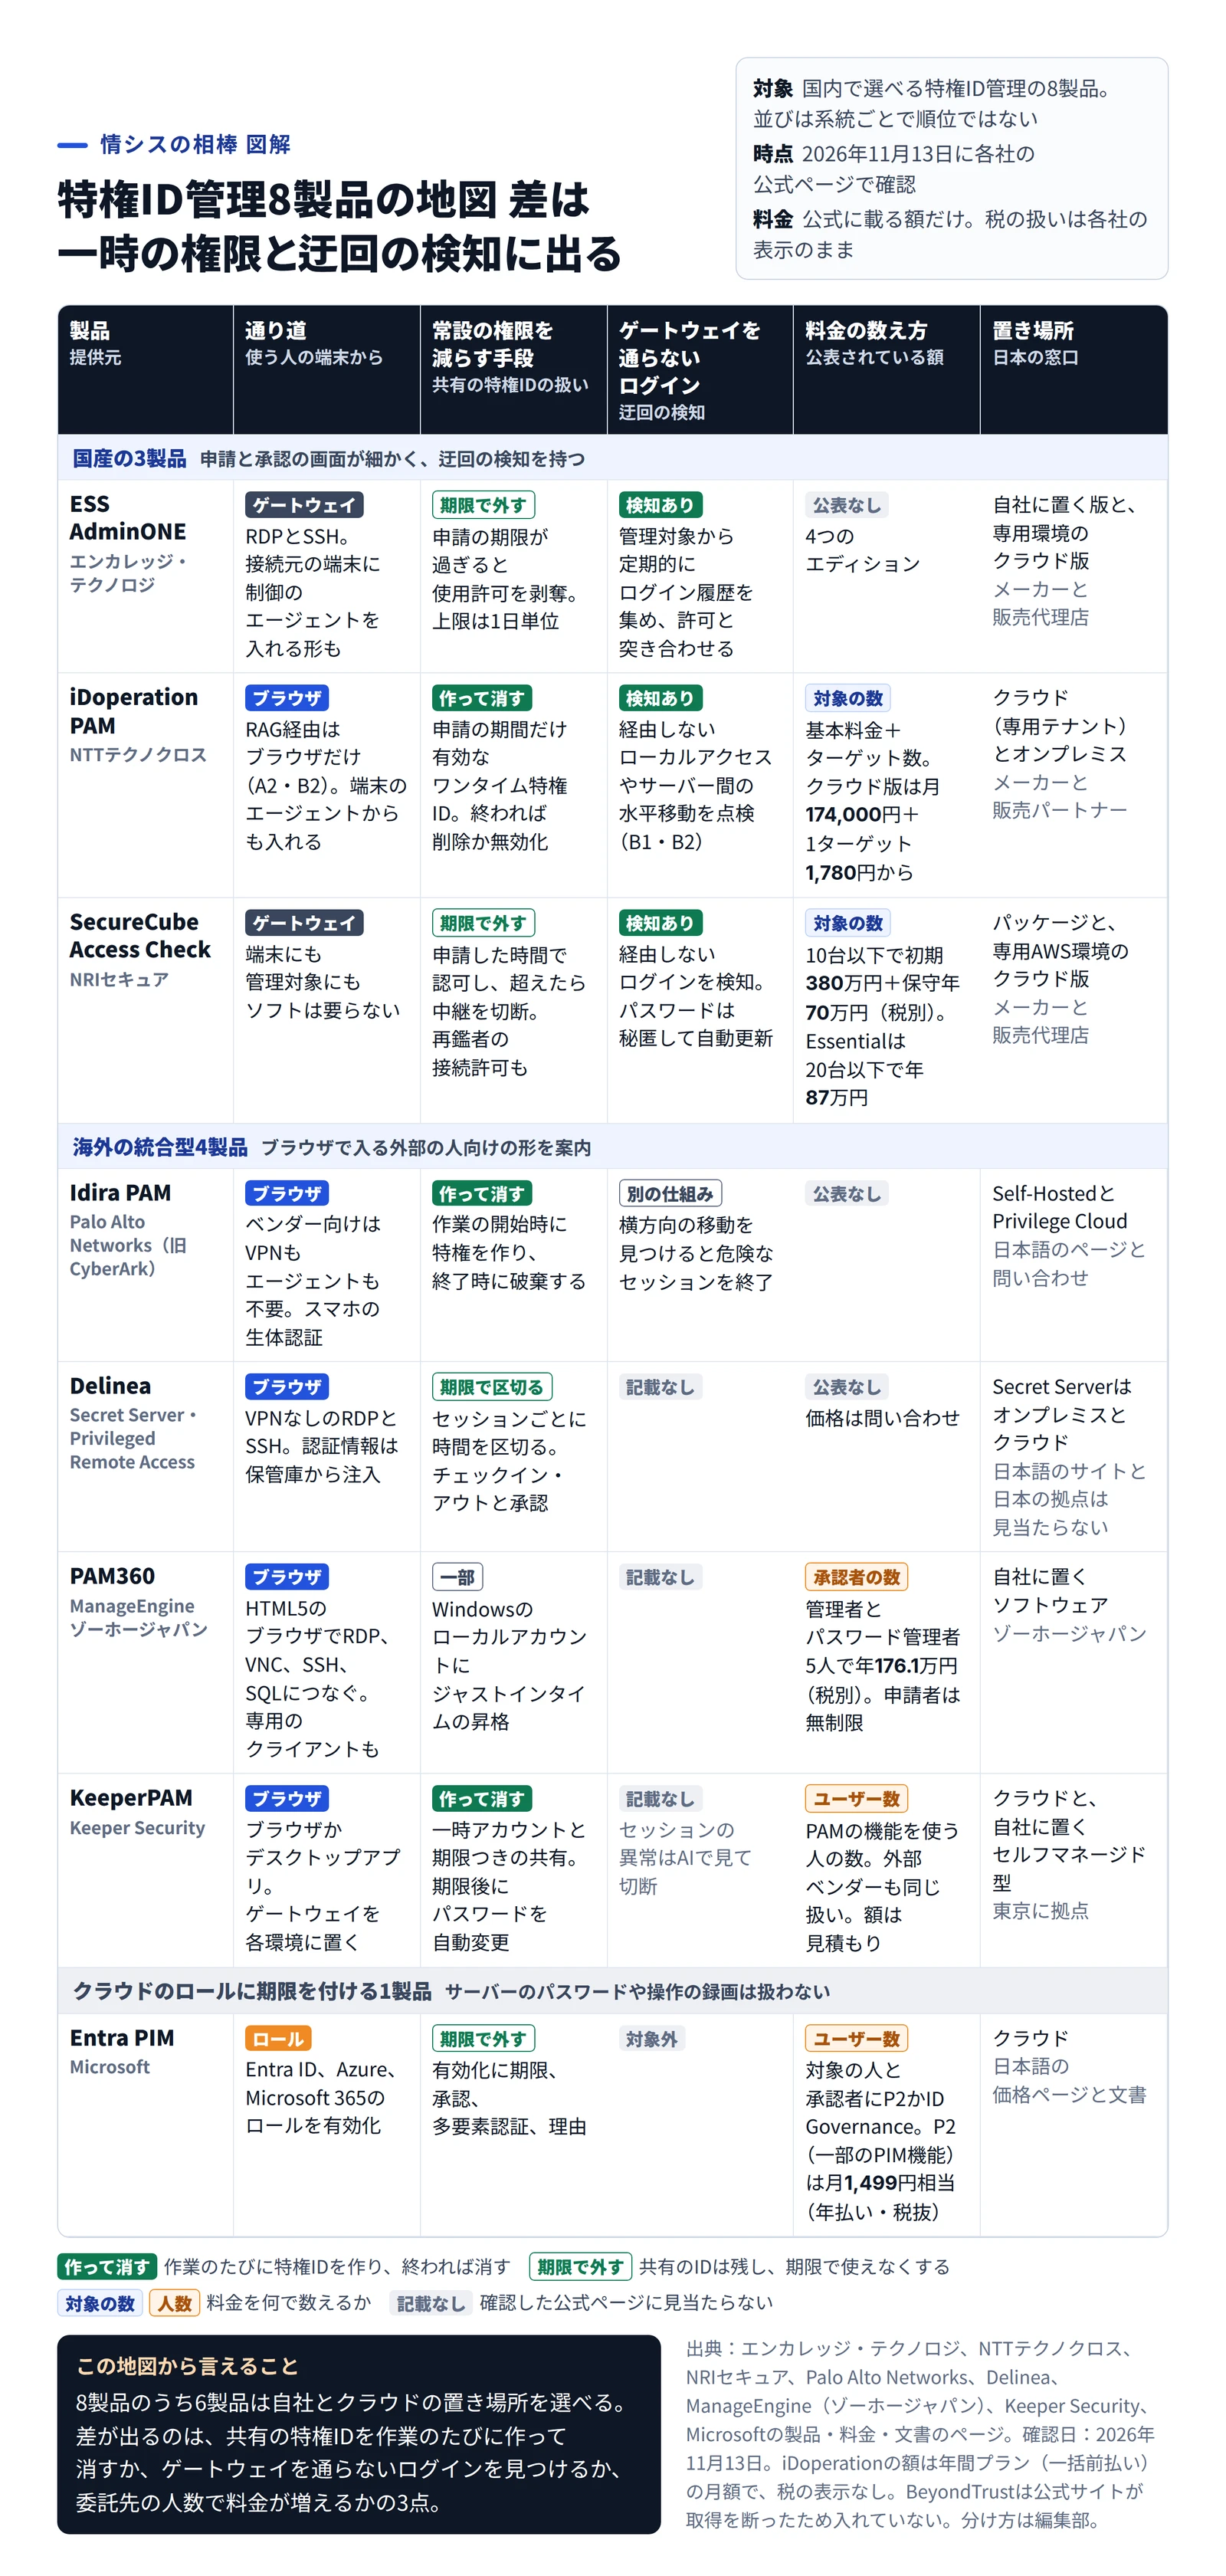
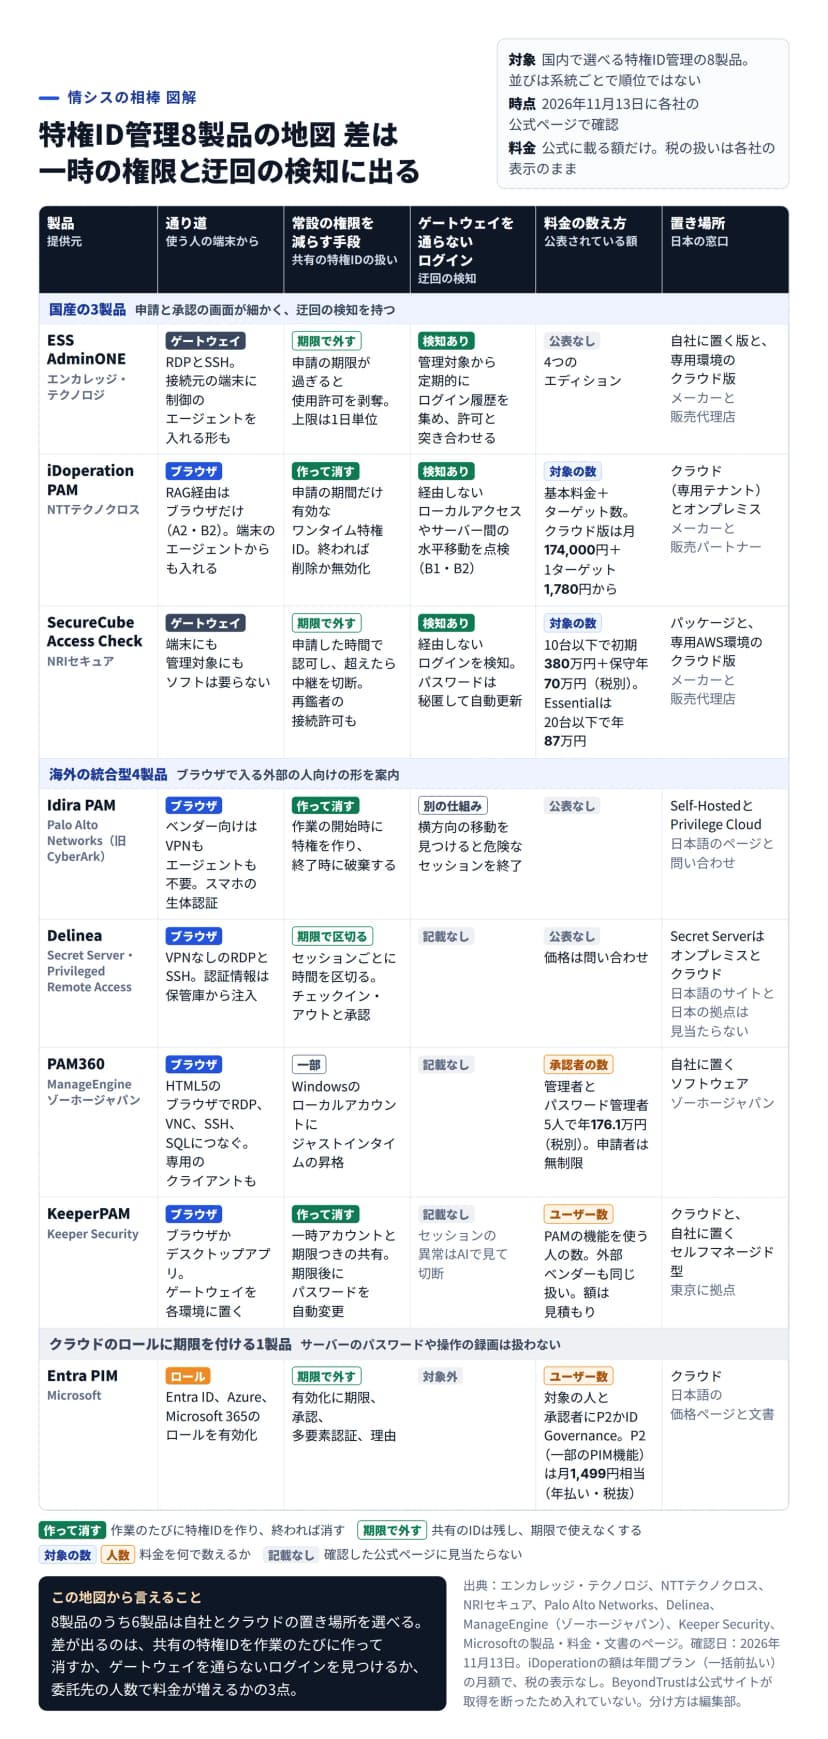 特権ID管理8製品を、通り道、常設の権限の減らし方、迂回の検知、料金の数え方、置き場所でそろえた地図作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式ページをもとに作成)
自社に置くかクラウドかで候補を絞ろうとしても、6製品は両方から選べます。片方だけの製品は2つで、自社に置くソフトのPAM360と、クラウドのEntra PIMです。
| 製品 |
使う人の端末から |
置き場所 |
日本の窓口 |
| ESS AdminONE |
ゲートウェイでRDPとSSH。接続元の端末に制御のエージェントを入れる形も |
自社に置くソフトと、専用環境のクラウド版 |
エンカレッジ・テクノロジと販売代理店 |
| iDoperation PAM |
ゲートウェイのRAGはブラウザだけ(A2とB2)。端末のエージェントも |
専用テナントのクラウド版とオンプレミス版 |
NTTテクノクロスと販売パートナー |
| SecureCube Access Check |
ゲートウェイ。端末にも管理対象にもソフトは要らない |
パッケージと、専用AWS環境のクラウド版 |
NRIセキュアと販売代理店 |
| Idira PAM(旧CyberArk) |
ベンダー向けはブラウザ。VPNもエージェントも不要 |
Self-HostedとPrivilege Cloud |
Palo Alto Networksの日本語のページ |
| Delinea |
Privileged Remote Accessはブラウザ。VPNなしのRDPとSSH |
Secret Serverはオンプレミスとクラウド |
日本語のサイトと日本の拠点は見当たらない |
| PAM360 |
HTML5のブラウザか専用のクライアント |
自社に置くソフト |
ゾーホージャパン |
| KeeperPAM |
ブラウザかデスクトップアプリ。ゲートウェイを各環境に置く |
クラウドと、自社に置くセルフマネージド型 |
東京に営業の拠点 |
| Entra PIM |
Entra ID、Azure、Microsoft 365のロールを有効化 |
クラウド |
日本語の価格ページと文書 |
名前で探すときに戸惑いやすいのはCyberArkです。製品のページは、11月13日の時点でPalo Alto NetworksのIdiraのページに移っていました。同社によると、既存の顧客はこれまでどおり使え、変わるのはロゴとデザインだけです。
一方、Entra PIMはほかの7製品と守るものが違います。Microsoftのクラウドのロールに期限と承認を付ける仕組みです。説明に並ぶ機能は、期限、承認、多要素認証、監査履歴などで、サーバーのパスワードの保管や操作の録画は入っていません。委託先にMicrosoft 365の管理者ロールを渡している会社なら、まずここから見る価値があるでしょう。
日本で使う前に確認が要るのはDelineaです。公式サイトは英語やドイツ語などの版で、日本語の版は見当たりませんでした。問い合わせのページに並ぶ拠点の一覧にも、日本はありませんでした。日本での買い方とサポートの窓口は、販売する会社に聞くことになりそうです。
共有のIDを残すか、作業のたびに作って消すか
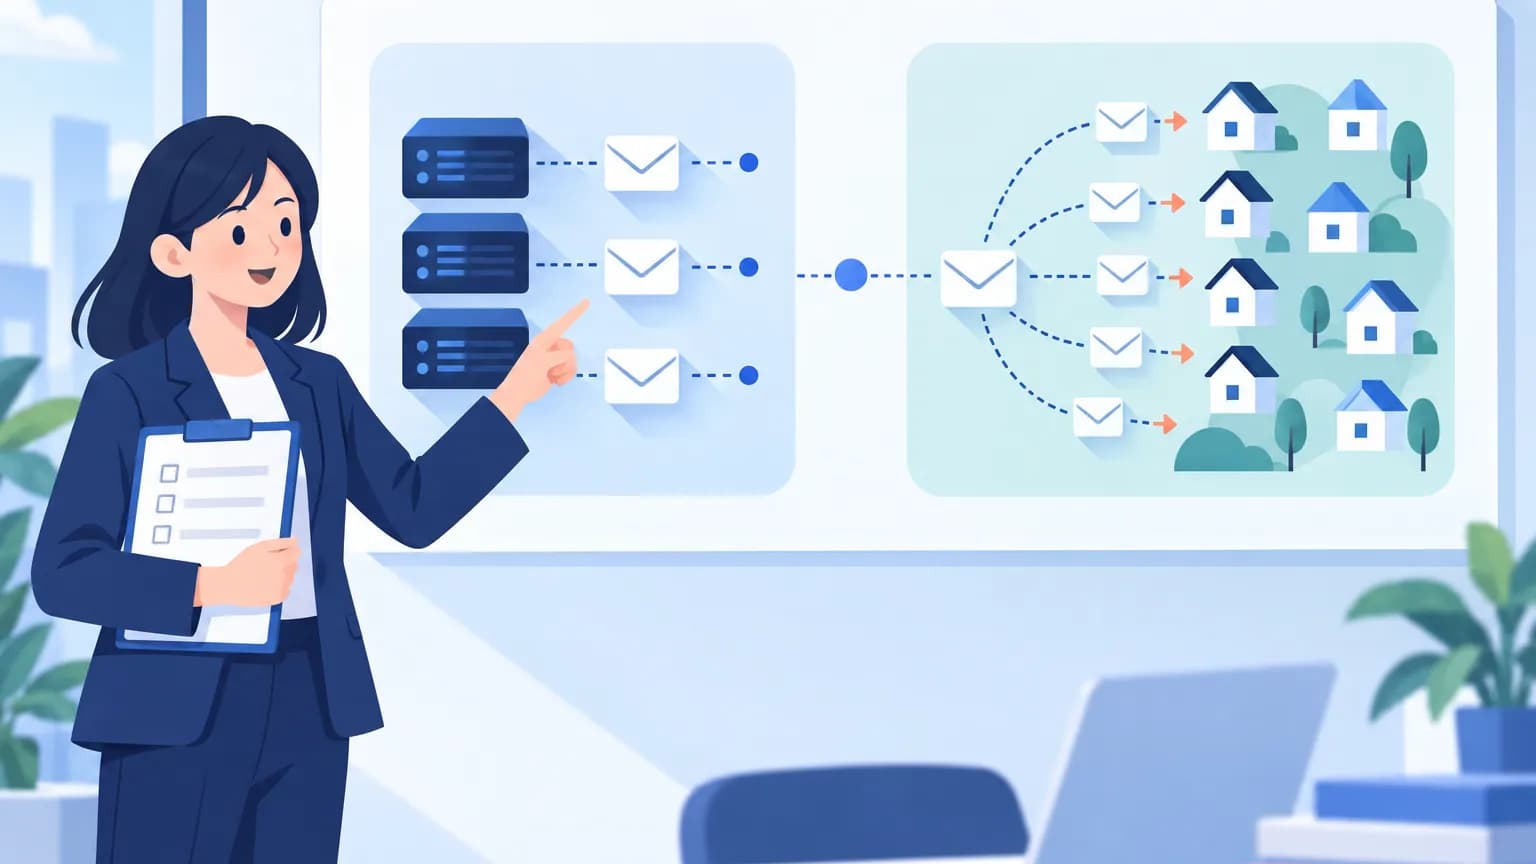
Cuenoteの件では、アカウントが「共通」だったことが被害の広がりにつながりました。同じアカウントが全基盤にあれば、1か所で取られた鍵がほかの基盤でも開きます。
Entra PIMを除く7製品は、共有の特権IDを保管庫に置き、ゲートウェイや専用のクライアントからつなぐ形が基本です。差は、共有のIDそのものを機器に残すかどうかに出ます。
| 製品 |
常設の権限を減らす手段 |
申請と承認 |
パスワードの自動の変更 |
| ESS AdminONE |
申請の期限が過ぎると使用許可を剥奪。利用期間の上限は1日単位 |
最大10段。夜間や休日の緊急作業は事後に承認 |
ポリシーに沿って強制変更 |
| iDoperation PAM |
申請の期間だけ有効なワンタイム特権ID。終われば削除か無効化 |
最大9段。緊急申請と作業後の報告 |
定期の自動変更。貸し出したパスワードは参照後に変更 |
| SecureCube Access Check |
申請した時間で認可。超えると中継を強制切断 |
多段承認と事後承認。再鑑者の接続許可も |
スケジュールで自動更新。一時払い出しの後も変更できる |
| Idira PAM |
作業の開始時に特権を作り、終了時に破棄 |
タスクを対象にしたジャストインタイムのアクセス。承認の流れの記載はない |
保管庫で自動ローテーション |
| Delinea |
セッションごとに時間を区切る |
承認のワークフローとチェックイン・アウト |
作成、ローテーション、期限切れを自動化 |
| PAM360 |
Windowsのローカルアカウントにジャストインタイムの昇格。WindowsとLinuxでセルフサービスの昇格も |
承認ワークフロー。ServiceNowなどのチケット番号でも確認 |
ローテーションをスケジュール |
| KeeperPAM |
一時アカウントと期限つきの共有 |
承認フローとジャストインタイムのアクセス |
期限が来たらパスワードを自動変更 |
| Entra PIM |
ロールの有効化に期限 |
承認、多要素認証、理由の入力 |
扱わない |
共有のIDを作業のたびに作って消す形は、iDoperation、Idira、Keeperの3製品が公式に案内していました。ESSとSecureCubeは、共有のIDを残したままパスワードを見せず、申請の期間の外では使わせない形です。
第三報の4つの要素のうち、多要素認証は差がつきにくい所でした。7製品の公式ページに、製品へのログインかロールの有効化で多要素認証を使える旨があります。そのうちSecureCubeは、オプションでの提供でした。
では、どちらが合うのか。保守の作業が入る機器で分かれそうです。作業のたびにアカウントを作って消すには、機器の側でアカウントを増やせることが前提になりそうです。管理者のアカウントを1つしか持てないネットワーク機器や古い業務システムには、パスワードを見せずに期限で切る形のほうがなじむでしょう。
ただ、パスワードを見せない形でも、共有のIDが機器に残る限り、ゲートウェイを通らずに使われる余地は残るでしょう。
ゲートウェイの外で使われたら、気づけるか
第三報によると、1つ目の攻撃の手法では、不正プログラムでデータベースに直接入り、管理用の内部ネットワークを伝って別のサーバーへ広げました。ゲートウェイは操作を記録しますが、残るのはゲートウェイを通った分だけです。
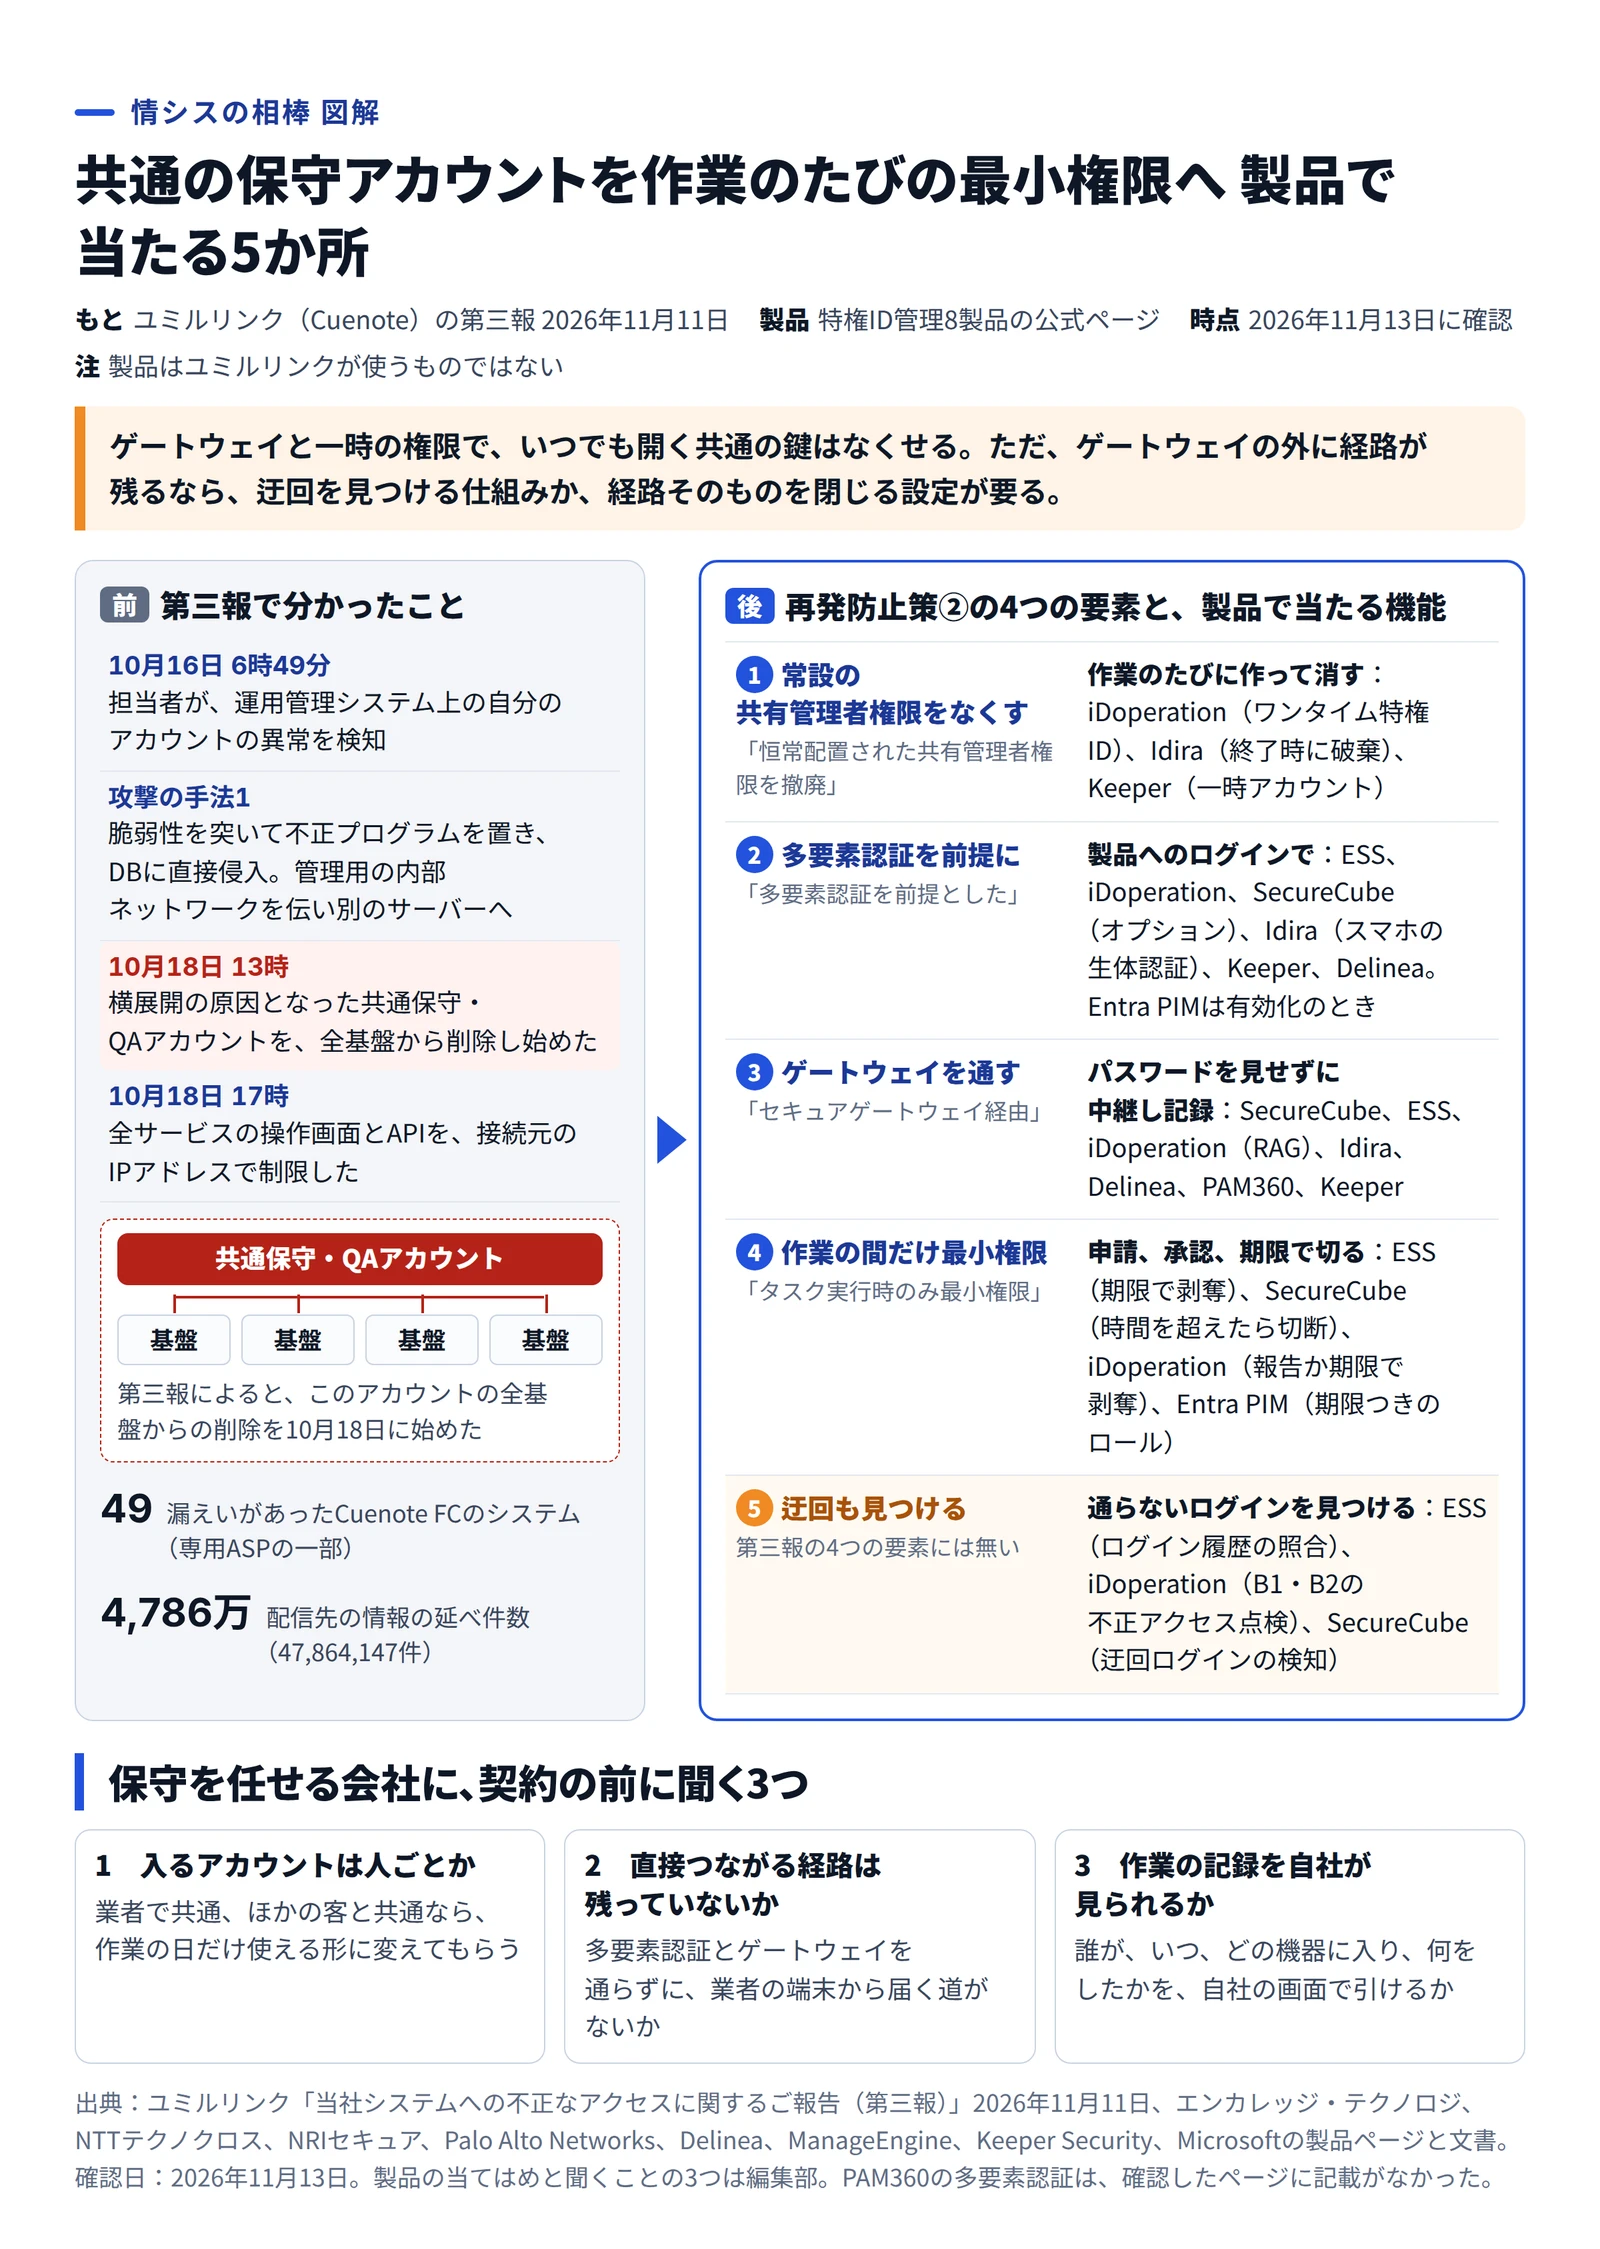
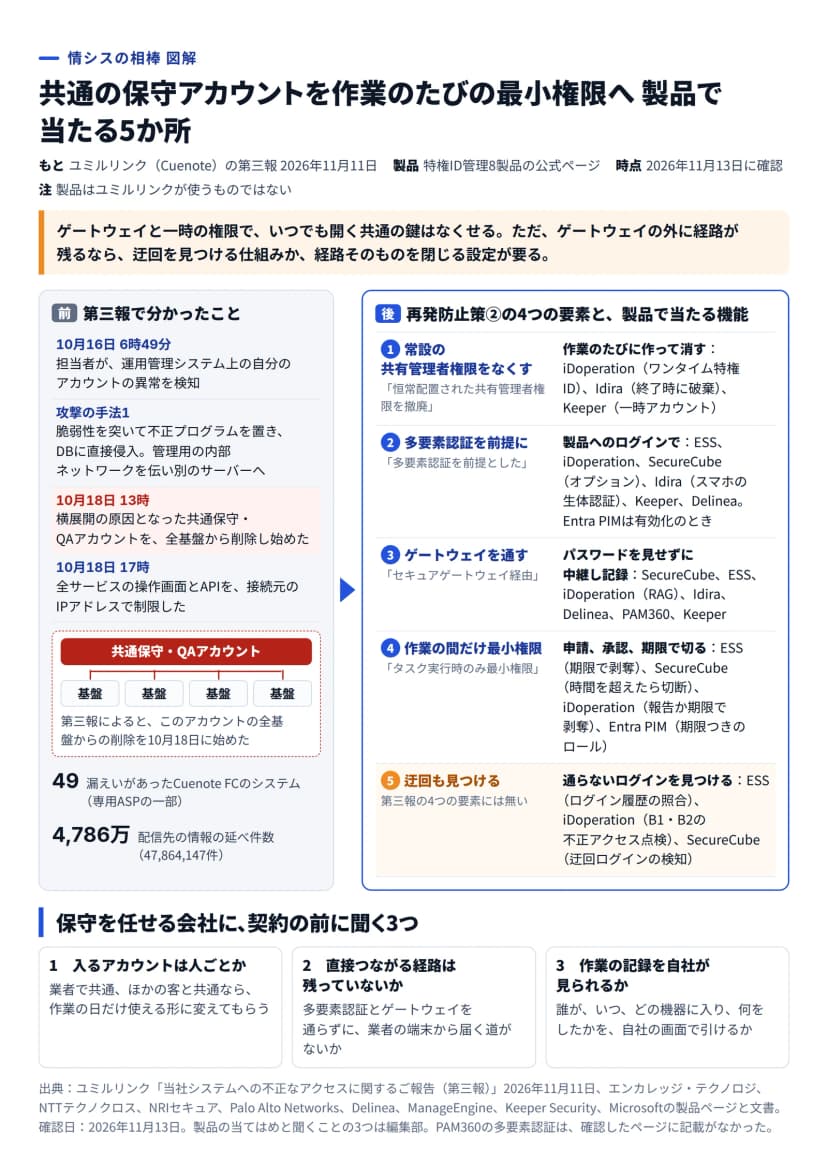 Cuenote FCの共通の保守・QAアカウントと、再発防止策の4つの要素に当たる製品の機能、保守業者に聞く3つ作成: 編集部 / 出典: 情シスの相棒編集部(ユミルリンクの第三報と各社の公式ページをもとに作成)
ゲートウェイを通らないログインを見つける機能は、国産の3製品が公式に書いていました。ESS AdminONEは管理対象から定期的にログイン履歴を集めて照合し、許可を得ていないアクセスをレポートに出します。iDoperationはB1とB2のエディションの不正アクセス点検で、経由しないローカルのアクセスやサーバー間の水平移動まで調べます。SecureCubeにはAccess Checkを迂回したログインを検知する機能があります。パスワードを秘匿して自動で変えるので、経由しない利用は「実質不可能」との説明です。
海外の製品では、Idiraが別の形を取ります。不審な横方向の移動や保管庫を探る動きを見つけると、危険なセッションを終えるか、認証の要件を引き上げる作りです。
ただ、見つけることと止めることは分けて考えたいところです。国産の3製品の点検は、ログを集めて突き合わせる後追いで、使われたあとに分かります。止める側の手は、ESSの説明に出てきます。ゲートウェイを経由しないアクセスをネットワークの設定でできなくし、平時は管理対象に届かない状態にする方式です。止めるのはネットワークの経路、気づくのは点検、と役割を分けて考えると、製品に求めるものがはっきりしそうです。iDoperation、PAM360、KeeperPAMはSIEMへのログの転送を案内しており、受け手の製品はログ管理・SIEMの地図で比べられます。
委託先の人は、ブラウザだけで入れるか
外部の作業者向けの入り口について、Idiraの説明は細かいものでした。ベンダー向け特権アクセスは、VPNもエージェントもパスワードも使いません。ベンダーは自分のスマートフォンのアプリで1回限りのQRコードを読み、顔か指紋で本人を確かめます。新しいベンダーは2分未満で使い始められます。契約が切れたり役割が変わったりすれば、その時点で保管庫の認証情報と進行中のセッションを失効させる作りです。ただし、使える会社はPrivileged Access Manager Self-HostedかPrivilege Cloudの利用者に限られます。
KeeperPAMはベンダーをSSOか、メールとパスワードと多要素認証でKeeperのテナントに招待し、ロールを割り当てます。セッションは決めた終了時刻で自動的に切れ、画面の操作、キーストローク、コマンドが記録されます。DelineaのPrivileged Remote Accessも、ブラウザからVPNを使わずにRDPとSSHでつなぎ、セッションごとに時間を区切ります。
国産の製品は、ゲートウェイを入り口にする形です。SecureCubeは端末にも管理対象にもソフトを入れずに使えます。機能を絞ったAccess Check Essentialは、保守ベンダーがリモートで入る作業を管理する使い方を、活用の例に挙げました。iDoperationのゲートウェイのRAGは、アクセス元にエージェントを入れずにブラウザだけでつなげます。
委託先の端末にソフトを入れてもらう形は、作業者の入れ替わりが多い保守の現場では負担になりやすいでしょう。Access Check Essentialも、端末ごとにソフトを入れなければ、委託先や利用者が変わるときの手間が減ると説明していました。VPNを使わずに社外から社内へ入る仕組みそのものは、ZTNA・SASEの10製品の地図で比べられます。社員のPCを画面越しに直すツールの違いは、リモートサポート9製品の地図で読めます。
料金は、委託先の人数で増えるか
料金を何で数えるかで、委託先の作業者が増えたときの年額の動き方が変わります。
| 製品 |
数え方 |
公表されている額 |
委託先の人が増えると |
| iDoperation PAM |
基本料金とターゲット(IPアドレスやホスト名など)の数 |
クラウド版A1は月17万4,000円と1ターゲット月1,780円から |
変わらない |
| SecureCube Access Check |
管理対象のノード数 |
10台以下で初期380万円、保守は年70万円(税別)。Essentialは20台以下で年87万円(税別) |
変わらない |
| PAM360 |
承認者(管理者とパスワード管理者)の数 |
5人で年176万1,000円(税別) |
変わらない。申請者は無制限 |
| KeeperPAM |
PAMの機能を使うユーザーの数 |
見積もり |
増える。外部ベンダーも内部のユーザーと同じ扱い |
| Entra PIM |
期限つきの割り当てを持つ人と承認者など |
Entra ID P2は1人月1,499円相当(年払い・税抜)。P2のPIMは一部の機能で、すべてはID Governance |
対象の人ごとに要る |
| ESS AdminONE、Idira PAM、Delinea |
公表なし |
公表なし |
公表なし |
公表された額だけで年額まで出せる製品は、3つでした。たとえば、守る機器が20台、承認する社員が3人、委託先の作業者が15人の会社なら、1年分は次のとおりです。2
| 構成 |
年額 |
委託先が30人なら |
主に含まれないもの |
| iDoperation PAM Cloud A2(ゲートウェイと録画) |
314万1,600円とストレージ料金 |
同じ |
不正アクセス点検 |
| iDoperation PAM Cloud B2(A2に不正アクセス点検) |
410万1,600円とストレージ料金 |
同じ |
なし |
| Access Check Essential(20台以下) |
87万円(税別) |
同じ |
申請と承認のワークフロー |
| PAM360の年間ライセンス(5人) |
176万1,000円(税別) |
同じ |
迂回の検知の記載なし |
つまり、人で数えない製品なら、委託先が倍になっても額は動きません。Essentialの案内にも、利用者の数でなく機器の数で数えるので、外部のベンダーなど利用者が多くても費用を抑えられる、とあります。
逆に、KeeperPAMは外部ベンダーのアカウントもライセンスの上で内部のユーザーと同じに扱うと明記しており、委託先の人数がそのまま数に入ります。もっとも、委託先が1社で2〜3人なら増える分も2〜3人分なので、数え方より機能で選ぶ余地が大きいでしょう。
保守業者との契約を見直す段取り
- 台帳で、保守業者ごとに自社の機器へ入るアカウントを洗い出し、人ごとのものと、業者で共通のものに分けます。ほかの顧客と同じアカウントかどうかは、こちらからは見えないので業者に聞きます。
- 業者で共通のアカウントは、作業の日だけ有効にし、終わったらパスワードを変えます。製品を入れる前でも、申請の表と、作業後の変更の手順があれば始められます。
- 業者の端末から機器へ直接届く経路を、ファイアウォールの規則とVPNの設定で洗い出します。ゲートウェイを入れるなら、ゲートウェイ以外の経路を閉じる設定までを1つの作業にします。
- 契約の更新のときに、図の3つを聞きます。入るアカウントは人ごとか、直接つながる経路が残っていないか、作業の記録を自社が見られるか、です。
- 製品を比べるときは、迂回の検知と、委託先の人数で料金が増えるかを先に見ます。置き場所は、ほとんどの製品で選べます。
無料のオープンソースで踏み台を組む手もありました。ただ、HashiCorpはBoundaryのコミュニティ版を非推奨にして、リポジトリを読み取り専用にしました。使い続けるなら未修正の脆弱性も考えに入れてほしい、という告知です。経緯はBoundaryのコミュニティ版が終わった件の記事で読めます。
ユミルリンクは共通のアカウントを消すところから立て直しを始めました。自社の保守の通り道に同じものが残っていないかは、製品を選ぶ前に、段取りの1と3で洗い出せます。