ローソンは、アカウントサービス「ローソンID」などが第三者による不正アクセスを受け、個人情報が漏えいしたと公表しました。ローソンIDの対象は215万5,345件です。クレジットカード情報の漏えいは、別のサービスのごく一部にとどまります。この記事は、同社の公式のお知らせに書かれていることだけをまとめます。
何が起きたか
ローソンは、2026年10月7日に実施した調査の中で、2件のサービスへの不正アクセスが判明したとしています。
- ローソンID: 2026年9月12日〜14日に不正アクセス
- ローソンアプリ予約: 2026年9月17日に不正アクセス
公表は10月8日です。本件以外の不正アクセスや、マルウェアの感染は無いことを確認済みとしています。
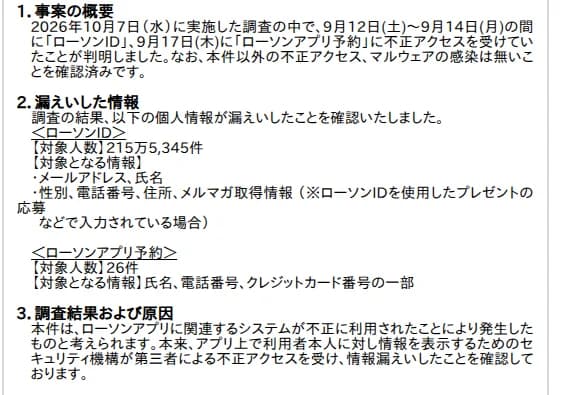 ローソンのお詫びの事案の概要・漏えいした情報・原因出典: ローソン「第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」(引用)
漏れた情報と、含まれる範囲
| サービス |
件数 |
漏えいした情報 |
| ローソンID |
215万5,345件 |
メールアドレス、氏名、(登録・入力があった場合)性別、電話番号、住所、メルマガ取得情報 |
| ローソンアプリ予約 |
26件 |
氏名、電話番号、クレジットカード番号の一部 |
クレジットカード情報が含まれるのは、ローソンアプリ予約の26件だけです。大量に漏れたローソンID側には、カード情報は含まれていません。パスワードも、漏えいした項目には含まれていません。
狙われたのは「本人に見せる仕組み」
原因について、公式は、ローソンアプリに関連するシステムが不正に利用され、「本来はアプリ上で利用者本人に情報を表示するためのセキュリティの仕組み」が、第三者による不正アクセスを受けた、と説明しています。
つまり、本人にだけ見せるはずの情報が、不正アクセスによって、ほかから引き出せる状態になった、という構図です。「リスト型攻撃」との明言はなく、手口の詳細は公表されていません。この記事も、中身を推測しません。
影響する会社・しない会社
- 影響する: ローソンIDを登録している人です。メールアドレス・氏名のほか、登録していれば性別・電話番号・住所などが対象です。登録先への不審なメール・SMS・電話に注意が要ります。
- 影響する: マイページやアプリで、「本人にだけ情報を見せる」作りのサービスを持つ会社です。本人確認や認可が正しく効いているかを確かめる価値があります。
- 影響しない(カード): 大量のローソンID側です。カード情報は含まれていません。
- 影響しない(可能性が高い): 本人確認と認可を、画面の裏側(サーバー側)で毎回確かめているサービスです。ただし、本当にそうなっているかは、確かめないと分かりません。
情シスが今日やること
- マイページ・APIの認可を確かめる。利用者本人にだけ見せる情報が、IDを変えるなどの操作で、ほかの人の分まで引き出せないか。画面の裏側(サーバー側)で、毎回、本人確認と権限の確認をしているかを点検します。
- 大量に引ける口が無いか。1つの仕組みから、会員情報を大量に取得できる経路が無いか。アクセス数の制限と監視が効くかを確かめます。
- カード情報の持ち方。カード情報を、どのサービスが、どの範囲で持っているか。最小限にとどめ、分けて管理できているかを見ます。
- 利用者への案内。漏れた連絡先に、装うメールが届く前提で、注意喚起の文面と、使い回しパスワードの変更の案内を用意します。