IPAは2026年10月9日に、不正アクセスによる漏えい等の事案を踏まえて速やかに実施すべき対策等を公表しました。点検の柱は、外部公開アプリ、外部サービス、保有データの3つです。この記事では原文の点検項目を整理し、中小企業で「誰が・何を見て・どこに記録するか」を決める点検表にします。
同じ週の国家サイバー統括室の注意喚起は、別の記事で項目ごとに整理しています。ここでは繰り返しません。
IPAは何を求めているのか
原文の概要は、国内の金融機関や通信事業者等の幅広い事業者から、不正アクセスの被害による情報漏えい事案の公表が相次いでいる、という状況認識から始まります。宛先は、大量の情報資産を保有する事業者や機微な情報を取り扱う事業者等の経営者です。
現段階では、特定のプロダクトやサービスの脆弱性を狙った攻撃とは断定されておらず、公表事例の傾向から、外部公開しているアプリケーションやサービスの侵害、アカウントの侵害が起点となっていることがうかがえます。
出典: IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(2026年10月9日公開)
原文は個別の事案名や件数を挙げていません。この記事も足しません。ページには「追記すべき情報がある場合には、その都度このページを更新する予定です」とあります。
速やかに行うべき点検は3つ
原文の見出しは「外部に公開しているアプリケーションの精査」「自組織が利用している外部サービスの洗い出し」「保有データの再点検」です。
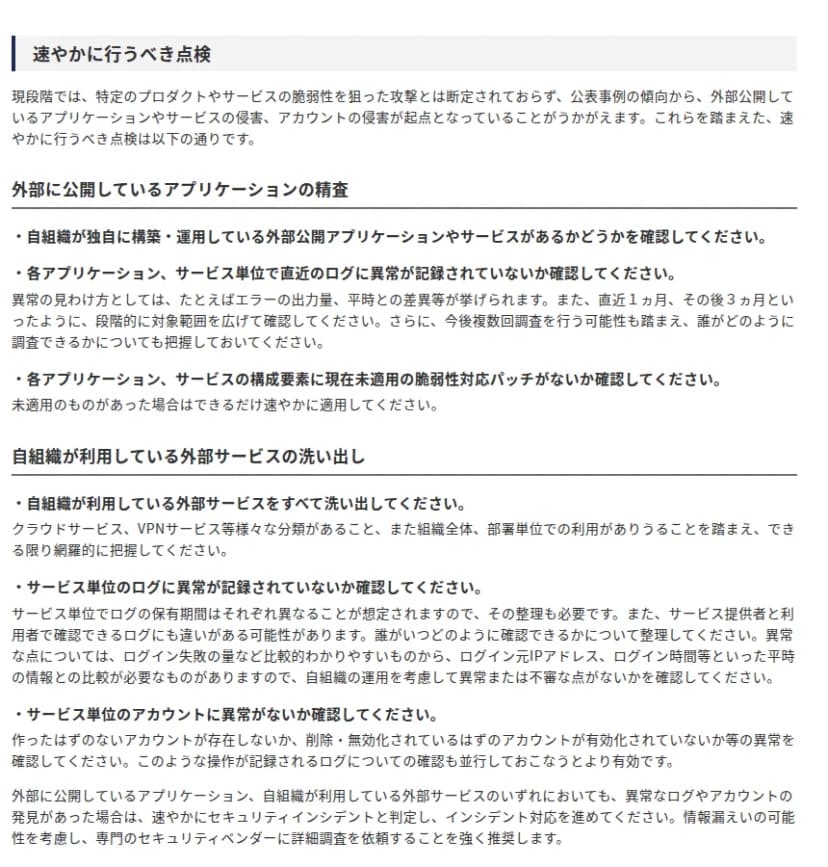 IPAの注意喚起ページの「速やかに行うべき点検」の部分出典: 出典: IPAウェブサイト(2026年10月9日公開のページ)(引用)
外部に公開しているアプリケーションの精査
原文は次の3点を挙げています。
- 自組織が独自に構築・運用している外部公開アプリケーションやサービスがあるかどうかを確認する
- 各アプリケーション、サービス単位で直近のログに異常が記録されていないか確認する
- 各アプリケーション、サービスの構成要素に現在未適用の脆弱性対応パッチがないか確認する(あれば、できるだけ速やかに適用する)
ログについて、原文は次のように書いています。
異常の見わけ方としては、たとえばエラーの出力量、平時との差異等が挙げられます。また、直近1ヵ月、その後3ヵ月といったように、段階的に対象範囲を広げて確認してください。さらに、今後複数回調査を行う可能性も踏まえ、誰がどのように調査できるかについても把握しておいてください。
出典: IPA(同上)
自組織が利用している外部サービスの洗い出し
- 自組織が利用している外部サービスをすべて洗い出す。クラウドサービス、VPNサービス等様々な分類があること、組織全体、部署単位での利用がありうることを踏まえ、できる限り網羅的に把握する
- サービス単位のログに異常が記録されていないか確認する
- サービス単位のアカウントに異常がないか確認する
ログについては、サービス単位でログの保有期間はそれぞれ異なることが想定されるため、その整理も必要としています。サービス提供者と利用者で確認できるログにも違いがある可能性があるため、誰がいつどのように確認できるかを整理するよう求めています。異常は、ログイン失敗の量など比較的わかりやすいものから、ログイン元IPアドレス、ログイン時間等の平時の情報との比較が必要なものまであるとしています。
アカウントについては、作ったはずのないアカウントが存在しないか、削除・無効化されているはずのアカウントが有効化されていないかを確認します。こうした操作が記録されるログも並行して確認するとより有効、と書かれています。
異常があったとき
外部に公開しているアプリケーション、自組織が利用している外部サービスのいずれにおいても、異常なログやアカウントの発見があった場合は、速やかにセキュリティインシデントと判定し、インシデント対応を進めてください。情報漏えいの可能性を考慮し、専門のセキュリティベンダーに詳細調査を依頼することを強く推奨します。
出典: IPA(同上)
初動の動き方は、ミカタのランサムウェア感染後の最初の1時間の記事にまとめています。
保有データの再点検
原文は、情報を窃取されると、悪用はもとより「窃取した情報を公開する」と脅迫されたり不正売買されたりする二次被害が拡大する傾向が強まっているとしています。そのうえで、「不要な情報は持たない」という基本原則のもと、保有する情報資産を正確に把握し、必要最小限にする等の再点検を、速やかに行うよう求めています。
また、各公的機関やセキュリティベンダー等から、不審なIPアドレスやログの痕跡等、調査に活用できる情報が公表される可能性があるため、当面は情報収集を強化するよう書かれています。
点検のあとに取り組む対策(原文の項目)
原文は、点検で異常がなかったとしても、次のようなより強固な対策を検討するよう求めています。
| 対象 |
原文の項目 |
| 外部に公開しているアプリケーション |
外部公開範囲の見直し / 認証機能(多要素認証・パスワード)の強化 / アカウントへの権限付与の見直し / API連携等アプリケーション構成要素単位での管理状況の見直し / アプリケーション構成要素単位での権限付与等見直し / ログ取得内容、保持期間の見直し / 追加実装可能なセキュリティ対策の検討 |
| 自組織が利用している外部サービス |
認証機能(多要素認証・パスワード)の強化 / アカウント付与の範囲見直し / アカウント棚卸の運用見直し / API連携等アプリケーション構成要素単位での管理状況の見直し / ログ取得内容、保持期間の見直し / 適用可能なセキュリティ対策の検討 |
| 保有するデータ |
データ保有の是非の再検討 / データ保管場所の再検討 / データアクセスのログ取得内容、保持期間の見直し / データの暗号化 |
経営者が認識すべき3原則とSCS評価制度
原文は、緊急的な点検と対策のあとに、社内体制の整備だけでなく、国外拠点や取引先まで考慮した対応が必要としています。経済産業省の「サイバーセキュリティ経営ガイドライン」などを参考に、経営者のリーダーシップのもとで進めるよう書かれています。3原則は次のとおりです。
- サイバーセキュリティリスクが自社のリスクマネジメントにおける重要課題であることを認識し、自らのリーダーシップのもとで対策を進めることが必要
- サイバーセキュリティ確保に関する責務を全うするには、自社のみならず、国内外の拠点、ビジネスパートナーや委託先等、サプライチェーン全体にわたるサイバーセキュリティ対策への目配りが必要
- 平時及び緊急時のいずれにおいても、効果的なサイバーセキュリティ対策を実施するためには、関係者との積極的なコミュニケーションが必要
さらにIPAは、サプライチェーンを構成する企業のセキュリティ対策状況を共通の基準で評価・可視化する「サプライチェーン強化に向けたセキュリティ評価制度(SCS評価制度)」について、2027年3月の制度開始にむけ、準備を進めていると書いています(2026年10月9日時点)。
各機関の注意喚起と、IPAの支援策
原文の「ご参考」には、次の6機関の注意喚起が挙がっています。名前だけを並べます。
- 国家サイバー統括室(NCO): 「不正アクセスによる漏えい等の事案を踏まえた対応について」。内容はミカタの記事で確認済みです
- 経済産業省: 「不正アクセスによる情報漏えい等の事案を踏まえた注意喚起及び情報提供に係る協力依頼」。編集部が2026年10月10日に原文のPDFを開こうとしましたが、開けませんでした。中身は確かめていません
- 金融庁: 「現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について」。同じ記事で確認済みです
- 警察庁: サイバー警察局便り「情報流出に注意」(未確認)
- 個人情報保護委員会: 「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(未確認)
- JPCERT/CC: 「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(未確認)
IPAは、ご活用可能な施策として、中小企業の情報セキュリティ対策ガイドライン第4.0版、5分でできる!情報セキュリティ自社診断(25個の診断項目)、SECURITY ACTION、サイバーセキュリティお助け隊サービス、サイバーセキュリティ相談窓口(企業組織向け)を挙げています。
影響する会社・しない会社
- 影響する: 自社でウェブサイトや業務システム、会員向けのページなどを構築・運用し、インターネットに公開している会社です。原文の点検の1つ目に当たります。
- 影響する: Microsoft 365、Google Workspace、VPNサービスなどの外部サービスを使っている会社です。部署ごとに契約したサービスも洗い出しの対象です。
- 影響する: 顧客や従業員の個人情報、取引先の業務情報を保有している会社です。保有データの再点検に当たります。
- 影響しない: 外部公開のアプリもなく、外部サービスも使わず、情報も保有していない会社です。ただし原文は対象の線引きを書いていないため、該当するかは自社で判断します。
情シスが今週・来週にやること
- 今日か月曜に、点検表の担当と期日を決めます。外部公開、外部サービス、保有データの3つで、担当が同じ人でもかまいません。
- 外部公開しているURL、アプリ、サービスを一覧にします。使っていない担当が分からないものは、持ち主を確かめます。
- 外部サービスを洗い出します。契約書や請求書、経費の明細、部署への聞き取りを突き合わせて、部署単位の利用も拾います。
- ログを直近1か月分から確認します。異常がなければ、3か月分まで広げます。誰がいつ調べられるかを表に書きます。
- 異常があれば、インシデントとして経営者に報告し、専門のセキュリティベンダーに相談します。
点検表(編集部の整理)
次の表は、原文の点検項目を中小企業の運用に落とすために、編集部が整理したものです。「確認する場所」は一例で、原文には書かれていません。
| 原文の点検項目 |
誰が |
何を見るか(編集部の整理) |
どこに記録するか |
| 外部公開アプリ・サービスの有無 |
情シス担当 |
公開URL、サブドメイン、クラウド上の公開設定の一覧 |
公開システム台帳 |
| 直近のログの異常(エラー量、平時との差) |
各システムの管理者 |
直近1か月、次に3か月のエラー数とアクセス数 |
点検記録(期間・見た人・結果) |
| 誰がどう調査できるか |
情シス担当 |
ログを見られる人と権限、調べ方の手順 |
台帳の「調査できる人」の列 |
| 未適用のパッチ |
各システムの管理者 |
構成要素ごとの版と、提供元の更新情報 |
台帳の「最終更新日」の列 |
| 外部サービスの洗い出し |
情シス担当と各部署 |
契約・請求・経費の明細、部署への聞き取り |
外部サービス一覧 |
| サービスごとのログの保有期間 |
情シス担当 |
各サービスの管理者向けヘルプ |
一覧の「ログ保有期間」の列 |
| ログイン失敗の量、ログイン元IP、時間 |
サービスの管理者 |
平時の様子との差 |
点検記録 |
| 作ったはずのないアカウント、無効化したはずのアカウントの有効化 |
サービスの管理者 |
アカウント一覧と、人事の在籍の一覧の突き合わせ |
一覧の「棚卸日」の列 |
| 異常の判定と専門ベンダーへの依頼 |
情シス担当と経営者 |
連絡先、判断する人、依頼の手順 |
インシデント対応の文書 |
| 保有データの把握と最小化 |
データの管理者 |
保存先、持つ理由、不要なデータ |
情報資産の台帳 |
主なサービスのログの見方(公式ヘルプで確かめた範囲)
編集部が2026年10月10日に各社の公式ヘルプを読んで確かめた範囲です。契約のプランや管理者の権限によって、見られる範囲は異なります。
- Microsoft Entra: 公式ヘルプによると、サインイン ログは Microsoft Entra 管理センターで、少なくともレポート閲覧者としてサインインし、[Entra ID]>[監視 & 正常性]>[サインイン ログ] から開きます。同じヘルプに、テナントに適用された変更を記録する「監査」のログもあります。
- Microsoft 365 の監査ログ: Microsoft Purview の監査ログ検索のヘルプによると、Microsoft 365 および Office 365 Enterprise 組織では、監査ログ検索は規定でオンです。監査レコードの保持は、E5 以外のライセンスのユーザーは180日間、E5 ライセンスのユーザーは Microsoft Entra ID、Exchange、SharePoint のアクティビティについて既定で1年間と書かれています。
- Google Workspace: 管理者向けヘルプによると、「ユーザーのログイベント」で、パスワードの変更、アカウント再設定用情報の変更、2 段階認証プロセスの登録などを確認できます。短時間に同じ操作を繰り返すと、1つのログエントリに統合されることがあるとも書かれています。
保有期間を過ぎたログは見られません。原文がログの保有期間の整理を求めているのは、このためです。
2026年10月10日時点の内容です。IPAは今後ページを更新する予定としているため、点検の前に原文を確認してください。