学校法人修道学園(広島市)は2026年9月30日に、学園が管理するサーバーへの第三者による不正アクセスを公表しました。取引先企業等の口座情報と、教職員・外部講師等の個人情報、口座情報等が外部に漏えいしたおそれがあるとしています。10月8日の第2報では、学生に関する情報は含まれていないことが確認されたと発表しました。
この記事は、情シスの目線で書きます。取引先の口座情報を持つ会社は、どこにそのデータがあり、誰が触れるのか。振込先の変更を装う詐欺に、取引先と社内でどう備えるのか。社員ではない外部講師などの情報をどう管理するのか。根拠は学園・大学の公式のお知らせと公的機関の資料で、報道は根拠にしていません。
学園の公表を日付順に整理する
2026年10月10日の時点で、学園のサイトに載っているこの件のお知らせは第1報と第2報の2本です。広島修道大学のサイトにも、10月8日付で第2報のお知らせが載っています。
| 日付 |
お知らせ |
内容(原文のとおり) |
| 2026年9月30日 |
不正アクセスによる情報漏えいのおそれに関するお知らせとお詫び |
9月26日に、本学園が管理するサーバーに対する第三者による不正アクセスを確認し、個人情報を含む情報が外部に漏えいしたおそれがあることが判明 |
| 2026年10月8日 |
不正アクセスによる情報漏えいのおそれに関するお知らせとお詫び(第2報) |
現在の調査段階において、漏えいのおそれがある情報に学生に関するものは含まれていないことが確認された |
第1報(9月30日)で書かれていること
不正アクセスを確認した日は、学園のお知らせにあるとおり2026年9月26日です。
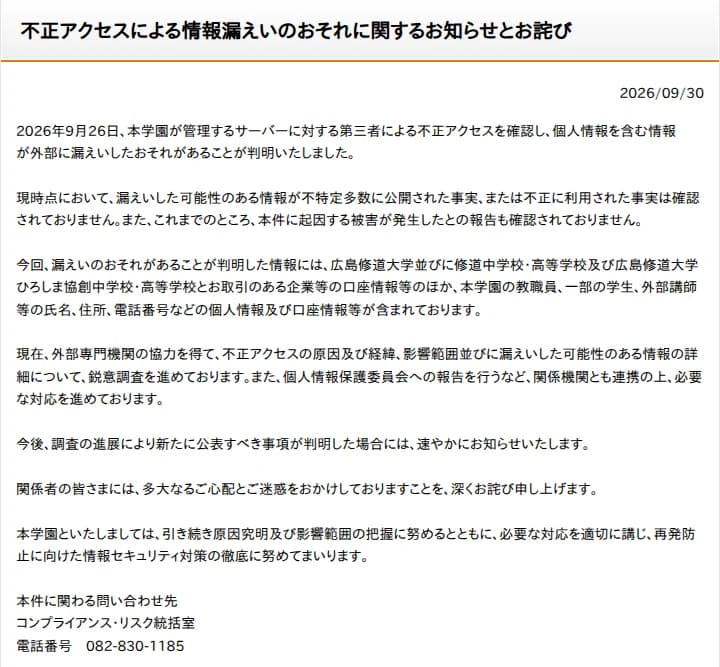 修道学園の第1報(2026年9月30日)の本文出典: 出典: 学校法人修道学園 ウェブサイト(2026年9月30日掲載)(引用)
第1報は、不正利用の有無について次のように書いています。
現時点において、漏えいした可能性のある情報が不特定多数に公開された事実、または不正に利用された事実は確認されておりません。また、これまでのところ、本件に起因する被害が発生したとの報告も確認されておりません。
出典: 学校法人修道学園「不正アクセスによる情報漏えいのおそれに関するお知らせとお詫び」(2026年9月30日)
漏えいのおそれがある情報は、次のとおりです。
今回、漏えいのおそれがあることが判明した情報には、広島修道大学並びに修道中学校・高等学校及び広島修道大学ひろしま協創中学校・高等学校とお取引のある企業等の口座情報等のほか、本学園の教職員、一部の学生、外部講師等の氏名、住所、電話番号などの個人情報及び口座情報等が含まれております。
出典: 学校法人修道学園「不正アクセスによる情報漏えいのおそれに関するお知らせとお詫び」(2026年9月30日)
対応については、外部専門機関の協力を得て、不正アクセスの原因及び経緯、影響範囲並びに漏えいした可能性のある情報の詳細を調査しているとしています。個人情報保護委員会への報告を行うなど、関係機関とも連携して必要な対応を進めているとも書いています。
第2報(10月8日)で変わったこと
第2報は短く、確認できたことは1点です。第1報にあった「一部の学生」について、現在の調査段階では、漏えいのおそれがある情報に学生に関するものは含まれていないことが確認されました。
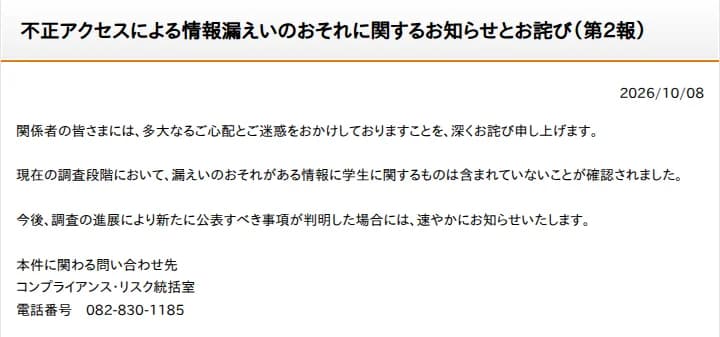 修道学園の第2報(2026年10月8日)の本文出典: 出典: 学校法人修道学園 ウェブサイト(2026年10月8日掲載)(引用)
第2報は、調査が進んで新たに公表すべき事項が分かれば、速やかに知らせるとしています。問い合わせ先は、第1報も第2報も、コンプライアンス・リスク統括室(電話番号 082-830-1185)です。
公表されていないこと
- 侵入の経路と原因(調査中とされています)
- 漏えいした可能性のある情報の件数と、対象となる取引先の数・教職員・外部講師の人数
- 口座情報等の「等」に何が含まれるか(口座番号の範囲や、それ以外の項目)
- 対象となる取引先や個人への個別の連絡の有無と方法
- 警察への相談・届け出の有無(個人情報保護委員会への報告を行うことは書かれています)
- サーバーで管理していたシステムやファイルの種類
発表に書かれていないことは、この記事でも推測で埋めません。
影響する人・会社、しない人・会社
- 影響する: 修道学園、広島修道大学、修道中学校・高等学校、広島修道大学ひろしま協創中学校・高等学校と取引のある企業等。口座情報等が漏えいしたおそれがあると学園が発表しています。
- 影響する: 学園の教職員と外部講師等。氏名、住所、電話番号などの個人情報と口座情報等が含まれるとされています。
- 影響する: 取引先や個人の口座情報を、会計・経理のシステムや共有フォルダに持つ会社。同じ種類の情報を持っていれば、同じ起こり方がありえます。
- 影響しない: 学生。第2報で、漏えいのおそれがある情報に学生に関するものは含まれていないことが確認されたとされています。調査中のため、変わる場合は学園が知らせるとしています。
- 影響しない: 修道学園と取引や雇用・講師の関係がなく、自社でも口座情報を持たない会社。ただし、取引先の口座情報を持たない会社はほとんどなく、振込先の変更を装う詐欺は、どの会社にも起こりえます。
取引先の口座情報はどこにあり、誰が見られるか
学園は、サーバーのどこに情報があったかを書いていません。この節は、同じ種類の情報を持つ会社が、自社で確かめることです。以下は編集部の整理です。
口座情報の置き場所を洗い出す
取引先や外部の人の口座情報は、経理システムだけにあるとは限りません。次の場所を順に確かめます。
| 置き場所 |
確かめること |
| 会計・販売管理・支払のシステム |
取引先マスタの口座欄を、誰が見られるか。変更の履歴が残るか |
| ファイルサーバー・共有ドライブ |
支払一覧、振込データ(総合振込のファイル)、取引先登録の申請書のスキャンが、誰でも開けるフォルダにないか |
| メールの添付・受信箱 |
取引先から届いた口座の届出が、個人のメールに長く残っていないか |
| 紙の書類 |
口座振込依頼書、請求書の控えの保管場所と、鍵のかかる所にあるか |
| 古いバックアップ・退職者のPC |
今は使わない口座情報が、古い媒体やPCに残っていないか |
見られる人を減らす
次の3点を、情シスと経理で一緒に決めます。
- 口座情報を見られる人を、支払の担当と確認の担当に絞る。閲覧と変更を分ける
- 取引先マスタの口座を変更した履歴を残し、変更した人と承認した人を分ける
- 使わなくなった取引先の口座情報は、決めた保管期間のあとに消す
個人情報としての扱いと報告
法人の口座情報が個人情報保護法の「個人データ」にあたるかは、学園の発表に書かれていません。一方、教職員・外部講師の氏名・住所・電話番号・口座情報等は、個人情報です。
個人情報保護委員会は、「不正の目的をもって行われたおそれがある」個人データの漏えい等(例として、不正アクセスにより個人データが漏えいした場合)を、報告が義務付けられる場合の1つとして挙げています。報告の期限と流れは、委託先で個人情報が漏えいしたら?報告3〜5日・30日と本人通知の流れで整理しています。
振込先変更を装う詐欺に、取引先と社内で備える
学園の発表は、口座情報が詐欺に使われたとは書いていません。第1報の時点で、不正に利用された事実は確認されていないとしています。それでも、取引先の口座情報が外に出たおそれがあるときは、「振込先が変わりました」という連絡を疑う用意をします。
警察庁は、ビジネスメール詐欺(BEC)を、取引先や自社の経営者等になりすまして偽の電子メールを送り、入金を促す詐欺と説明しています。攻撃者が取引先や経営者層になりすまし、メールで振込先口座の変更を指示する例を挙げ、海外の銀行口座を指定する例が多く、一度送金すると回収は非常に困難だとしています。
警察庁が挙げる被害防止対策
警察庁のページは、次の対策を挙げています。
- メール以外の方法で確認する。送金に関するメールを受け取ったら、送信元とされる取引先担当者に、電話やFAX等で内容を確認する。メールに書かれた電話番号などは偽装されているおそれがあるため、名刺や自分のアドレス帳の連絡先を使う
- 送金先の変更や緊急の送金に注意する。送信元のメールアドレスが、本来のアドレスによく似たものに偽装されていないか、内容に不自然な点がないかを確かめる
- 添付ファイルやリンク先を不用意に開かない。攻撃者が、普段のメールのやり取りを事前に盗み見ている可能性がある
- ウイルス対策ソフト、OSを最新の状態に更新する
取引先に出す連絡
自社の取引先の口座情報が漏れたおそれがあるときは、取引先に先に伝えます。伝える内容の例は、次のとおりです。以下は編集部の整理で、警察庁の対策の考え方を、取引先との決まりに当てはめたものです。
- 当社は、振込先口座の変更の依頼を、メールだけでは受け付けない
- 変更の依頼を受けたら、当社が名刺や契約書に記録している電話番号に、当社から確認の電話をする
- 変更の依頼書は、押印や署名などの決まった様式で、決まった窓口に出してもらう
- 当社を名乗って「振込先が変わった」と連絡してきた人がいたら、すぐに知らせてほしい
社内に出す連絡
支払の担当者向けには、次の決まりを紙1枚にして共有します。
- 振込先の変更は、依頼の元のメールの返信ではなく、記録済みの電話番号で確認する
- 確認した日時・相手・担当者を、支払の記録に残す
- 「急ぎ」「今日中」と言われても、確認を省かない
- 疑わしいメールは、社内の窓口に集めて、ほかの担当者に伝える
警察庁は、攻撃者が社内のほかの社員にも同じ手口で近づくおそれがあるため、不審なメールや手口を社内で共有する体制を整えるよう呼びかけています。
詳しい事例と対策の一覧は、IPAのビジネスメール詐欺(BEC)対策のページにあります。会社の経営者や上司を装う手口は、ニセ社長詐欺とAIの声の記事で扱っています。
外部講師など社員でない人の情報をどう管理するか
学園の発表で、漏えいのおそれがある対象に、教職員のほか外部講師が書かれています。社員ではない人の情報は、人事システムの外に置かれがちです。外部講師、業務委託の個人、アルバイト、顧問、取材・撮影の協力者などが当てはまります。以下は編集部の整理です。
| 確かめること |
具体的な点 |
| 誰の情報をどこに持つか |
氏名・住所・電話番号・口座情報が、人事システムではなく、経理の表計算や担当者の手元のファイルに分かれていないか |
| いつまで持つか |
契約が終わった人の情報を、保管期間を過ぎても残していないか。支払の記録として残す必要がある期間は、経理と確かめる |
| 誰が見られるか |
講師の依頼を出す部署の全員が、口座情報まで見られる状態になっていないか。支払の担当に絞る |
| 本人への説明 |
取得するときに、何のために使うかを伝えているか。漏えいの連絡先を決めているか |
| 委託先に預けている場合 |
講師の手配や支払を委託している会社が、同じ情報を持っていないか。委託先の管理は委託先管理の記事も参照 |
外部の人の情報は、本人が自社の従業員でないため、事故のときの連絡も遅れがちです。事故の連絡先と、連絡する人の一覧に、社員でない人の情報も含めておきます。
会社・情シスが今日やること
- 取引先と外部の人の口座情報の置き場所を洗い出す。会計・支払のシステム、共有フォルダ、メールの添付、紙の書類、古いバックアップを、上の表の順に確かめる(今週中)
- 口座情報を見られる人を、支払の担当と確認の担当に絞る。取引先マスタの口座を変更したときの履歴と、承認者を残す設定にする
- 振込先の変更は、メールの返信ではなく、名刺や契約書の電話番号で確認する決まりを、経理の手順書に書く。取引先にも文書で伝える
- 社員でない人(外部講師・委託の個人など)の情報を持つ場所と保管期間を、一覧にする。使わなくなったものは、決めた期間のあとに消す
- 不審なメールや電話の連絡先を、社内の1つの窓口に決める。事故が起きたときに連絡する先(個人情報保護委員会への報告を含む)を、事故の前に確認しておく
学園の対応は、第3報以降で変わる可能性があります。修道学園のお知らせ一覧と広島修道大学のお知らせを、公表された内容の確認に使ってください。
今日からできること
最初の1時間でできるのは、取引先マスタの口座欄を見られる人の数を数えることです。次に、直近3か月の振込先の変更が、メール以外の方法で確認されていたかを、支払の記録から確かめます。確認の記録が残っていなければ、その場で手順を決めます。