本文へ移動
情シスのミカタ
ニュース約4分で読めます

ASUSのルーター、10月の4回の更新で欠陥11件 認証なしで管理者に

ASUSは2026年10月23日、ルーターのファームウェアの更新を出し、近くのネットワークにいる攻撃者が認証なしで管理者の操作をできる欠陥など3件を直しました。10月はこれで4回目のルーターの告知で、欠陥は合わせて11件です。小さな事務所や拠点、在宅勤務の家で使うASUSのルーターの確かめ方を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
ASUSのルーター、10月の4回の更新で欠陥11件 認証なしで管理者に

この記事のまとめ

  • ASUSは10月23日、3.0.0.6_102系のファームウェアのルーターで3件の欠陥を直す更新を出しました(CVE-2026-75775・75779・93489)。深刻度はどれもHighで、CVSS 4.0で7.7〜8.7です。
  • 近くのネットワークにいる攻撃者が、認証なしでアクセスの券を偽って管理者の操作をできるものや、管理者を偽のサイトに誘ってrootの権限でコマンドを動かすものがあります。
  • 10月のASUSのルーターの告知は1日・7日・20日・23日の4回で、欠陥は合わせて11件です。最新のファームウェアに上げ、すぐ上げられなければ、WANからの管理の画面を閉じます。
こんな方に#20代#30代#40代#50代#60代実務

ASUSは2026年10月23日、ルーターのファームウェアの更新を出し、3件の欠陥を直しました。近くのネットワークにいる攻撃者が、認証なしで管理者の操作をできるものなど、深刻度はどれもHighです。ASUSは、すべての利用者にすぐ最新のファームウェアへ上げるよう強く求めています。

10月のASUSのルーターの告知は、これで4回目です。

10月23日の告知で直った3件
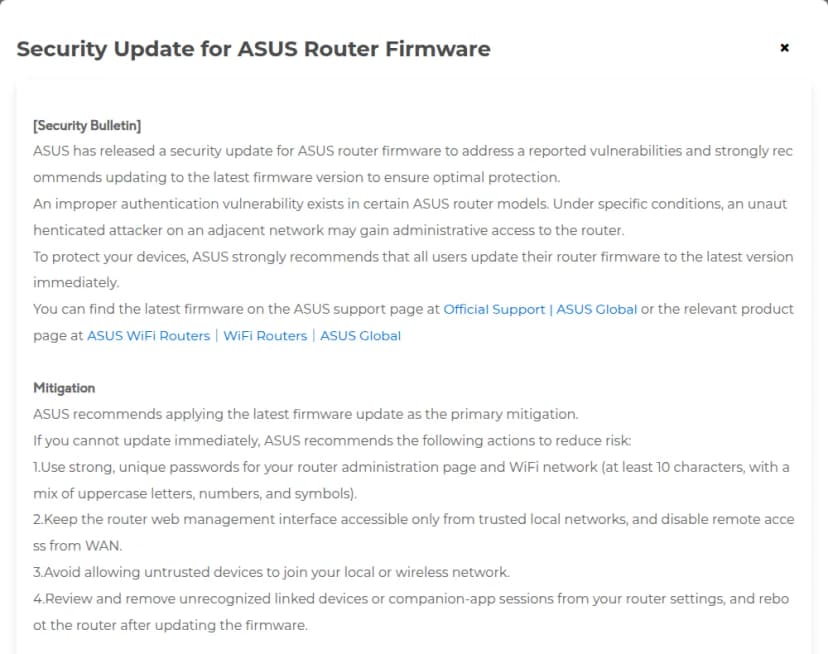
ASUSの製品のセキュリティの告知の小窓(英語)。題はSecurity Update for ASUS Router Firmware。ASUSがルーターのファームウェアのセキュリティの更新を出し、最新の版への更新を強く勧めるとあり、一部のASUSのルーターに認証の不備の欠陥があり、特定の条件で近くのネットワークにいる認証のない攻撃者がルーターの管理者の権限を得られるとある。最新のファームウェアはASUSのサポートのページか製品のページで探せる。対策の節では、最新のファームウェアの適用を第一とし、すぐ上げられない場合は、10文字以上の強く使い回さないパスワード、管理の画面を信頼できる社内のネットワークからだけにしWANからのリモートアクセスを切る、信頼できない機器をつながせない、見覚えのない機器やアプリのセッションを消し更新のあとに再起動する、の4つを挙げる。下にCVE-2026-75775とCVSS 4.0の7.7 Highが見える
ASUSの10月23日の告知。更新を強く求め、すぐ上げられないときの対策を示す出典: ASUS「Security Update for ASUS Router Firmware」(ASUS Product Security Advisory)(引用)
CVE 深刻度(CVSS 4.0) 中身
CVE-2026-93489 8.7(High) 認証の不備。近くにいる認証のない攻撃者が、HTTPの要求でアクセスの券を偽り、管理者の操作をできる
CVE-2026-75779 8.6(High) OSのコマンドの注入とCSRF。ログイン中の管理者を偽のサイトに誘うと、ルーターがrootの権限でコマンドを動かす
CVE-2026-75775 7.7(High) OSのコマンドの注入。工場出荷のままの状態のルーターに細工した値を送ると、rootの権限でコマンドを動かせる

対象は、3.0.0.6_102系のファームウェアのルーターです。ASUSは、機種の一覧と直った版の番号を告知に載せていません。最新のファームウェアは、ASUSのサポートのページか、各機種の製品のページで探すよう案内しています。

すぐに上げられないときの対策として、ASUSは次の4つを挙げています。

  1. 管理の画面とWi-Fiに、10文字以上で、大文字・数字・記号をまぜた、使い回さないパスワードを使う
  2. 管理の画面には信頼できる社内のネットワークからだけ入れるようにし、WANからのリモートアクセスを切る
  3. 信頼できない機器を、有線や無線のネットワークにつながせない
  4. 見覚えのないつながった機器やアプリのセッションを消し、更新のあとにルーターを再起動する

10月のASUSのルーターの告知

公開日 対象のファームウェア CVE(深刻度)
10月1日 3.0.0.6_102系 CVE-2026-14157(9.4 Critical: 管理の画面から上げたファイルでコマンドを動かせる。認証が要る)
10月1日 3.0.0.4_386系・388系・3.0.0.6_102系 CVE-2026-13313(8.9 High: 調べもの用のコードが残り、Telnetを有効にしてrootの権限で動かせる。認証が要る)
10月7日 3.0.0.4_386系・388系・3.0.0.6_102系 CVE-2026-14911(9.3 Critical: XSS)、CVE-2026-19386(9.3 Critical: 設定のファイルでバッファあふれ)、CVE-2026-16528(8.4 High: 記録にDDNSの認証情報が残る)、CVE-2026-19396(7.7 High: RT-BE57のIFTTTのつなぎの券を推測できる)
10月20日 3.0.0.4_386系・388系 CVE-2026-17518(8.2 High: 長すぎる要求で止まる)、CVE-2026-75753(5.3 Medium: 認証なしで機器の情報を返し、特定のモードに切り替わる)
10月23日 3.0.0.6_102系 CVE-2026-93489、CVE-2026-75779、CVE-2026-75775(上の表)

深刻度は、どれもCVEの記録のCVSS 4.0の値です。1か月に4回出ているので、1回上げて終わりにせず、月の終わりにも最新の版かを確かめる必要があります(当社の見立て)。

影響する会社・しない会社

  • 影響する: 小さな事務所や店舗、拠点で、ASUSのルーターを使っている会社です。3.0.0.4_386系・388系・3.0.0.6_102系のファームウェアなら、10月のどれかの告知に当たります。
  • 影響する: 在宅勤務の社員が、家のASUSのルーターから会社のVPNやクラウドにつないでいる会社です。家のルーターが乗っ取られると、通信をのぞかれたり、ほかの機器に入られたりする恐れがあります(当社の見立て)。
  • 影響しない: ASUSのルーターを使っていない会社です。
情シスが今日やること

  1. ASUSのルーターを洗い出します。 事務所、店舗、拠点の機器の台帳で、ASUSのルーターと、そのファームウェアの版を一覧にします。台帳にない機器が無いかも、現地の担当に聞きます。
  2. 最新のファームウェアに上げます。 各機種のサポートのページで最新の版を確かめ、上げたあとに再起動します。自動の更新を使える機種は、有効にしておきます。
  3. WANからの管理を閉じます。 管理の画面にインターネットから入れる設定(リモートアクセス)を切り、社内のネットワークからだけにします。
  4. パスワードとつながった機器を見直します。 管理の画面とWi-Fiのパスワードを強いものに替え、見覚えのない機器やアプリのセッションを消します。
  5. 在宅勤務の社員に知らせます。 家でASUSのルーターを使っている社員に、ファームウェアの更新とリモートアクセスの確認を案内します(当社の見立て)。

よくある質問

Qどの機種が当たりますか。

AASUSの告知は、機種ではなくファームウェアの系列(3.0.0.4_386系、3.0.0.4_388系、3.0.0.6_102系)で対象を示しています。10月23日の3件は3.0.0.6_102系です。直った版の番号は告知に書かれていないので、各機種のサポートのページで最新の版を確かめます。

Q外から直接ねらわれますか。

A10月23日の3件のうち、CVE-2026-75775とCVE-2026-93489は、攻撃の経路が「隣接(Adjacent)」で、同じネットワークや近くにいる攻撃者が前提です。CVE-2026-75779は、管理者が偽のサイトを開くと、そこから命令を送らせる型です。

Q悪用は確認されていますか。

AASUSの告知とCVEの記録には、悪用の有無は書かれていません。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月24日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします