バックアップの管理基盤「AhsayCBS」の脆弱性2件が、2026年10月7日から、つないで悪用されています。セキュリティ会社のHuntressが報告しました。最新の10.3.4も影響を受けると、Huntressは10月8日に更新しています。
この記事は、Huntressの報告、NVDの登録、Ahsayのリリースノート、米CISAの一覧の原文で確かめた内容だけを書きます。AhsayCBSは、MSP(IT運用を請け負う会社)やシステムインテグレーターが使うバックアップの管理画面です。自社で使っていなくても、委託先が使っている可能性があります。
何が起きたか
Huntressの報告の要点は次のとおりです。
| 項目 |
Huntressの報告の記載 |
| 対象 |
AhsayCBS(Cloud Backup Server)。Ahsay Systems社のバックアップソフトの管理コンソール |
| 主な利用者 |
MSPとシステムインテグレーター |
| CVE |
CVE-2026-105133、CVE-2026-105134 |
| NVDの公開 |
2026年10月4日 |
| 悪用の観測 |
2026年10月7日 23:20:15(UTC)から。日本時間では10月8日の午前8時台です |
| 被害の数 |
10月8日の時点で5組織が標的 |
| 影響する版 |
10.3.4までと、10月8日の更新で記載 |
2つの脆弱性は、順につなげて使われています。Huntressは、先にCVE-2026-105133で認証を回避し、次にCVE-2026-105134でコードを実行していると書いています。
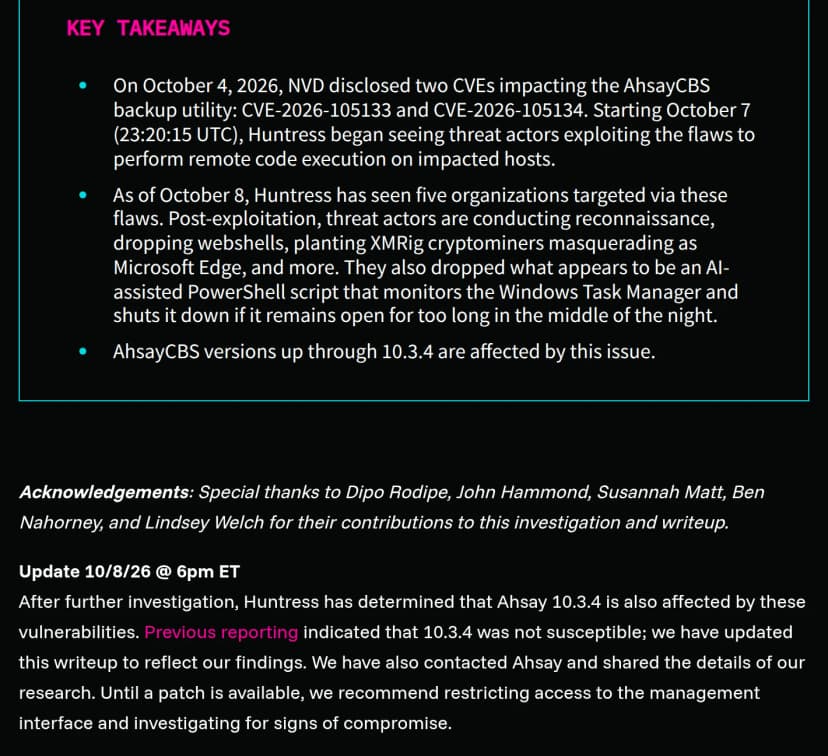 Huntressの報告の要点と、10月8日の更新(10.3.4も影響)出典: Huntress(引用)
2つのCVEの中身
| CVE |
内容 |
重大度 |
| CVE-2026-105133 |
認証の不備(CWE-287)。APIのcheckSysPwd関数。引数randomの操作で、認証が不適切になる |
CVSS 4.0で5.5(Medium) |
| CVE-2026-105134 |
OSコマンドインジェクション(CWE-77・CWE-78)。Replication Receiverの/rps/api/json/UpdateReceivers.do。引数randomの操作で、コマンドを注入できる |
CVSS 4.0で9.3(Critical) |
重大度の数字は、NVDの画面にあるCNA(番号を割り当てた組織)のVulDBの評価です。NVD自身の評価はまだありません。2件とも、NVDは「NOT SCHEDULED(NVDによる情報の補強は予定されていない)」と表示しています。
Huntressは、CVE-2026-105134を、認証なしでNT AUTHORITY/SYSTEM(Windowsの最高の権限)としてコードを実行できる脆弱性と書いています。このAPIには認証の回避があり、ランダムなトークンでも正しい認証情報の代わりになりうるとのことです。
10.3.4で直るのか
ここに食い違いがあります。
NVDの2件の登録は、影響する版を10.3.2まで(AhsayCBS 10.3.0・10.3.1・10.3.2)とし、10.3.4にすれば解決すると書いています。Huntressも当初は、10.3.4は影響を受けないとされていたと書いています。
ところが、Huntressは2026年10月8日の更新で、10.3.4も影響を受けると改めました。Ahsayにも調査の内容を伝えたとのことです。
After further investigation, Huntress has determined that Ahsay 10.3.4 is also affected by these vulnerabilities.
出典: Huntress
つまり、NVDの記載どおりに10.3.4へ上げた会社も、まだ守れていない可能性があります。この記事の時点で、10.3.4より新しい版は、Ahsayのリリースノートの一覧にありません。
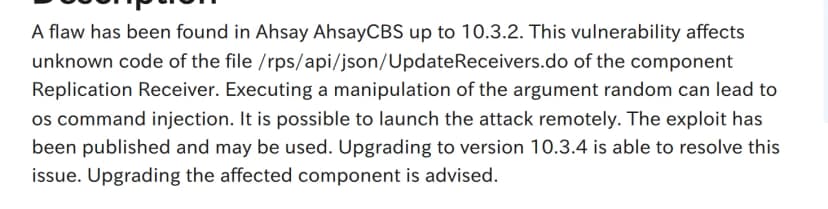 NVDのCVE-2026-105134の説明。10.3.2まで、10.3.4で解決と記載出典: NIST NVD(引用)
Ahsayの公式の告知はあるか
Ahsayの公式の告知は見つかりませんでした(2026年10月12日時点)。
確かめた範囲は、次のとおりです。
- AhsayCBSのリリースノート。一覧の最新はv10.3.4(2026年8月5日付)で、その次の版はありません。v10.3.4の項目は、機能の追加と不具合の修正で、今回のCVEは書かれていません
- Ahsayのニュースのページ。直近の投稿は2026年3月5日で、今回の件はありません
Huntressは、10月8日の更新で「パッチが出るまでは」と書いています。パッチがまだ無いことを前提にした書き方です。修正版の予定は、公式の発表では確かめられていません。
悪用の様子と米CISAの一覧
Huntressは、攻撃者が次のことをしたと書いています。
- 攻撃は、AhsayCBSのサービス(cbssvcX64.exe)から、不審なコマンドが起動することで見つかりました
- JSPのウェブシェル(外から命令を送るための小さなプログラム)を、AhsayCBSが配信するフォルダに置いた例があります
- 一時フォルダに、暗号資産の採掘ソフトXMRigを、Microsoft Edgeに見せかけた名前(edge.exe・msedge.exeなど)で置き、MicrosoftEdgeUpdateSvcという名前のWindowsサービスで常駐させた例があります
- 採掘の発覚を避けるため、タスクマネージャーを開くと採掘を止めるPowerShellのスクリプトを置いた例があります
- 脆弱性のあるカーネルドライバー(WinRing0x64.sys)を読み込んだ例もあります
観測の例は、いずれもWindowsの機器です。LinuxなどのほかのOSで同じことが起きたかは、報告に書かれていません。
米CISAのKEV(悪用が確認された脆弱性の一覧)には、2026年10月12日に編集部が確かめた時点(最新の追加は10月8日分)で、CVE-2026-105133と105134が載っていません。載っていないことは、安全を意味しません。KEVの更新は、CISAのページで確かめてください。
影響する会社・しない会社
- 影響する: AhsayCBSを自社で動かしている会社。10.3.4までの版が対象で、最新の10.3.4でも対象です(Huntressの更新)
- 影響する: AhsayCBSの管理画面(Webの画面)に、インターネットから届く会社。Huntressは、攻撃が外部に公開された画面を狙うと書いています
- 影響する: 委託先のMSPや販売店が、御社のバックアップのためにAhsayCBSを動かしている会社。御社のデータがその機器にあるため、委託先に確認が要ります
- 影響しない: AhsayCBSを使っていない会社。報告は、AhsayCBSを対象とした攻撃です
- 影響しない可能性がある: AhsayCBSの管理画面を、信頼できるIPアドレスかVPNの内側だけに限っている会社。Huntressは、この制限を対策に挙げています。ただし、侵害の有無は別に確かめる必要があります
AhsayACBやAhsayOBMなど、パソコンやサーバーに入れるバックアップのソフトが対象かどうかは、Huntressの報告に書かれていません。報告の対象は管理コンソールのAhsayCBSです。
情シスが今日やること
- AhsayCBSの有無を確かめます。 自社のサーバー一覧と、バックアップ・保守の委託先の契約書を見ます。委託先には「御社が運用しているAhsayCBSに、うちのデータはありますか」と聞きます。
- 管理画面がインターネットに出ていないか確かめます。 ファイアウォールの設定で、AhsayCBSのWebの画面に、外から届くかを見ます。届くなら、Huntressの勧めに従って、信頼できるIPアドレスだけに絞るか、VPNを必須にします。
- 侵害の痕跡を調べます。 Huntressの報告が挙げた痕跡を探します。AhsayCBSのサービスの子プロセスに不審なものがないか。一時フォルダ(%TEMP%)に、edge.exe、msedge.exe、Taskgmr.ps1、config.json、WinRing0x64.sysがないか。MicrosoftEdgeUpdateSvcというサービスがないか。AhsayCBSのフォルダに見覚えのない.jspがないか。
- 痕跡が見つかったら、機器を作り直します。 Huntressは、痕跡が見つかった場合は、信頼できるバックアップからホスト全体を再構築(re-image)するよう勧めています。攻撃者が、追加の裏口を隠して長く居座れたためです。
- Ahsayの告知を待たずに、窓口に問い合わせます。 修正版の予定を、Ahsayかその販売店に文書で聞き、返事が来たら版と日時を記録します。
委託先への聞き方
次の聞き方は、編集部の整理です。報告にある内容から作りました。文書で返してもらいます。
- 御社が運用しているAhsayCBSの版は何か。管理画面はインターネットから届くか
- Huntressの報告の2026年10月7日以降に、管理画面のアクセスを絞ったか。いつ、どの方法でか
- 報告が挙げた痕跡を調べたか。結果はどうか
- 修正版が出たとき、いつ適用するか。適用した日と版を、いつ知らせてもらえるか
同じ種類の話として、バックアップ製品の脆弱性を扱ったVeeam Backup & Replicationの脆弱性の記事もあります。