米CISA は2026年9月29日、Apple のCVE-2026-86950を「悪用が確認された脆弱性 」の一覧(KEV)に加えました。CoreGraphicsという画像・描画の部品にある脆弱性で、iPhone・iPad・Macが対象です。
この記事は、Appleのセキュリティ 情報、CISAのKEV、NVDの記載だけで書きます。社用端末の版をMDM で確かめ、更新するところまでを整理します。
何が起きたのか
Appleは、iOS 26.7.1・iPadOS 26.7.1、macOS Tahoe 26.7.1、macOS Sequoia 15.8.1で、この脆弱性を直しました。リリースは2026年9月28日です。Appleのセキュリティ情報の公開日は、10月1日になっています。
内容は、Appleの日本語の案内では次のとおりです。
項目
Appleの記載
部品
CoreGraphics
CVE
CVE-2026-86950(報告者: Meta Product Security)
種類
領域外書き込み(境界外書き込み)。配列の境界チェックを改善して対処
影響
悪意を持って作成されたファイルを処理すると、任意のコードが実行される可能性がある
悪用
標的となった特定の個人に対するきわめて巧妙な攻撃で悪用された可能性があるという報告を把握している
AppleのiOS 26.7.1・iPadOS 26.7.1のセキュリティコンテンツ。CoreGraphicsの項 出典: Apple (引用) 領域外書き込みは、プログラムが決められた範囲の外のメモリに書き込んでしまう不具合です。任意のコードの実行は、攻撃者が選んだ命令を端末の上で動かせる、という意味です。
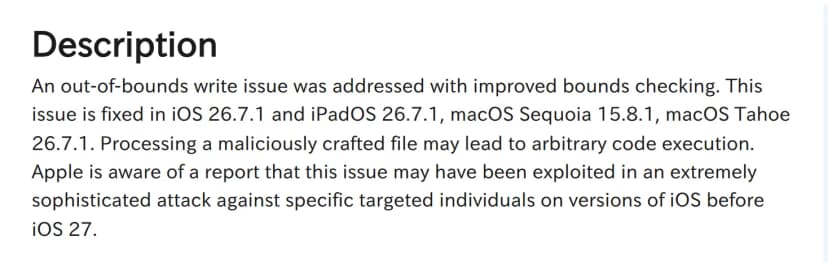
NVDの説明も、同じ内容です。CISAの追加情報(CISA-ADP)は、CVSS 3.1で8.8(High)、ベクトルは AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H としています。NIST自身の評価は、2026年10月12日の時点で出ていません。
NVDのCVE-2026-86950の説明(Description)。修正された版が列挙されている 出典: NIST NVD (引用) 直った版と対象の機種
OS
直った版
Appleが書いている対象
iOS・iPadOS 26系
26.7.1
iPhone 11以降、iPad Pro 12.9インチ(第3世代)以降、iPad Pro 11インチ(第1世代)以降、iPad Air(第3世代)以降、iPad(第8世代)以降、iPad mini(第5世代)以降
macOS Tahoe
26.7.1
「macOS Tahoe」(機種の記載なし)
macOS Sequoia
15.8.1
「macOS Sequoia」(機種の記載なし)
Appleの案内には「iOS 27以前のiOSバージョンで」悪用された可能性がある、という書き方があります。NVDの英文では「versions of iOS before iOS 27」です。
一方で、Appleのセキュリティリリースの一覧では、iOS・iPadOS 27.0.1とmacOS Golden Gate 27.0.1に「このアップデートにはCVEの公開エントリがありません」と書かれています。この脆弱性の修正版として一覧に載っているのは、上の3つです。27系にあたるか、あたらないかは、Appleの案内に明記がありません。27系を使っている端末は、Appleの案内で確かめてください。
26系より前の版(iOS 25以前など)について、Appleの3つの案内は触れていません。該当する端末は、Appleか販売元に聞いてください。
CISAの期限は、日本の会社にどう関係するか
CISAのKEVの記載は、次のとおりです。
項目
KEVの記載
追加日
2026年9月29日
対応期限(dueDate)
2026年10月13日
求める対応
ベンダーの案内に沿って対策を適用する
ランサムウェアでの使用(knownRansomwareCampaignUse)
Unknown(不明)
この期限は、米国の連邦機関が対応する日です。日本の会社に、守る義務はありません。
ただ、悪用が確認された脆弱性に、国が期限を決めて更新を求めた、という事実は、社内で優先順位を決める材料になります。10月13日は、更新を終えたい日の目安にできます。
悪用の状況で、分かっていることと分からないこと
分かっていることは、3つです。Appleは、標的となった特定の個人に対する攻撃で悪用された可能性があるという報告を把握しています。CISAは、悪用が確認されたとして一覧に載せました。報告者は、Meta Product Securityと書かれています。
分からないことも、はっきりしています。攻撃に使われたファイルの形式、配られ方、被害を受けた端末の数は、Appleの案内にもKEVにも書かれていません。ランサムウェアでの使用も、KEVでは「Unknown」です。
そのため、この記事では「自社が狙われるか」を判断しません。更新の対象の端末で、版が古いままの端末を減らすことが、情シスにできる対策です。Appleの案内に、更新以外の回避策は書かれていません。
影響する会社・しない会社
影響する: iPhone 11以降や、上の表のiPadに、iOS・iPadOS 26.7.1より前の26系を入れて、社用で使っている会社
影響する: macOS Tahoe 26.7.1より前、またはmacOS Sequoia 15.8.1より前のMacを、社員に配っている会社
影響する: BYOD(私物の端末の業務利用)で、会社のメールや資料をこれらの端末で開かせている会社。端末の版は、MDMで見えないことがあります
影響しない: 社用の端末がAndroid、Windows、Linuxだけの会社
影響しない: 対象のiPhone・iPad・Macを、すべて26.7.1または15.8.1に更新済みの会社
要確認: iOS・iPadOS 27、macOS Golden Gate 27を使う端末。Appleの案内に明記がないため、Appleの案内で確かめます
情シスが今日やること
台帳で、Appleの端末の数と版を出します。 MDM(Jamf、Intuneなどの端末管理サービス)の端末一覧で、OSの版ごとに絞り込みます。iPhone・iPad・Macを分けて、26.7.1(Macは26.7.1と15.8.1)より前の端末を一覧にします。MDMにない端末を探します。 MDMに入れていない端末、長く接続していない端末、貸与のまま戻っていない端末は、一覧に出ません。購入の記録(Apple Business Managerなど)と突き合わせます。更新を配ります。 MDMで、OSの更新を端末に指示します。社員が自分で更新する運用なら、更新を求める連絡を、今日出します。更新には再起動が要るため、いつ再起動してよいかも書きます。更新できない端末を分けます。 古い機種で、26.7.1に上げられない端末は、Appleの対象の欄で確かめます。業務で使い続けるかを、部署と決めます。完了を記録します。 更新した版と日付を、台帳に残します。10月13日を、社内の完了の目安にする場合は、その旨も書きます。
MDMで版を確かめるときの見方
MDMの画面の名前は、サービスごとに違います。ここでは、どのサービスにも共通する見方を書きます。
OSの版の列で並べ替えます。「26.7.1」「15.8.1」より前の版が、更新の対象です
最後に接続した日時も見ます。ずっと接続していない端末は、版の表示が古いままのことがあります
端末の種類(iPhone・iPad・Mac)で分けます。Macは、TahoeとSequoiaで直った版が違います
一括で更新を指示できるかは、サービスの機能と端末の管理の方式で決まります。画面で指示できない端末は、社員に自分で更新してもらいます
MDMの選び方や違いは、MDMの比較 にまとめています。MDMがない会社は、社員に端末の版の画面を送ってもらう方法でも、版は確かめられます。
社員に出す連絡の文面
そのまま使える文面の例です。日付と窓口は、自社に合わせて直してください。
社用のiPhone・iPad・MacのOSに、悪用が確認された脆弱性が見つかりました。Appleが修正版を出しています。月 日までに、OSを最新の更新に上げてください。更新には再起動が要ります。会議や作業の合間に実施してください。更新できない端末は、情報システム部まで連絡をお願いします。
今日からできること
ここまでの手順のうち、いまできる順番は次のとおりです。
MDMの端末一覧を開き、26.7.1と15.8.1より前の端末の数を出す
その数と、更新の期限(社内の目安)を、上長に伝える
社員向けの連絡を、今日のうちに出す
更新できない端末の一覧を作り、部署と使い方を相談する
関連するApple端末の管理の話は、macOSのフルディスクアクセスの変更 の記事もあります。