IBMは2026年9月28日、API(システム同士をつなぐ窓口)の出入り口になる製品「IBM DataPower Gateway」の脆弱性36件を、セキュリティ告知で公開しました。そのうち6件はCVSS 9.8です。
この記事は、IBMの告知とNVDで確かめた内容だけを書きます。報道は根拠にしていません。
告知の中身
| 項目 |
告知の記載 |
| 題 |
Security Bulletin: IBM DataPower Gateway affected by multiple CVEs |
| 初公開 |
2026年9月28日 |
| CVEの数 |
36件 |
| 対象の製品 |
IBM DataPower Gateway。OSの欄は「Firmware」 |
| 回避策(Workarounds and Mitigations) |
None |
| IBMの勧め |
「できるだけ早く上げること」(IBM strongly advises upgrading as soon as possible) |
| 既知の問題(Known Issue) |
DT499224(告知は番号だけを載せています) |
対象の版と、直した版
| 対象の製品 |
対象の版 |
直した版 |
| DataPower Gateway 10.5.0 |
10.5.0.0 から 10.5.0.22 |
10.5.0.23 |
| DataPower Gateway 10.6.0 |
10.6.0.0 から 10.6.0.10 |
10.6.0.11 |
| DataPower Gateway 10.6CD |
10.6.1 から 10.6.6 |
11.0.0.3 |
| DataPower Gateway 11.0.0 |
11.0.0.0 から 11.0.0.2 |
11.0.0.3 |
告知の冒頭は、直した版を「11.0.0.3、10.6.0.11、10.5.0.23」と書いています。10.6CDは、直した版が11.0.0.3になっています。
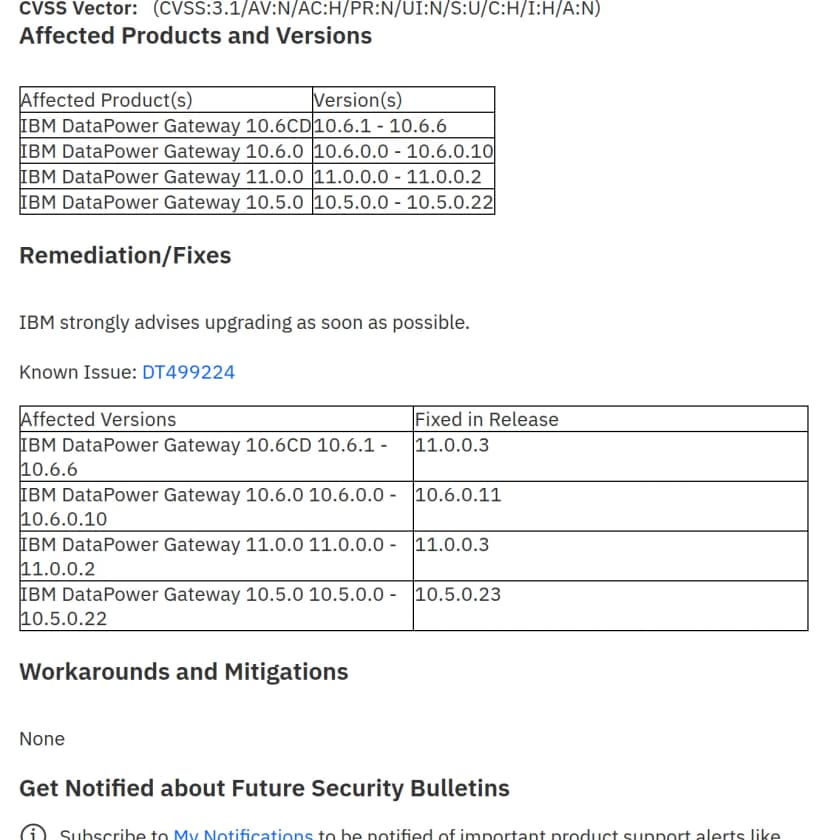 IBMの告知の、対象の版・直した版・回避策の部分出典: IBM Support(引用)
告知は、対象の欄に載せるのは「IBMが今サポートしている版」だけだと断っています。表にない古い版が安全だという意味ではない、とも書いています。サポートが切れた版を使っている場合は、IBMに確かめます。
CVSS 9.8の6件
CVSSは、脆弱性の深刻さを0から10で表す指標です。告知で9.8のものは次の6件です。
| CVE |
告知の説明(要約) |
ベクトル |
| CVE-2026-14269 |
ヒープのバッファオーバーフロー。認証なしの遠隔の攻撃者が任意のコードを実行できる恐れ |
AV:N/AC:L/PR:N/UI:N |
| CVE-2026-15762 |
範囲外への書き込み。遠隔の攻撃者が任意のコードを実行できる恐れ |
AV:N/AC:L/PR:N/UI:N |
| CVE-2026-16340 |
RFC2047(メールの見出しの符号化)の解析での範囲外への書き込み。遠隔の攻撃者が任意のコードを実行できる恐れ |
AV:N/AC:L/PR:N/UI:N |
| CVE-2026-14502 |
LDAP認証で空のパスワードを拒否しない。遠隔の攻撃者が管理者の権限を得る恐れ |
AV:N/AC:L/PR:N/UI:N |
| CVE-2026-14991 |
バッファオーバーフロー。説明は「ローカルのユーザーが任意のコードを実行できる」 |
AV:N/AC:L/PR:N/UI:N |
| CVE-2026-14992 |
バッファオーバーフロー(説明は短く、これだけ) |
AV:N/AC:L/PR:N/UI:N |
6件とも、IBMが付けたCVSSのベクトルでは、攻撃の経路がネットワーク(AV:N)、必要な権限がなし(PR:N)、利用者の操作もなし(UI:N)です。CVE-2026-14991は、説明の文は「ローカルのユーザー」ですが、ベクトルはネットワークです。告知の中で食い違っているので、軽い方に読まず、9.8として扱います。
NVDのCVE-2026-14269のページでは、NVD自身の評価はまだ出ていません(2026年10月9日の掲載時点で「Undergoing Enrichment」)。9.8はIBMが付けた値です。
そのほかの30件
残りの30件のCVSSは、5.3から8.6の範囲です。告知の説明を種類で分けると、次のとおりです。
- サービス停止(DoS)に当たるもの: 範囲外の書き込み・読み取り、NULLポインタ、GraphQL(問い合わせ用の仕組み)の処理などによる、遠隔からの停止
- 署名の検証の不備: JSON Web Signatureの偽造による認証の回避(CVE-2026-14999、7.4)など
- 情報の漏えい: XXE(XMLの外部参照の悪用、CVE-2026-14905、8.2)、範囲外の読み取りなど
- 認証済みの利用者が前提のもの: 任意コードの実行(CVE-2026-15781、8.0)、Web画面のXSS(CVE-2026-13258、5.4)、署名要求の偽造(CVE-2026-13257、6.5)など
全件の説明とCVSSは、IBMの告知にあります。
悪用の状況
IBMの告知には、悪用されているかどうかの記載がありません。更新履歴は「2026年9月28日 初公開」だけです。
回避策はありません。悪用が確認されていないことを理由に、更新を待つ根拠は、告知からは得られません。
影響する会社・しない会社
- 影響する: DataPower Gatewayを、物理の機器・仮想の機器・コンテナのいずれの形でも使っていて、版が上の表の対象に当たる会社
- 影響する: APIの入口やシステム連携を、委託先や保守会社がDataPowerで運用している会社。版は、運用している側に聞かないと分かりません
- 影響する可能性がある: ほかのIBM製品の中にDataPowerが組み込まれている会社。告知は、組み込みの形については何も書いていません。製品の保守窓口に確かめます
- 影響しない: すでに10.5.0.23・10.6.0.11・11.0.0.3以降を適用済みの会社
- 影響しない: DataPower Gatewayを使っていない会社。告知の対象は、DataPower Gatewayだけです
情シスが今日やること
- 使っているかを洗い出します。 資産台帳、API管理の担当部署、保守契約の機器一覧で、DataPowerがあるかを見ます。仮想やコンテナの形は台帳に載っていないことがあります。基盤の担当にも聞きます。
- 版を確かめます。 機器の管理画面かIBMの手順で、いま動いている版を見ます。「10.5.0.22以前」「10.6.0.10以前」「10.6.1から10.6.6」「11.0.0.2以前」に当たれば対象です。
- 修正版を入手します。 10.5.0.23、10.6.0.11、11.0.0.3のどれかです。10.6CDは11.0.0.3になります。告知は、入手の手順を書いていません。IBMの配布のサイトか保守会社で確かめます。
- 適用の日を決めます。 回避策がないため、更新までの間は、管理画面と、外から届くAPIの入口に届く範囲を絞れるかを確かめます。この絞り込みは編集部の補足で、告知に書かれたことではありません。
- LDAP認証を確かめます。 CVE-2026-14502は、LDAP認証の仕組みの不備です。管理者のログインにLDAPを使っているかを調べ、使っていれば適用の優先を上げます。優先の付け方は編集部の補足です。
- 適用後の版を記録します。 適用した版と日付を、資産台帳に残します。
保守会社・委託先への聞き方
次の聞き方は、編集部の整理です。告知にある内容から作りました。文書で返してもらいます。
- 御社の環境のDataPowerは、物理・仮想・コンテナのどれか。いま動いている版は何か
- IBMの告知(文書番号7289775)の対象の版に当たるか
- 修正版(10.5.0.23、10.6.0.11、11.0.0.3)を、いつ適用するか。10.6CDの場合は、11.0.0.3に上げる段取りがあるか
- 適用の前に、管理画面とAPIの入口に届く範囲を絞れるか
- 適用後の版を、いつ、どの方法で知らせてもらえるか