Windows 11 が起動しなくなったときに使う「回復環境(WinRE)」が、Windows に保存されたWi-Fi の設定を自動で使って、ネットにつながるようになります。Microsoft は2026年10月16日のRelease Previewで配り始め、既定はオンです。会社のWi-Fiの秘密の情報を回復環境が使うことになるため、情シス は、そのまま使わせるか、止めるかを決めておく必要があります。Microsoftの説明書から整理します。
何が変わるか
Windows 11 25H2・26H2のRelease Preview(Build 26200.9807/26300.9807、KB5127936)で、回復環境についての次の変更が、段階的な提供として配られ始めました。
保存済みのWi-Fiを回復環境が使う : Windowsに保存してある、条件に合うWi-Fiのプロファイル(対応する証明書のネットワークを含む)を、回復環境が自動で使う。クイックマシンリカバリーやクラウドからの再構築のような回復の場面で、WinRE用のWi-Fiを前もって設定しなくても、ネットにつながる既定はオン : 管理されている端末でも、管理されていない端末でもオン。管理者は止められる同じ更新で「クラウドからの再構築」 : Windows Updateから取ったWindowsの映像とドライバーで、Windowsが起動しないときでも入れ直せる新しい回復の方法。USBのメディアは要らない。入れ直す前にデータを消すこともでき(元に戻せない)、管理者はRecovery CSPで遠隔から設定・開始できる
Microsoftの説明書によると、回復環境がWindowsのWi-Fiの設定と秘密の情報に触れるのは、回復の流れでネットが要るとき(クイックマシンリカバリーや、今後のネットにつながる回復の機能)だけです。
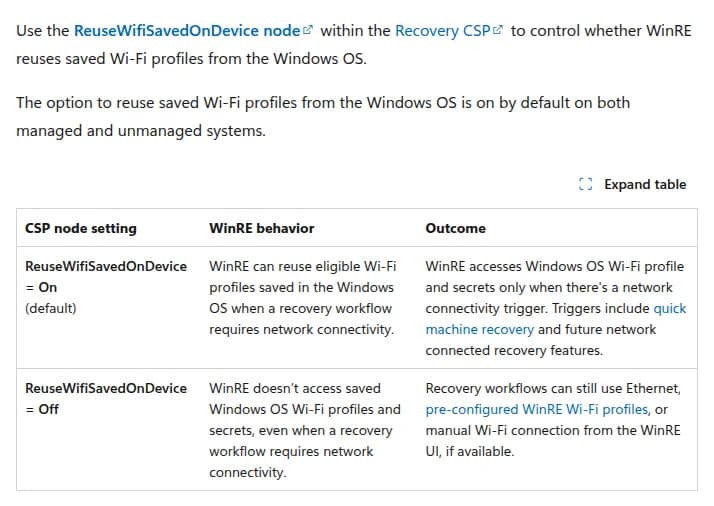
止める設定は、Recovery CSPのReuseWifiSavedOnDevice
止めるには、MDM(Intuneなど)で、Recovery CSPのReuseWifiSavedOnDeviceをオフにします。場所は「./Vendor/MSFT/Recovery/NetworkSettings/Wifi/ReuseWifiSavedOnDevice」で、値はtrue(使う)かfalse(使わない)です。
Recovery CSPのReuseWifiSavedOnDeviceの説明。既定はオン 出典: Microsoft Learn「Windows Recovery Environment (Windows RE)」 (引用) オフにすると、回復環境はWindowsに保存したWi-Fiの設定と秘密の情報に触れません。それでも、有線のEthernet、WinRE用に前もって設定したWi-Fi、回復環境の画面からの手動の接続は使えます。ただし、有線につながっておらず、WinRE用のWi-Fiも設定していない端末では、回復のときに人の手が要る場合があるとしています。
なお、Recovery CSPの説明では、この設定の対象は今のところWindows Insider Previewと書かれています。管理されている端末では、クイックマシンリカバリーのような、ネットにつながる回復の流れそのものが既定でオフで、管理者が有効にして初めて動きます。
会社のWi-Fiでつながるのは、条件に合うものだけ
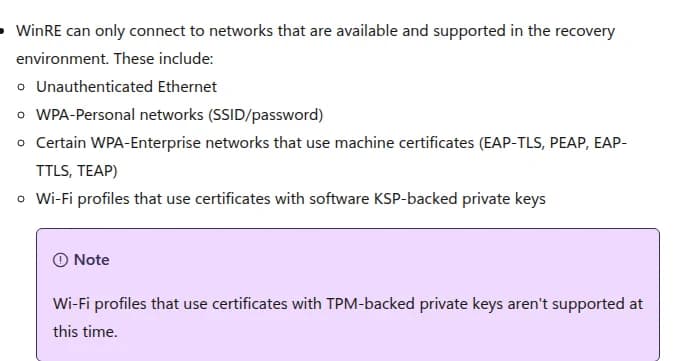
回復環境がつなげるのは、回復環境の中で使えるネットワークだけです。
回復環境がつなげるネットワーク。TPMに鍵を置く証明書は対象外 出典: Microsoft Learn「Windows Recovery Environment (Windows RE)」 (引用)
認証の無いEthernet
WPA-Personal(SSIDとパスワード)
マシンの証明書を使う一部のWPA-Enterprise(EAP-TLS、PEAP、EAP-TTLS、TEAP)
ソフトウェアのKSPに秘密鍵を置いた証明書を使うWi-Fiのプロファイル
秘密鍵をTPMに入れた証明書を使うWi-Fiは、今のところ対象外です。Wi-Fiの機器やドライバー、証明書の仕組みによっては、回復環境に無い部品が要るため、つながらないこともあります。
影響する会社・しない会社
影響する: Windows 11 25H2・26H2の端末を、Wi-Fiで社内のネットワークにつないでいる会社です。とくに、証明書の秘密鍵をソフトウェアに置いている会社のWi-Fiは、回復環境から使われる側になります。
影響する: クイックマシンリカバリーや、クラウドからの再構築を使おうとしている会社です。回復のときに人の手を減らせる一方、回復環境が社内のネットワークに入る経路が増えます。
影響しない(今のところ): Wi-Fiの証明書の秘密鍵をTPMに入れている会社です。対象外のため、回復環境からは使われません。Windows 10や、対象の版より古い端末にも、この変更は来ていません。
クイックマシンリカバリーの管理の設定は、Windows Server 2025のクイック マシン リカバリー 既定は無効 の記事でも整理しています。
情シスが今日やること
使わせるか、止めるかを決める 。回復のときに社内のWi-Fiへつながってよいなら、既定のオンのまま、クイックマシンリカバリーの設定とあわせて使います。回復環境に社内の秘密の情報を使わせたくないなら、Recovery CSPのReuseWifiSavedOnDeviceをオフにし、代わりの道(有線、WinRE用のWi-Fi、手動)を決めます。会社のWi-Fiの証明書の置き場所を確かめる 。秘密鍵がTPMにあるか、ソフトウェア(KSP)にあるかで、回復環境から使われるかが変わります。証明書を配る仕組み(IntuneのSCEP・PKCSなど)の設定を確かめます。社内のネットワークの見張りに入れる 。回復環境の端末が社内のWi-Fiにつながったときに、ネットワークの機器や認証の記録でどう見えるかを、試しの端末で確かめます。Microsoftは、クラウドからの再構築を始めるか、クイックマシンリカバリーのテストのモード(どちらも今はInsiderの一部の段階のみ)で、つながるかを試せるとしています。クラウドからの再構築の扱いを決める 。設定の画面から誰でも始められる操作なのか、データを消して入れ直すときにBitLockerの回復キーや業務のデータの扱いをどうするかを、端末の管理の決まりに書いておきます。