BroadcomのWi-Fi の部品に、電波の届く所から、Wi-Fiのパスワード なしでルーター の中で命令を動かせる欠陥があると、セキュリティ 研究者のQuentin Kaiser氏が2026年10月16日に公開しました。BroadcomはCVE(脆弱性 に付く共通の番号)を付けておらず、研究者が確かめた機器は10月15日時点で直っていません。研究者の公開資料をもとに、会社の無線LANで確かめることを整理します。
何が見つかったか
欠陥は、WPS(ボタンやPINの入力でWi-Fiにつなぐ仕組み)を受け持つ、Broadcomの古い実装「WPS Monitor」にあります。WPSのデータは分けて届くことがあり、受け取った側でつなぎ直します。このとき、つなぎ直した大きさが受け皿を超えても止めない作りになっていました。
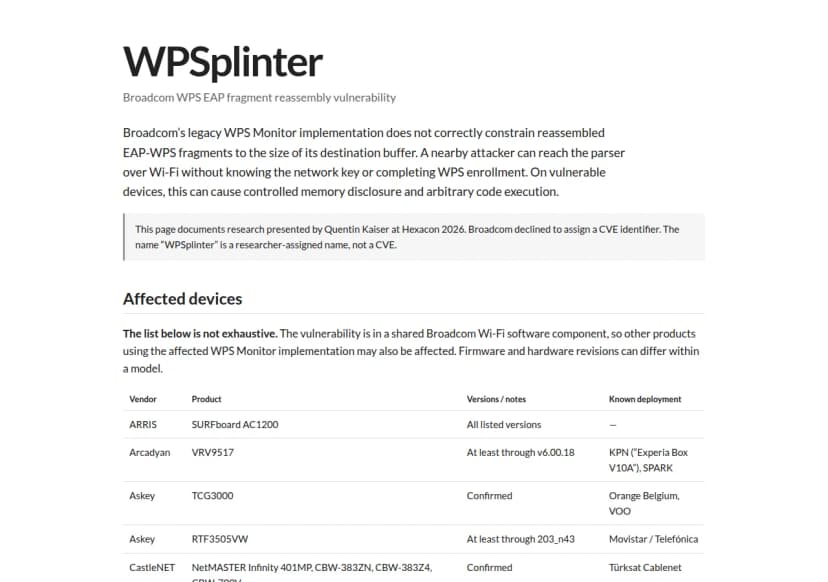
研究者は、パリのセキュリティの会議Hexaconで10月16日に発表しました。同じ日に、技術の詳しい解説をブログに載せています。一般向けには「WPSplinter」という名前のページを作り、確かめるための道具をGitHubで公開しました。
研究者が公開した一般向けのページ「WPSplinter」の冒頭 出典: Quentin Kaiser「WPSplinter」 (引用) ブログの要点は、次の一文です。
The vulnerability can be triggered remotely over WiFi without knowledge of the network key or completion of a normal WPS enrollment. Exploitation provides controlled information disclosure and arbitrary code execution.
出典: Quentin Kaiser「One Parser, Two Bugs, Many Routers」
Wi-Fiのネットワークの鍵を知らなくても、WPSの登録を最後まで済ませなくても、電波越しに欠陥に届くという意味です。悪用すると、メモリの中身を狙って読み出したり、好きなプログラムを動かしたりできるとしています。
研究者は、ベルギーの通信会社の機器で実演しています。Orange Belgiumの機器(ASKEY TCG3000)では、機器の中に保存されたWi-Fiのパスワードを読み出し、電波で送り返しました。Proximusの機器(BBOX3V+)では、Wi-Fiの電波を通して機器を遠くから操作できる状態にしました。研究者は、アンテナが近い映像でも、離れた所から攻撃できると書いています。
悪用されたという報告は、研究者の公開資料には書かれていません。CISA(米国のサイバー安全の当局)の悪用が確認された脆弱性の一覧(KEV)は、CVEの番号が付いたものを載せる一覧で、本件は載っていません。
なぜ番号も修正も無いのか
研究者によると、欠陥は遅くとも2010年からBroadcomのSDK(機器のメーカーに配る開発の部品)に入っていました。2018年に不完全な修正が告知なしに出て、Broadcomは代わりにhostapd(広く使われるオープンソースのWi-Fiの仕組み)へ移るよう勧めたとしています。
研究者がBroadcomや関係先とやり取りした経過は、次のとおりです。
日付
研究者の公開による経過
2026年7月18日
BroadcomのPSIRT(製品の脆弱性の窓口)へ報告(eCosの機種)。27日にLinuxの機種の分も報告
7月28日
Broadcomは、修正はあると回答。対象の機器を見つけたら、メーカーからBroadcomへ連絡させるよう求めた
7月29日
BroadcomはCVEの登録と、メーカーに送った通知の写しの提供を断った。研究者はベルギーの通信会社と、同国のサイバーセキュリティセンターにも連絡
8月4日
CERT/CC(米国の脆弱性の調整機関)に相談。BroadcomがCVEの採番機関で登録を望まないため、同じ日に終了
10月15日
研究者が確かめた機器は、どれも修正されていない
10月16日
Hexaconで発表し、ブログ・一般向けのページ・道具を公開
一般向けのページのよくある質問では、BroadcomがCVEを求めなかった理由を、対象のソフトが古く、サポートの期間の外だから、と説明しています。研究者は、CVEが無く公に知らされなかったことが、多くのメーカーが直していない理由だろうと見ています。
CVEの番号が無いと、番号で脆弱性を追う管理の道具や一覧では見つけにくくなります。今回は、型番と使っている部品で確かめる必要があります。
どの機器が対象か
研究者は、対象のチップを2つの系統に分けています。eCos(小型機器向けの基本ソフト)のBCM3380・BCM3383・BCM33834は、新しい実装へ移る道が無く、直らないままになるおそれがあるとしています。Linuxで動くBCM3390・BCM63xx・BCM65xx・BCM68xxは、メーカーが移行すれば直るとしています。
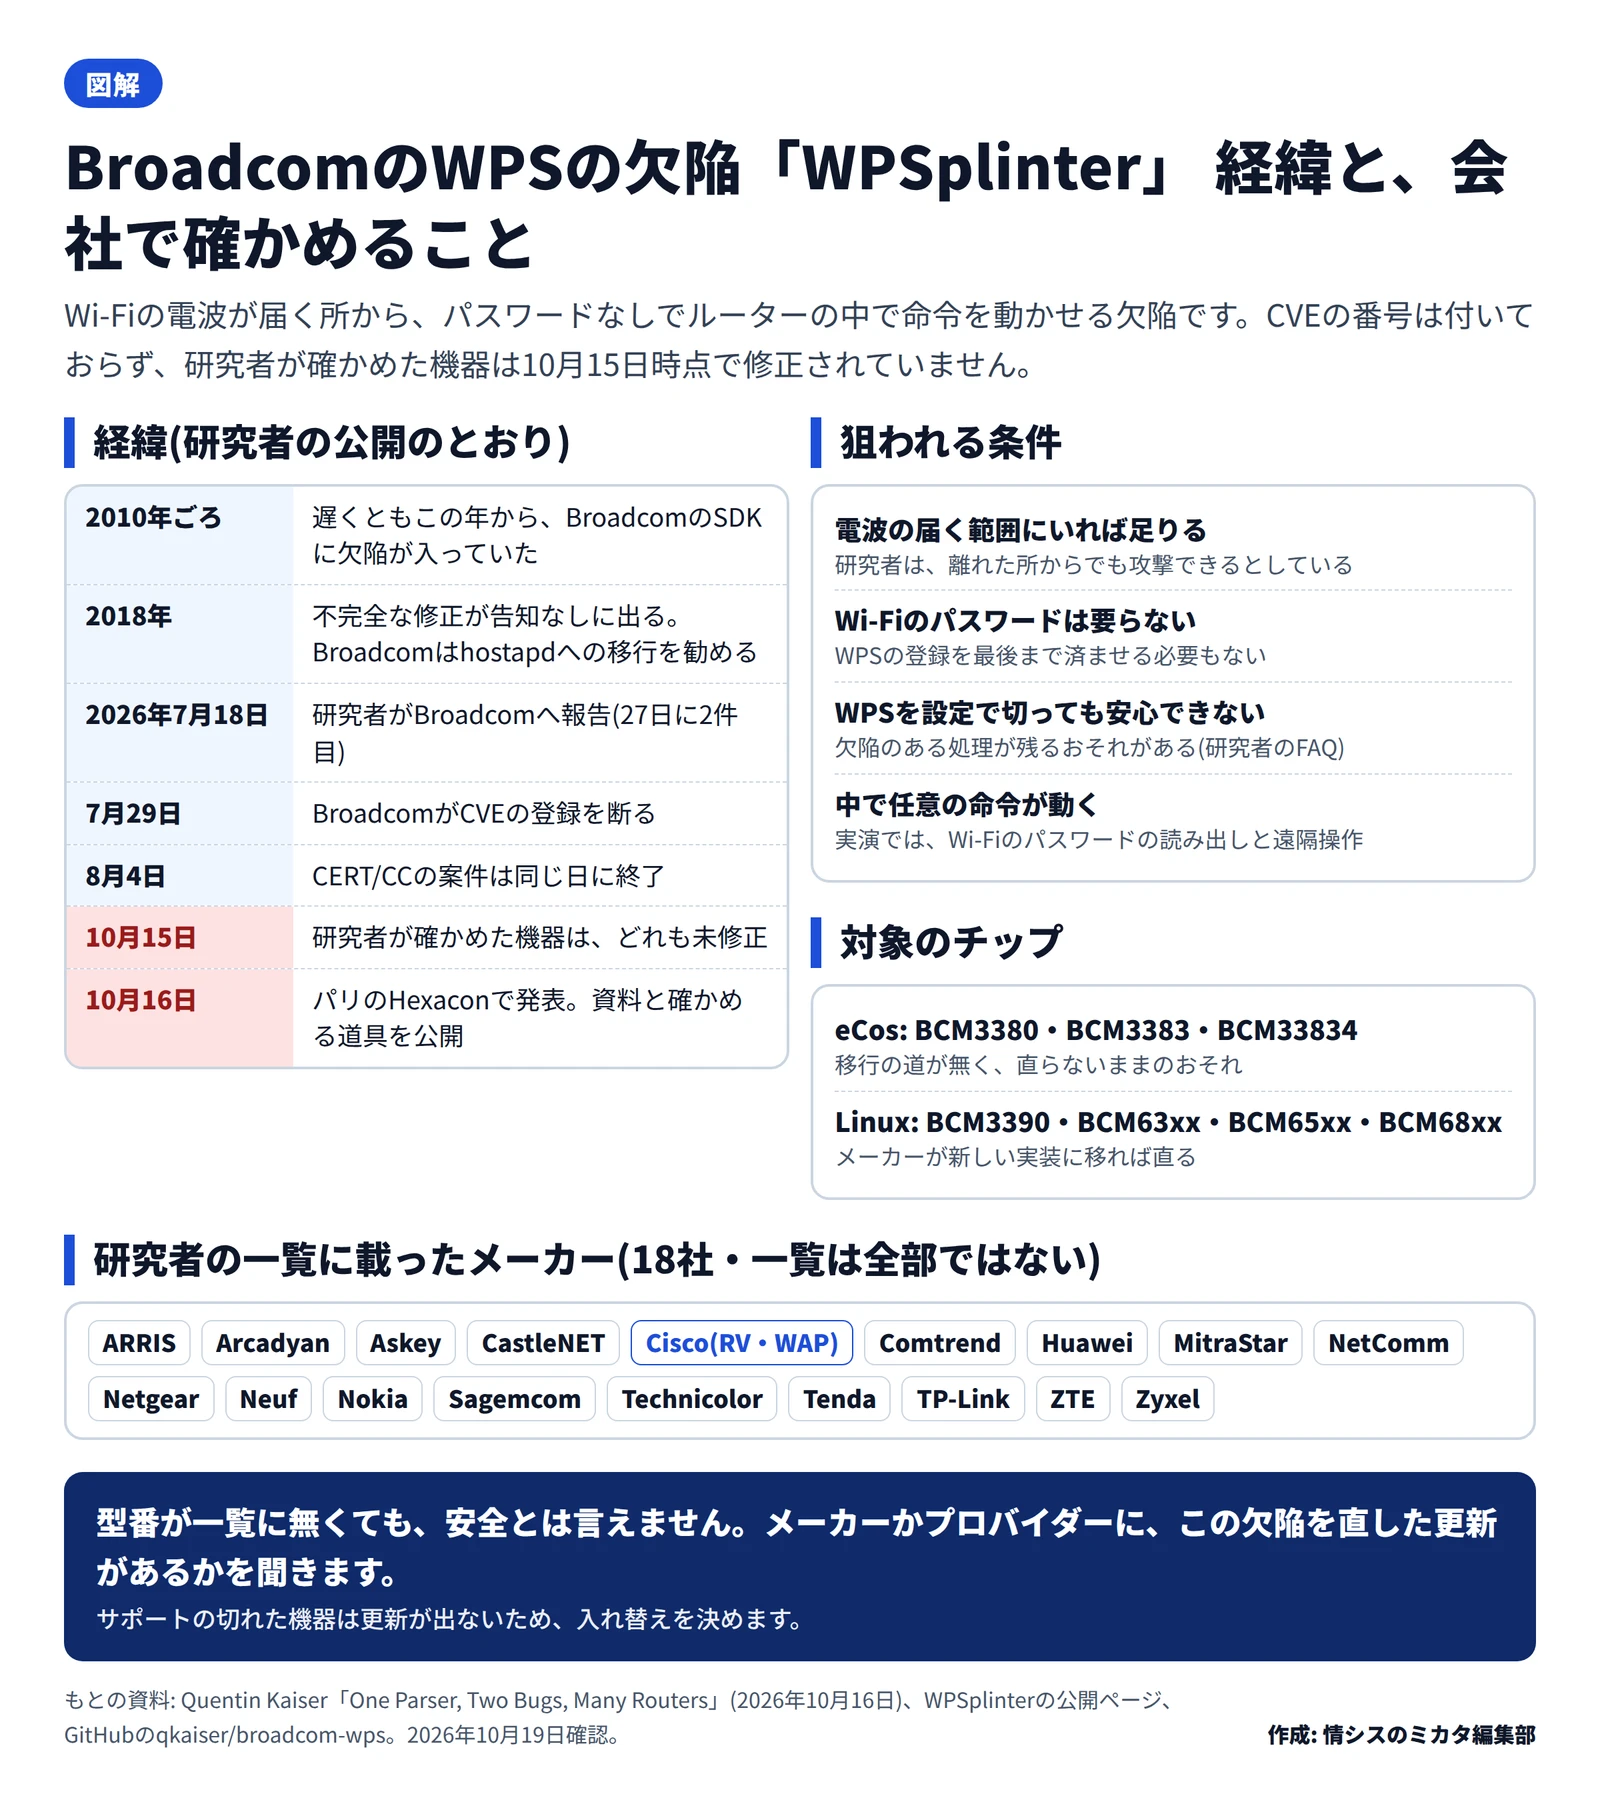
WPSplinterの経緯・狙われる条件・対象のチップと一覧のメーカー(編集部作成) 作成: 編集部 / もとの資料: Quentin Kaiser氏のブログ・WPSplinterの公開ページ・GitHubの資料を編集部が整理 一般向けのページの一覧には、18社の製品が載っています(10月19日確認)。会社で使われることのある機種を抜き出すと、次のとおりです。
メーカー
一覧に載った型番
一覧の書き方
Cisco
RV110W、RV130W、RV215W、RV340W、WAP121、WAP125、WAP150、WAP361、WAP371、WAP571、WAP571E、WAP581
確認済み
TP-Link
VR1600、TD-VG5612、Archer C3150、C5400、VR600、VR900、VR2800
確認済み
Zyxel
VMG3312-B10A、VMG3312-B10B
確認済み
Huawei
B310、B315、B593、WS880
一覧に掲載。ファームウェアの確認が必要
Nokia・ZTE
Nokia G-140W-H、G-240W系、G-2426G-A。ZTE F680 v4、368N
確認済み。一覧では、海外の通信会社が配る機器として載っている
ほかに、ARRIS、Arcadyan、Askey、CastleNET、Comtrend、MitraStar、NetComm、Netgear、Neuf、Sagemcom、Technicolor、Tendaの製品が載っています。研究者は、一覧は全部ではないとしています。同じ型番でも、ハードウェアやファームウェアの版で違うことがあるとも書いています。
研究者の一覧に、日本の通信会社の名前はありません。日本で売られている機器がどれだけ当たるかは、資料には書かれていません。
シスコの小規模向け機種は、サポートの状況も見る
一覧には、シスコの小規模向けのルーター(RV)とアクセスポイント(WAP)が多く載っています。このうちRV110W・RV130W・RV215Wは、シスコの販売終了の案内で、ソフトの保守が2020年12月1日に、サポートが2024年11月30日に終わっています。
シスコは2023年9月のアドバイザリーで、この3機種などについて、更新を出しておらず今後も出さないとしています。今回の欠陥でも、更新は見込みにくい機種です。
ほかの型番のサポートの状況は、シスコの製品ごとのページで確かめます。この欠陥についてのシスコのアドバイザリーは、10月19日に編集部が探した範囲では見つかりませんでした。
WPSを切れば済むのか
研究者の一般向けのページは、WPSを設定で切れば直る、とは考えないよう求めています。設定を切っても、欠陥のある処理が取り除かれないおそれがあるためです。
WPSを使っていないなら、切っておくこと自体はかまいません。ただし、それで直ったとは扱いません。直ったかどうかは、メーカーか通信会社に、この欠陥を直したファームウェアがあるかを確かめます。
影響する会社・しない会社
影響する: 研究者の一覧に載った型番の無線LANルーターやアクセスポイントを使っている会社です。シスコのRV・WAP、TP-LinkのArcherなどが含まれます。
影響する: Broadcomのチップを使う無線LANの機器を、支店・店舗・倉庫・来客用などに置いている会社です。建物の外まで電波が届く場所ほど、注意が要ります。
影響する: サポートの切れた無線LANルーターを使い続けている会社です。更新が出ないまま残るおそれがあります。
影響しない: Wi-Fiの電波を出さない、有線だけの機器です。攻撃はWi-Fiの電波を通して行われます。
影響しない: 公開された研究の対象は、アクセスポイント(親機)の側です。パソコンやスマートフォンは、対象として挙がっていません。
情シスが今日やること
無線LANの機器の台帳を開き、メーカーと型番を一覧と照らします。 本社だけでなく、支店・店舗・倉庫の機器と、在宅勤務の社員に配った機器も含めます。一覧に当たる機器は、メーカーか通信会社に文書で聞きます。 CVEの番号が無いので、「BroadcomのWPS MonitorのEAP-WPSの断片の組み立ての欠陥(通称WPSplinter)」と書き、研究者の公開ページのURLを添えます。回答の期限も決めます。サポートの切れた機器は、入れ替えの日を決めます。 シスコのRV110W・RV130W・RV215Wなどが当たります。入れ替えまでの間、その機器のWi-Fiを止めて有線だけで使えるなら、そうします。電波が外に届く場所の機器から先に確かめます。 1階や駐車場に面した部屋、来客の多い場所、人の少ない倉庫などです。研究者の確かめる道具は、自社の機器にだけ使います。 他人のアクセスポイントには向けません。無線の特別なモード(モニターモード)が要るので、慣れていなければ専門の事業者に任せます。
2026年10月19日時点の内容です。