本文へ移動
情シスのミカタ
ニュース約5分で読めます

国内の不正アクセスにAIの侵入テストの道具「ARTEX」 約20社を標的、8社は漏えい公表済み

GMOサイバーセキュリティ byイエラエは10月19日、日本企業を狙った不正アクセスの攻撃元で、AIで自動に侵入テストをする道具「ARTEX」が使われていたと発表しました。約20社が標的で、そのうち8社は9〜10月に情報漏えいを公表済みです。同社が挙げた「基本の対策の落とし穴」と、情シスが今日やることを整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
国内の不正アクセスにAIの侵入テストの道具「ARTEX」 約20社を標的、8社は漏えい公表済み

この記事のまとめ

  • GMOサイバーセキュリティ byイエラエは2026年10月19日、日本企業を狙った侵害の攻撃元を調べたところ、AIによる自律型の侵入テストの道具「ARTEX」が使われていたと発表しました。10月15日にログから推定していた「AIによる攻撃」を裏付ける結果だとしています。
  • 調べた攻撃元は日本企業約20社を標的にし、うち9社は同じ業種でした。日本企業ばかりを狙うAIの攻撃元はほかに6台見つかり、業種ごとに分かれていました。標的のうち8社は、9〜10月に情報漏えいを公表済みです。
  • 同社は、CVEに載らない版の脆弱性、外からの点検で版が分からない資産、IPアドレスを数百も切り替えるWAFのすり抜け、を「基本の対策の落とし穴」に挙げています。攻撃の速さと量が増える前提で、外に開けた口と修正の進め方を見直します。
こんな方に#30代#40代#50代#60代実務

国内で不正アクセスや情報漏えいの公表が相次ぐ中、セキュリティ会社のGMOサイバーセキュリティ byイエラエ(以下、GMOサイバーセキュリティ)が、攻撃元を調べた結果を公表しました。AIで自動に侵入テストをする道具「ARTEX」が使われており、日本企業を業種ごとに絞って狙っていたとしています。同社の10月19日と15日のブログ、米CrowdStrikeの報告から整理します。攻撃の手順や道具の使い方は書きません。

何が分かったか

GMOサイバーセキュリティのGMOサイバー犯罪対策センターは10月19日、日本企業を狙った侵害の事案で攻撃元の基盤を調べたところ、AIによる自律型の侵入テストの仕組み「ARTEX」が使われていたと発表しました。10月15日のブログでは、侵害の記録(フォレンジックのログ)から「AIによる攻撃の可能性が高い」と推定しており、それを裏付ける結果だとしています。

  • 調べた攻撃元の基盤は、同社が観測できる範囲では、ほぼ日本だけを標的にしていた。標的は日本企業約20社で、うち9社は同じ業種のサイトだった
  • 韓国の事案と合わせると、国と業種を絞った攻撃のキャンペーンで、キャンペーンごとに別の攻撃用の機械を用意しているとみられる
  • 同じように日本企業ばかりを狙う、AIを使った攻撃元の基盤を、ほかに6台見つけた
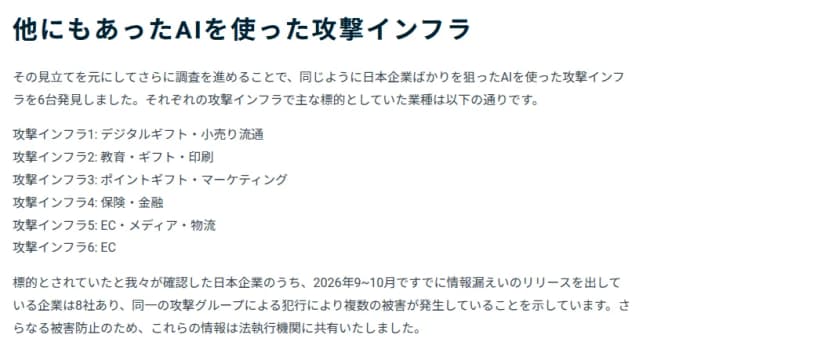
GMOサイバーセキュリティのブログの一部。見出しは「他にもあったAIを使った攻撃インフラ」。同じように日本企業ばかりを狙ったAIを使った攻撃インフラを6台発見し、主な標的の業種は、攻撃インフラ1がデジタルギフト・小売り流通、2が教育・ギフト・印刷、3がポイントギフト・マーケティング、4が保険・金融、5がEC・メディア・物流、6がECであること、標的と確認した日本企業のうち2026年9〜10月にすでに情報漏えいを公表した企業は8社あり、同一の攻撃グループによる複数の被害を示すこと、情報は法執行機関に共有したこと、が書かれている
日本企業を狙うAIの攻撃元の基盤6台と、主な標的の業種出典: GMOサイバーセキュリティ byイエラエ「相次ぐ不正アクセスの攻撃元の多くがAIであることを確認」(引用)

標的と確認した日本企業のうち8社は、2026年9〜10月にすでに情報漏えいを公表しており、同じ攻撃のグループによる犯行で、複数の被害が出ていることを示すとしています。情報は法執行機関に共有しました。日本と韓国以外も狙っているかは、調べている最中です。

ARTEXとは

米CrowdStrikeは10月7日、韓国の金融機関を狙った攻撃のキャンペーン(9月下旬〜10月上旬)で、ARTEXが使われたと報告しています。CrowdStrikeによると、ARTEXは中国で作られ、最近公開されたオープンソースの「エージェント型」の侵入テストの道具で、攻撃者はこれを複数の大規模言語モデル(LLM)と組み合わせていました。韓国の事案では、データが持ち出されています。CrowdStrikeは、攻撃者は中国語を話し、金銭目的である可能性が高いと、中程度の確からしさで見ています。

侵入テストの道具は、本来は自社や依頼を受けたシステムの弱い所を探して直すためのものです。それが攻撃に使われると、弱い所を探す作業の多くを、AIが休まず続けることになります。

AIを使った攻撃の速さについては、AIで6日・4万ドルでChrome攻撃を構築 情シスは「パッチを早く」でも取り上げています。

同社が挙げた「基本の対策の落とし穴」

GMOサイバーセキュリティは10月15日のブログで、相談を受けた多くの事案の傾向から、「基本的な対策をしていたのに、なぜやられたのか」を3つに分けて説明しています。特定の事案の話ではない、と断ったうえでの分析です。

  • CVEの盲点: CVEには対象の版が書かれますが、書かれていない版も影響を受けることがある。サポートが終わった版は確かめられず、修正も情報も出ない。攻撃のコードを少し変えるだけで、別の版にも効く場合がある(同社は「シャドー脆弱性」と呼ぶ)。AIを使えば、全部の版のソースコードをたどって、こうした穴を探すのが簡単になる
  • ASMの非対称性: 外から資産を点検するASMでは、製品によっては版が分からず、壊さない範囲の点検しかしない。版が分からないと、担当部門に急ぎの修正を強く求めにくい。一方、攻撃者は版を気にせず、攻撃のコードを打ち込めばよい
  • セキュリティ機器のすり抜け: WAFのルールを研究したうえで、すり抜ける手口が複数使われていた
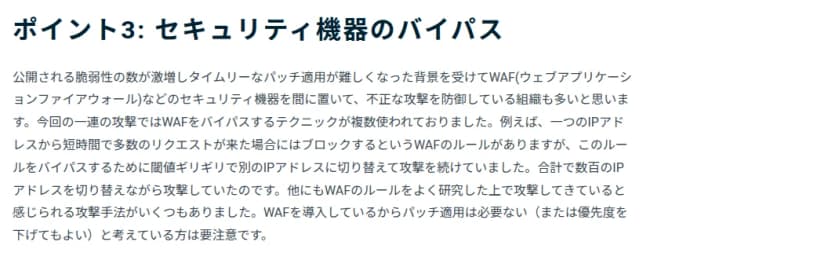
GMOサイバーセキュリティの10月15日のブログの一部。見出しは「ポイント3: セキュリティ機器のバイパス」。脆弱性の数が増えて修正が追いつかず、WAFなどのセキュリティ機器で攻撃を防ぐ組織が多いが、今回の一連の攻撃ではWAFをすり抜ける手口が複数使われていたこと、たとえば1つのIPアドレスから短時間に多数の要求が来たら止めるルールに対し、閾値ぎりぎりで別のIPアドレスに切り替えて攻撃を続け、合計で数百のIPアドレスを切り替えていたこと、WAFを入れているから修正は要らない、または優先度を下げてよいと考えるのは要注意であること、が書かれている
10月15日のブログが挙げた落とし穴の3つめ。WAFのすり抜け出典: GMOサイバーセキュリティ byイエラエ(2026年10月15日のブログ)(引用)

同社は、人間の攻撃とAIの攻撃をログから見分ける研究の知見も踏まえ、今回の攻撃にAIが使われたことはほぼ間違いないとしていました。被害が多い理由は、誰でも攻撃できるようになったことだけではなく、熟練の攻撃者が攻める側と守る側のずれを分析し、そのずれを突くためにAIを使っていることだ、と見ています。


影響する会社・しない会社

  • 影響する: インターネットに公開したWebサイトや会員サービス、ECを持つ会社です。とくに、同社が挙げた業種(デジタルギフト・小売り流通、教育・ギフト・印刷、ポイントギフト・マーケティング、保険・金融、EC・メディア・物流、EC)は、狙われていた業種そのものです。
  • 影響する: サポートが終わった版のソフトや、外から版が分からない製品を、公開の口に置いたままの会社です。CVEに載っていなくても、安全とは言えません。
  • 影響する: WAFを入れたことで、修正を後回しにしている会社です。
  • 影響しない、とは言い切れない: 公開のサービスを持たない会社も、委託先や取引先の侵害を通じて情報が漏れることがあります。

情シスが今日やること

  • 外に開けた口を、内側の台帳で数える。外からの点検(ASM)だけに頼らず、公開しているサーバー・アプリ・管理画面を、版とサポートの期限まで社内の台帳で押さえます。外から版が分からない製品も、台帳では版を書いておきます。
  • サポートの切れた版は、片付けるか上げる。CVEに載っていない版も安全ではない、という前提で、サポートが終わった版は更新するか、公開をやめます。製品の会社には、「勧告に書かれていない版」への影響を問い合わせます。
  • WAFを修正の代わりにしない。WAFは時間を稼ぐ道具と考え、修正の期限を決めて当てます。IPアドレスごとの回数の制限だけに頼らず、アカウントや操作の単位での見張りも加えます。
  • ログで「静かで広い」攻撃に気づく。1つのIPアドレスでは目立たない回数でも、多数のIPアドレスから同じような要求が続いていないか、大量のデータの取得が無いかを、ログで見られるようにしておきます。
  • 管理の口は認証を固める。管理画面や保守の口は、多要素認証と接続元の制限をかけ、インターネットからそのまま入れる状態にしません。
  • 侵入テストを守りに使う。攻撃側が侵入テストの道具を使うなら、守る側も自社のシステムで先に試す価値があります。外部に頼むときや、AIの侵入テストを自社で使うときは、対象の範囲・時間帯・止まったときの連絡先を、契約や社内の承認で決めてから行います。

よくある質問

QARTEXとは何ですか。

A米CrowdStrikeの10月7日の報告によると、中国で作られ、最近公開されたオープンソースの「エージェント型」の侵入テストの道具です。本来は、大規模言語モデル(LLM)とつないでシステムの弱い所を探し、守りに役立てるためのものです。CrowdStrikeは、9月下旬〜10月上旬の韓国の金融機関への攻撃で、攻撃者がARTEXと複数のLLMを組み合わせて使っていたと報告しています。

Qどの会社が狙われたのですか。

AGMOサイバーセキュリティは、社名を公表していません。攻撃元ごとの主な標的の業種として、デジタルギフト・小売り流通、教育・ギフト・印刷、ポイントギフト・マーケティング、保険・金融、EC・メディア・物流、ECを挙げています。標的のうち8社は、9〜10月にすでに情報漏えいを公表していたとしています。情報は法執行機関に共有したとしています。

QWAFを入れていれば大丈夫ですか。

A同社は、今回の一連の攻撃でWAFをすり抜ける手口が複数使われていたとしています。例として、1つのIPアドレスからの短時間の大量の要求を止めるルールに対し、閾値ぎりぎりで別のIPアドレスに切り替え、合計で数百のIPアドレスを使っていたことを挙げ、WAFがあるから修正しなくてよい、と考えるのは要注意だとしています。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月20日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします