脆弱性管理 の製品どうしの差は、脆弱性 の情報の量より、機械の中のソフトをどう台帳に載せるかに出ます。FutureVuls、yamory、Tenable、Qualys、Rapid7、Microsoft のDefender脆弱性の管理の6製品を、11月21日に公式のページで読み比べました。nginx・PHP ・Javaの更新が重なった今週の問いに答えられるかも、この差で分かれます。
版のつかみ方は入れる・外から見る・取り込むの3通り
この6製品は、社内のサーバーや端末に入っているソフトの版を集めて、公開されている脆弱性と照らし合わせます。外から見える資産を探す製品はASMの10製品の記事 、端末の台帳はIT資産管理の記事 でご覧いただけます。
表1 版のつかみ方(2026年11月21日に確認)
製品
機械に入れる
入れずに外から見る
他のツールから取り込む
FutureVuls
スキャナーをcronで動かす(常駐しない)
SSHのリモートスキャン、結果の貼り付け
SBOM、Amazon Inspector、GitHub Security Alerts、Nessusの結果
yamory
CLIを置く(エージェントは必須ではない)
SSHとWinRM
SBOM(CycloneDX・SPDX)、AWS・Azure・Google Cloudのアカウント連携
Tenable One Vulnerability Management
Tenable Agent(常駐のサービス)
ネットワークスキャナー、資格情報つきのチェック
書かれていない
Qualys VMDR
Cloud Agent
仮想スキャナー、パッシブセンサー、スキャン中だけ送る使い捨てのエージェント
クラウドとコンテナのインベントリ
Rapid7 InsightVM
Rapid7 Agent(Windows・macOS・Linux)
Scan Engine
書かれていない
Microsoft Defender脆弱性の管理
Defender for Endpointへの登録が前提
組み込みのエージェントレススキャナー
仮想マシンはDefender for Cloudで評価
出典: 各社の製品ページ、FAQ、文書(2026年11月21日に確認)。「書かれていない」は、今回開いた公式のページにないという意味で、使えないという意味ではありません。
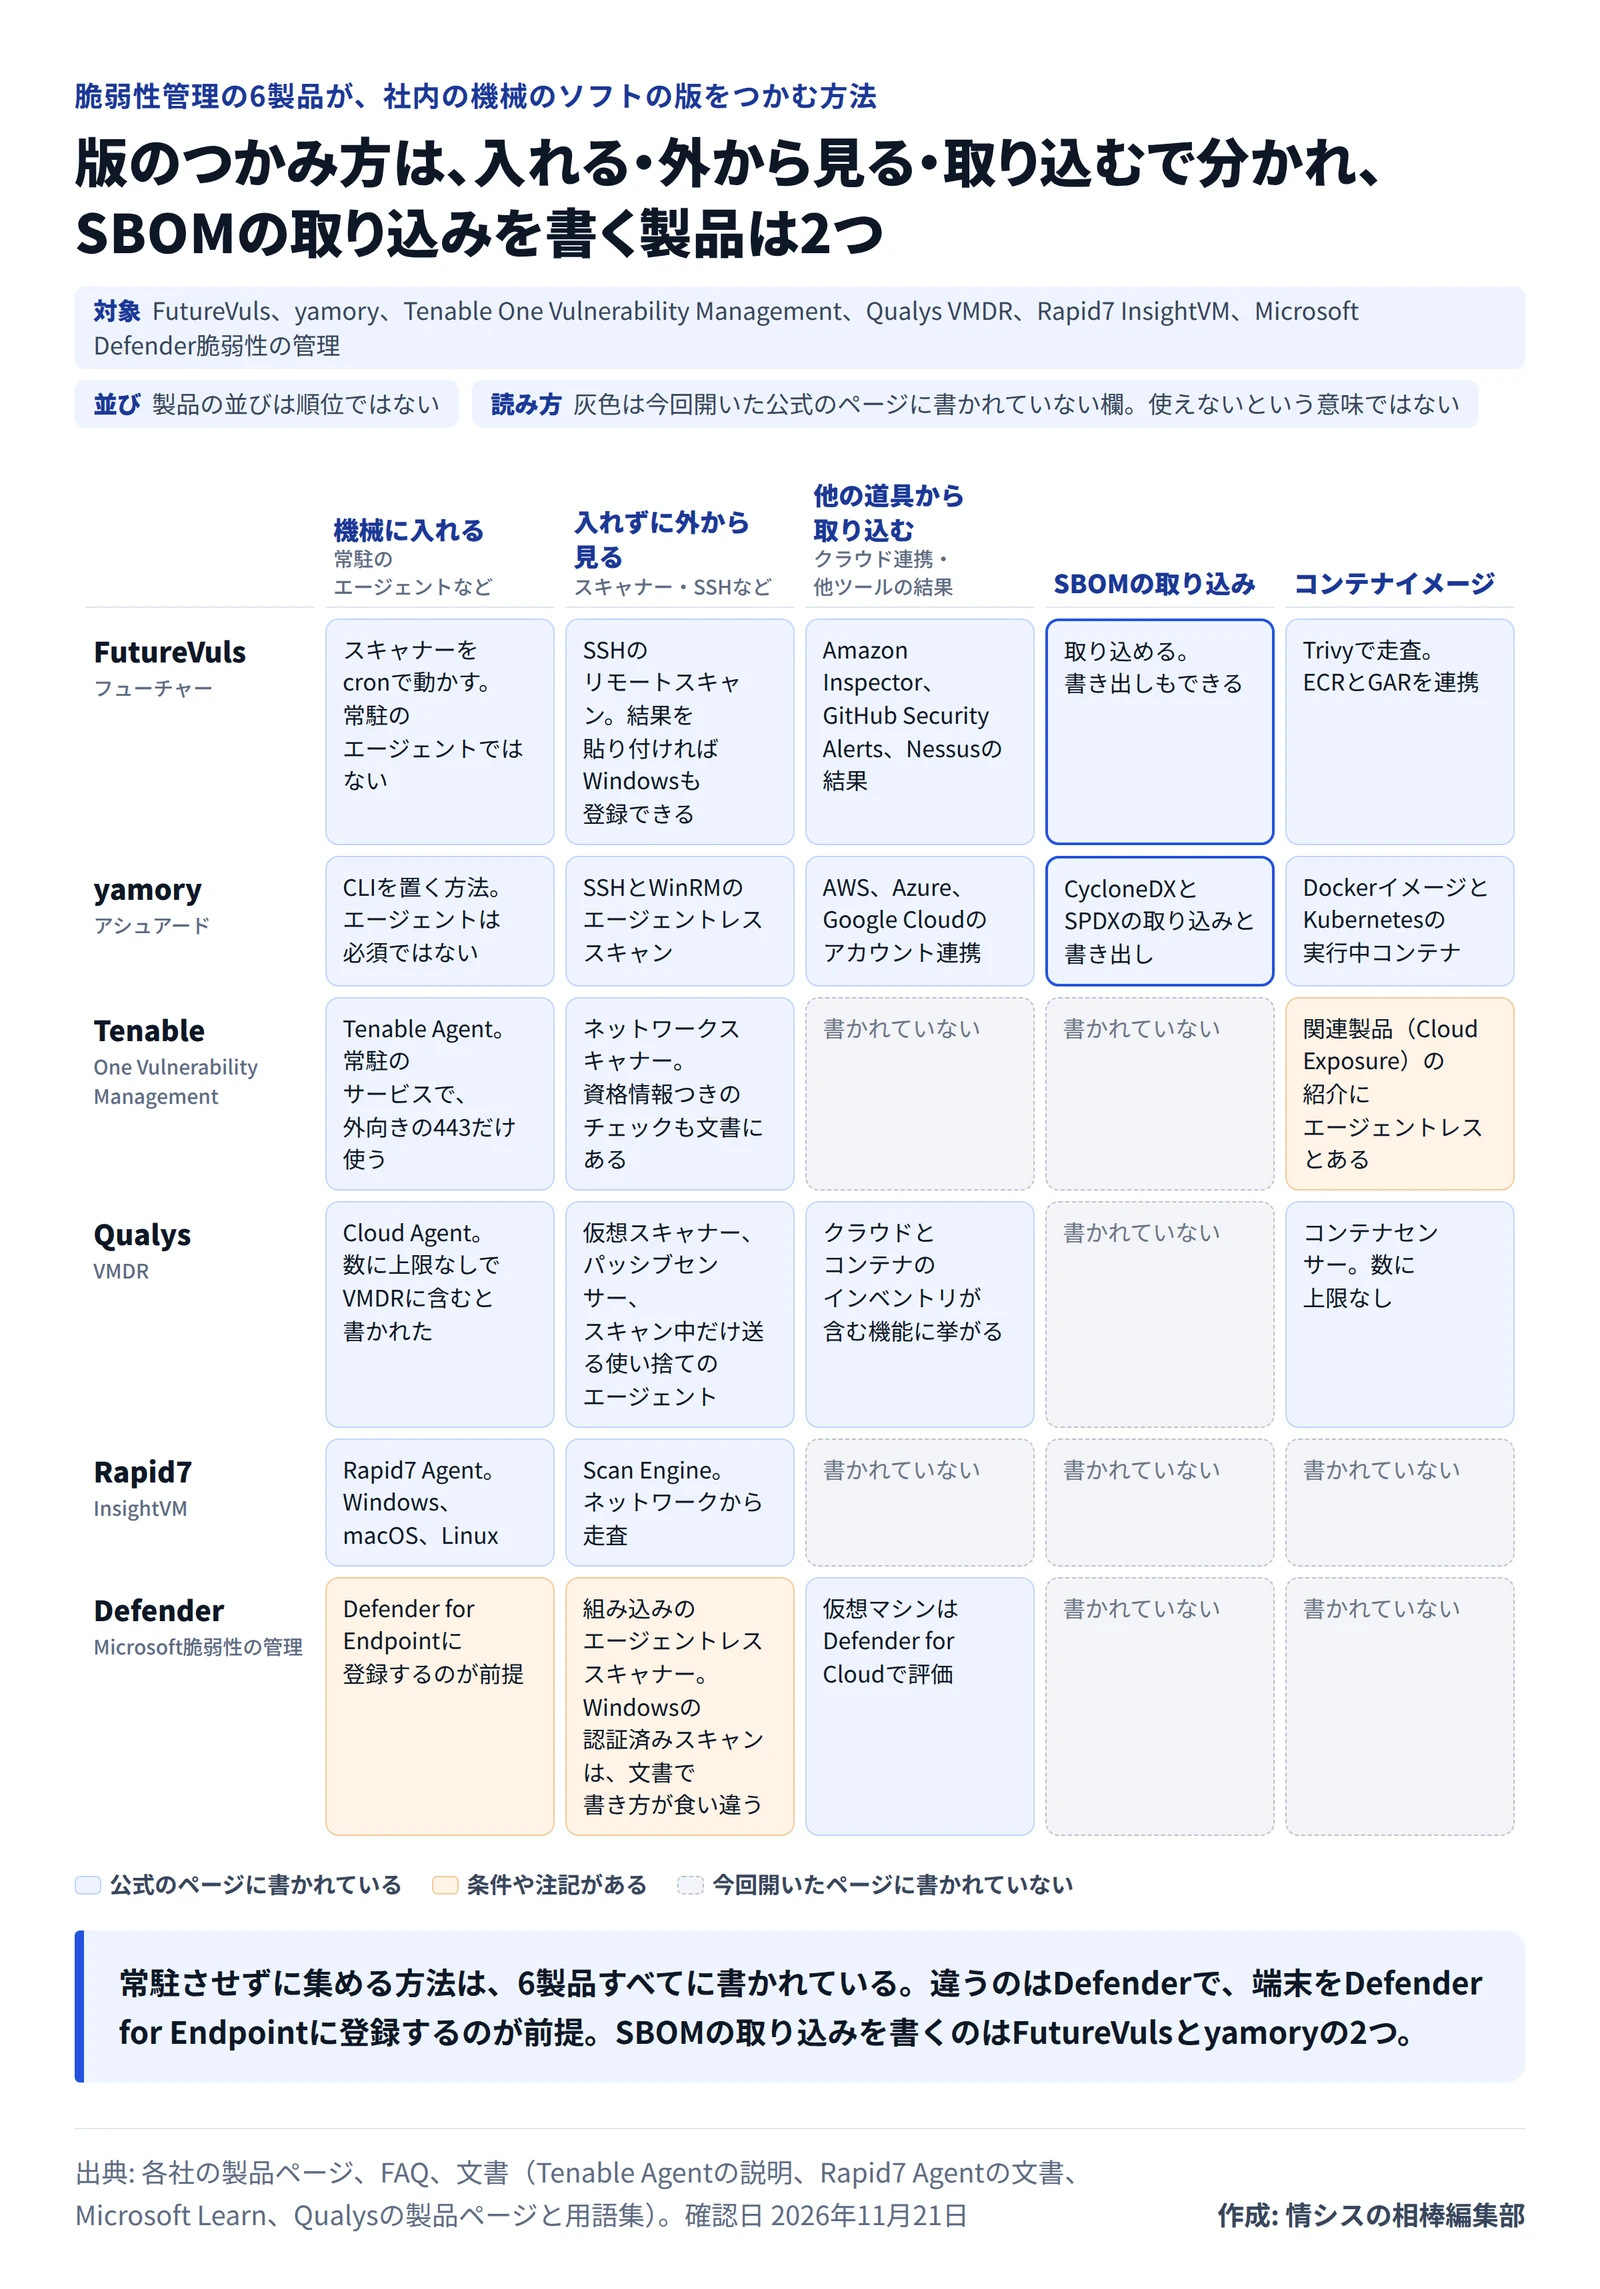
コンテナイメージの走査は、FutureVulsがTrivy、yamoryがDockerイメージ、Qualysがコンテナセンサーを挙げます。Tenableは、関連製品(Cloud Exposure)の紹介にエージェントレスとあります(図)。
脆弱性管理6製品の版のつかみ方を並べた図(2026年11月21日確認) 作成: 編集部 / 出典: 作成: 情シスの相棒編集部 / 出典: 各社の製品ページと文書 常駐しないと公式が書くのはFutureVulsのスキャナー(FAQに「常駐エージェントではない」)です。yamoryも、エージェントのインストールは「必須ではありません」と答えています。Defenderは「エージェントレス」と書きますが、前提は端末をDefender for Endpointに登録することです。同じ「入れる」でも、製品ごとに意味が違います。また、Defenderはほかにも、Windowsの認証済みスキャンを、概要の文書が機能に挙げる一方で、プラン比較の文書(8月5日更新)は「サポートされなくなりました」とあります。
一方、Tenableの文書には、もう一つ読みどころがあります。Agentは、SSHの鍵やWMIのパスワードのような資格情報を、機械ごとに持たずに済む手段だと説明されています。裏返すと、入れずに外から見る方法は、資格情報を機械の数だけ持つ手間が要ります。常駐を嫌うか、資格情報を嫌うかで、運用の負担の置き場所が変わるとみられます。
SBOMを取り込めると書くのはFutureVulsとyamoryの2製品でした。取り込みは、自分では走査しにくい機械の分を、他のツールの結果で補う手段になります。nginxをソースから入れた機械や、ベンダーの製品に同梱されたJavaを台帳へ載せたい会社に効く手段とみています。
優先度の物差しはKEVが5製品に出てEPSSは3製品
脆弱性の情報の出どころと優先度の付け方は、公式のページが挙げるものだけをそろえました。
表2 優先度と情報の出どころ(2026年11月21日に確認)
製品
優先度の付け方
KEV・EPSS
情報の出どころ
FutureVuls
SSVCで対応の要否を4段階に自動判断
KEV(CISAとVulncheck)、EPSS、JPCERT/CCの警戒情報、PoCの有無を集めて表示
NVD、JVN、各OSベンダ、言語コミュニティ。DBは1日に複数回更新
yamory
オートトリアージ(特許取得)とSSVCの概念を取り入れた分析(FAQ)
KEV、EPSS
アナリストが集めたリスクDB。攻撃コードの流通や攻撃の観測も含む。日次更新
Tenable
VPR、CVSS、EPSS
KEV(「On CISA KEV」の項目と期限)、EPSS
文書の時系列に、最初のPoC、動くエクスプロイト、ランサムウェアの観測などが載る
Qualys
TruRisk(資産の重要度ACSと検出ごとのスコアQDSで計算)
KEV(Qualysは98.7%を網羅と説明)。EPSSは優先度の入力としては書かれていない
25種類以上のリアルタイムの脅威情報
Rapid7
Active Risk(0〜1000)
KEV。EPSSは書かれていない
AttackerKB、Metasploit、ExploitDB、Project Lorelei、CISA KEV、第三者の情報
Defender
リスクベースの優先順位付け
書かれていない
Microsoftの脅威インテリジェンス、侵害の可能性の予測、ビジネスの文脈
出典: 表1と同じ。Qualysの98.7%は、同社の日本語の案内にある自社の説明です。
KEVを挙げるのはDefenderを除く5製品、EPSSはFutureVuls、yamory、Tenableの3製品でした。SSVCを掲げるのはFutureVuls、SSVCの概念を取り入れた分析を挙げるのはyamoryです。Defenderは、KEVとEPSSの語が開いたページに見当たりません。
Rapid7には、既存の利用者に関わる点があります。文書によると、RealRiskなど旧来の戦略は2026年1月21日に廃止され、Active Riskに一本化されました。切り替えたあとは旧来の戦略に戻せず、過去のデータをActive Riskで再計算することもできません。InsightVMで長く推移を見てきた会社は、1月を境に物差しが変わっているとみられます。
PHPの記事 のように、悪用が確認されていない段階では、KEVは優先度を動かす材料になりにくいと考えます。物差しは「今日か今週か」の並べ替えに使い、「どの機械が対象か」は台帳で決まります。優先度の機能が進んでいる製品でも、台帳に載っていない機械は並べ替えの対象になりません。
日本語の対応と料金 金額が出るのは1製品だけ
表3 日本語と料金の数え方(2026年11月21日に確認)
製品
日本語
料金の数え方
公式のページの金額と試用
FutureVuls
日本語の画面と資料。FAQに日本語のサポート
ライセンス数。100ライセンスから、年間契約・請求書払い。数え方は問い合わせ
要見積。小規模な検証(PoC)は相談
yamory
日本語の表記。日本人の専任スタッフが導入と運用を支援
書かれていない
書かれていない。14日間の無料トライアル
Tenable
日本語のサイトに製品と料金のページ。サポートの言語は書かれていない
資産数
資産数の欄が100のとき、11月21日の表示は1年間5,698ドル(表示は変わることがある)。オンラインで買えるのは最大250資産まで。税込かは書かれていない(Nessusの欄にだけ「税込」の注記)。無料で試す案内あり(日数は書かれていない)
Qualys
日本語のサイトと資料。サポートの言語は書かれていない
書かれていない。スキャナーやエージェントなどは上限なしでVMDRに含むとある
書かれていない。30日間の無料トライアル
Rapid7
日本語のページは確認できなかった
Exposure Commandのパッケージに組み込み(EssentialsにInsightVMを含む)
書かれていない。デモの申し込み
Defender
Microsoft Learnに日本語の文書
ユーザー単位。1人分のライセンスで、その人が使う全エンドポイントが対象
書かれていない。90日間の試用(Defender for Businessの契約では使えない)
出典: 表1と同じ。Tenableの金額は米ドルの表示のままで、円には換算していません。
金額が公式のページに出ていたのは6製品中Tenableだけです。しかも数える単位は、ライセンス数、資産数、ユーザー数と3通りあり、機械の台数からそのまま見積もれる製品はありません。
仮に、サーバー40台・端末300台・社員250人の会社で考えます。端末とサーバーを1資産ずつ数えるなら資産は340で、Tenableのオンラインで買える250を超えるため、見積もりの相談になります。Defenderでは、クライアント端末300台はユーザー数の250人で数えます。サーバー40台は別のライセンス(サーバー向けのプラン)の扱いが公式に書かれており、数え方は販売店に確認が要ります。FutureVulsは100ライセンスからですが、1ライセンスが何を指すかは問い合わせです。同じ会社でも、製品ごとに数える数字が変わります。
今週のnginx・PHP・Javaに答える台帳には4つの情報が要る
今週の3件は、どれも「どこで何の版が動いているか」の問いでした。ただ、答えに要る情報は件ごとに違いました。
nginxの記事 では、Ubuntu 24.04が「nginx -v」の表示を1.24.0のまま修正済みになり、更新後にreloadだけだと古い実行ファイルが残るおそれがありました。Javaの記事 では、Temurinの修正版は末尾の「.1」の有無でビルドが別物になり、Keycloakなど製品の中のJavaも対象になりえる件でした。PHPは、設定4か所で影響が分かれる件でした。
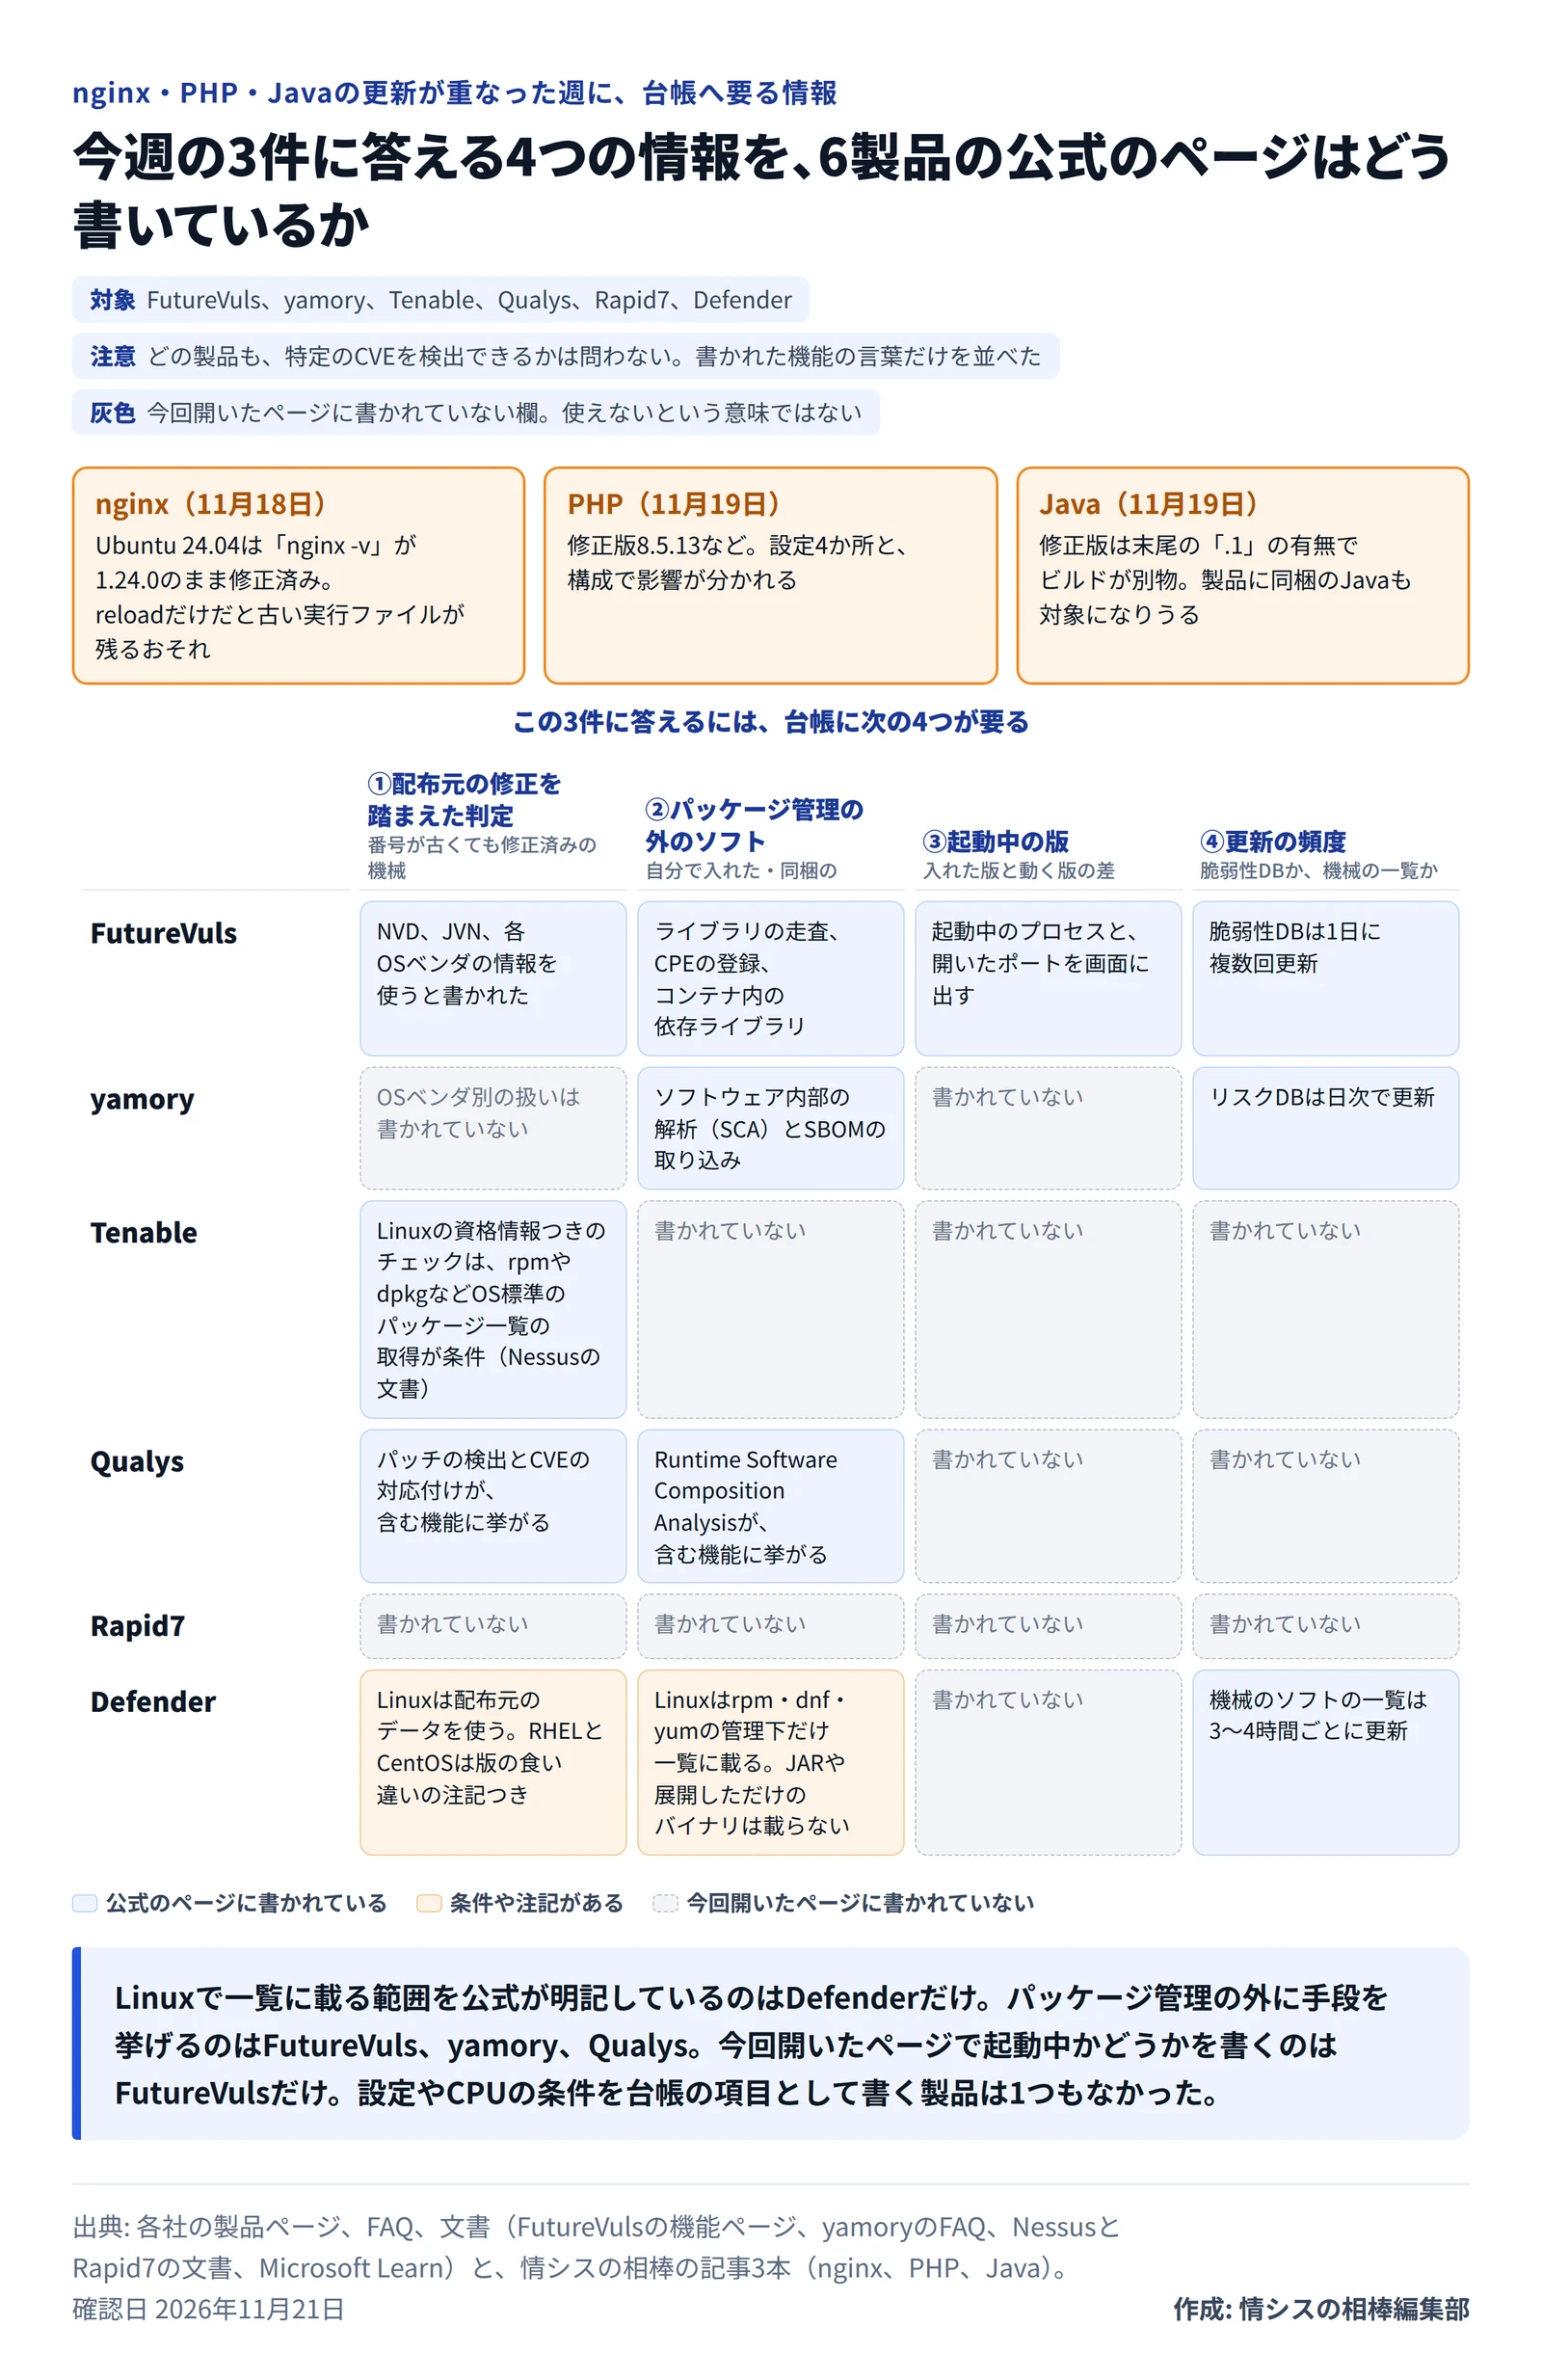
答えに要る情報は、4つに分けられます。①配布元の修正を踏まえた判定、②パッケージ管理の外のソフト、③起動中の版、④情報の更新の頻度(脆弱性DBか、機械の一覧か)です。6製品の公式のページへの書かれ方を、表4と図に示します。
表4 今週の3件に要る情報の書かれ方(2026年11月21日に確認)
製品
①配布元の修正の扱い
②パッケージ管理の外のソフト
③起動中・④更新の頻度
FutureVuls
NVD、JVN、各OSベンダの情報を使うと書かれた
ライブラリの走査、CPEの登録、コンテナ内の依存ライブラリ
起動中のプロセスと開いたポートを表示。脆弱性DBは1日に複数回更新
yamory
OSベンダ別の扱いは書かれていない
ソフトウェア内部の解析(SCA)、SBOMの取り込み
起動中かは書かれていない。リスクDBは日次更新
Tenable
Linuxの資格情報つきチェックは、rpmやdpkgなどOS標準のパッケージ一覧の取得が条件(Nessusの文書)
書かれていない
書かれていない
Qualys
パッチの検出とCVEの対応付けが含む機能に挙がる
Runtime Software Composition Analysisが含む機能に挙がる
書かれていない
Rapid7
書かれていない
書かれていない
書かれていない
Defender
Linuxは配布元のデータを使う。RHELとCentOSに版の食い違いの注記
Linuxはrpm・dnf・yumの管理下だけ一覧に載り、JARや展開しただけのバイナリは載らない
起動中かは書かれていない。機械のソフトの一覧は3〜4時間ごとに更新
出典: 表1と同じ。TenableはNessusの文書、DefenderはMicrosoft Learnのソフトウェア インベントリとOSの対応表。
nginx・PHP・Javaの週に要る4つの情報の、公式ページでの書かれ方 作成: 編集部 / 出典: 作成: 情シスの相棒編集部 / 出典: 各社の製品ページと文書 Linuxで一覧に載る範囲を公式が明記しているのは、Defenderだけでした。nginxをソースから入れた機械、tarで展開しただけのJDK、製品に同梱されたJavaは、OSのパッケージ一覧の外にあります。FutureVulsはライブラリの走査やCPEの登録、yamoryはソフトウェア内部の解析、QualysはRuntime SCAを挙げます。TenableとRapid7は、今回開いたページでは分かりません。
①は、番号だけで突き合わせる仕組みなら、修正済みのUbuntu 24.04の機械まで未修正に数えます。FutureVulsは各OSベンダの情報を使うと書いていますが、修正済みの番号まで照らした判定かは、文面から読み取れません。試して確認する点です。
③について、今回開いたページで起動中のプロセスを出すと書くのはFutureVulsだけです。ただ、その表示がreloadだけで古い実行ファイルが残る状況を見分けるのに足りるかは、公式の文面からは分かりません。
nginxの記事のHTTP/2の有無や、Javaの記事のAVX-512 VBMI対応のCPUと起動オプションは、6製品とも、台帳の項目として開いたページに挙がっていません。FutureVulsの「開いたポート」が近い情報ですが、設定ファイルの中身までは及びません。この種の条件は、台帳で機械を絞ったあとに、手元のコマンドで見ることになるとみています。
手元の機械の種類で先に見る製品が変わる
機械の大半がOSのパッケージで入れたLinuxとWindowsで、自分で入れたものが少ない会社は、6製品とも一覧に載る前提で選べます。差は優先度の物差し、日本語、料金の数え方に出ます。今週の3件のために急いで契約する必要は薄いと考えます。更新の当日に契約が間に合うことは、まずないためです。
nginxをソースで入れた機械、コンテナ、製品に同梱されたJavaが多い会社は、②の欄に手段が書かれていたFutureVuls、yamory、Qualysは、書かれた手段から試せます。Tenable、Rapid7は今回開いたページでは分からず、問い合わせで確認します。Defenderを選ぶなら、Linuxの一覧の限りを承知のうえで、別の手段で補います。
すでにDefender for Endpoint Plan 2を契約している会社は、Microsoftの文書で、コアの脆弱性管理機能が含まれるとされています。拡張の機能を足すアドオンは別の契約なので、追加で要る分を、先に販売店へ聞けます。
今日のうちにやるのは今週の3件の答えを、いまの台帳で出せるかの確認です。出せない列があれば、それが①〜③のどれかをメモします。製品の試用の申し込みは今週中で足り、契約は様子見でかまいません。
契約の前に3台で試す手順
3台を選びます。OSのパッケージで入れたnginxの機械、ソースやコンテナで入れた機械、JDKを展開しただけの機械か、Javaが同梱された製品の機械です。
試用に登録します。公式のページに期間が書かれているのは、yamoryの14日間、Qualysの30日間、Defenderの90日間です。FutureVulsは小規模な検証を相談できます。
画面に出るnginx・PHP・Javaの版を、nginx -v、php -v、java -versionの出力とビルド番号まで照らします。載らない、版が違う、修正済みなのに未修正と出る、の3種類を表に残します。
更新したあと再起動していない機械を1台用意し、画面の版が「入れた版」か「動く版」かを見ます。
見積もりは、サーバー数、端末数、ユーザー数の3つを同じ数字で渡します。数える単位が製品ごとに違うためです。
公式のページで確認しきれなかったこと
yamoryの料金、Qualysの金額、Rapid7の金額と日本語のページは、公式のページで見つかりませんでした。Tenable、Qualys、Rapid7のサポートの言語も、同じです。TenableとRapid7は文書が多く、今回開いたのは製品ページと、Agentや資格情報つきチェック、リスクの戦略の文書です。表の灰色や「書かれていない」は、ほかの文書にあるかもしれません。各製品が特定のCVEを検出できるかは、公式に書かれていないため扱っていません。