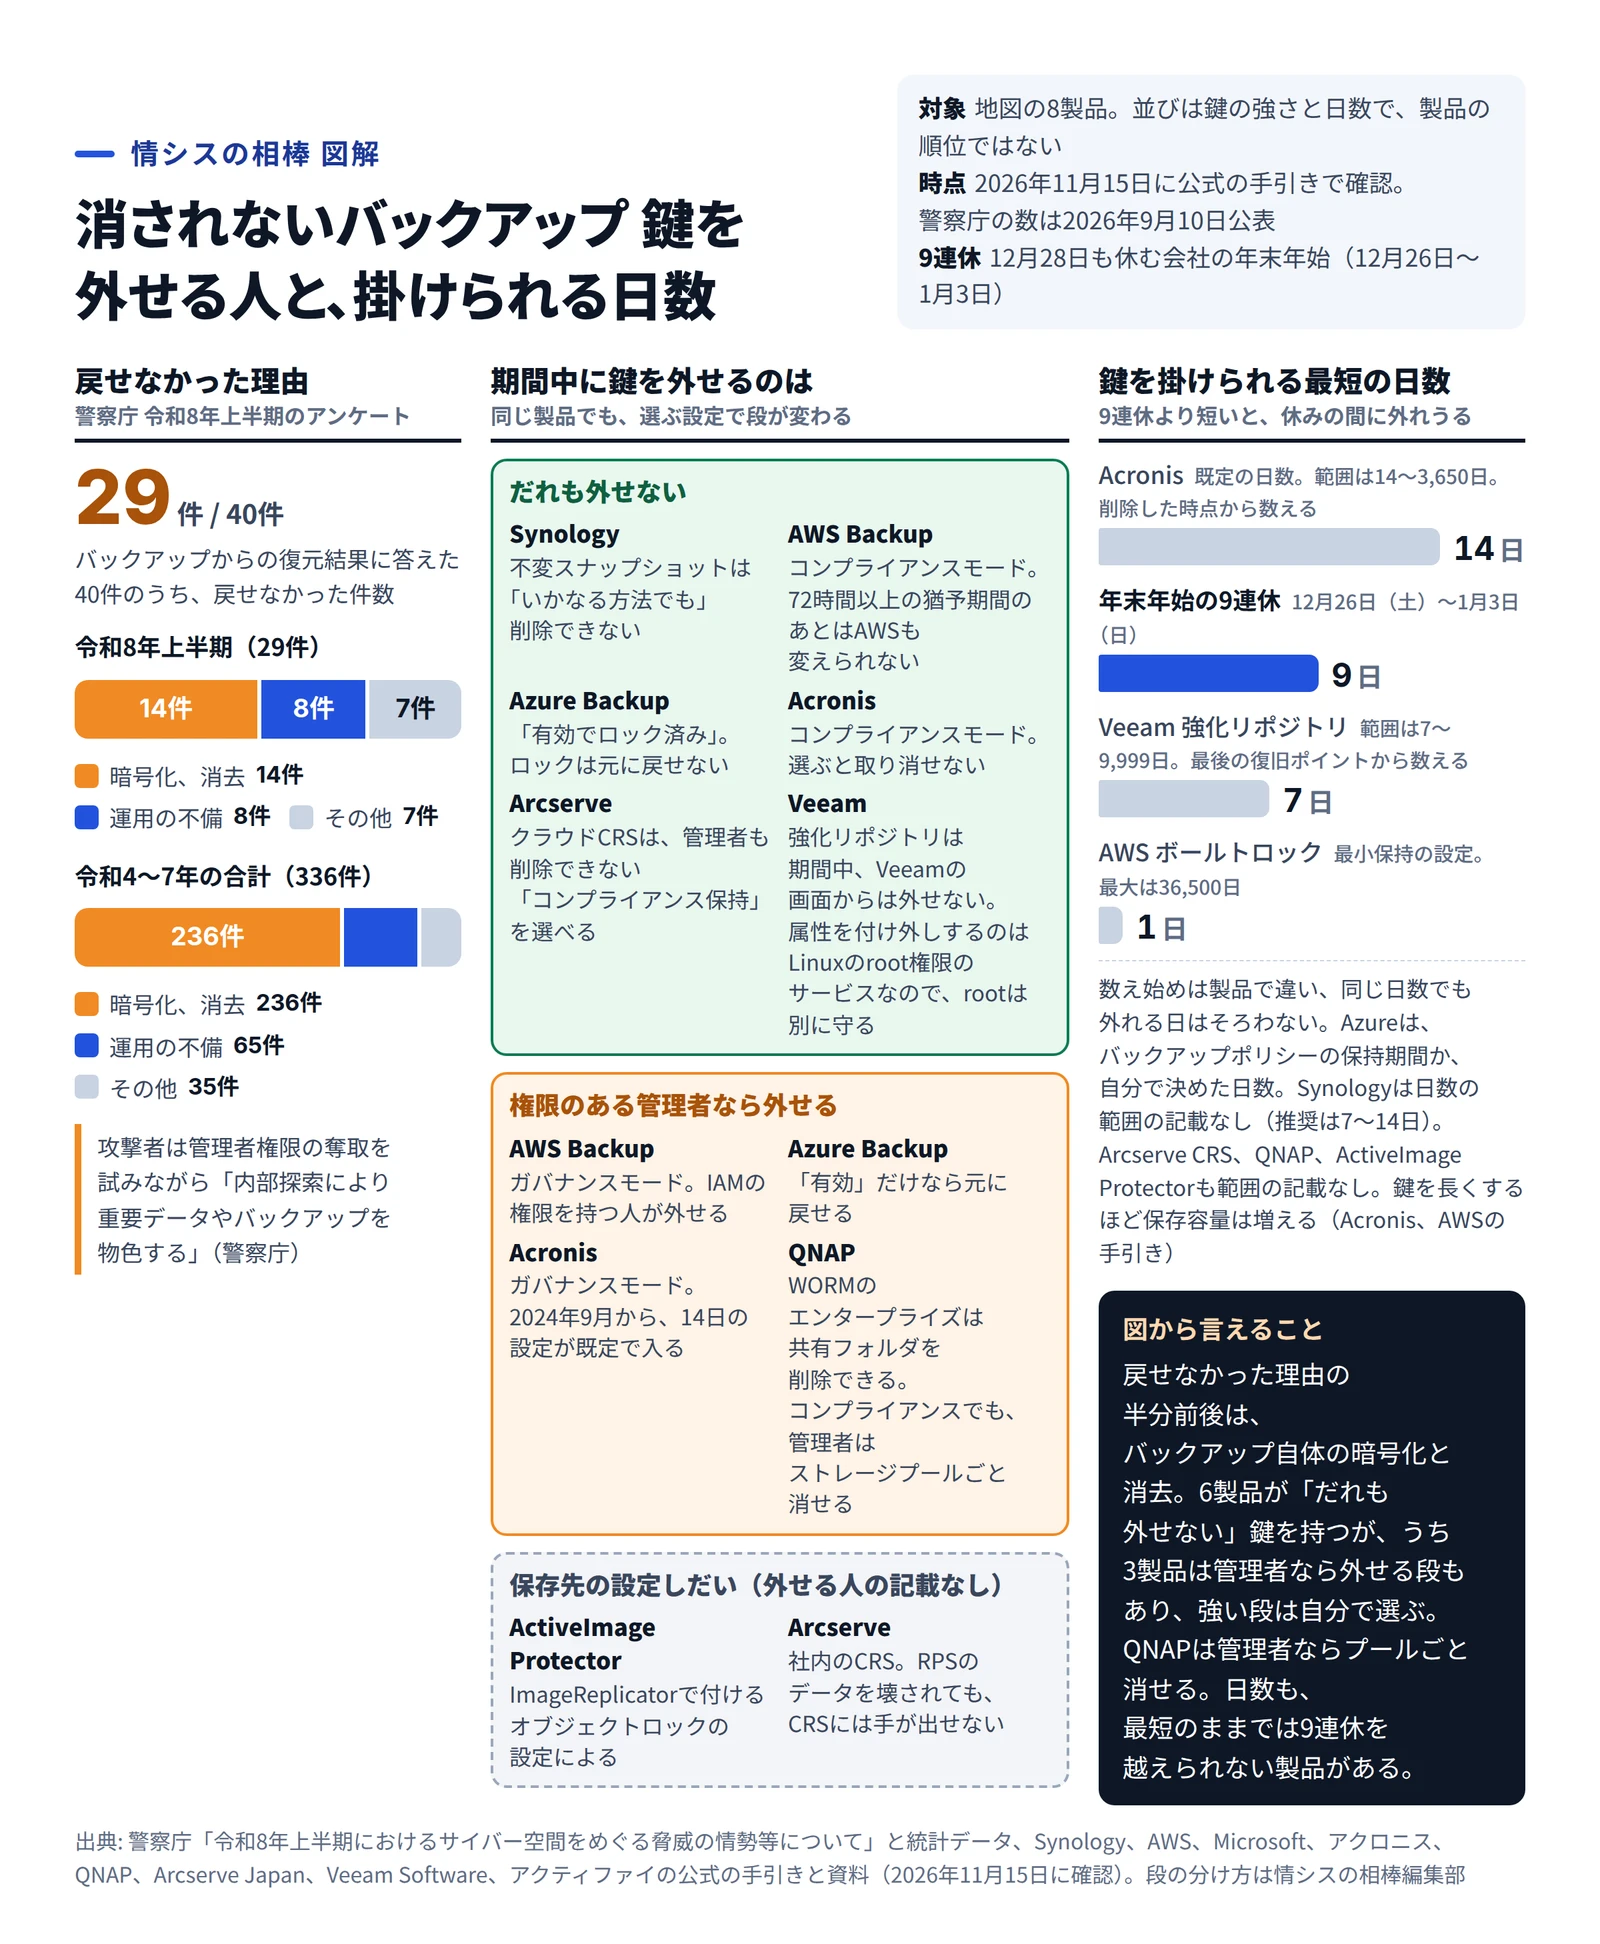
40件のうち29件。警察庁が9月10日に公表した今年上半期のランサムウェア 被害の調べで、バックアップ からの復元結果に答えた組織のうち、元に戻せなかった数です。戻せなかった理由でいちばん多いのは、バックアップそのものの暗号化 や消去で、29件中14件にのぼります。
被害の報告も、上半期だけで123件ありました。半年ごとに数え始めた2020年の後半から見て、いちばん多い数です。警察庁の資料には、攻撃者が管理者権限の奪取を試みながら「内部探索により重要データやバックアップを物色する」とあります。
製品を比べるときは、対応するOSや価格の表から見たくなりますよね。ただ、この数字が問うているのは別のことでしょう。管理者の権限を取られたあとでも、バックアップが消されずに残るか。残るなら、その鍵はいつまで掛かっていて、だれが外せるのか、です。1
Microsoft 365 のメール やファイルは、この地図の8製品とは別に、Microsoft 365向けの製品で守ります。
鍵を置く場所で、8製品は3つに分かれる
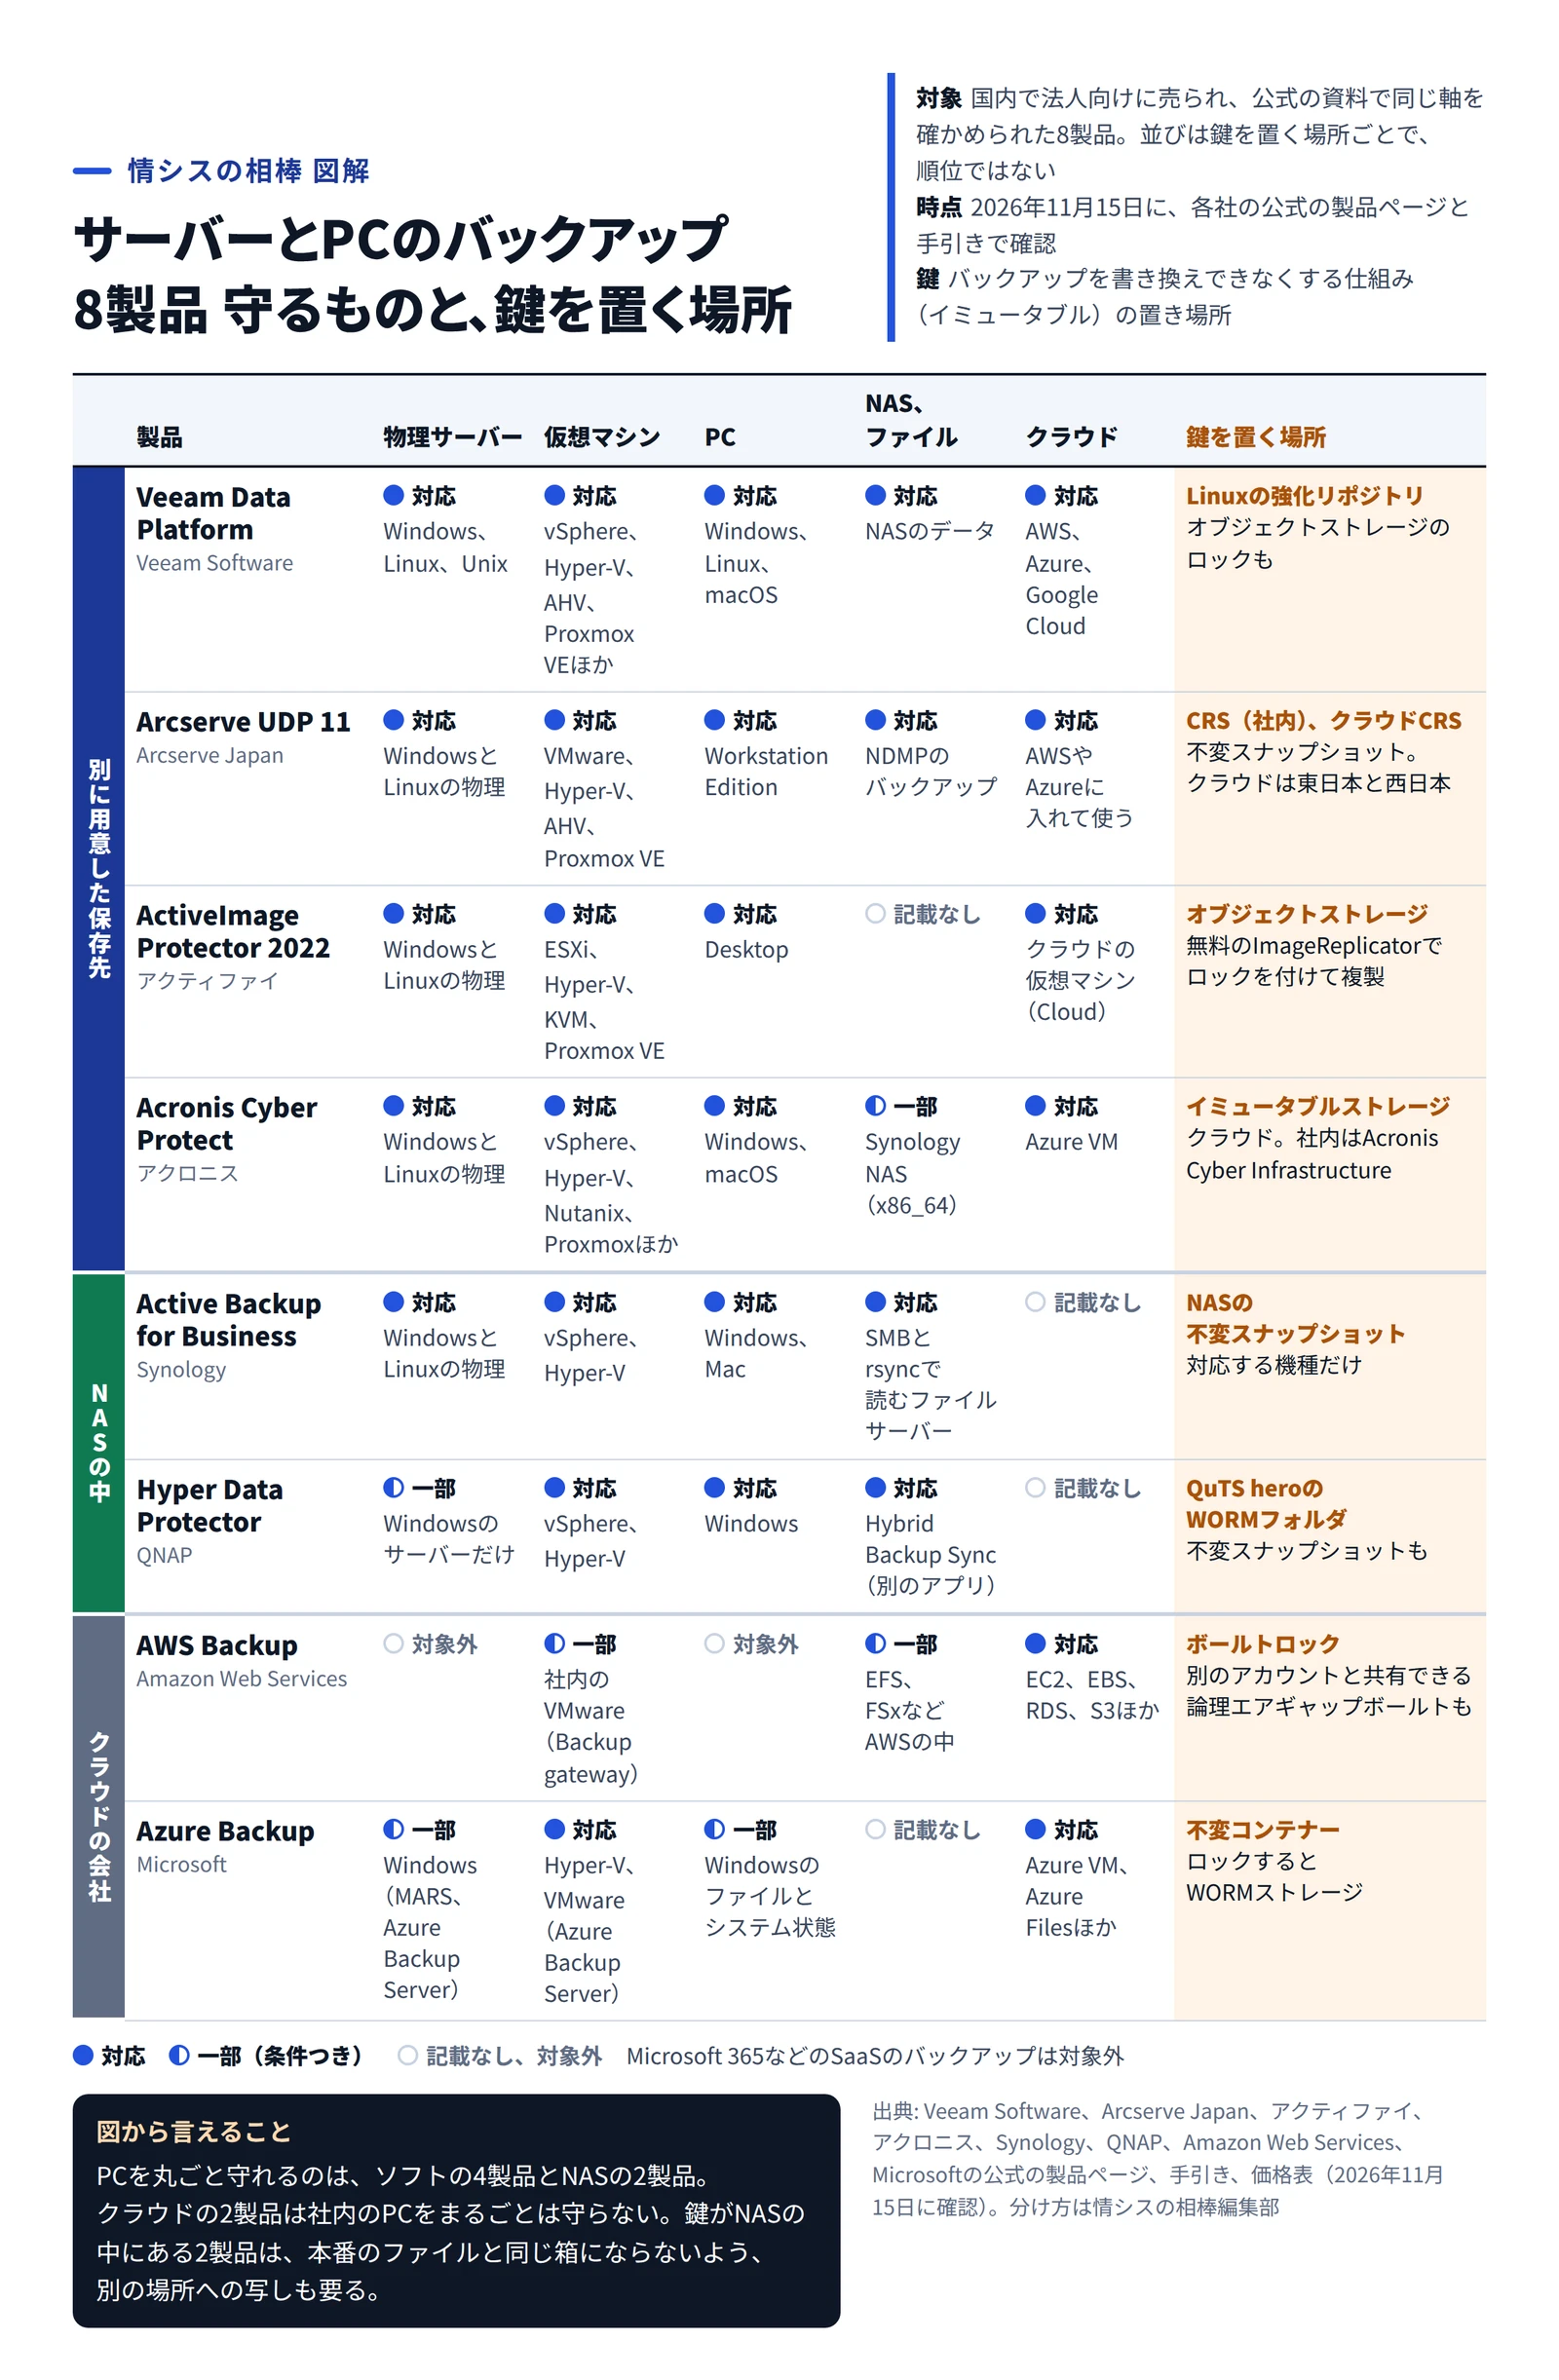
バックアップを書き換えできなくする仕組み(イミュータブル)の鍵がどこにあるかで、国内で法人向けに売られている8製品は3つに分かれます。
ソフトを入れて、鍵を別に用意した保存先に置くのが4製品。Veeam Data Platform、Arcserve UDP、ActiveImage Protector、Acronis Cyber Protectです。NASに無料のバックアップ機能が付くのは、SynologyのActive Backup for Business(ABB)と、QNAPのHyper Data Protector(HDP)の2製品。鍵もNASの中にあります。残るAWS BackupとAzure Backupでは、鍵をクラウドの会社が預かります。
バックアップ8製品を鍵を置く場所で3つに分け、守る対象5つと鍵の仕組みを並べた地図 作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式ページをもとに作成)
製品
サーバー(物理、仮想)
PC
NAS、ファイルサーバー
クラウド
Veeam
Windows、Linux、Unixの物理。vSphere、Hyper-V、AHV、Proxmox VEなど
Windows、Linux、macOS
NASのデータ
AWS、Azure、Google Cloud
Arcserve UDP 11
WindowsとLinuxの物理。VMware、Hyper-V、AHV、Proxmox VE
Workstation Edition
NDMPのバックアップ
AWSやAzureに入れて使う
ActiveImage Protector
WindowsとLinuxの物理。ESXi、Hyper-V、KVM、Proxmox VE
Desktop
公式の資料に記載なし
クラウドの仮想マシン(Cloud)
Acronis
WindowsとLinuxの物理。vSphere、Hyper-V、Nutanix、Proxmoxなど
Windows、macOS
Synology NAS(x86_64の機種)
Azure VM
Synology ABB
WindowsとLinuxの物理。vSphere、Hyper-V
Windows、Mac
SMBとrsyncのファイルサーバー
公式の資料に記載なし
QNAP HDP
Windowsのサーバー。vSphere、Hyper-V
Windows
Hybrid Backup Sync(別のアプリ)
公式の資料に記載なし
AWS Backup
社内のVMware(Backup gateway)
対象の一覧になし
AWSの中のEFS、FSx
EC2、EBS、RDS、S3など
Azure Backup
Windows(MARSエージェント、Azure Backup Server)。Hyper-V、VMware
Windowsのファイルとシステム状態
公式の資料に記載なし
Azure VM、Azure Filesなど
表で差が出るのはPCと物理のLinuxサーバーです。PCを丸ごと守れるのはソフトの4製品とNASの2製品でした。AWS Backupの対象の一覧にPCはなく、Azure BackupはMARSエージェントでファイルやフォルダー、ボリューム、システム状態を守る形です。QNAPのHDPが対応するのはWindowsのPCとサーバーで、物理のLinuxは一覧にありません。
同じ「イミュータブル」でも、外せる人が違う
書き換えできない保存といっても、期間中に鍵を外せる人は、製品と設定で違います。
戻せなかった理由と、8製品の鍵を期間中に外せる人の段、鍵の最短の日数と年末年始の9連休を並べた図 作成: 編集部 / 出典: 情シスの相棒編集部(警察庁の統計と各社の公式の手引きをもとに作成)
製品
書き換えできない保存の方式
期間中に外せる人
Veeam
Linuxの強化リポジトリ。S3互換などのオブジェクトロック
Veeamの画面からは外せない。不変の属性を付け外しするのはLinuxのroot権限のサービスで、rootを持つ人は別に守る
Arcserve UDP 11
CRS(社内)とクラウドCRSの不変スナップショット
クラウドCRSは「コンプライアンス保持」で管理者も削除できない
ActiveImage Protector
無料のImageReplicatorで、Amazon S3、Wasabi、Azure Storageへロックを付けて複製
保存先の設定による
Acronis
イミュータブルストレージ(クラウド。社内はAcronis Cyber Infrastructure)
ガバナンスモードは管理者が外せる。コンプライアンスモードは取り消せない
Synology ABB
バックアップ先の共有フォルダの不変スナップショット(対応する機種)
「いかなる方法でも」削除できない
QNAP HDP
QuTS heroのWORMフォルダと不変スナップショット
エンタープライズは共有フォルダを消せる。コンプライアンスでも、NASの管理者はストレージプールごと消せる
AWS Backup
ボールトロック、論理エアギャップボールト
ガバナンスモードはIAMの権限がある人が外せる。コンプライアンスモードは猶予期間のあと、AWSも変えられない
Azure Backup
不変コンテナーとWORMストレージ
「有効」は元に戻せる。「有効でロック済み」は戻せない
まず見たいのは外せる段と外せない段の両方を持つ3製品です。Acronis、AWS Backup、Azure Backupには管理者なら外せる段があり、だれも外せない段は自分で選ぶ形でした。QNAPはWORMをコンプライアンスにしても、公式の説明では「管理者のみがストレージプール全体を削除する際に実行できます」。NASの管理者を奪われれば、プールごと消される余地が残ります。Acronisでは2024年9月から、14日のガバナンスモードが、Acronisがホストする保存先で既定になりました。
既定のまま使うと、管理者の権限を奪った攻撃者にも外せる鍵のままかもしれません。警察庁が示す攻撃の流れでも、バックアップの物色は管理者権限の奪取と並んで進みます。強い段を選んだかどうかは、導入した日の記憶より、今の設定画面で確かめるのが確実です。ただ、コンプライアンスへの切り替えは取り消せないので、画面を見たその場で急いで切り替えないほうが安全です。
強い段には引き換えもあります。AWSの手引きによれば、コンプライアンスモードの猶予期間が過ぎると、保持期間を「常に」にした復旧ポイントは永久に残り、変更も削除もできません。猶予期間は72時間以上で、この間なら設定を外せます。
NASの2製品は、鍵とバックアップが同じ箱にある点が違います。Synologyの不変スナップショットは期間中に消せません。それでも本番のファイルまで同じNASにあれば、NASが狙われた日に両方へ手が届きかねないでしょう。10月にはSynology NASを狙うC3RB3Rの被害 が、当時最新のDSMでも報告されていました。別の場所への写しとして、Synologyは不変スナップショットを別のSynologyへ複製する形を、QNAPはバックアップのとき以外はネットワークから切り離すAirgap+を挙げます。
Veeamの強化リポジトリは、鍵を別のLinuxサーバーに分ける形です。登録に使う資格情報は1回だけ使い、バックアップサーバーには残しません。そのバックアップサーバー自体も狙われる場所で、10月にはVeeam 13系の認証なしで通る脆弱性が修正されました。乗っ取られても強化リポジトリにはつなげない作りは、この点で効きます。ただ、手で組んだLinuxサーバーで保持の処理が止まったとき、Veeamの手引きが示す戻し方はroot権限での操作です。Linux側の管理者の権限は、バックアップサーバーとは別に守る必要がありそうです。
9連休より短い鍵は、休みの間に外れうる
鍵の日数にも注意がいります。今年の年末年始は、12月28日(月)も休む会社なら、26日(土)から1月3日(日)まで9連休です。
仮に、12月25日(金)の夜のバックアップを最後に、攻撃者が新しいバックアップを止めたとします。Veeamの強化リポジトリでは、鍵の期間は最後の復旧ポイントを作ったときから数えます。7日なら1月1日に外れ、仕事始めの4日には消されていても不思議ではありません。14日なら、8日まで残る計算です。
鍵を掛けられる最短の日数は、AWSのボールトロックの最小保持が1日、Veeamの強化リポジトリが7日、Acronisが14日でした。Synologyは日数の範囲を示しておらず、不変スナップショットの保護期間に7〜14日を推奨しています。最長はVeeamが9,999日、Acronisが3,650日、AWSが36,500日です。ただし、数え始めは製品で違います。Veeamは最後の復旧ポイントを作ったときから、Acronisはバックアップが削除されたときから、その日数のあいだ残します。同じ7日でも、外れる日はそろいません。
鍵の日数は、だれも気づかない日が続きうる最長の日数より長くしておきたいところです。最後のバックアップから仕事始めまで10日あるなら、10日を超える日数が要る計算になります。もっとも、日数を延ばすほど保存容量は増えるとAcronisの手引きにもあり、容量の見積もりとセットで決めることになるでしょう。
直接起動できる復元と、別の場所の写し
製品
別の場所、オフライン
すぐ使える形で戻す
丸ごと戻す(ベアメタル)
Veeam
テープ、オブジェクトストレージ
Instant Recovery(バックアップから直接起動)
Veeam Recovery Mediaから
Arcserve UDP 11
テープ、クラウドCRS(東日本、西日本)、複数のRPSへの複製
インスタントVM、仮想スタンバイ
BMR
ActiveImage Protector
LTO、RDX、USBのHDD。バックアップ後に保存先を切り離す隔離オプション
HyperBoot、HyperRecovery LIVE!
BMR。別の物理マシンへはA.I.R
Acronis
テープ(Advanced)、Acronisのクラウドストレージ
Run as VM(VMware、Hyper-V、Proxmox)
起動メディアから。別のハードウェアにはUniversal Restore
Synology ABB
別のSynologyへ不変スナップショットを複製。クラウドへのバックアップ
VMware、Hyper-V、VMMへの即時復元
デバイス全体の復元(リカバリメディア)
QNAP HDP
Airgap+、myQNAPcloud Storage(WORM)
公式の資料に記載なし
HDP Recovery Media Creator(Windows)
AWS Backup
別のリージョンや別のアカウントへのコピー
公式の資料に記載なし
対象外
Azure Backup
GRS、リージョンをまたぐ復元
Azure VMのインスタントリストア(スナップショットから)
Azure Backup Serverでシステム状態とベアメタル
バックアップから仮想マシンとしてすぐ起動できるのは、Veeam、Arcserve UDP、ActiveImage Protector、Acronis、Synologyの5製品でした。速く戻せるだけでなく、どの時点のバックアップが無事かを、本番に戻す前に見比べられる点が効きます。ActiveImage Protectorの案内でも、復元するマシンはネットワークから隔離し、ログで不審なユーザーがいないかを確かめてから元の環境につなぐ順番です。
警察庁の数では、戻せなかった29件のうち8件が「運用の不備」でした。中身は公表資料からは読み取れません。ただ、一度も戻す練習をしていないバックアップは、この8件に近い立場にあるとみています。
サーバー3台とPC30台で、本数は33本、13VUL、0本
製品
料金の数え方
日本語の窓口
Veeam
VUL。VMやサーバーは1台で1、PCは3台で1、NASなどは500GBで1
Backup & Replicationの一次サポートは日本語(8〜18時)。時間外と二次以降は英語
Arcserve UDP 11
守るサーバー1台、PCの1台と5台のパック、CPUソケット、容量1TB。CRSは保存容量1TBごと
保守にテクニカルサポート(平日9時〜17時30分)
ActiveImage Protector
物理は1台1本。仮想は1ホスト1本で、ゲストの台数の制限なし
国内の会社。技術サポートの受付はライセンスに同梱の約款に記載
Acronis
ワークロード(PC、サーバー、仮想ホスト)ごと
日本語の電話、チャット、メールは平日9〜18時
Synology ABB
ライセンス不要。NAS本体を買う
日本語の連絡ページから技術サポートとLiveChat
QNAP HDP
ライセンス不要。NAS本体を買う
日本の技術サポートは平日9時30分〜18時30分
AWS Backup
保存量(1GBあたり月ごと)と復元量(1GBごと)
AWSサポートは日本語に対応
Azure Backup
守るインスタンスの大きさ(50GBと500GBで区切る)と使った保存量
サポートは日本語を含む9言語
社内の物理サーバー3台とPC30台を守る場合、本数と公開の価格は次のようになります。クラウドの2製品は社内のPCを丸ごと守る形ではないため、この比べには入りません。2
製品
必要な本数
公開の価格(税抜)
ActiveImage Protector
Server 3本、Desktop 30本
初年度81万6,000円、2年目から年16万5,000円
Arcserve UDP 11
Server 3本、Workstation Editionの5台パック6つ
初年度93万3,000円から、2年目から年17万1,000円
Veeam
使うのは13VUL(サーバー3、PC30台で10)。買うのは20(Essentialsなら15)
公開なし
Acronis
33(ワークロードごと)
公開なし
Synology ABB
0
NAS本体の費用だけ
QNAP HDP
0(サーバーがWindowsのとき)
NAS本体の費用だけ
本数の大半はPCです。1台1本で数える製品は33本、VeeamはPCを3台で1と数えて13VUL、NASの2製品は0本でした。価格を公開している2製品では、初年度の額のうちPCの分が、ActiveImage Protectorで約38%、Arcserve UDPで約51%を占めます。
PCの台数が多い会社ほど、PCを何台で1本と数えるかが年額を左右しそうです。一方で、NASの2製品の0円には、NAS本体も、鍵を別の場所に写すための2台目やクラウドの費用も入っていません。
うちの会社は、どこから見るか
NASが1台あり、Windowsのサーバー数台とPCが中心の会社なら、NASの2製品が入口になります。ライセンスの費用がかからない代わりに、本番のファイルとバックアップが同じNASに集まりやすい形です。2台目のNASかクラウドへの写しは、最初の設計に入れておくと、あとで慌てずに済みます。QNAPは11月、NASのPlex2Shellの被害の報告 を受け、バックアップジョブやクラウド接続に保存したアクセスキーまで替えるよう求めました。NASは、写しの先に入るアクセスキーも預かっているのです。
仮想基盤が中心の会社では、ソフトの4製品で数え方が分かれます。ActiveImage Protectorは1ホスト1本でゲストの台数を数えず、VeeamはVM1台で1、Arcserve UDPはCPUソケットや容量でも数えられます。Proxmox VEには4製品とも対応していました。
サーバーがAWSやAzureにある会社は、AWS Backupのコンプライアンスモードか、Azure Backupの「有効でロック済み」が、だれも外せない段にあたります。AWSは72時間以上の猶予期間のうちに保持期間を見直せますが、Azureのロックは掛けた時点で元に戻せません。先に保持期間を決めてから掛ける順番になります。
仕事納めの前に確かめる手順
いまのバックアップの保存先を書き出し、それぞれの鍵がどの段かを書き込みます。ガバナンスモードや「有効」だけなら、管理者なら外せる段です。
鍵の日数を見ます。最後のバックアップから仕事始めまで(12月25日から1月4日なら10日)を超えていなければ、延ばすかを決めます。延ばせるのはガバナンスモードや「有効」の段です。コンプライアンスへの切り替えや延長は取り消せず、延ばした分は期間中に消せないので、保存先の空き容量を確かめてからにします。NASは容量が尽きるおそれがあります。
鍵を掛けた保存先を操作できるアカウントを洗い出します。強化リポジトリのLinuxのroot、AWSのIAM、NASの管理者が、本番の管理者と同じ人や同じパスワードになっていないかを見ます。
1台を実際に戻します。直接起動できる製品なら、ネットワークから切り離した場所で起動し、かかった時間を記録します。
別の場所の写しが最後にいつ作られたかを確かめます。テープやUSBのHDDなら、保管場所と持ち出した日も控えます。
戻せなかった29件のうち8件は、運用の不備でした。鍵の日数を延ばすのと同じくらい、休みの前に1台を戻してみた記録が、仕事始めの朝を左右するはずです。