社員が辞めたあと、その人が仕事で登録したパスキーは、どこに残るのでしょうか。会社で配ったパスワード管理の製品に入っていれば、管理者が取り戻せるはずです。ただ、その「はず」が成り立つ条件は、製品ごとにかなり違いました。
きっかけは、FIDO Allianceが11月16日に紹介したDashlaneの発表です。FIDOは9月29日、認証器の公式の台帳であるFIDO Metadata Service(MDS)を改め、パスワード管理のツールも載せられるようにしました。Dashlaneの項目は、その翌日に公開されたといいます。
The listing is an official, maintained record of who we are as a passkey provider, not a security certification.
出典: Dashlane「Dashlane Is Now Listed in the FIDO Metadata Service」
台帳に載ると、何が変わって、何が変わらないのか。11月17日の朝に台帳を取り、法人向けの7製品を探すと、載っていたのはDashlaneとKeeperの2つでした。7製品の公式資料を同じ8項目でそろえると、違いはむしろ、社員が忘れたときや抜けたときの回復の条件に出ます。1
台帳に載っても、Entra IDの構成証明は通らない
パスキーを作ると、保存した製品は16バイトの識別子「AAGUID」をサイトに渡します。Dashlaneによると、パスワード管理のAAGUIDと名前は、これまで有志がGitHubに置く一覧で結ばれていました。台帳に載れば、サイトはFIDOの公式の記録から製品名とアイコンを出せます。
台帳の中身も見ておきます。11月17日朝の配布ファイル(通し番号301)で、9月29日の変更のあとに加わった項目は18件。そのうち10件が、同期するパスキーを扱うと申告していました。2
| 製品 |
パスキーの保存と自動入力 |
FIDOの台帳(11月17日朝) |
| 1Password |
ブラウザで保存してサインイン。ほかの人と共有もできる |
載っていない |
| Bitwarden |
拡張機能、モバイルアプリ、デスクトップアプリで保存と自動入力 |
載っていない |
| Dashlane |
2022年から対応 |
状態の日付は9月30日。未認定で、構成証明はnone |
| LastPass |
拡張機能とモバイルアプリで作成と保存 |
載っていない |
| Keeper |
保存と自動入力。ほかのユーザーと共有もできる |
状態の日付は11月6日。未認定で、構成証明はnone |
| Zoho Vault |
英語版の料金ページではStandard以上の機能。日本語版の料金ページには記載なし |
載っていない |
| Privaco |
サイトのパスキーの保存は記載なし。Privacoへのログインには使える |
載っていない |
見落とせない欄が、状態と構成証明です。DashlaneとKeeperの状態は、どちらも認定を受けていないことを示す「NOT_FIDO_CERTIFIED」で、構成証明は「none」でした。構成証明は、パスキーがその製品で作られたことを暗号で示す仕組みです。Dashlaneの発表にも、掲載は安全性の認定ではないとあります。
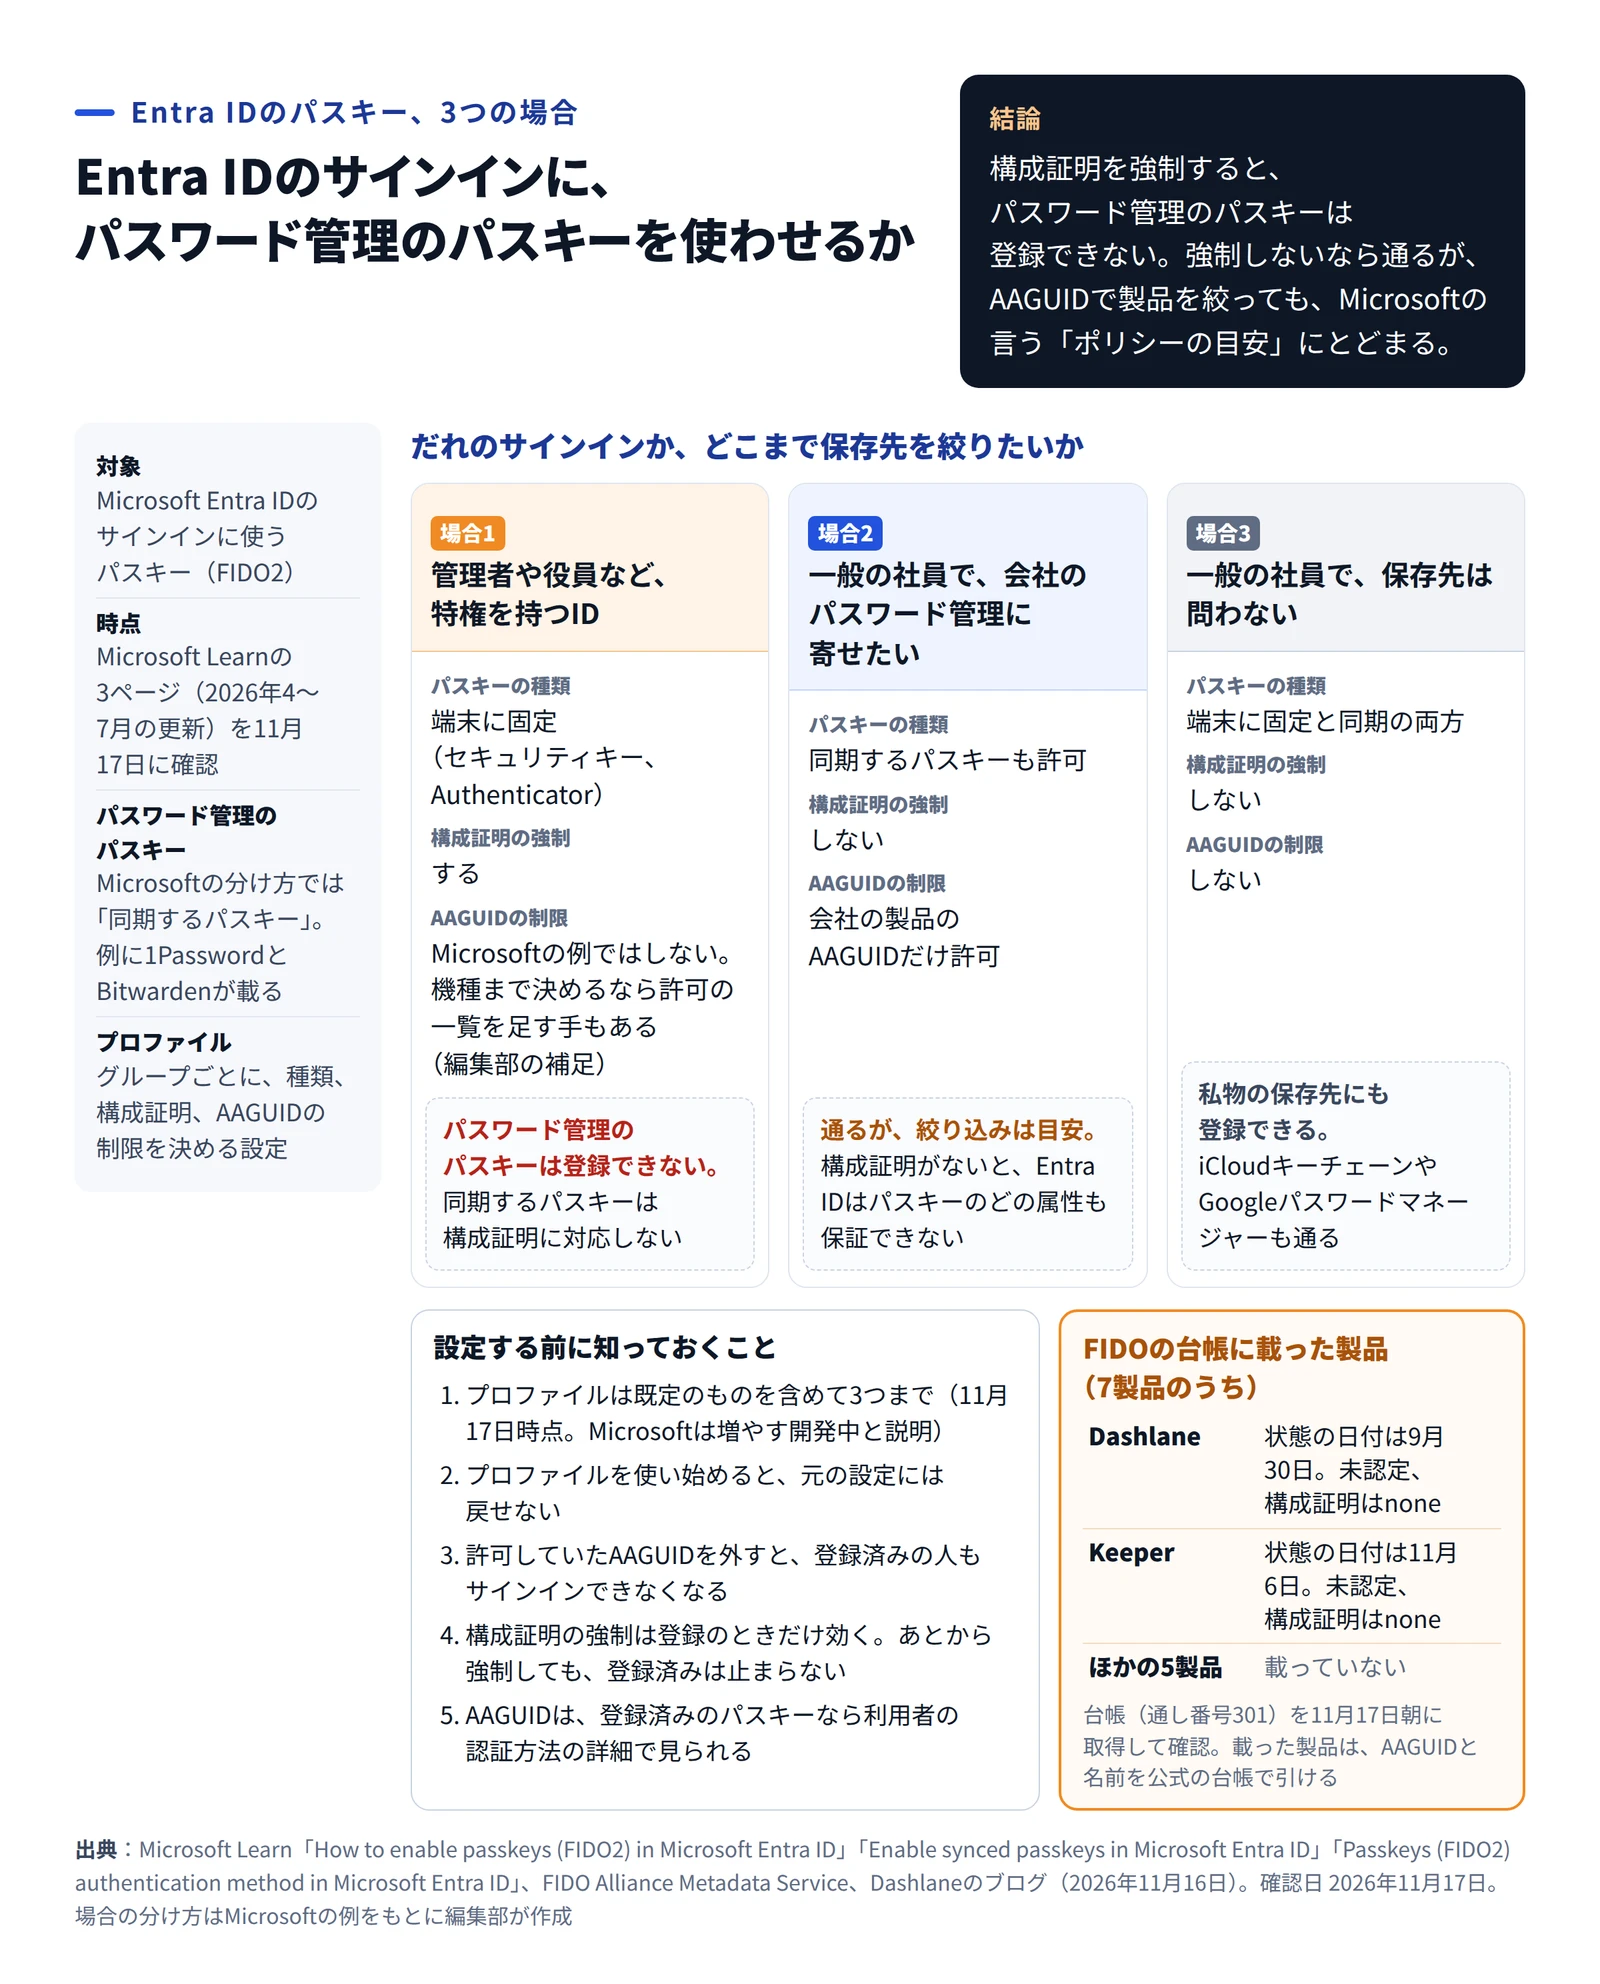
では、Microsoft Entra IDでパスキーを使う会社には、何が関係するのでしょうか。Microsoft Learnの説明では、パスワード管理に入るパスキーは「同期するパスキー」に当たり、構成証明に対応しません。グループごとの「パスキーのプロファイル」で構成証明を強制すると、同期するパスキーは登録できなくなります。
強制しなければ登録は通り、AAGUIDで製品を許可したり止めたりもできます。ただし、Microsoftはその一覧を厳密な統制として扱わないよう求めました。
Use AAGUID lists as a policy guide rather than a strict security control when Enforce attestation is set to No.
出典: Microsoft Learn「How to enable passkeys (FIDO2) in Microsoft Entra ID」
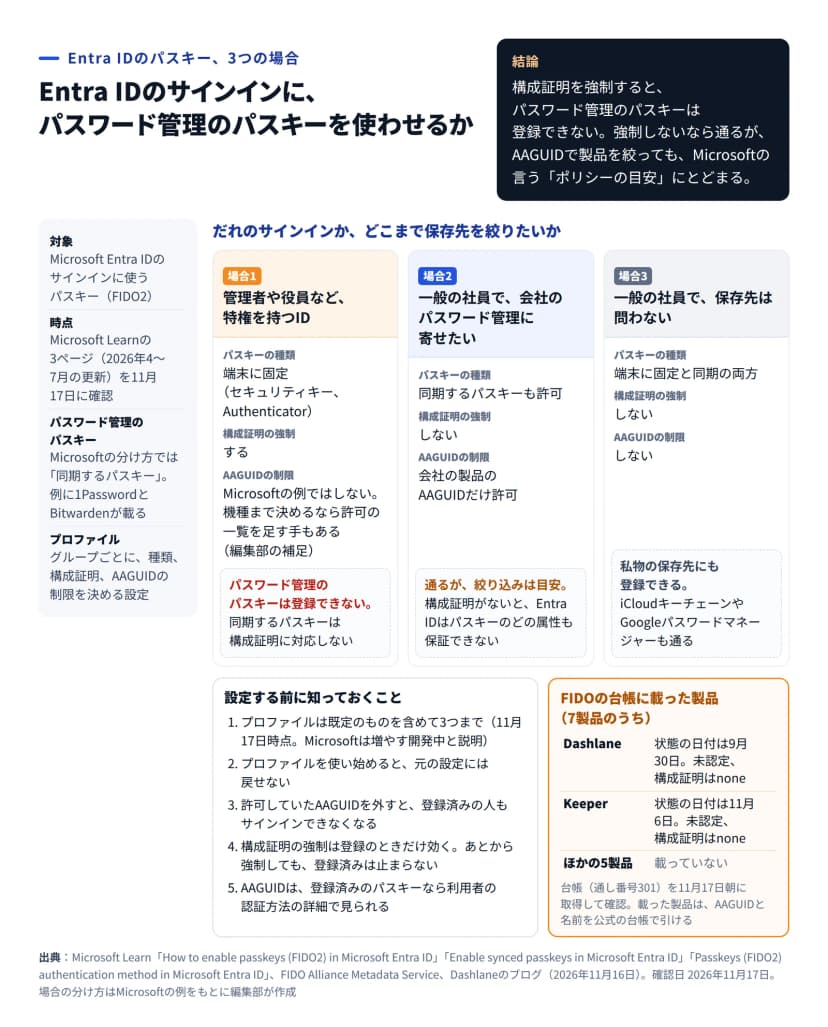 Entra IDのサインインにパスワード管理のパスキーを使わせるかを、3つの場合とプロファイルの設定で分けた図作成: 編集部 / 出典: 情シスの相棒編集部(Microsoft LearnとFIDO Alliance Metadata Serviceをもとに作成)
つまり、台帳への掲載でEntra IDの判定が変わるわけではありません。変わるのは、許可の一覧に入れるAAGUIDを、ベンダーのブログや有志の一覧でなく、FIDOの台帳で照らせるようになった点でしょう。許可していた値を一覧から外すと、登録済みの人もサインインできなくなります。16バイトの値を1つ取り違えるだけで、そのプロファイルを当てたグループ全員のサインインに響きます。照らし先が公式になった意味は小さくないとみます。
この話が関係するのは、Entra IDでパスキーを入れ始めた会社と、これから入れる会社です。パスワードと多要素認証のままの会社や、セキュリティキーとAuthenticatorだけを配る会社は、今回の掲載で設定を変える必要はありません。管理者のIDには、Microsoftも端末に固定するパスキーを検討するよう勧めます。特権IDの守り方は、特権ID管理8製品の地図で製品ごとに比べられます。
回復の鍵は、忘れる前に配っておく
パスワード管理の製品は、提供する会社も中身を読めない作りが売りです。その裏返しで、管理者が社員の保管庫を開け直すには、前もって鍵を預かる仕組みが要ります。7製品の公式資料を並べると、その「前もって」の中身はばらばらでした。
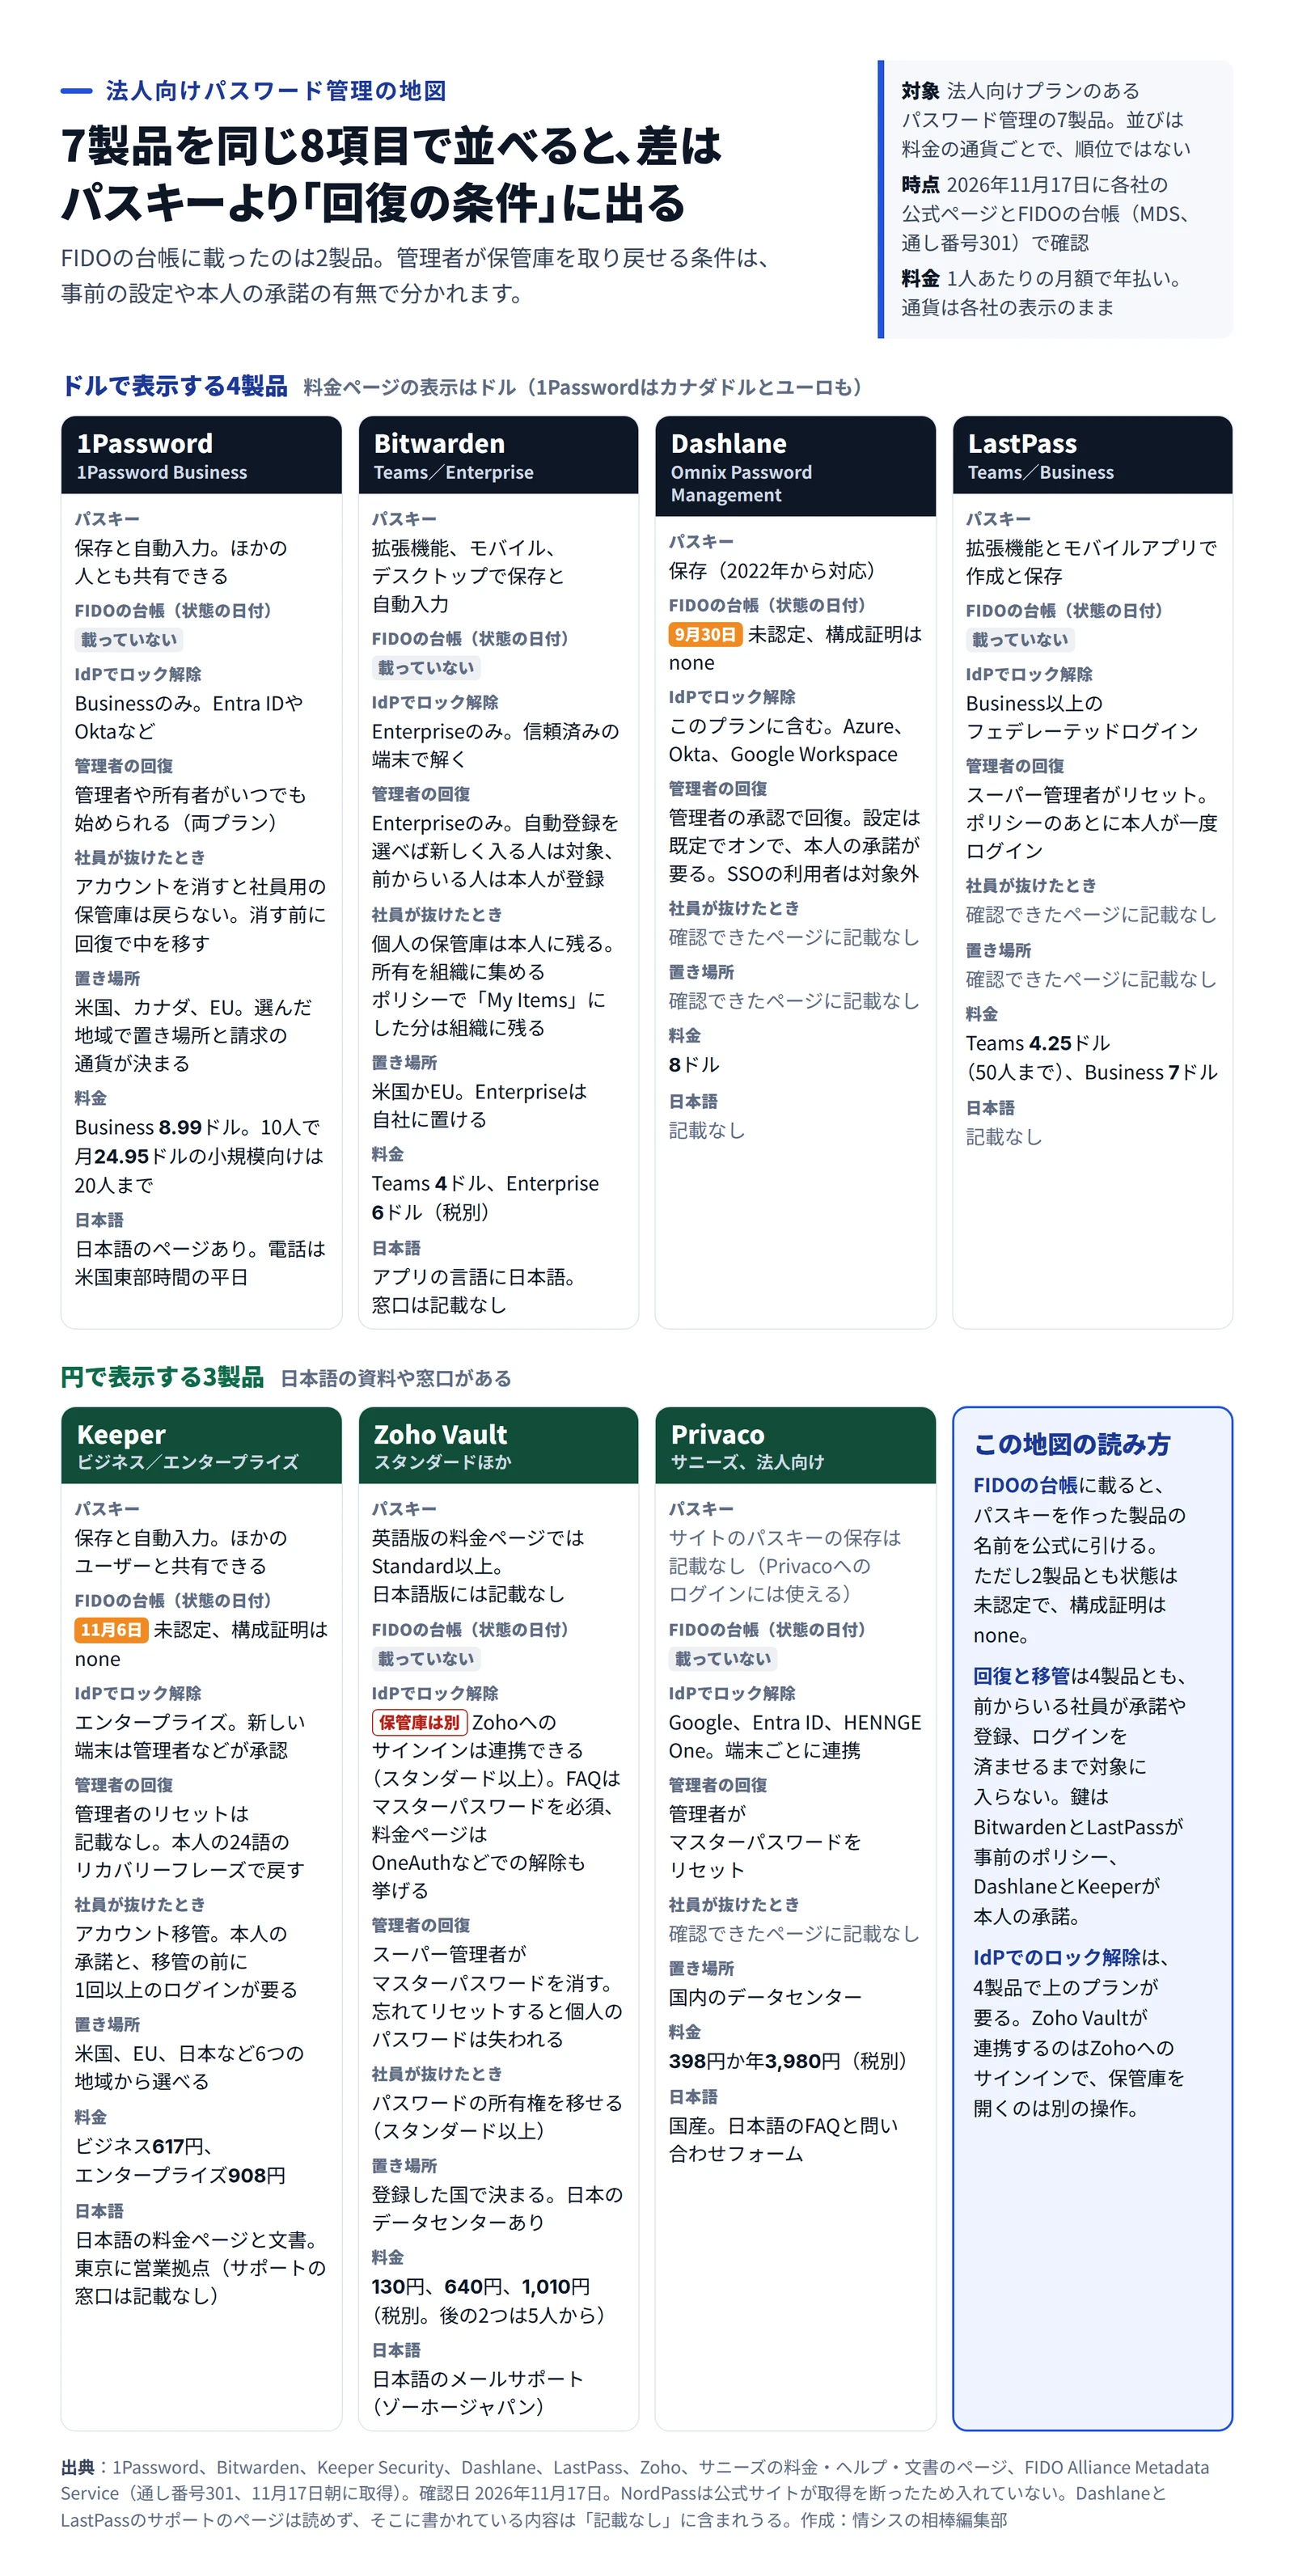
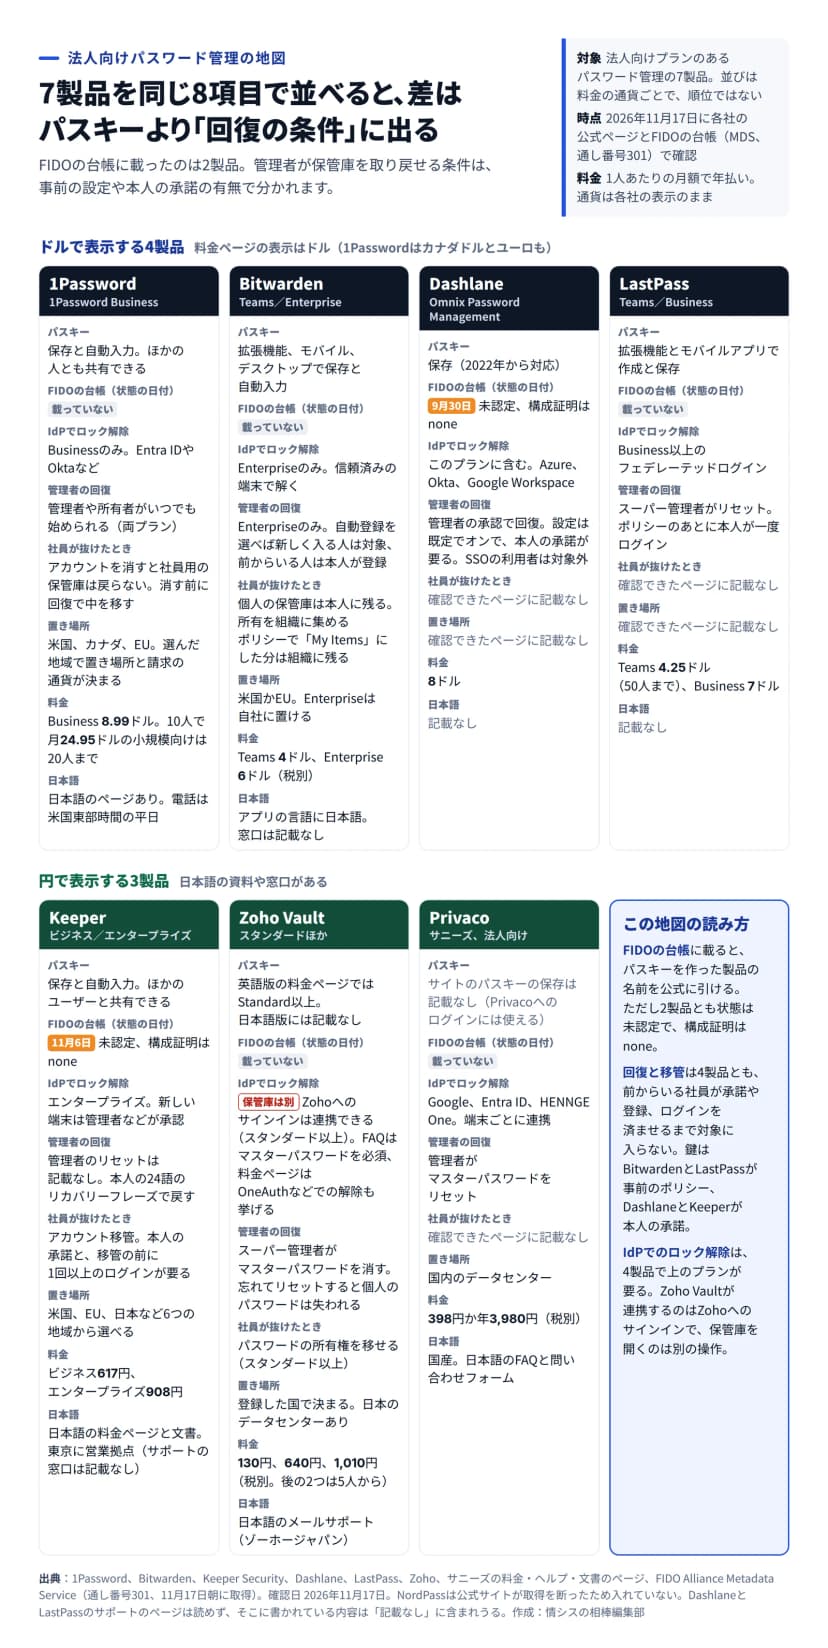 パスワード管理7製品を、パスキー、IdP、回復、退職時、置き場所、料金などでそろえた地図作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式ページとFIDO Alliance Metadata Serviceをもとに作成)
| 製品 |
忘れたときの管理者の回復 |
前もって要ること |
社員が抜けたときの保管庫 |
| 1Password |
管理者や所有者が始める(両プラン) |
記載なし。いつでも始められ、完了には本人あてのメールを開く |
アカウントを消すと社員用の保管庫は戻らない。消す前なら回復で中に入って移せる |
| Bitwarden |
アカウント回復(Enterpriseのみ) |
回復のポリシーを有効にする。自動登録を選べば新しく入る人はそのまま対象で、前からいるメンバーは本人が登録する |
個人の保管庫は本人に残る。所有を組織に集めるポリシーで「My Items」にした分は組織に残る |
| Dashlane |
管理者の承認で回復。SSOの利用者は対象外 |
管理者の設定は既定でオン。本人がウェブアプリで承諾し、以前に使ったブラウザから依頼する |
確認できたページに記載なし |
| LastPass |
スーパー管理者がリセット |
ポリシーを有効にしたあと、本人がブラウザ拡張に一度ログインする |
確認できたページに記載なし |
| Keeper |
管理者のリセットは記載なし。本人の24語のリカバリーフレーズで戻す |
本人がログインのときに移管を承諾する。移管の前に1回以上のログインが要る |
移管で中身を別のユーザーへ。元のアカウントは消える |
| Zoho Vault |
スーパー管理者がマスターパスワードを消す(スタンダード以上) |
確認できたページに記載なし |
パスワードの所有権を移せる(スタンダード以上) |
| Privaco |
管理者がマスターパスワードをリセット |
確認できたページに記載なし |
確認できたページに記載なし |
Bitwarden、Dashlane、LastPass、Keeperの4製品とも、前からいる社員は、本人が承諾や登録、ログインを済ませるまで、管理者による回復や移管の対象に入りません。鍵になるのは、BitwardenとLastPassでは前もって有効にするポリシー、DashlaneとKeeperでは本人の承諾です。LastPassの推奨ポリシーの案内によると、ポリシーを有効にしてから一度もログインしていない人のマスターパスワードは、スーパー管理者でもリセットできません。
Keeperは移管の承諾をログインのときに求め、7日以内に承諾しなければ、次のログインで改めて求めます。Keeperの文書には、既定ですべてのユーザーのロールで移管が有効という説明と、導入の初期に管理者が設定しておく必要があるという説明の両方がありました。移管の設定と社員の承諾の状況は、自社の管理画面で見ておくのが確実です。
導入の順番で、結果が変わるということです。Bitwardenのポリシーの説明には、自動登録は今いるメンバーにさかのぼっては効かず、本人の登録が要るとあります。全社に配ったあとで回復の設定を足すと、もう使っている社員は、本人が登録するまで対象の外に残ります。辞めると決めた社員ほど、新しい設定に応じる機会は減っていくでしょう。
もう1つ、見落としやすいのが社員の私物の保管庫です。1Password Business、Bitwarden Enterprise、Keeperのビジネス、LastPass Businessは、社員に家族向けのプランを無料で配ります。1Passwordの退職の手引きでは、会社のアカウントを止めると家族向けのアカウントは読み取り専用になりますが、中身は本人に残ります。会社のパスキーをそちらに保存されると、管理者の回復は届きません。
家族向けのプランを配らない設定はあります。Bitwardenなら「Remove free Bitwarden Families sponsorship」のポリシーです。ただ、確認したページには、配ったあとの家族向けへの保存を止める設定は見当たりませんでした。Bitwardenの家族向けも、仕事用とは別のアカウントです。
抜けた人の個人の保管庫の分を組織に残す設定なら、Bitwardenの「Centralize organization ownership」があります。仕事用のアカウントの個人の保管庫(My vault)を、組織が持つ「My Items」に替えるポリシーです。社員が抜けたあとも、My Itemsの中身は組織に残ります。オーナーと管理者には効きません。Bitwardenはこのポリシーを、メンバーを迎え入れ始めていない組織にだけ勧めています。ここでも、導入の順番が効いてきます。
1Passwordでは、社員用の保管庫に残ったものは、アカウントを消すと戻りません。消す前なら、回復の権限がある人が本人のメールを使って中に入り、共有の保管庫へ移せます。
IdPでロックを解くと、回復の形が変わる
社員がEntra IDやGoogleのアカウントで保管庫を開けるようにすれば、マスターパスワードを忘れる人は減ります。7製品のうち6製品がこの形を用意していました。
| 製品 |
IdPでロックを解けるプラン |
連携するIdPの例 |
マスターパスワード |
| 1Password |
Business |
Entra ID、Okta、OneLoginなど |
要らない。アカウントパスワードとSecret Keyの代わりになる |
| Bitwarden |
Enterprise |
Entra ID(OIDC)、Google(SAML)など |
信頼済みの端末なら要らない |
| Dashlane |
Omnix Password Management |
Azure、Okta、Google Workspace |
要らない |
| LastPass |
Business以上 |
料金ページに個別の名前はない |
確認できたページに記載なし |
| Keeper |
エンタープライズ |
Entra ID、Google Workspace(SAML 2.0) |
使わない。新しい端末は承認が要る |
| Zoho Vault |
保管庫を開く連携は記載なし。Zohoアカウントへのサインインは連携できる |
Microsoft 365、Google Workspace(スタンダード以上)、Azure AD、SAML 2.0(エンタープライズ) |
FAQでは全員に必須。料金ページはOneAuthやパスキーでのロック解除も挙げる |
| Privaco |
法人向け |
Google Workspace、Google Cloud、Entra ID、HENNGE One |
使う機会をなくせる。端末ごとに連携する |
ただ、SSOに切り替えると、回復の仕組みまで変わる製品があります。Dashlaneは、管理者の承認による回復をSSOの利用者には使えません。Bitwardenは逆で、信頼済みの端末でロックを解くには、アカウント回復のポリシーが前提です。そのBitwardenで、信頼済みの端末だけで使ってきた社員を組織から外すと、その人は自分のアカウントにも入れなくなります。避けられるのは、外す前にアカウント回復でマスターパスワードを割り当て、本人がそれで1回以上ログインしていた場合です。
Keeperは新しい端末で初めてログインするときに鍵の交換が要り、プッシュ通知か管理者の承認で通します。機種変更の多い時期には、承認の依頼が情シスに集まりやすいでしょう。承認を自動にする方法もあります。
Zoho Vaultは、Zohoのアカウントへのサインインと、保管庫を開く操作が分かれています。サインインは、スタンダード以上でMicrosoft 365やGoogle Workspace、エンタープライズでAzure ADやSAML 2.0の認証と連携できます。
保管庫を開く鍵については、Zohoの資料が割れていました。FAQはマスターパスワードを全員に必須としますが、料金ページは全プランに、OneAuthやWindows Hello、パスキーなどでのロック解除を挙げます。ヘルプにも、マスターパスワードなしでログインできる設定の説明がありました。マスターパスワードを忘れてリセットすると個人のパスワードは失われる、とFAQにあります。どちらの形で動くかは、契約の前の試用で見られます。
料金は、IdPでロックを解くプランで比べる
いちばん下のプランの額だけを並べると、IdPでロックを解けるかどうかの違いが見えません。30人の会社なら、解けるプランの1年分は次のとおりです。3
| 製品 |
法人向けのいちばん下のプラン |
IdPでロックを解けるプラン |
30人で1年(解けるプラン) |
| 1Password |
Teams Starter Packは10人で月24.95ドル(席を足して20人まで) |
Business 8.99ドル |
3,236.40ドル |
| Bitwarden |
Teams 4ドル |
Enterprise 6ドル |
2,160ドル |
| Dashlane |
Omnix Password Management 8ドル |
同じ |
2,880ドル |
| LastPass |
Teams 4.25ドル(50人まで) |
Business 7ドル |
2,520ドル |
| Keeper |
ビジネススターター408円(5〜10人) |
エンタープライズ908円 |
32万6,880円 |
| Zoho Vault |
スタンダード130円 |
なし(Zohoへのサインインの連携はスタンダード以上) |
なし |
| Privaco |
398円か年3,980円 |
同じ |
11万9,400円(税別、年払い) |
30人の会社が下のプランから上げると、1人あたりの月額はBitwardenで1.5倍、LastPassで約1.65倍です。Keeperは30人ならビジネスの617円が起点になり、約1.47倍。1Passwordの小規模向けは20人までなので、30人ならBusinessしか選べません。DashlaneとPrivacoはパスワード管理のプランが1本で、上げる分はありません。
上げる価値があるかは、人の出入りの多さで分かれそうです。入社と退職が月に何人もある会社なら、IdPの側で入社と退職をまとめて扱える効き目は大きいでしょう。逆に、人の入れ替わりが年に数人なら、IdPとの連携より先に、回復と移管がそのプランで使えるかを見たほうがよいでしょう。たとえばBitwardenのアカウント回復はEnterpriseだけで、Teamsでは使えません。
データの置き場所と日本語の窓口は、次のとおりです。
| 製品 |
データの置き場所 |
日本語の画面や資料 |
日本語の窓口 |
| 1Password |
米国、カナダ、EU。選んだ地域で置き場所と請求の通貨が決まる |
日本語のページあり |
記載なし。電話は米国東部時間の平日9〜17時 |
| Bitwarden |
米国かEU。Enterpriseは自社に置ける |
アプリの言語に日本語(アプリにより異なる) |
記載なし |
| Dashlane |
確認できたページに記載なし |
記載なし |
記載なし |
| LastPass |
確認できたページに記載なし |
記載なし |
記載なし |
| Keeper |
米国、米国政府、EU、豪州、日本、カナダから選ぶ |
日本語の料金ページと文書 |
東京にAPACの営業拠点。サポートの窓口は記載なし |
| Zoho Vault |
登録した国で決まる。日本のデータセンターあり |
日本語の料金ページ |
日本語のメールサポート(ゾーホージャパン) |
| Privaco |
国内のデータセンター |
日本語 |
日本語の問い合わせフォーム |
データを日本に置けると公式に書いていた製品は、Keeper、Zoho Vault、Privacoの3つでした。ただし、Zoho Vaultの日本語の料金ページには断り書きがあります。ページは米国のデータセンターの機能を訳したもので、2022年2月以降に登録した人には日本のデータセンターの機能が当たり、表記と差が出うる、という内容です。パスキーの管理が日本語版の一覧にないのも、その差の1つかもしれません。試用で確かめてから決めると、あとで慌てずに済みます。
配る前に決めておく段取り
- Entra IDのパスキーのプロファイルを先に決めます。管理者と役員は端末に固定して構成証明を強制し、一般の社員に同期するパスキーを許すかを決めます。プロファイルは11月17日時点で既定のものを含めて3つまでで、Microsoftは増やす開発を進めていると説明しています。使い始めると、元の設定には戻せません。
- 回復のポリシーは、社員を招待する前に有効にします。Bitwardenなら自動登録つきのアカウント回復、LastPassならスーパー管理者のリセットがこれに当たります。Dashlaneならウェブアプリ、Keeperならログインのときに出る承諾の画面に、社員に応じてもらいます。
- 会社のパスキーを入れる保管庫を決めて、社員に伝えます。無料の家族向けプランを配る製品では、会社のログインをそちらに入れないことも一緒に伝えます。Bitwardenなら、家族向けを配らないポリシーも選べます。
- 退職の手順に、保管庫の中身を移す作業を入れます。1Passwordの手引きの順番は、中身を移す、止める、共有していたパスワードを変える、消す、の4段です。試しのアカウントで回復と移管を一度通しておけば、退職の日に初めて手引きを読まずに済みます。
- Entra IDでAAGUIDを許可するなら、値の照らし先を決めます。DashlaneとKeeperはFIDOの台帳で、ほかの製品はEntra IDの管理画面にある、登録済みのパスキーの詳細で見られます。
辞めた社員のパスキーが会社に残るかどうかは、辞める日ではなく、配った日の設定でほぼ決まります。台帳に載ったかどうかより先に、自社の製品の回復のポリシーがいつから有効になっているかを、管理画面で見ておきたいところです。