管理画面で隠した顧客データは、提供元のデータベース から読み出されたときにも隠れたままでしょうか。画面の権限の設定だけなら、隠れたままとは考えにくいでしょう。顧客データを「隠す」設定と「そもそも送らない」設定は、似ているようで、守れる範囲がまるで違います。
プレイドは11月16日、KARTEへの不正アクセス で、利用企業が会員情報などを活用するために取り込んでいたデータの一部が漏えいしたと公表しました。第三者は11月13日未明に、データベースの接続用の認証情報 を盗み、データベースなどからデータを外へ読み出したといいます。取り込まれたデータについて、プレイドの説明はこうです。
取り込む項目はご利用企業が決めているため、取り込まれている内容によっては、個人情報が含まれる可能性があります。
出典: プレイド「不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ」
同じ発表には「ご利用企業ごとに、KARTEに連携・送信している項目は異なります」ともありました。何を預けるかは、製品より先に使う側の設定で決まるということです。停止の経緯と止まっている間の段取りは、KARTEに不正アクセスで全機能停止、QANTで作ったサポートサイトも で確認できます。
では、ほかのWeb接客やMA、CDPなら、預ける項目をどこで絞れて、いつ消えて、どこに置かれるのでしょうか。Web接客、MA、CDPの代表的な8製品の公式資料を、11月18日の朝に同じ6つの軸で読み比べると、項目を絞る仕組みは2つに分かれました。1
送る前に止めるか、預けたあとで隠すか
1つは、データが製品に入る前に効く仕組みです。項目を減らす、ハッシュにする、送信のときだけ渡す、といった形をとります。もう1つは入ったあとで効く仕組みで、権限のない社員に値を見せません。
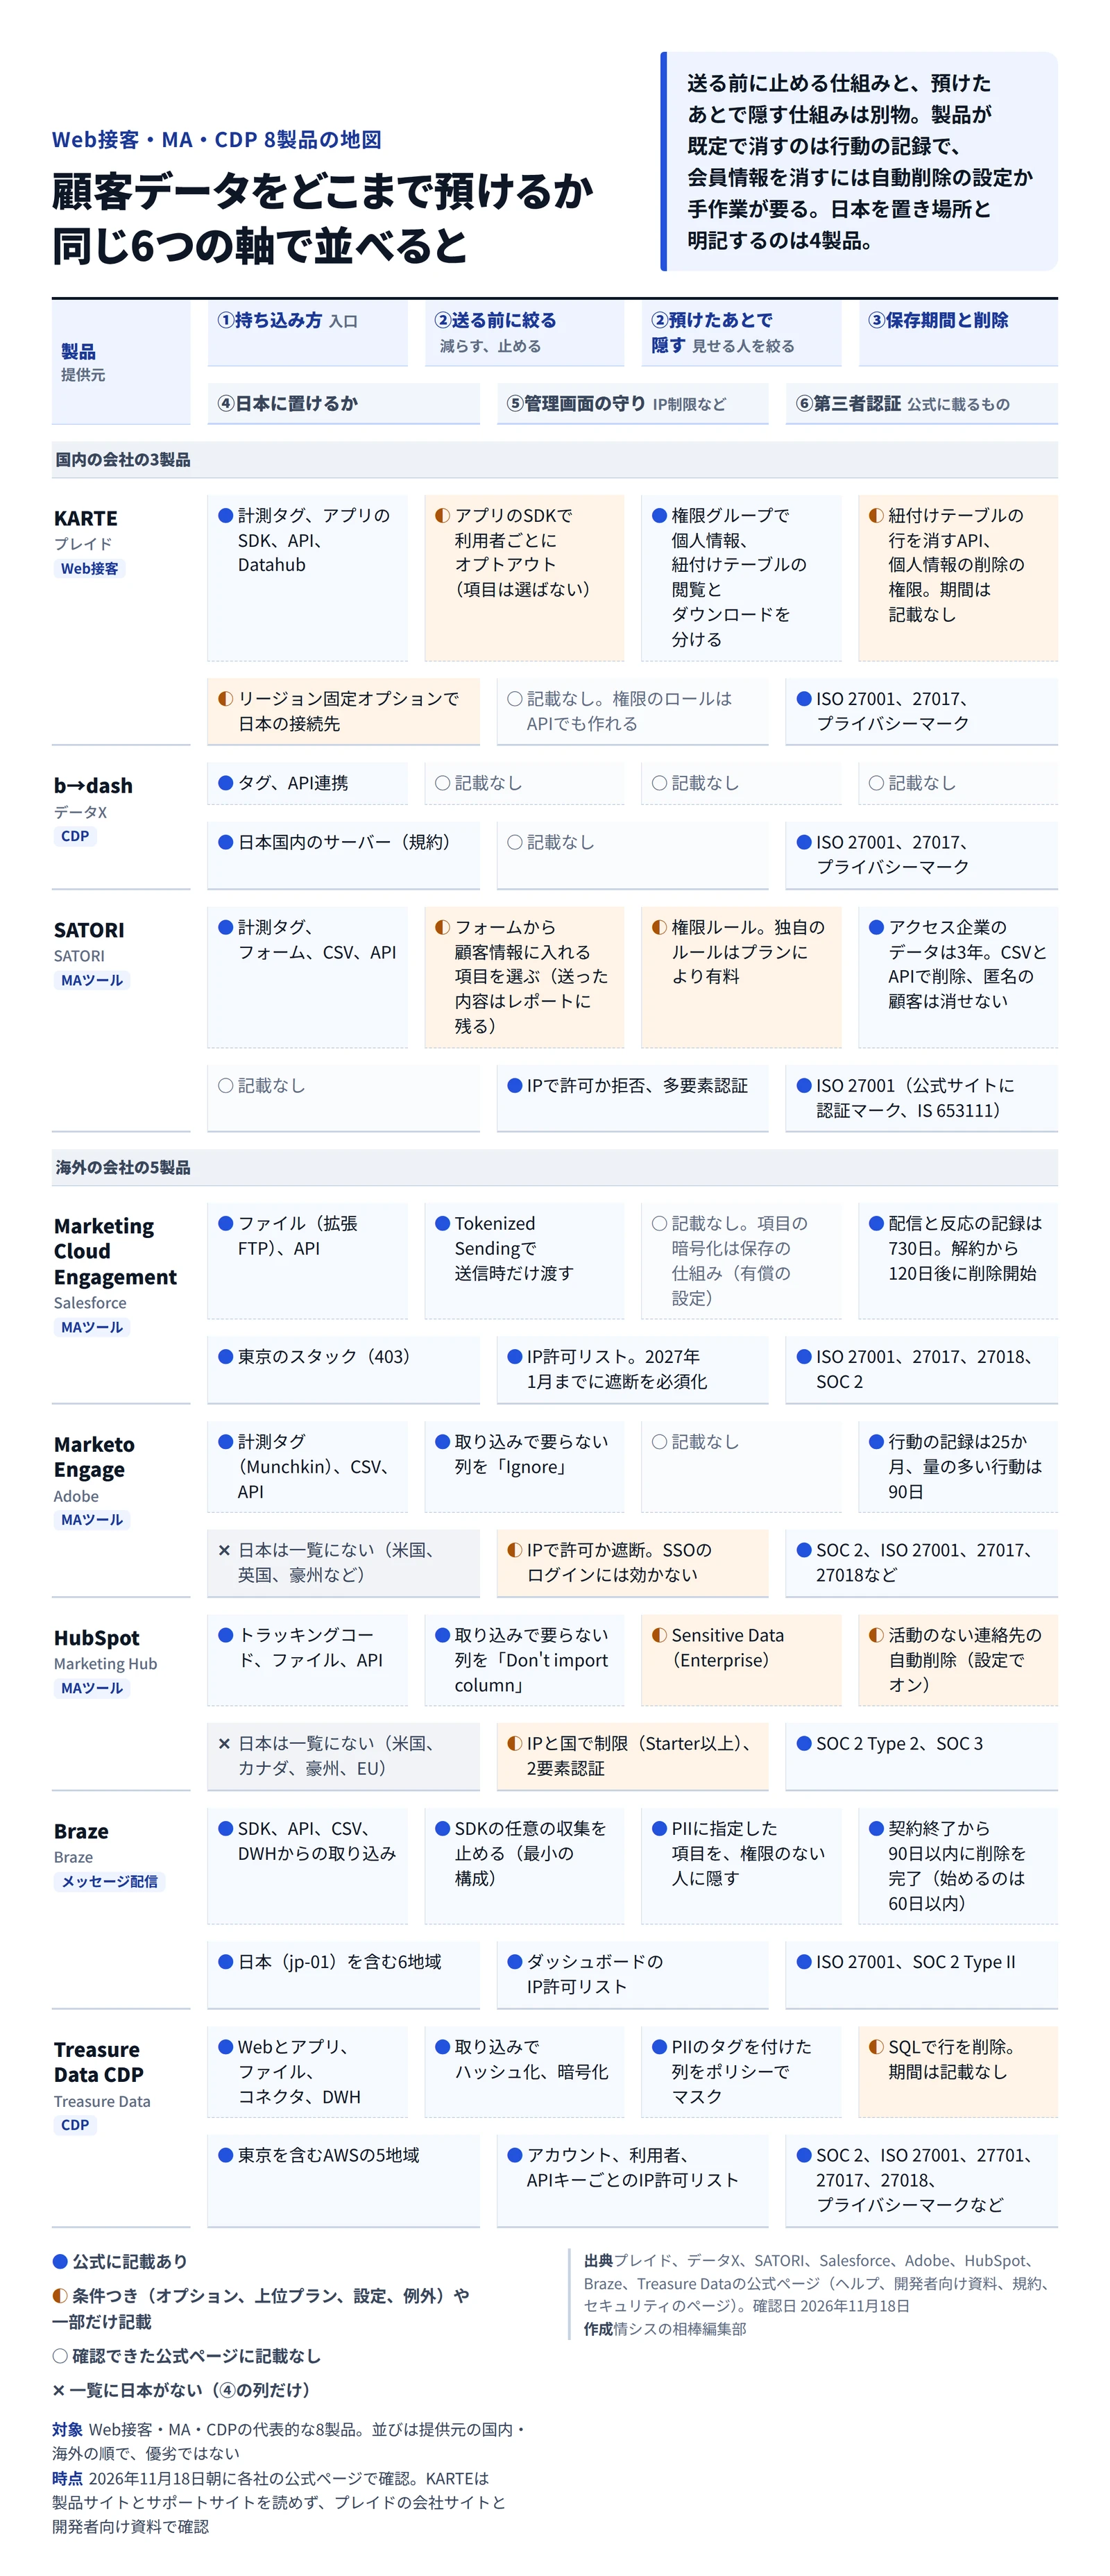
Web接客・MA・CDPの8製品を、持ち込み方から第三者認証まで同じ6つの軸でそろえた地図 作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式ページをもとに作成)
製品
データの持ち込み方
送る前に絞る、止める
預けたあとで隠す
KARTE(プレイド)
計測タグ、アプリのSDK、API 、Datahub
アプリのSDKで、利用者ごとにオプトアウトして行動データの収集を止める(項目は選ばない)
権限グループで、個人情報 と紐付けテーブルの閲覧、データのダウンロードを分ける
b→dash(データX)
タグ、API連携
記載なし
記載なし
SATORI
計測タグ、フォーム、CSVの一括登録、API
フォームのうち顧客情報に入れる項目を選べる(メールアドレスは必須)。送られた内容はフォーム送信レポートに残る
権限ルールで見られる情報を絞る。独自のルールはプランにより有料
Marketing Cloud Engagement(Salesforce)
ファイル(拡張FTP)、API
Tokenized Sendingで、保存しない情報を送信のときだけAPIで渡す
記載なし。項目単位の暗号化は保存のときの仕組み(下の段落)
Marketo Engage(Adobe)
計測タグ(Munchkin)、CSV、API
CSVを取り込むとき、要らない列を「Ignore」にする
記載なし
HubSpot(Marketing Hub)
トラッキングコード、ファイル、API
ファイルを取り込むとき、要らない列を「Don't import column」にする
Sensitive Dataで機微な情報の項目を分け、使える機能を絞る(Enterprise)
Braze
SDK、API、CSV、DWHからの取り込み
SDKを最小の構成にして、既定で集める任意のデータを止める
PIIに指定した項目を、権限のない人に見せない
Treasure Data CDP
Webとアプリ、ファイル、コネクタ、DWH
取り込みのフィルターでハッシュ化や暗号化
PIIのタグを付けた列を、ポリシーの設定でハッシュの値にして見せる
「記載なし」は、11月18日に確認できた公式ページに書かれていないという意味で、機能がないとは限りません。
2列目と3列目では、効く場面が違います。権限やマスクは社内の見せ方を整えるには便利ですが、利用企業の社員のだれに値を見せるかを決める仕組みにとどまります。提供元のデータベースから直接読み出されれば、画面の権限は関係なくなるはずです。Treasure Data CDPの列のマスクも、ポリシーで「Masked」にした利用者にハッシュの値を見せる設定で、「View」のポリシーの利用者には元の値が見えます。2
元の値を製品に置かない仕組みなら、守れる範囲は広がります。Marketing Cloud EngagementのTokenized Sendingは、データベースに置くには機微すぎる情報を、自社のシステムからAPIで送信のときだけ渡す方法です。Treasure Data CDPは、取り込みのフィルターで値をハッシュ化したり暗号化したりできます。会員番号で照らし合わせるだけなら、ハッシュの値で足りる場面も多いでしょう。ただ、電話番号や連番の会員番号は取りうる値が限られ、ソルトを付けないハッシュなら総当たりで元に戻せます。ハッシュにするなら、ソルトや鍵を付ける形が前提です。
Marketing Cloud Engagementの項目単位の暗号化は、画面の見え方ではなく保存の仕方を変える仕組みです。データエクステンションの項目を暗号化して保存し、送信のときに復号する形です。使うにはProfessional Servicesの購入が要ります。データベースから読まれたときに効くかは、鍵の管理しだいでしょう。
項目や集める範囲を減らす仕組みは、多くの製品にありました。ただ、どれも使う側が選んで設定しなければ効きません。Marketo Engageの計測タグは、匿名の訪問者もIPアドレスなどと一緒に記録します。月に数十万の訪問があるサイトには、匿名の訪問者を追わない設定をAdobe自身が勧めます。訪問の多いサイト向けの勧めで、プライバシーのためとは書かれていません。それでも、追わなければ預ける記録はその分減るはずです。
会員情報の期限は、使う側が決める
製品が既定で期限を決めているのは、行動や配信の記録でした。名前や連絡先のような会員の情報を期限で消すには、HubSpotのように利用企業が自動削除をオンにする必要があります。Brazeが毎週消すのも、連絡の手段も活動もないユーザーだけです。
製品
決まった保存期間
消す手段
消すときの注意
KARTE
記載なし
紐付けテーブルの行を消すAPI。権限グループに「個人情報の削除」がある
記載なし
b→dash
記載なし
記載なし
記載なし
SATORI
アクセス企業のデータは3年(2026年10月27日から)
CSVの一括削除、APIでの削除
ウェブの行動だけの匿名の顧客は削除できない
Marketing Cloud Engagement
配信と反応の記録は730日(2025年6月16日から)
Contact Builderの「Contact Delete」
Email Studioで消すと、そのチャネルだけが消える。Contact Deleteでも、送信に使わないデータエクステンションやFTPのファイル、送信ログは残る
Marketo Engage
行動とキャンペーンの記録は25か月、量の多い行動は90日
Delete Person(元に戻せない)
Salesforceに残すと、その記録の更新で戻ってくる
HubSpot
活動のない連絡先の自動削除。設定でオンにすると、既定は365日
完全な削除(消去まで最大30日)
フォームの送信やAPIで、新しい記録として入りうる
Braze
契約中は消すまで残る。連絡の手段も活動もないユーザーは毎週削除
APIでユーザーごと削除
行動のイベントだけを消すことはできない
Treasure Data CDP
記載なし
SQLのDELETE文で行を消す
削除の請求はGDPRで1か月、CCPAで45日の期限を守る
Marketo Engageの25か月も、Marketing Cloud Engagementの730日も、対象は行動やキャンペーン、配信と反応の記録でした。3
プレイドが漏えいを確認した3つめの情報も、「紐付けテーブル」などに取り込んだ会員情報でした。取り込んだ表は、だれかが消すと決めるまで残り続ける。そう考えておくほうが安全でしょう。
消したつもりのデータが、連携の元から戻ってくることもあります。Marketo Engageで人を消しても、Salesforceの側に残せば、その記録が更新されたときに戻ってくるのです。Marketing Cloud Engagementの資料も、Salesforceの営業やサービスの製品とつないでいるなら、そちらを先に消すよう勧めます。消す順番は、データが流れてくる元からです。
契約が終わったあとの削除を日数まで公開しているのは、BrazeとMarketing Cloud Engagementです。Brazeは終了から60日以内に削除を始め、委託先を含めて90日以内に終えます。消したデータも、バックアップには6か月残る決まりです。Marketing Cloudの削除の手引きでは、解約から90日はログインしてデータを書き出せます。削除が始まるのは120日後です。ほかの製品は契約書やDPAで決まる部分が大きく、契約の窓口から写しを取り寄せて確かめるのが確実です。4
日本に置ける製品も、選ぶのは契約のとき
製品
データの置き場所
置き場所の決まり方
KARTE
「リージョン固定オプション」のプロジェクト向けに、日本の接続先(api-jp.karte.io)がある
オプションの契約。既定の置き場所は記載なし
b→dash
日本国内のサーバー
利用規約に記載
SATORI
記載なし
記載なし
Marketing Cloud Engagement
地域ごとのスタック。403はAWSの東京リージョン
アカウントのスタックで決まる。Hyperforce上のEngagementは移行に未対応
Marketo Engage
米国、英国、アイルランド、オランダ、豪州
契約のときに決まる(Adobeの説明)
HubSpot
米国(東、西)、カナダ、豪州、EU(ドイツ)
申し込みのときのIPアドレスの位置で割り当て。別の地域へ移す手順あり
Braze
日本、米国、EU、豪州、韓国、インドネシア
アカウントを作るときに選ぶ
Treasure Data CDP
東京を含むAWSの5地域
契約で選んだ地域に固定。明示の同意なしに地域をまたぐ複製はしない
b→dash、Marketing Cloud Engagement、Braze、Treasure Data CDPの4製品は、日本を置き場所として明記していました。KARTEも、開発者向け資料にリージョン固定オプションのプロジェクト向けの日本の接続先があり、日本に固定する選択肢があるとみられます。Marketo EngageとHubSpotの一覧に日本はなく、SATORIは記載が見当たりませんでした。
選べる製品でも、決まるのは契約のときです。Brazeはアカウントを作るときに選び、Treasure Data CDPは契約で選んだ地域に固定されます。Marketing Cloud EngagementはHyperforce上のアカウントの移行に、今は対応していません。マーケティング部門が先に契約を済ませれば、情シスが知るころには、置き場所はもう決まっているわけです。
もう1つ、置き場所はデータを保存する場所で、見る人や処理する場所と同じとは限りません。HubSpotはFAQで、利用状況のデータが米国へ送られることや、サポートの担当者がほかの地域から見ることがあると明かしていました。日本に置ける製品でも、同じ問いは契約の前に投げておくと安心です。
IP制限があっても、SSOの入り口は別に守る
製品
管理画面のIP制限
SSOと多要素認証
第三者認証(公式に載るもの)
KARTE
記載なし
記載なし。権限のロールはAPIでも作れる
ISO/IEC 27001、27017、プライバシーマーク(プレイド)
b→dash
記載なし
記載なし
ISO/IEC 27001、27017、プライバシーマーク(データX)
SATORI
IPアドレスで許可か拒否
多要素認証。SSOは記載なし
ISO/IEC 27001(公式サイトに認証マーク、IS 653111)
Marketing Cloud Engagement
画面とAPIのIP許可リスト。2027年1月までに遮断の設定を必須化
SAML 2.0のSSO、多要素認証
ISO/IEC 27001、27017、27018、SOC 2
Marketo Engage
IPで許可か遮断。2027年第1四半期のあとはAdobe Admin Consoleへ
SSOだけに限る設定あり。SSOのログインにはIP制限が効かない
SOC 2 Type 2、SOC 3、ISO/IEC 27001、27017、27018など
HubSpot
許可したIPアドレスと国からだけ(Starter以上)
SAMLのSSO(Professional以上)、全員に2要素認証を求める設定
SOC 2 Type 2、SOC 3
Braze
ダッシュボードのIP許可リスト
SAMLかGoogleのSSO、2要素認証
ISO 27001、SOC 2 Type II
Treasure Data CDP
アカウント、利用者、APIキーごとのIP許可リスト
SAML 2.0のSSO、多要素認証
SOC 2 Type 2、SOC 3、ISO/IEC 27001、27701、27017、27018、プライバシーマークなど
管理画面をIPアドレスで絞れると公式に書いていた製品は、6つでした。KARTEとb→dashは、確認できたページに記載がありませんでした。
ただ、IP制限が効く入り口を限っている製品もあります。Marketo EngageのIP制限は、ログイン画面(login.marketo.com)から入る人にだけ効き、SSOで入る人には効きません。SSOのほうが安全だと考えがちなので、少し意外な仕様です。SSOに切り替えるなら、場所の条件はIdPの側でかけることになります。
Marketing Cloud Engagementを使う会社には、今週の確認が1つあります。Salesforceは、ログインのIP許可リストを遮断の設定にすることを、2027年1月までに全アカウントで必須にすると告知しました。まだのアカウントには推奨のIPの範囲を足して遮断を有効にし、日付はメールで知らせるといいます。推奨の範囲は過去6か月に成功したログインから作られ、範囲が100未満のときだけ示される仕組みです。そのメールは、契約したマーケティング部門の管理者に届くはずです。在宅の社員や代理店の担当者のIPアドレスが抜けていれば、その日から入れなくなるでしょう。許可リストはAPIのログインにも効くので、範囲の外から動く連携のジョブも止まりかねません。
第三者認証は表の4列目のとおり、製品ごとに違います。もっとも、ISMSやプライバシーマークは会社の仕組みを見る認証で、利用企業がどの項目を預けたかまでは見ません。SOC 2の報告書も、Marketing Cloud Engagementはログインしてから取り出す形で、HubSpotは顧客と検討中の会社に限って配っています。HubSpotはFAQで、自社はISO 27001の認証を受けておらず、基盤のAWSが受けていると説明しています。事故が起きたときの差は、認証の有無より、自社が送った項目の多さで決まるとみています。
預けた先から、さらに外へ出る道
連携項目の台帳には、入口だけでなく出口も書いておきたいところです。8製品の資料からは、預けたデータがさらに外へ渡る道も見えてきます。
b→dashでは、MCPに対応した外部のAIツールから、CDPに統合したデータを参照できます。
HubSpotは、トラッキングコードで集めたデータの一部を、自社の製品やBreeze Intelligenceのデータセットの改善に使います。この共有は、アカウントの設定で止められます。
Treasure Data CDPは、ポリシーでPIIの列を「Masked」にし、AIのプロジェクトの欄も設定するよう案内します。そうすれば、AIのエージェントが言語モデルに渡す前に値がハッシュになります。データベースにFullやEditの権限を与えると、このマスクは効きません。
Marketing Cloud Engagementは、データの書き出し先のメールアドレスを許可リストで絞れます。
連携の鍵も、出口になります。プレイドが漏えいを確認した情報には、KARTEと外部サービスをつなぐシークレットキーやアクセストークンも含まれます。無効にしなければ、連携先のサービスへの不正アクセスで、意図しない書き込みや漏えいが起きるおそれがあるとして、プレイドは利用企業に鍵の無効化を求めています。出口ごとに、使っている鍵と止める設定の場所が分かっていれば、事故の夜に探し回らずに済みます。
うちの会社で連携項目を棚卸しする手順
棚卸しが要るのは、マーケティングやEC、サポートの部署が、Web接客やMA、CDPを契約している会社です。制作会社や広告代理店が自社サイトにタグを入れた会社も対象です。どれも使っていない会社なら、今回は対象の外。ただ、契約の名前だけで判断すると見落とします。
使っている製品を、支払いと通信の両方から見つけます。経理には提供元への支払いを、Web担当にはタグマネージャーの中身とアプリのSDKを聞きます。SSOのアプリの一覧も手がかりです。公式資料にある接続先の名前で探す手もあります。たとえば、Marketing Cloud Engagementの管理画面は「mc.〜.exacttarget.com」で、東京のスタックなら「mc.403.exacttarget.com」です。SATORIのAPIは「api.satr.jp」です。
製品ごとに、持ち込みの経路を1行ずつ書き出します。経路はタグとSDK、API、ファイル、DWHとの連携、フォームです。行ごとに送っている項目を書き、本人が分かる項目に印を付けます。
本人が分かる項目のうち、使っていないものを止めます。止められない項目は、1つめの表の「送る前に絞る、止める」の仕組みで、ハッシュにするか、送信のときだけ渡せないかを提供元に聞きます。
行ごとに、消える時期と消し方を台帳に足します。期限のない表には、消す担当と時期を決めます。消すときは、データが流れてくる元から順に消します。
出口と契約の終わりを書き足します。連携の鍵の発行元、AIとの連携やデータの共有の設定、契約が終わったあとの削除の期限とバックアップの扱いです。
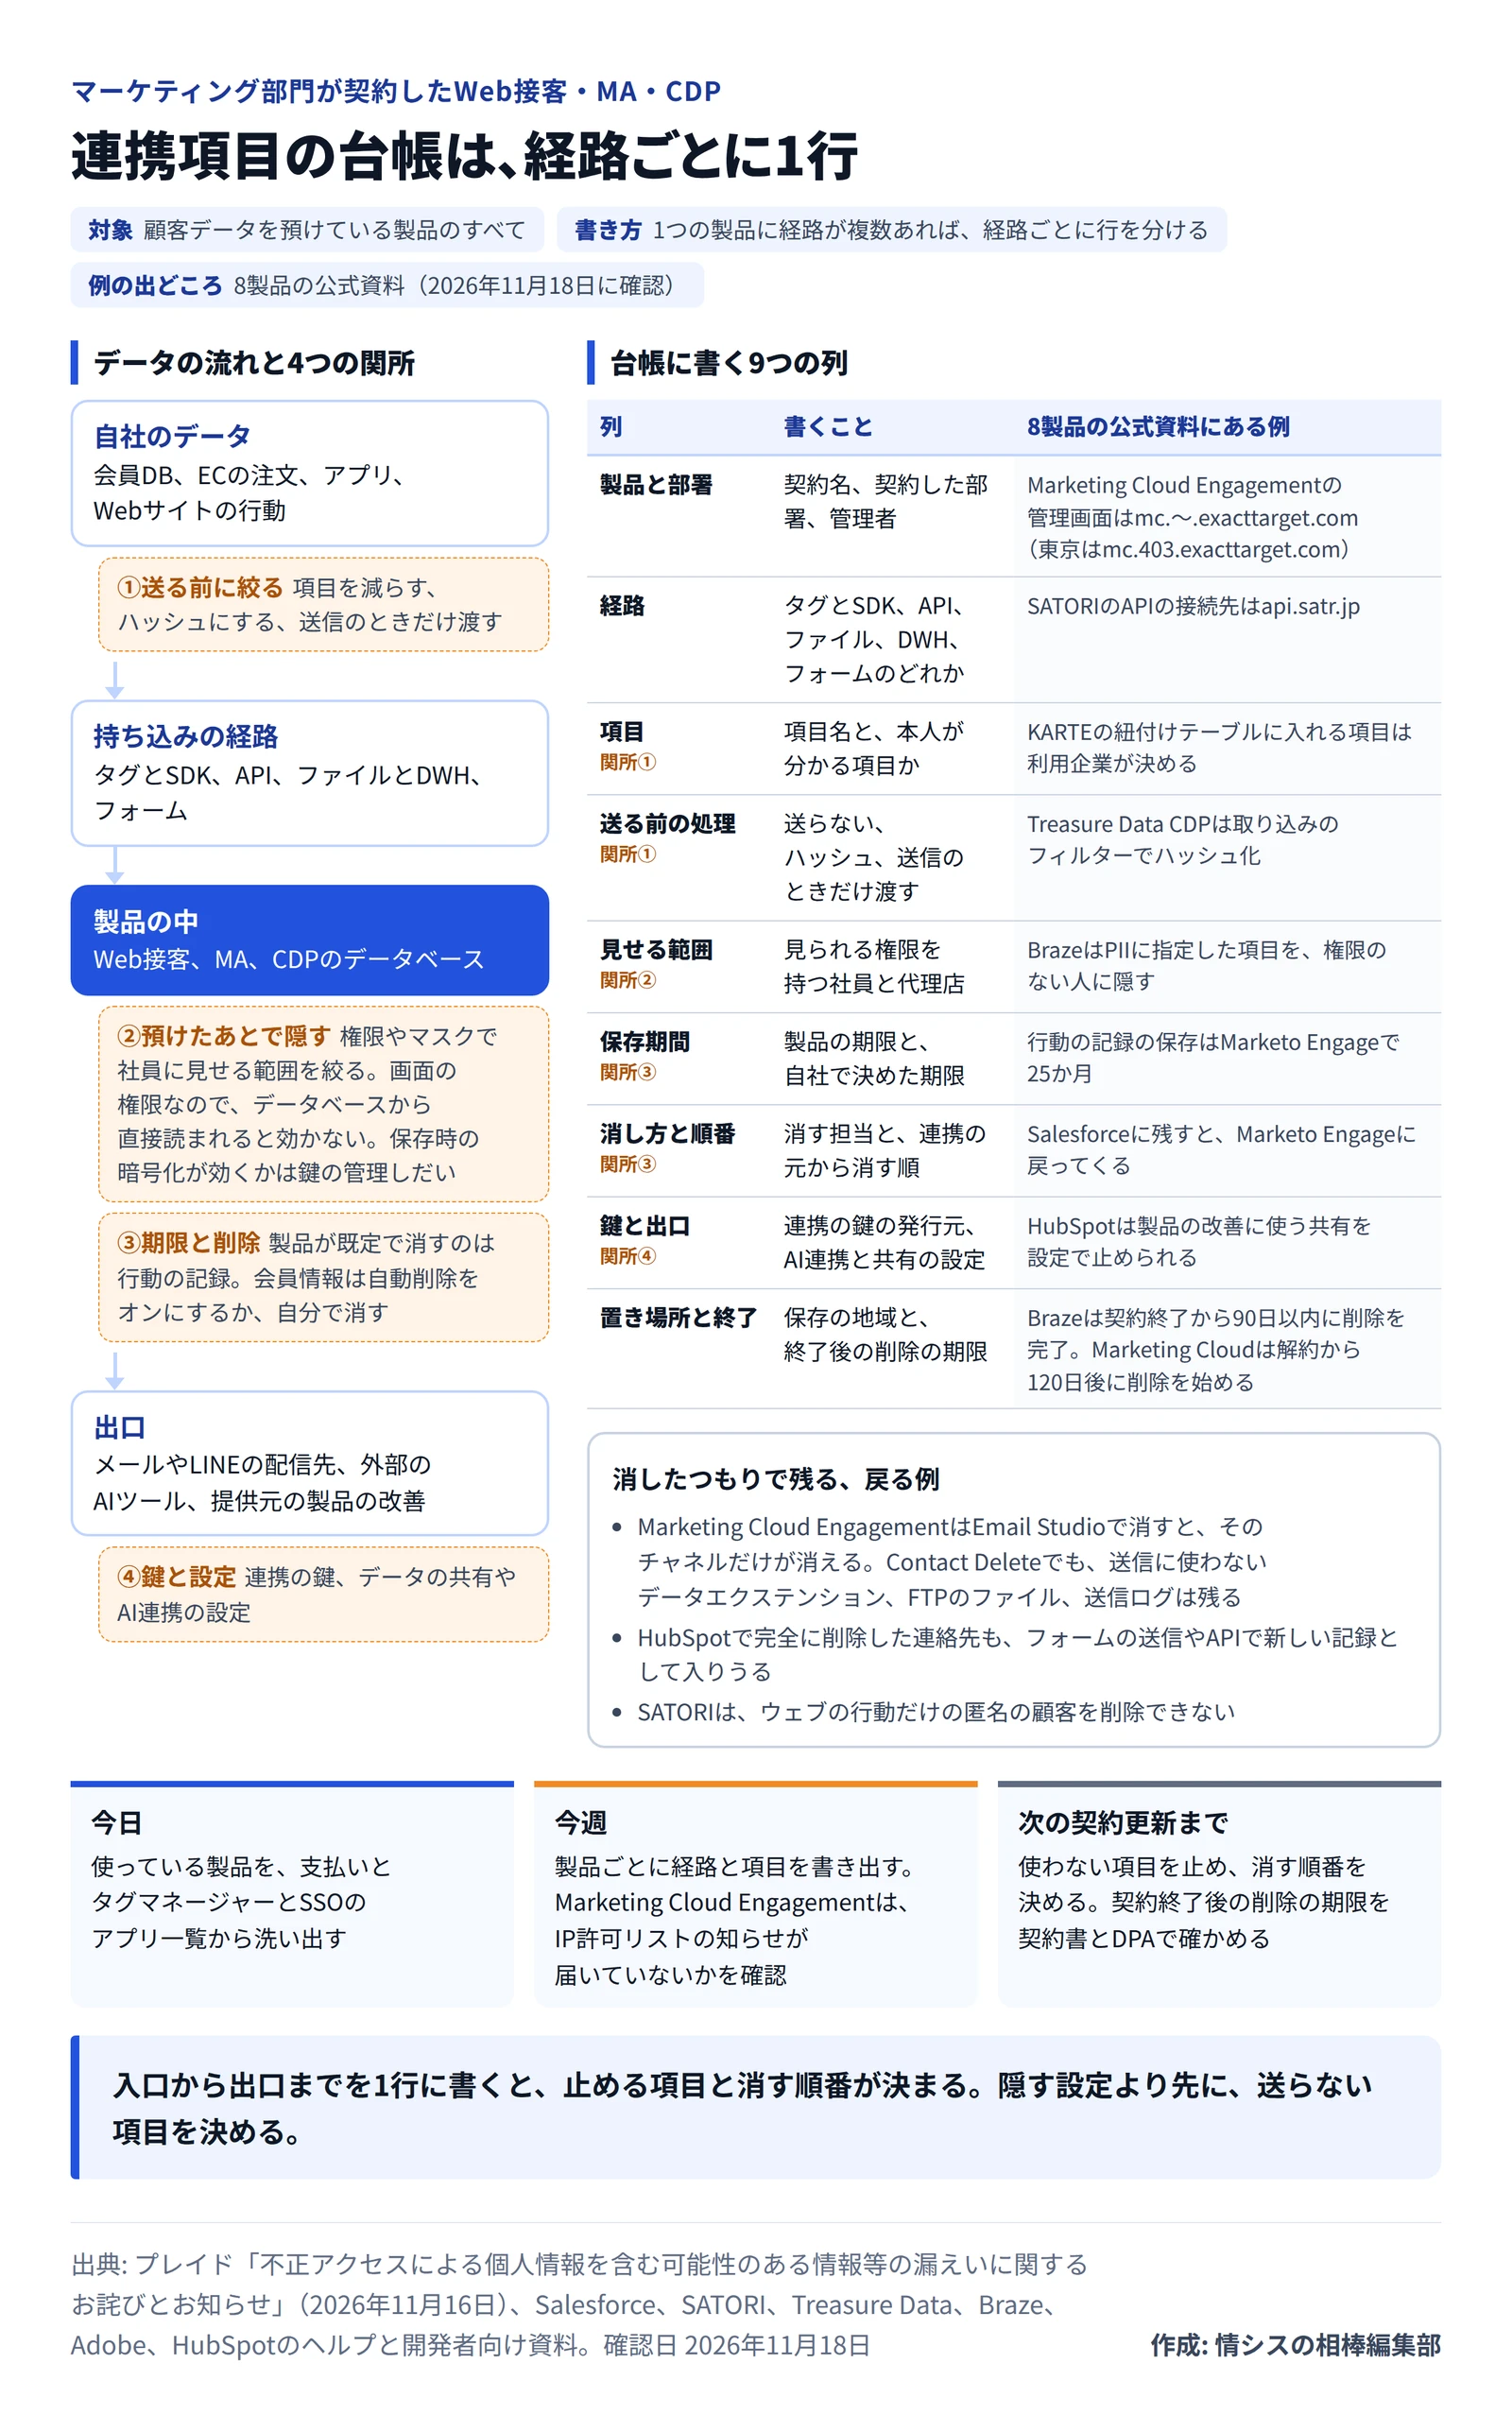
連携項目の台帳に書く9つの列と、データの流れの4つの関所、今日から次の更新までの順番 作成: 編集部 / 出典: 情シスの相棒編集部(各社の公式ページをもとに作成) KARTEを使っている会社は、連携の鍵の無効化が今日の作業です。プレイドは個別の連絡のあと、まだなら急いで無効にするよう求めています。ほかの会社が今日やるのは1つめで、今週中に2つめまで進めば十分です。3つめから先は、次の契約更新に間に合えばよいでしょう。Marketing Cloud Engagementを使っているなら、IP許可リストの知らせが届いていないかだけは、今週のうちに確かめてください。契約の台帳があるなら、列を足すだけで始められます。
隠す設定を探すより、送らない項目を1つ決めるほうが早く効きます。「取り込む項目はご利用企業が決めている」というプレイドの一文は、KARTEを使っていない会社にも、そのまま向けられた言葉として読めます。