クラウドの業務サービスやPOSの「MOT」シリーズを提供するバルテックは、2026年10月22日、第三者の不正アクセスによって、自社が持つ顧客の情報が流出したとみなす事実を確認したと公表しました。原因は「PHPの脆弱性を標的としたサイバー攻撃」としています。影響の範囲は調査中です。
同社は、多くのサービスを止めて緊急のメンテナンスをしています。復旧は、最短で10月26日(月)中の予定です。
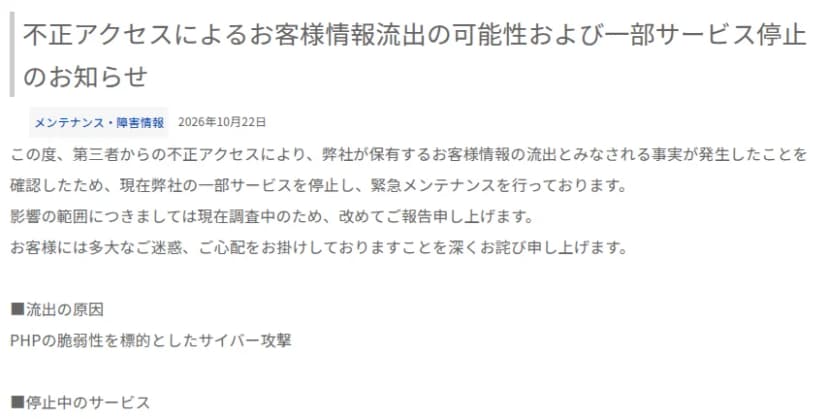 バルテックの10月22日の告知。原因は「PHPの脆弱性を標的としたサイバー攻撃」出典: 株式会社バルテック「不正アクセスによるお客様情報流出の可能性および一部サービス停止のお知らせ」(引用)
バルテックが公表したこと
| 項目 |
公表の内容(10月22日) |
| 何があったか |
第三者の不正アクセスで、同社が持つ顧客の情報の流出とみなされる事実を確認した |
| 原因 |
PHPの脆弱性を標的としたサイバー攻撃 |
| 影響の範囲 |
調査中。改めて報告する |
| 今の対応 |
一部のサービスを止めて、緊急のメンテナンス |
| 復旧 |
最短で10月26日(月)中の予定。遅れる可能性もある |
| 問い合わせ |
サポートヘルプデスク 0120-863-366(平日9時〜17時30分) |
同じ22日には、これに先立って「サーバ緊急メンテナンスのお知らせ」も出し、クラウド系の製品とPOS製品の停止を知らせていました。
止まっているサービス
公表で停止中とされたのは、次のサービスです(公表の順。似たものは1行にまとめた)。券売機やBeSHOKU、BeSALO・BeKARTEのように、一部の機能だけが止まっているものもあります。
- MOT/HG(MOT/Cloud)、MOT/Cloud(飲食版)
- WEB予約
- MOT/Rec、MOT/Hotel
- 券売機(画像・音声ファイルのダウンロードの機能)
- BeSHOKU(券売機用の画像のアップロードの機能)
- BeSALO、BeKARTE(資料のアップロードの機能、施術の履歴の画像を見る機能)
- MOT経費精算、MOT勤怠管理、MOT/Shift、MOT文書管理、MOT/SFA
- 施設予約システム、レンタルオフィスシステム、面会予約システム
- ぱっとスル、ダウンロードセンター、私のセミナー
- MOT/WEB請求書
- MOT/Cloud管理サイト、Project-mot管理サイト
- POSシステム全般、FreePOS管理サイト
利用者向けのWebのサービスも、別の告知で影響が出ているとしています。
- WEB請求サイト: ログインを停止
- クレジットカード登録サイト: ログインはできるが、認証コードのメールを止めているため、登録や更新の手続きができない
- 解約申請サイト: ログインを停止
公表に書かれていないこと
- どのPHPの脆弱性が狙われたか(番号や名前)
- いつ攻撃を受け、いつ気づいたか
- 流出した情報の種類と件数、どのサービスの情報か
- 個人情報保護委員会や警察への届け出
PHPでは、10月21日夜に重大な脆弱性2件(php2shell)の修正版が出て、公開の前後から攻撃が観測されています。ただ、バルテックの公表は脆弱性を特定していないため、この記事は今回の攻撃とphp2shellを結びつけません。PHPの脆弱性への各社の対応は、PHPの重大な脆弱性「php2shell」 各国が警戒、攻撃も観測 すぐ更新をにまとめています。