本文へ移動
情シスのミカタ
事故・障害約4分で読めます

JOGMECに不正アクセス メールアドレス約8500件漏えいの可能性 外部の通報で判明

独立行政法人エネルギー・金属鉱物資源機構(JOGMEC)は2026年10月2日、情報システムへの不正アクセスで、役職員のメールアドレス約1,100件と、機構以外のメールアドレス約7,400件が漏れた可能性があると発表しました。外部の機関からの情報提供で、9月9日に分かりました。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
JOGMECに不正アクセス メールアドレス約8500件漏えいの可能性 外部の通報で判明

この記事のまとめ

  • JOGMECは10月2日、情報システムへの不正アクセスで、役職員のメールアドレス約1,100件と、機構以外のメールアドレス約7,400件が漏れた可能性があると発表しました。
  • 自分で気づいたのではなく、外部の機関からの情報提供を受けて調べ、9月9日に分かりました。原因は外部からの不正アクセスとみて、調べを続けています。
  • 公開されたり、不正に使われたりした事実は確認されていません。対象の人は特定して、順に個別に連絡するとしています。10月22日の時点で、続報は見当たりません。
  • JOGMECとやりとりのある会社は、JOGMECや関係者を名乗るメールに注意し、なりすましを見分ける設定と、外部からの通報を受ける段取りを確かめます。
こんな方に#30代#40代#50代実務

独立行政法人エネルギー・金属鉱物資源機構(JOGMEC)は2026年10月2日、情報システムへの外部からの不正アクセスで、個人情報が漏れた可能性があると発表しました。対象は、役職員のメールアドレス約1,100件と、機構以外のメールアドレス約7,400件の計約8,500件です。

JOGMECが自分で気づいたのではなく、外部の機関からの情報提供を受けて、外部の専門事業者と調べた結果、9月9日に分かりました。個人情報保護委員会を含む関係機関には報告済みです。
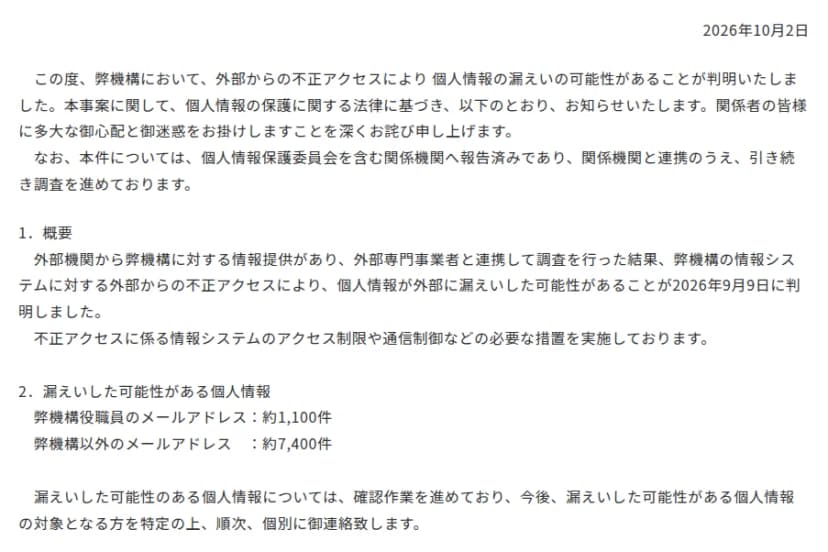
JOGMECの2026年10月2日の発表の本文。外部からの不正アクセスで個人情報が漏れた可能性があり、個人情報保護委員会を含む関係機関へ報告済み。外部機関からの情報提供を受けて外部の専門事業者と調べた結果、2026年9月9日に判明。アクセス制限や通信制御を実施。漏れた可能性があるのは役職員のメールアドレス約1,100件と機構以外のメールアドレス約7,400件で、対象の人を特定して順に個別に連絡する。
JOGMECの10月2日の発表。外部の機関からの情報提供で、9月9日に判明出典: JOGMEC「不正アクセスによる個人情報の漏えいの可能性に関するお詫びとご報告」(引用)

発表で分かっていること

項目 内容
発表 2026年10月2日、JOGMEC「不正アクセスによる個人情報の漏えいの可能性に関するお詫びとご報告」
気づいたきっかけ 外部の機関からの情報提供。外部の専門事業者と調べた
判明した日 2026年9月9日
漏れた可能性がある情報 役職員のメールアドレス約1,100件、機構以外のメールアドレス約7,400件
原因 情報システムへの外部からの不正アクセスとみている。関係機関と外部の専門事業者と調べを続けている
とった措置 不正アクセスに関わる情報システムのアクセス制限や通信の制御
二次被害 不特定多数に公開された事実や、不正に使われた事実は確認されていない
対象の人への連絡 対象の人を特定したうえで、順に個別に連絡する
再発防止 情報システムのアクセス制限、認証の機能、監視の機能を強める
報告 個人情報保護委員会を含む関係機関に報告済み

外部からの知らせで気づいた

日付 できごと
不明 外部の機関から、JOGMECに情報提供
2026年9月9日 外部の専門事業者との調べで、個人情報が漏れた可能性があると判明
10月2日 公表。関係機関への報告は済み
10月22日 当社が確かめた時点で、JOGMECのサイトに続報は見当たらない

今回は、JOGMECの側の監視ではなく、外部の機関からの知らせが入口でした。どのシステムに、いつから、どんな方法で入られたのか、外部の機関がどこなのかは書かれていません。

判明から公表まで23日、公表から3週間がたちます。10月22日の時点で、JOGMECのサイトで続報は見当たりません(当社調べ)。対象の人への個別の連絡が、どこまで進んだかも分かっていません。
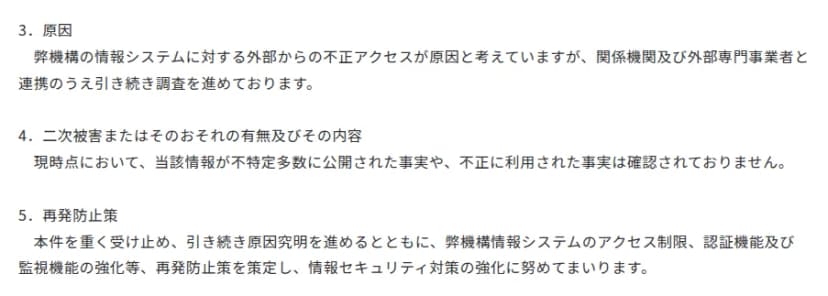
JOGMECの発表の続き。原因は情報システムへの外部からの不正アクセスと考え、関係機関と外部の専門事業者と調べを続けている。現時点で、情報が不特定多数に公開された事実や不正に利用された事実は確認されていない。再発防止として、情報システムのアクセス制限、認証機能、監視機能を強める。
原因は調査中。公開や不正利用の事実は確認されていない出典: JOGMEC「不正アクセスによる個人情報の漏えいの可能性に関するお詫びとご報告」(引用)

メールアドレスだけでも起きること

漏れた可能性があるのはメールアドレスだけですが、それでも狙われやすくなります。

  • なりすましのメール。 JOGMECとやりとりのある相手のアドレスが分かると、JOGMECや役職員を名乗って、添付ファイルやリンクを開かせるメールを送りやすくなります
  • 相手を選んだ攻撃の下調べ。 機構以外のアドレス約7,400件には、JOGMECとやりとりのある会社や団体の人が含まれるとみられます。資源やエネルギーに関わる組織の担当者の一覧として使われるおそれがあります
  • 迷惑メールの増加。 本物のアドレスと分かっていると、送り先として使われやすくなります

いずれも、発表は不正に使われた事実を確認していないとしています。ただ、アドレスの写しは一度出ると取り戻せないため、受け取る側で備えるしかありません。

まだ分かっていないこと

  • 入られた情報システムの名前と、入られた方法
  • 不正アクセスがいつから続いていたか
  • 情報提供をした外部の機関
  • メールアドレスのほかに、メールの本文や添付ファイルが見られたか
  • 対象の人への個別の連絡の進み具合

影響する会社・しない会社

  • 影響する: JOGMECとメールでやりとりした会社・団体・個人。機構以外のメールアドレス約7,400件が、漏れた可能性の対象です。JOGMECから個別の連絡が来る予定です
  • 影響する: JOGMECの役職員。役職員のメールアドレス約1,100件が対象です
  • 確かめる: JOGMECと取引や共同の事業がある、資源・エネルギー関連の会社。社内でJOGMECとやりとりしている部署を把握し、注意を伝えます
  • 発表では示されていない: メールアドレスのほかの個人情報や、公開・不正利用の事実

情シスが今日やること

  1. やりとりのある部署に注意を出します。 JOGMECや関係者を名乗るメールの添付ファイルやリンクは、送り主に別の手段で確かめてから開くよう伝えます。
  2. なりすましを見分ける設定を確かめます。 受け取るメールで、送信元の認証(SPF・DKIM・DMARC)の結果を見て、怪しいものに印を付けたり、隔離したりできているかを見ます。
  3. 外部からの通報の受け方を決めます。 外部の機関から「侵入の疑いがある」と連絡が来たとき、誰が受けて、どのログを、どの専門事業者と調べるかを、前もって決めておきます。
  4. 自分で気づける監視かを見直します。 インターネットに面したシステムの、ふだんと違うログインや通信を見張れているかを確かめます。JOGMECも、アクセス制限、認証、監視を強めるとしています。
  5. 報告と連絡の段取りを確かめます。 漏えいの可能性が分かったときの、個人情報保護委員会への報告、本人への連絡、公表までを、誰が進めるかを決めておきます。

よくある質問

Q漏れたのはメールアドレスだけですか。

A発表で挙がっているのは、役職員のメールアドレス約1,100件と、機構以外のメールアドレス約7,400件です。ほかの項目は書かれていません。対象の人を特定するための確認を続けています。

Q自分のアドレスが含まれているか、どう分かりますか。

AJOGMECは、対象の人を特定したうえで、順に個別に連絡するとしています。問い合わせの窓口は、JOGMECの総務部の電話(平日の10時から17時)です。

Qどのシステムが、どうやって入られたのですか。

A発表では「情報システム」とだけあり、システムの名前や入られた方法は書かれていません。関係機関と外部の専門事業者と調べを続けています。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月22日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします