本文へ移動
情シスのミカタ
ニュース約4分で読めます

PowerDNS Recursorに脆弱性7件 5.3.12と5.4.8へ更新を

PowerDNSは2026年10月21日、キャッシュDNSサーバーのPowerDNS Recursorの脆弱性7件を公表し、5.3.12と5.4.8で直しました。3件は深刻度「High」で、細工した応答で止まる不具合や、DNSSECの検証が飛ばされる不具合があります。5.2以前は修正が出ません。確かめ方を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
PowerDNS Recursorに脆弱性7件 5.3.12と5.4.8へ更新を

この記事のまとめ

  • PowerDNSは10月21日、キャッシュDNSサーバーPowerDNS Recursorの脆弱性7件を公表しました。対象は5.3.11以前と5.4.7以前で、5.3.12と5.4.8で直りました。
  • 3件は深刻度「High」です。細工した応答でサービスが止まる不具合と、DNSSECの検証が飛ばされキャッシュに偽の情報が入る恐れのある不具合などです。
  • PowerDNSの保守の方針では、5.2以前はすでに保守が終わっていて修正は出ません。社内やデータセンターのキャッシュDNSの版を確かめます。
こんな方に#30代#40代#50代実務

PowerDNSは2026年10月21日、キャッシュDNSサーバーのソフト「PowerDNS Recursor」の脆弱性7件を公表しました。同じ日に出た5.3.12と5.4.8で直っています。ドイツのCERT-Bundも、深刻度「中」の注意情報(WID-SEC-2026-4077)を出しました。

キャッシュDNSサーバーは、社内のパソコンやサーバーからの名前の問い合わせを受けて、外のDNSに聞きに行く仕組みです。止まると、社内からWebやメールが使えなくなります。この記事の内容は、2026年10月21日にPowerDNSの勧告で確かめたものです。

7件の中身
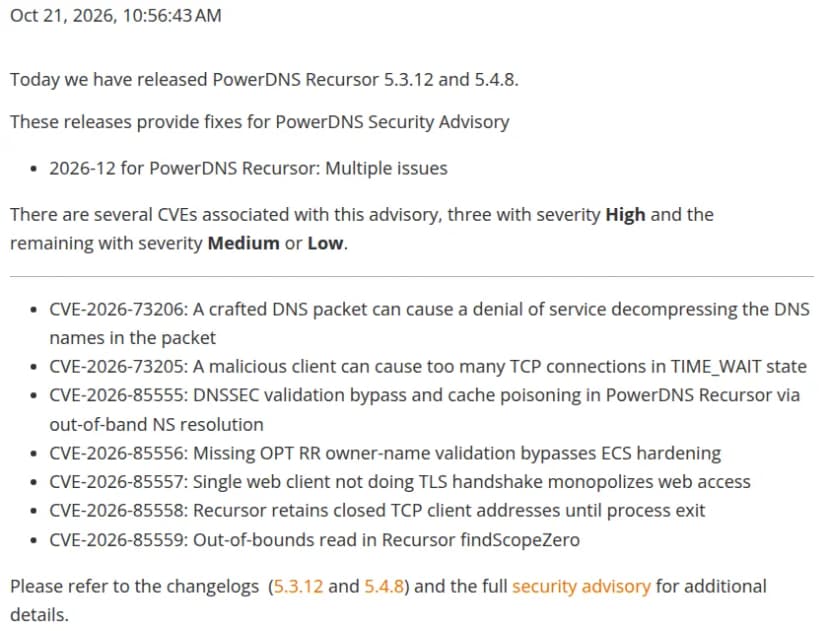
PowerDNSのブログの画面。2026年10月21日、PowerDNS Recursor 5.3.12と5.4.8を出したこと、勧告2026-12に関するCVEがいくつかあり3件はHigh、残りはMediumかLowであること、CVE-2026-73206、73205、85555、85556、85557、85558、85559の7件の題が英語で並んでいる
PowerDNSのブログの勧告2026-12(10月21日)出典: PowerDNS「PowerDNS Security Advisory 2026-12 for PowerDNS Recursor」(引用)

PowerDNSによると、7件のうち3件が深刻度「High」、残りが「Medium」か「Low」です。対象の版は、どれも5.3.11以前と5.4.7以前で、5.3.12と5.4.8で直りました。PowerDNSは、7件ともシステムを乗っ取られる恐れは無いとしています。
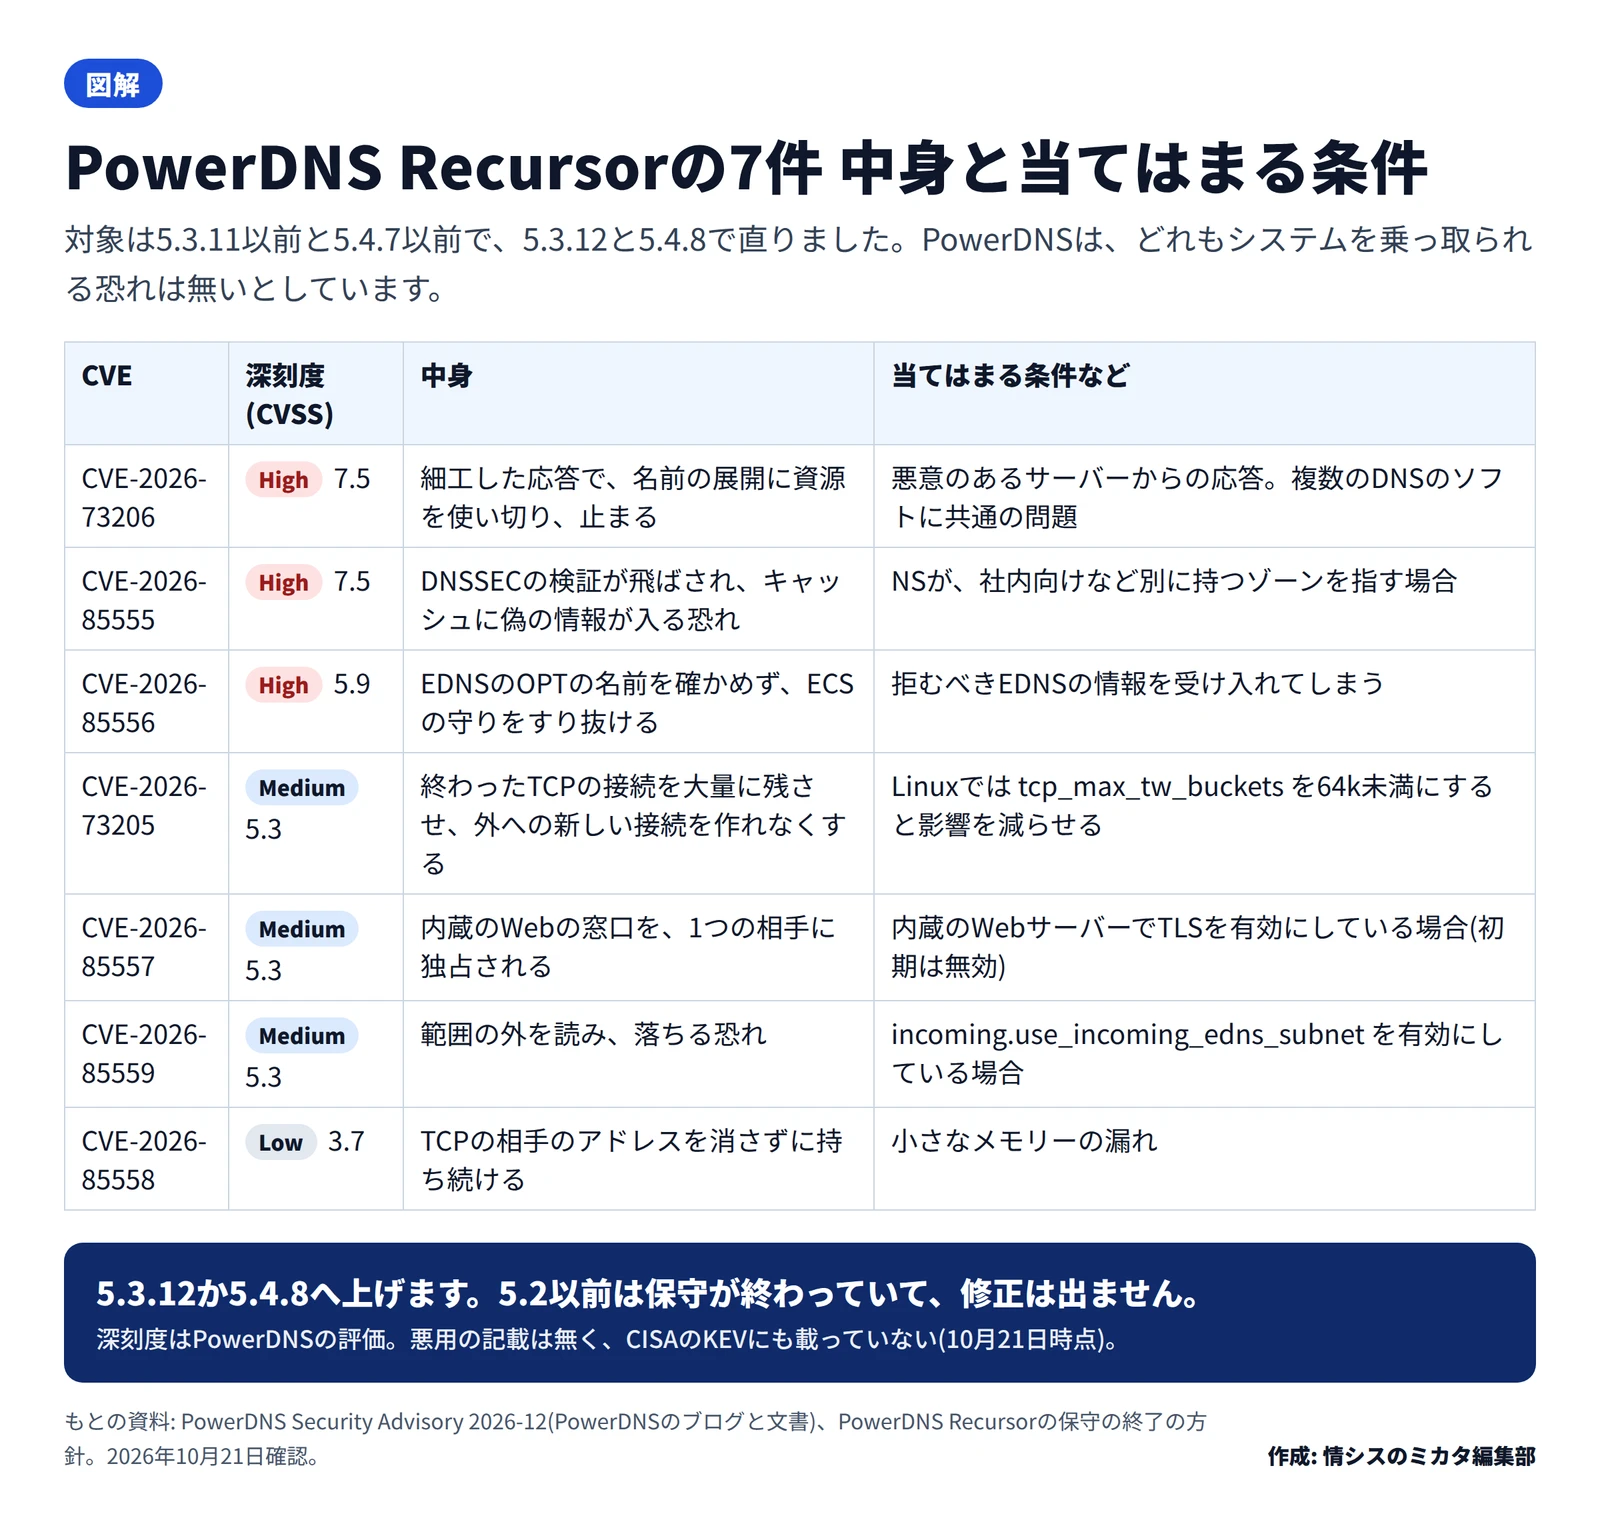
図解の表。CVE-2026-73206(High 7.5、細工した応答で名前の展開に資源を使い切り止まる、複数のDNSのソフトに共通)、CVE-2026-85555(High 7.5、DNSSECの検証が飛ばされキャッシュに偽の情報、NSが別に持つゾーンを指す場合)、CVE-2026-85556(High 5.9、EDNSのOPTの名前を確かめずECSの守りをすり抜ける)、CVE-2026-73205(Medium 5.3、TCPの接続を大量に残させる、tcp_max_tw_bucketsで影響を減らせる)、CVE-2026-85557(Medium 5.3、内蔵のWebの窓口の独占、TLSを有効にしている場合)、CVE-2026-85559(Medium 5.3、範囲の外を読む、incoming.use_incoming_edns_subnetを有効にしている場合)、CVE-2026-85558(Low 3.7、TCPの相手のアドレスを持ち続ける)。5.3.12か5.4.8へ上げる、5.2以前は修正が出ない
7件の中身と当てはまる条件(編集部作成)作成: 編集部 / もとの資料: PowerDNS Security Advisory 2026-12

High の3件は、次のとおりです。

  • CVE-2026-73206(CVSS 7.5): 悪意のあるサーバーが細工した応答を送ると、DNSの名前の展開に資源を使い切り、サービスが止まります。PowerDNSは、複数のDNSのソフトに共通する問題で、ほかの会社も修正版を出しているとしています。
  • CVE-2026-85555(CVSS 7.5): NSのレコードが、社内向けなど別に持つゾーンを指す場合に、その後の処理でDNSSECの検証が飛ばされます。キャッシュに偽の情報が入る恐れがあります。
  • CVE-2026-85556(CVSS 5.9): EDNSの情報(OPTのレコード)の持ち主の名前を確かめず、ECS(問い合わせ元の範囲を伝える仕組み)の守りをすり抜けます。

Medium と Low の4件は、TCPの接続を大量に残させて外への接続を作れなくする不具合、内蔵のWebの窓口を1つの相手に独占される不具合、範囲の外を読んで落ちる恐れのある不具合、小さなメモリーの漏れです。内蔵のWebの窓口の件は、TLSを有効にしている場合だけで、初期の設定ではTLSは無効です。範囲の外を読む件は、incoming.use_incoming_edns_subnet を有効にしている場合だけです。

勧告に悪用の記載はありません。米CISAの悪用が確認された脆弱性の一覧(KEV)にも、10月21日時点で載っていません。
5.2以前は修正が出ない

PowerDNSの保守の方針では、いま支えている系列は5.4で、5.3は重大な修正だけを受け、5.4が出てから1年で保守を終えます。5.2、5.1、5.0、4.x以前は、すでに保守が終わっています。今回の修正も、5.3と5.4にしか出ていません。

古い版を使っている場合は、5.4系か5.3系へ上げる計画が要ります。PowerDNSと商用の契約を結んでいる場合は、保守の終わった版でも支援を受けられることがあるとしています。

PowerDNSは同じ日に、権威DNSサーバー(Authoritative Server)の勧告2026-13も出しています。権威DNSサーバーを使っている場合は、そちらも確かめます。

影響する会社・しない会社

  • 影響する: PowerDNS Recursorの5.3.11以前か5.4.7以前を、社内やデータセンターのキャッシュDNSサーバーとして使っている会社です。5.3.12か5.4.8へ上げます。
  • 影響する: PowerDNS Recursorの5.2以前を使っている会社です。修正が出ないため、対応している版へ上げる計画が要ります。
  • 影響する: DNSの運用を委託している会社や、ネットワークの機器・サービスの中でPowerDNS Recursorが動いている会社です。委託先や製品の会社に版を確かめます。
  • 影響しない: キャッシュDNSにPowerDNS Recursorを使っていない会社です。ただし、CVE-2026-73206は複数のDNSのソフトに共通する問題とされているため、BINDやUnboundなどほかのソフトの更新も確かめます。

情シスが今日やること

  1. 社内のキャッシュDNSサーバーで、どのソフトを使っているかを確かめます。PowerDNS Recursorなら、OSのパッケージの一覧や管理の道具で、動いている版を見ます。DNSの運用を任せている会社にも聞きます。
  2. 5.3.11以前か5.4.7以前なら、5.3.12か5.4.8へ上げます。PowerDNSの配布元やOSのパッケージで、新しい版が出ているかを確かめます。
  3. 5.2以前を使っている場合は、5.4系への移行の計画を立てます。それまでは、問い合わせを受け付ける範囲を社内に絞ります。
  4. キャッシュDNSサーバーが、社外からの問い合わせを受けない設定になっているかを確かめます。誰からでも受け付ける「オープンリゾルバ」にしていると、攻撃の入口が広がります。
  5. ほかのDNSのソフト(BIND、Unbound、Knot Resolverなど)を使っている場合も、同じ時期に出る修正の情報を確かめます。

よくある質問

Qすでに悪用されていますか。

APowerDNSの勧告に悪用の記載はありません。米CISAの悪用が確認された脆弱性の一覧(KEV)にも、10月21日時点で載っていません。PowerDNSは、7件ともシステムを乗っ取られる恐れは無いとしています。

Q更新できないときの回避策はありますか。

A勧告の直し方は、どれも修正版への更新です。TCPの接続を残させる不具合(CVE-2026-73205)だけは、Linuxのカーネルの設定 tcp_max_tw_buckets を64k未満にすると影響を減らせるとしています。

QPowerDNSの権威DNSサーバーも対象ですか。

A今回の勧告2026-12はRecursorだけが対象です。PowerDNSは同じ日に、権威DNSサーバー(Authoritative Server)の勧告2026-13も出しています。使っている場合は、そちらも確かめます。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月21日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします