MicrosoftがAzure DNSで、Traffic Managerのプロファイルにレコードを直接ひも付ける「Traffic Manager Linked Records」を正式に提供しました。これまでのようにtrafficmanager.netへのCNAMEを挟まずに、DNSで負荷分散ができます。DNSSECで署名したゾーンでも使える点が大きな違いです。Azureの更新情報と、Microsoft Learnの説明から整理します。
何が変わったか
Azureの更新情報(2026年10月19日掲載)によると、Azure DNSのレコードセットを、Traffic Managerのプロファイルに直接ひも付けられるようになりました。trafficmanager.netのドメインを指すCNAMEを作る必要がなくなります。
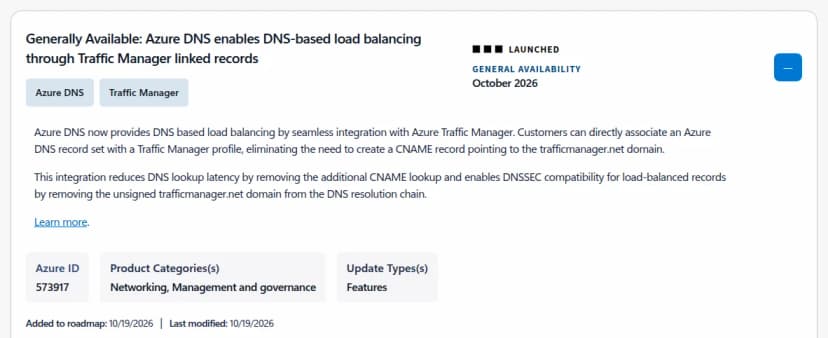 Azureの更新情報。Traffic Manager Linked Recordsの正式提供(10月19日掲載)出典: Microsoft Azure「Generally Available: Azure DNS enables DNS-based load balancing through Traffic Manager linked records」(引用)
仕組みはこうです。Azure DNSは、問い合わせを受けると、中でTraffic Managerのプロファイルを引き、行き先のIPアドレス(Aレコード・AAAAレコードの場合)か名前(CNAMEの場合)を、そのまま答えに入れて返します。間にある名前を代わりに引いて、最後の答えだけを返すため、Microsoftは「DNSのフラット化」と呼んでいます。
エイリアスレコードとの違い
Traffic Managerを指す方法は、これまでもエイリアスレコードがありました。Microsoft Learnは、2つの違いを次の表にまとめています。
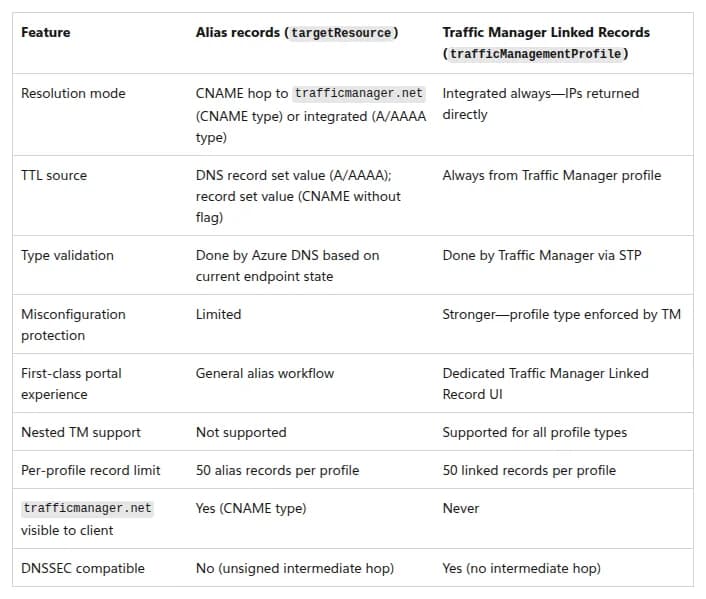 エイリアスレコードとTraffic Manager Linked Recordsの違い出典: Microsoft Learn「Traffic Manager Linked Records overview」(引用)
- trafficmanager.netが見えない: 答えにtrafficmanager.netの名前が出てきません。Microsoftは、trafficmanager.netは全利用者のプロファイルが同居する共有のドメインのため、ファイアウォールでこのドメインを通さずに済み、ほかの利用者のプロファイルへの通信をうっかり許すことも避けられる、としています。
- DNSSECと両立する: 署名の無いtrafficmanager.netへの中継が無くなるため、DNSSECの信頼の連鎖が切れません。署名したゾーンで負荷分散のレコードを使えるのは、こちらだけです。
- ゾーンの頂点に置ける: CNAMEを置けないゾーンの頂点(contoso.comのような、wwwの付かない名前)でも使えます。
- 種類の取り違いを防ぐ: プロファイルに、IPv4用かIPv6用かの種類(Strictly Typed Profiles)を持たせ、レコードの種類と行き先の種類が合わない設定を、Traffic Managerの側ではじきます。
- 上限は同じ: 1つのプロファイルにひも付けられるレコードは、エイリアスと同じ50までです。入れ子のTraffic Managerにも対応します。
移す前に確かめること
便利になる一方で、決まりが変わる点が3つあります。
- TTLはプロファイルの値になる: DNSのレコードに書いたTTLは無視され、Traffic ManagerのプロファイルのTTLが使われます。いまレコードの側で短いTTLにしている場合は、プロファイルのTTLを確かめます。
- プロファイルの種類は固定: 一度IPv4用(A)かIPv6用(AAAA)を決めると、変えられません。AレコードならすべてのエンドポイントがIPv4、AAAAならIPv6、CNAMEなら名前(FQDN)である必要があります。
- ひも付いたままでは消せない: レコードがひも付いているプロファイルは、Traffic Managerが削除を止めます。片付けるときは、先にDNSのレコードを外します。
影響する会社・しない会社
- 影響する: Azure DNSとTraffic Managerで、自社のWebサイトやサービスの負荷分散・切り替えをしている会社です。とくに、DNSSECで署名したゾーンや、ゾーンの頂点でTraffic Managerを使いたかった会社は、使える場面が広がります。
- 影響する: 社内のファイアウォールやプロキシで、trafficmanager.netを許可に入れている会社です。移したあとは、その許可が要らなくなるか見直せます。
- 影響しない: Azure DNSやTraffic Managerを使っていない会社です。今の設定がそのまま止まることはなく、移すかどうかは各社の判断です。
DNSSECの運用では、DNSSECのルート鍵が10月11日に切り替わる、社内DNSで確認することもあわせて確かめてください。
情シスが今日やること
- Traffic Managerを指すレコードを洗い出す。Azure DNSのゾーンで、Traffic Managerを指すエイリアスレコードや、trafficmanager.netへのCNAMEがどこにあるかを一覧にします。
- DNSSECを止めている理由を確かめる。負荷分散のレコードがあるために、ゾーンの署名を見送っていた場合は、Traffic Manager Linked Recordsへの切り替えで署名できるかを検討します。
- TTLと種類を先に合わせる。移す前に、プロファイルのTTLが今の運用に合っているか、エンドポイントがIPv4・IPv6・名前のどれにそろっているかを確かめます。
- 試してから切り替える。本番のゾーンを触る前に、試験用のレコードで、答えが期待どおりに返るか、切り替えの時間が変わらないかを確かめます。