Debianは2026年10月18日(協定世界時)、仮想化の土台のソフト「Xen」のセキュリティ更新、DSA-6571-1を出しました。Xenは、1台のサーバーの上で複数の仮想マシンを動かすためのソフト(ハイパーバイザー)です。今回直したのは11件で、Debianの告知は、権限の昇格、情報の漏えい、サービスの停止につながる恐れがあるとしています。
修正版が出たのは、Debian 13(trixie)だけです。Debian 12(bookworm)は、10月19日に確かめた時点で、11件とも直っていません。
公式の資料で確かめられたこと
| 項目 |
内容 |
出どころ |
| Debianの告知 |
DSA-6571-1(2026年10月18日)。xenのパッケージで11件を修正 |
Debianのセキュリティの告知 |
| Debian 13(trixie) |
4.20.4+39-gf1e1321c87-0+deb13u1で修正。それまでの4.20.3+127-gc42374a105-0+deb13u1は「vulnerable」 |
告知、Debianのセキュリティの追跡ページ |
| Debian 12(bookworm) |
4.17系のまま、11件とも「vulnerable」。うち4件は「Minor issue」として後回し(postponed) |
追跡ページ(10月19日に確認) |
| 元の勧告 |
Xen ProjectのXSA-509〜512(9月8日)と、XSA-515〜520(10月13日) |
Xen Projectの勧告 |
| 悪用 |
米CISAの、悪用が確認された脆弱性の一覧(KEV)には載っていない |
CISA(10月19日に確認) |
告知の本文は短く、11件のCVE番号と、Debian 13の修正版の番号だけが書かれています。どの件がどんな条件で起きるかは、Xen Projectの勧告(XSA)で確かめる必要があります。
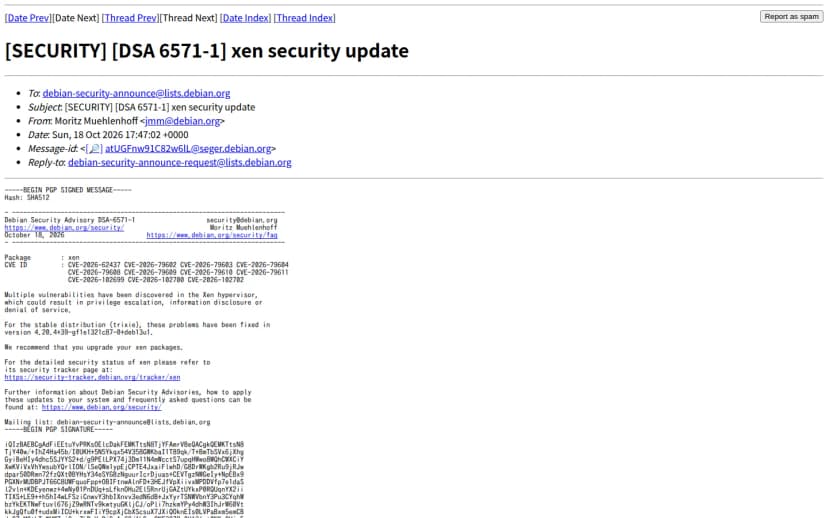 Debianが10月18日に出したXenの更新の告知DSA-6571-1出典: Debian「[SECURITY] [DSA 6571-1] xen security update」(引用)
11件の中身と、当てはまる条件
Xenの脆弱性は、CPUの種類や、仮想マシンの動かし方で、当てはまるかどうかが大きく変わります。先に、勧告に出てくる言葉を説明します。
- PV・HVM・PVH: Xenの仮想マシンの動かし方です。PVは、仮想マシンのOSをXenに合わせて動かす方式です。HVMは、CPUの仮想化の機能を使い、OSに手を加えずに動かす方式です。PVHは、その両方を組み合わせた方式です
- Dom0: Xenの上で管理を受け持つ、特別な仮想マシンです。DebianでXenを使う場合は、Debianそのものがこの役になります
- PCIパススルー: ネットワークカードなどの機器を、特定の仮想マシンに直接割り当てる使い方です
- グラントテーブル: 仮想マシンどうしや、仮想マシンとDom0の間で、メモリーを受け渡す仕組みです
次の表は、Xen Projectの勧告に書かれた影響と条件をまとめたものです。上ほど影響が重いものです。
| 勧告 |
CVE |
起きること |
当てはまる条件 |
| XSA-517 |
CVE-2026-79610 |
仮想マシンがホストの権限を得る恐れ。情報の漏えいや停止も |
x86。グラントテーブルの第2版を使える、vCPUが2つ以上の仮想マシン |
| XSA-516 |
CVE-2026-79609 |
64ビットのPVの仮想マシンがホストの権限を得る恐れ。ほかの仮想マシンの情報が見える、ホスト全体が止まる恐れも |
x86。5TiB(作り方によっては3.5TiB)を超える位置にメモリーがあるサーバーだけ |
| XSA-519 |
CVE-2026-102699・CVE-2026-102702 |
ホスト全体が止まる、ほかの仮想マシンのメモリーが壊れる恐れ。権限の昇格や情報の漏えいも否定できない |
Armのサーバーだけ。回避策なし |
| XSA-520 |
CVE-2026-102700 |
Dom0(ひいてはホスト全体)か、ほかの仮想マシンが止まる恐れ |
x86。Xen 4.5〜4.20。回避策なし |
| XSA-515 |
CVE-2026-79608 |
同じCPUコアで動くほかの処理のデータ(暗号の鍵など)を読める恐れ |
AMDのZen 2のCPUで、マイクロコード(CPUの中の制御用のプログラム)が古いときだけ |
| XSA-510 |
CVE-2026-79602 |
ホスト全体が止まる恐れ |
x86。I/Oポートの領域を使う機器をPCIパススルーで割り当てたHVMの仮想マシン。回避策なし |
| XSA-509 |
CVE-2026-62437 |
ハイパーバイザーのメモリーが漏れ続け、ホスト全体が止まる恐れ |
PCIパススルーで機器を割り当てたHVMの仮想マシン |
| XSA-512 |
CVE-2026-79604 |
設定の情報を管理するxenstoredのメモリーが増え続け、全体が止まる恐れ |
OCaml版のxenstored(oxenstored)を使っている環境だけ。C版は対象外 |
| XSA-511 |
CVE-2026-79603 |
仮想マシンどうしで情報を受け渡さないための設定が効かない |
x86のPVの仮想マシンがあり、xsm=silo scrub-domheap を使っている環境 |
| XSA-518 |
CVE-2026-79611 |
仮想マシンの中の一般のプログラムが、その仮想マシン自身を止める恐れ |
IntelなどVMXを使うCPU。HVM・PVHの仮想マシン |
多くの会社でまず気にしたいのは、x86のXSA-517と、ArmのXSA-519、回避策のないXSA-520です。XSA-516も重いものですが、5TiBを超えるメモリーを積んだサーバーだけが対象なので、当てはまる環境は限られます。
「仮想マシンがホストの権限を得る」とは、1台の仮想マシンを乗っ取った攻撃者が、同じホストのほかの仮想マシンまで手を伸ばせるということです。勧告がいう「権限のない仮想マシン」は、Dom0以外の普通の仮想マシンのことです。仮想マシンの中で管理者の権限を持つ人が、入り口になります。
深刻度の数字は、9月の勧告の4件のうち3件にだけ、米CISAが付けています。CVE-2026-79602が8.8、CVE-2026-62437が6.5、CVE-2026-79603が4.3です。10月の勧告の7件には、10月19日時点で数字が付いていません。勧告の発見者の欄には、AIのモデルを使った調査で見つかったと書かれたものが4件(XSA-512・515・517・518)あります。
Debian 12(bookworm)は、まだ直っていない
Debian 12は、2026年7月11日で通常のサポートを終え、2028年6月30日までの長期サポート(LTS)に入っています。LTSのセキュリティ更新は、Debianのセキュリティチームではなく、ボランティアと企業でつくるLTSのチームが受け持ちます。そのため、Debian 13向けの告知(DSA)には、Debian 12の修正版が入っていません。
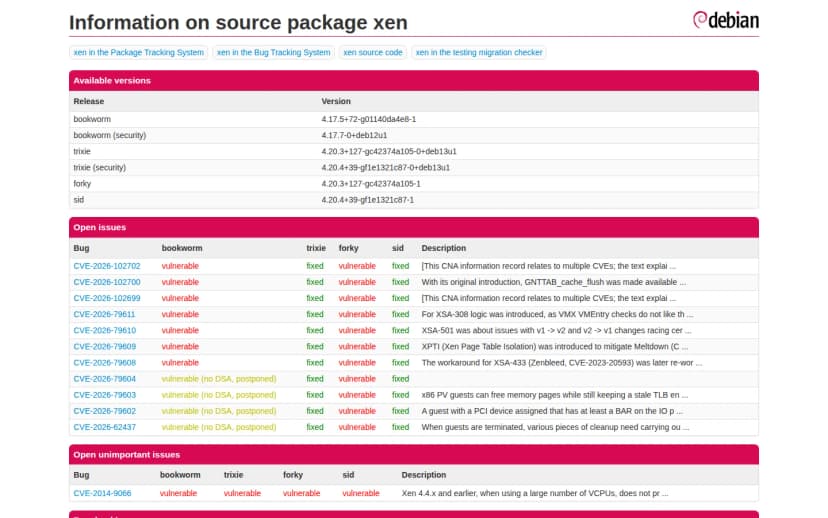 Debianのxenの追跡ページ。Debian 12は11件とも未修正出典: Debian「Information on source package xen(Debian Security Tracker)」(引用)
追跡ページでは、Debian 12は11件とも「vulnerable」です。そのうちXSA-509〜512の4件は「Minor issue」(軽い問題)として、後回し(postponed)の扱いになっています。LTSのチームの作業待ちの一覧(dla-needed)には、10月14日にxenが加わりました。Xen Projectは、Debian 12と同じ4.17系に向けた修正も、XSA-509・516・517・519・520などで配っています。
ただし、修正版がいつ出るかは、どの資料にも書かれていません。Debian 12でXenを動かしている会社は、修正版を待つあいだの手を考えておく必要があります。
XSA-515は、少し事情が違います。Xen Projectの勧告は、影響する版を4.19.4以降・4.20.3以降・4.21.1以降・4.22としています。Debian 12の4.17系は、この中に入っていません。追跡ページの「vulnerable」の表示とは、食い違っています。
XenServerなど、ほかの製品は別の更新で
同じXenの勧告は、Citrixの仮想化の製品XenServerにも当てはまります。XenServerを使っている会社は、Debianではなく、Citrixの更新を入れます。中身はCitrix、XenServer・UniconOS・Workspace appの脆弱性9件を修正 仮想マシンからホストへの影響もにまとめています。
KVMで仮想マシンを動かしている会社は、今回のXenの11件の対象ではありません。ただ、KVMのホストにも、仮想マシンからホストに影響する恐れのある問題が10月に出ています。Linuxの脆弱性PwnEscape 仮想マシンからホストへ 自己管理KVMは更新をも合わせて確かめてください。
影響する会社・しない会社
- 影響する: Debian 13(trixie)にXenを入れて、仮想マシンを動かしている会社。xen-hypervisor-4.20-amd64(Armはxen-hypervisor-4.20-arm64)などが、4.20.4+39-gf1e1321c87-0+deb13u1より前なら対象です。
- 影響する(修正待ち): Debian 12(bookworm)にXenを入れて、仮想マシンを動かしている会社。10月19日時点で修正版がありません。
- 影響する(とくに急ぐ): Armのサーバーで、Debian 13のXenを動かしている会社。XSA-519には回避策がありません。
- 影響する(別の更新): XenServerなど、Xenを土台にしたほかの製品を使っている会社。Debianではなく、それぞれの提供元の更新を入れます。
- 影響しない: Debianを仮想マシンの中で使っているだけの会社。直すのは、ホストの側のXenです。クラウドやVPSで借りているサーバーのホストは、事業者が更新します。
- 影響しない: KVM、VMware、Hyper-Vなど、Xen以外の仕組みで仮想マシンを動かしている会社。
情シスが今日やること
- Xenで動いているホストを洗い出します。Debianでは
dpkg -l 'xen-hypervisor*' で、Xenの本体が入っているかが分かります。動いているXenの版は、xl info の xen_version の行で見られます。検証用に作ったまま残っているホストも、数に入れます(編集部の補足)
- Debian 13のホストは、更新して再起動します。
apt update と apt upgrade のあと、apt policy xen-hypervisor-4.20-amd64 で4.20.4+39-gf1e1321c87-0+deb13u1になったかを確かめます。Xenの本体はホストの起動のときに読み込まれるため、効かせるには再起動が要ります。仮想マシンを止める時間か、別のホストへ移す段取りを先に決めます(編集部の補足)
- Debian 12のホストは、修正版を待つあいだの手を打ちます。XSA-517は、Xenの起動の設定に
gnttab=max-ver:1 を足すか、仮想マシンの設定に max_grant_version=1 を書くと避けられます。XSA-509と510は、PCIパススルーをやめると避けられます。AMDのZen 2のサーバーは、ファームウェアの更新でマイクロコードを新しくします。設定を変えたら、仮想マシンが普段どおり動くかを確かめます(編集部の補足)
- 仮想マシンの中で管理者の権限を持つ人を見直します。今回の重い件は、仮想マシンの中の強い権限が入り口です。別の部署や社外の人に仮想マシンを貸している環境ほど、更新を急ぎます
- Xenのホストの運用を外に任せている場合は、委託先にDSA-6571-1と、XSA-509〜520への対応の予定を問い合わせます。Debian 12のホストは、修正版が出たら知らせてもらうよう頼んでおきます
書かれていないこと
次の点は、確かめた資料には書かれていません。
- Debian 12向けの修正版が出る日
- 10月の勧告の7件の深刻度の数字(10月19日時点で付いていない)。CVE-2026-79604は、CVEの登録そのものがまだ公開されていません
- 同じ時期のXSA-513・514・521が、今回の告知に入っていない理由
- 実際の攻撃に使われたかどうか(10月19日時点で、報告もKEVへの掲載もない)
2026年10月19日時点の内容です。