Linux でWindows の共有フォルダ ーをつなぐための道具、cifs-utilsに、一般の利用者がroot権限を得られる欠陥が2件あります。このうち10月15日に公表されたCVE-2026-104715は、10月19日時点でRHELとUbuntu の修正版がまだです。Debian は10月16日に2件とも直しましたが、その更新でKerberosを使うマウントに不具合が出て、18日に直し直しました。
2件の欠陥は何か
cifs-utilsは、LinuxからWindowsのファイルサーバーやNASの共有フォルダー(SMB・CIFS)をマウントするための道具です。どちらの欠陥も、そのLinuxに一般の利用者として入れる人が、root権限で命令を動かせる「権限昇格」です。
CVE
公表
中身
重要度
CVE-2026-104715
2026年10月15日(Red Hat)
権限のあるサービスが、利用者が用意した資格情報のファイルで共有フォルダーをマウントするとき、値を十分に確かめずにマウントのオプションに組み立てる。ローカルの攻撃者が、許されないオプションを差し込んで権限の確認をすり抜け、rootの権限でファイルを実行できる
Red Hat: Important(CVSS 7.8)
CVE-2026-12505
2026年6月16日(Red Hat)
補助の仕組みcifs.upcallが、root権限を手放す前に、利用者が用意した環境(名前空間)の中で利用者の情報を調べる。攻撃者が用意した部品(NSSモジュール)を読み込ませ、rootの権限で命令を動かせる
Red Hat: Important(CVSS 7.8)
CVE-2026-104715は、cifs-utilsの開発元で10月15日に入った修正「mount.cifs: reject option delimiters in username and domain」で直されました。資格情報のファイルにある利用者名とドメイン名に、オプションの区切りの文字が入っていたら断る、という修正です。この修正は、10月に出たcifs-utils 7.9に入っています。
各社の対応(10月19日時点)
ディストリビューション
CVE-2026-104715(10月の新しい1件)
CVE-2026-12505(6月の1件)
Debian 13(trixie)
修正済み。2:7.4-1+deb13u1(DSA-6567-1・10月16日)、不具合の直しを含む2:7.4-1+deb13u2(DSA-6567-2・10月18日)
同じ更新で修正済み
Debian 12(bookworm)
影響あり(未修正)
影響あり。Debianは影響の小さい問題として後回し(postponed)にしている
Red Hat(RHEL 7〜10、OpenShift 4)
影響あり。修正版はまだ
修正済み。RHEL 10は6月29日、RHEL 8・9は7月15日、OpenShift 4.22は7月28日。RHEL 7は影響なし
Ubuntu
調査中(needs-triage)
22.04・24.04・26.04は修正済み(USN-8496)
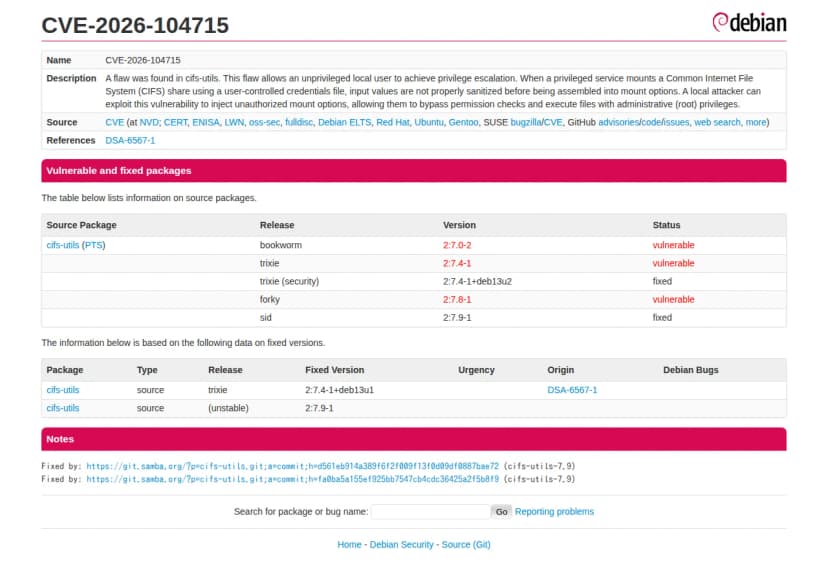
DebianのセキュリティトラッカーのCVE-2026-104715のページ 出典: Debian セキュリティトラッカー「CVE-2026-104715」 (引用) Red Hatは、CVE-2026-12505について、実用的な一時しのぎの回避策は知らないとし、更新を入れるよう求めています。CVE-2026-104715の回避策は、Red Hatのページに書かれていません。悪用の報告は、どの公式の情報にも書かれていません。
Debianの10月16日の更新で出た不具合
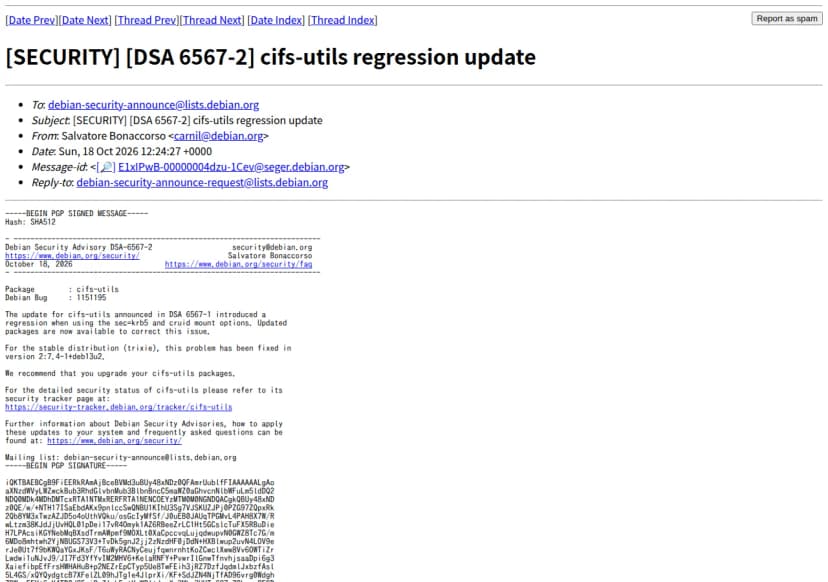
Debianは10月18日、DSA-6567-2で、16日の更新(DSA-6567-1)に不具合があったと知らせました。sec=krb5とcruidのマウントのオプションを使うときに起きる問題です。
Debianが10月18日に出したDSA-6567-2(不具合の直し) 出典: Debian「[DSA 6567-2] cifs-utils regression update」 (引用) sec=krb5は、Kerberosの認証で共有フォルダーをつなぐ設定です。Active Directoryのドメインに参加したLinuxが、Windowsのファイルサーバーをつなぐときに使うことがあります。cruidは、どの利用者の資格情報を使うかを指定するオプションです。
Debian 13で、10月16日から18日の間に更新したサーバーは、2:7.4-1+deb13u1のままだとKerberosでのマウントに失敗するおそれがあります。2:7.4-1+deb13u2に上げます。
影響する会社・しない会社
影響する: Windowsのファイルサーバーや NASの共有フォルダーを、Linuxからマウントしている会社です。cifs-utilsが入っているサーバーが対象です。
影響する: 複数の人がログインするLinuxのサーバー(開発用・踏み台・計算用など)で、cifs-utilsを入れている会社です。一般の利用者がroot権限を得られるおそれがあります。
影響する: Debian 13で、Kerberos(sec=krb5)で共有フォルダーをつないでいる会社です。10月18日の直しの版まで上げます。
影響しない: cifs-utilsが入っていないLinuxと、Windowsのパソコン・サーバーです。この欠陥はLinuxのcifs-utilsのものです。
影響しない: RHEL 7は、CVE-2026-12505の影響はないとされています。ただし、CVE-2026-104715は影響ありです。
情シスが今日やること
cifs-utilsが入っているLinuxを洗い出します。 Debian・Ubuntuは dpkg -l cifs-utils、RHEL系は rpm -q cifs-utils で確かめます。/etc/fstab や自動マウントの設定に cifs の行があるサーバーは、ほぼ当たります。Debian 13は2:7.4-1+deb13u2に上げます。 16日の版のままなら、Kerberosのマウントが通るかも合わせて確かめます。RHELとUbuntuは、6月の1件の修正が入っているかを確かめます。 修正の版は、RHEL 10が7.6-1.el10_2、RHEL 9が7.6-2.el9_8、RHEL 8が7.0-5.el8_10、Ubuntu 22.04が2:6.14-1ubuntu0.6、24.04が2:7.0-2ubuntu0.5、26.04が2:7.4-1ubuntu0.26.04.3です。これ以降の版かを見ます。10月の新しい1件の修正の公開を見張ります。 RHELとUbuntuは修正版がまだなので、各社のCVEのページを毎日見る担当を決め、出たらすぐ入れられる作業の枠を先に取っておきます。共有フォルダーをつなぐ設定の持ち主を確かめます。 一般の利用者が資格情報のファイルを用意してマウントできる作りになっていないか。マウントは管理者が決めた設定だけにします。
2026年10月19日時点の内容です。