社内で業務アプリを手軽に作れるオープンソースの基盤「Lowcoder」に、他の組織(テナント)のデータを持ち出されかねない脆弱性が見つかりました。CERT/CCが2026年10月13日に公表したもので、修正版はまだ提供されておらず、ベンダーとも連絡がとれていない状況です。
何が問題なのか
CERT/CC(VU#382143)によると、LowcoderのQuery Library API(クエリのライブラリを扱うAPI)の内部で、組織の範囲の確認が抜けています。権限(adminまたはdev)のチェックを、要求した人自身の組織に対してだけ行い、要求された先のデータを持つ組織に対しては確認していません。
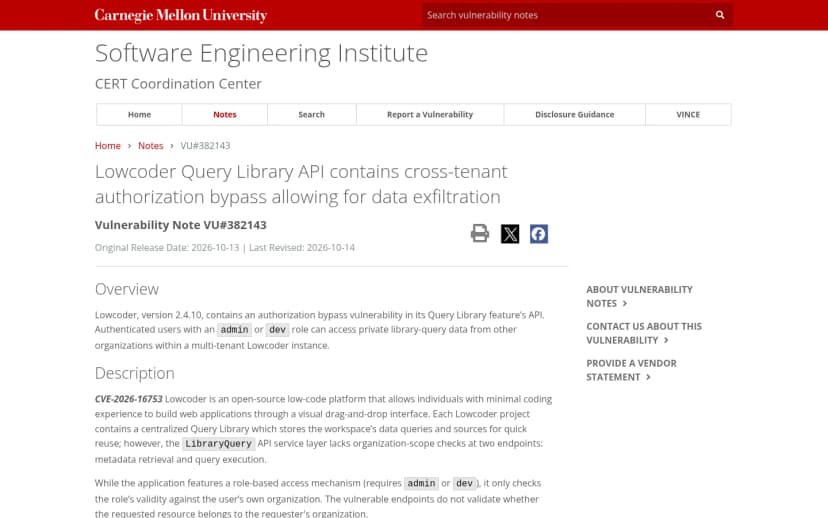 CERT/CCが公表したLowcoderの脆弱性のノート(VU#382143)出典: CERT/CC(VU#382143)(引用)
このため、複数の組織を一つの環境で動かすマルチテナントの使い方をしている場合、どこかの組織でadminかdevの権限を持つ認証済みの利用者が、他のテナントのライブラリのクエリ(接続先データソースのIDを含む)を読み取り、そのクエリを他テナントのデータソースに対して実行できてしまいます。結果として、他のテナントのデータを持ち出せるおそれがあります。識別番号はCVE-2026-16753で、脆弱性が確認されたのはLowcoder 2.4.10です。
やっかいなのは、修正版がまだないことと、ベンダーの対応です。CERT/CCは、公式のセキュリティ更新が出るまでアクセスを制限するよう案内しています。また、CERT/CCはベンダー(Lowcoder)と連絡をとろうとしましたが応答がなく、ベンダーからの声明は受け取っていないとしています。
影響を受けるのはどんな環境か
関係するのは、Lowcoderを自組織で立てて使っている組織、とくに複数の組織やチームを一つの環境で分けて使っている(マルチテナントの)場合です。たとえば、部署ごとやグループ会社ごとにテナントを分けて使っていると、あるテナントの利用者が、別のテナントのデータに手が届いてしまうおそれがあります。社内で手軽に立てられるローコードの基盤は、情シスが把握しないまま使われていることもあります。
情シスが今日やること
- 利用の有無を棚卸しする: Lowcoderを自組織で使っていないか、部門が独自に立てていないかを確認します。マルチテナントで運用しているかも確認します。
- アクセスを制限する: 修正版がないため、CERT/CCの案内どおり、当面はアクセスを制限します。インターネットに直接公開していないか、アクセスできる利用者や権限(admin・dev)を必要な範囲に絞ります。
- テナントの分離を見直す: 重要なデータを扱うテナントは、同じ環境に同居させない(環境を分ける)ことも検討します。クロステナントの参照が起きていないか、アクセスログも確認します。
- ベンダーの情報を待つ・問い合わせる: 公式の修正版が出たら、速やかに適用できるよう備えます。利用中なら、提供元や導入を支援した事業者に、対応の見通しを確認します。
社内の開発を手軽にする基盤は便利ですが、その安全は自分たちで見る必要があります。今回のように、修正版が出ない・ベンダーが応答しないこともあります。「どこで何を動かしているか」を把握し、外からの入口とアクセスの範囲を絞ることが、修正版が出るまでの現実的な守りになります。