AIエージェント (自分で考えて作業を進めるAI)を、業務に取り入れる動きが広がっています。便利な一方で、「そのAIは、何に・どこまで手を出せるのか」をどう管理するかが、新しい課題になっています。ServiceNowが発表した「AI Passport」は、この課題に、AIエージェントに「身分証」を持たせるという形で応えようとするものです。
何を発表したのか
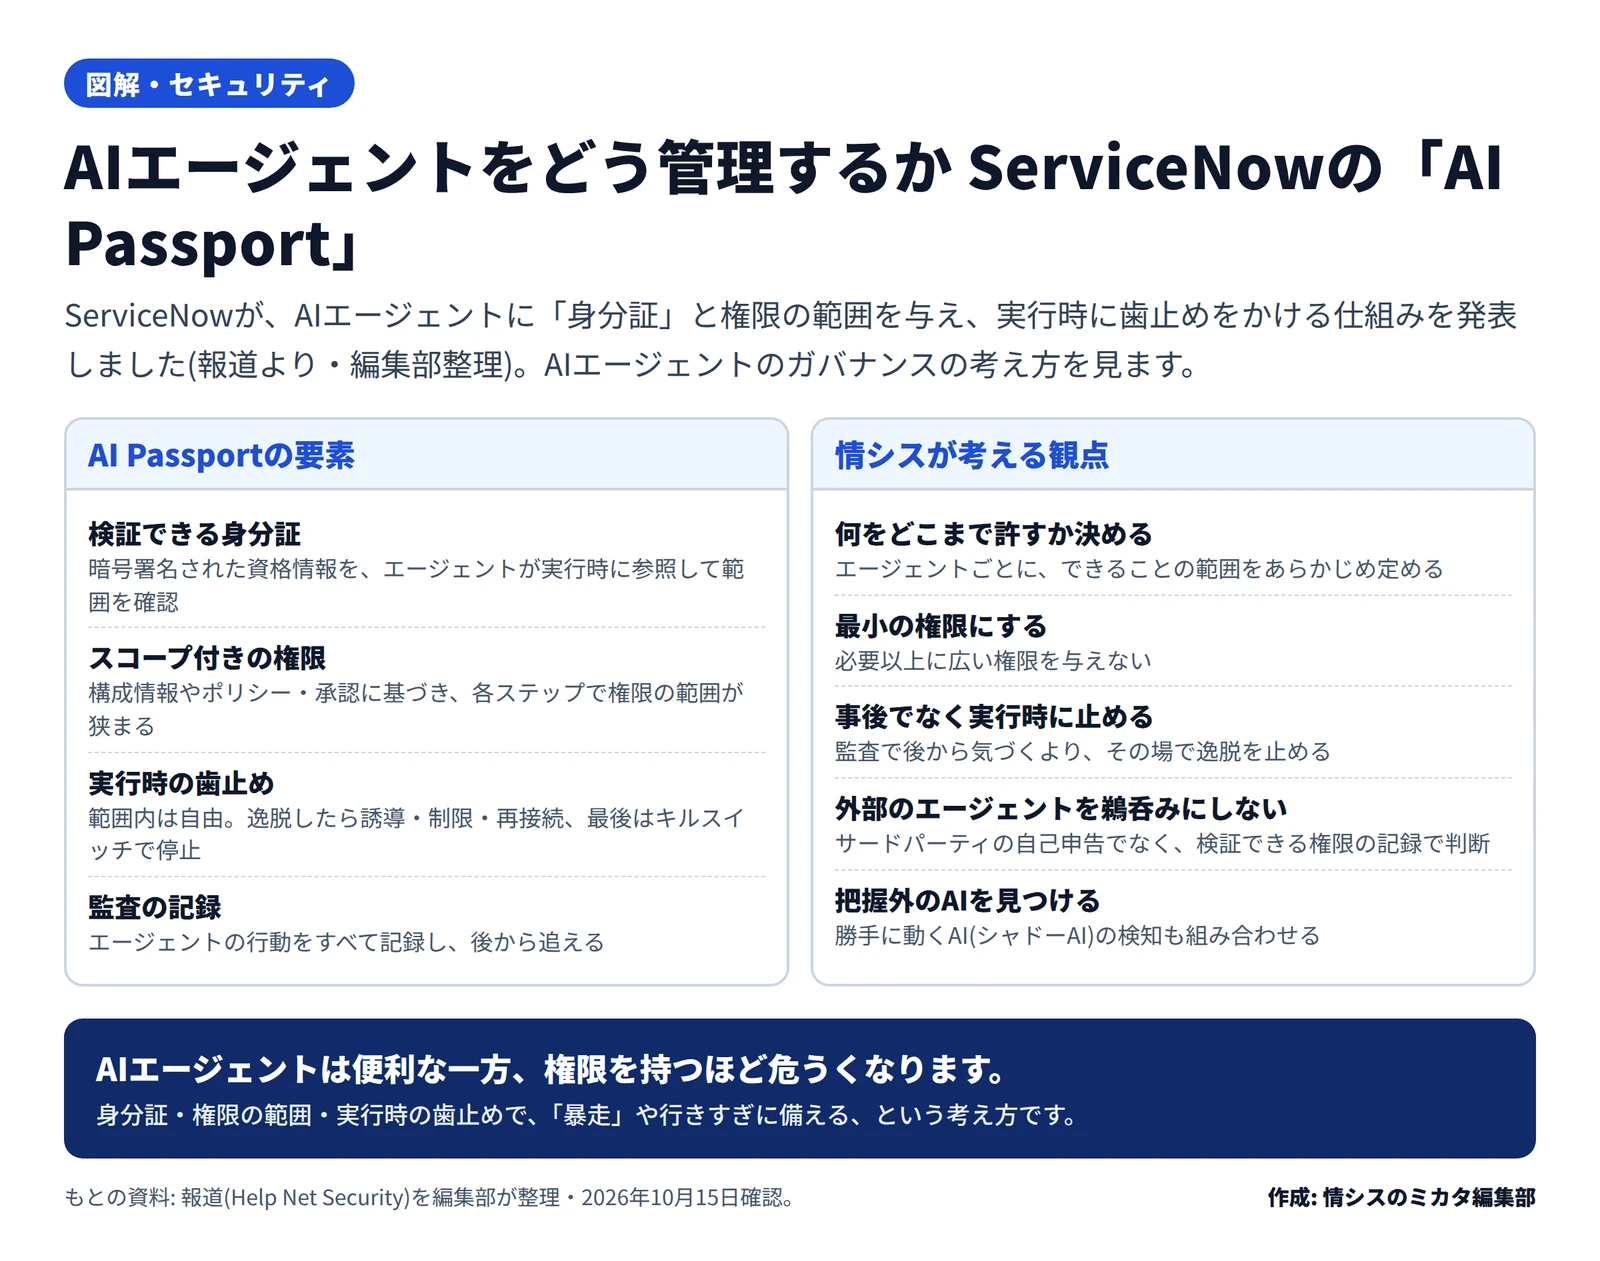
報道によると、AI Passportは、AIエージェントが実行時に参照する、暗号で署名された資格情報です。エージェントは、動くたびにこの身分証を確かめ、自分に許された範囲の中で動きます。ServiceNowの管理機能(Super Intelligence Control Tower)から、各エージェントに発行され、AIエージェントだけでなく、MCPサーバー(エージェントが外部とやり取りする仕組み)も対象とされます。
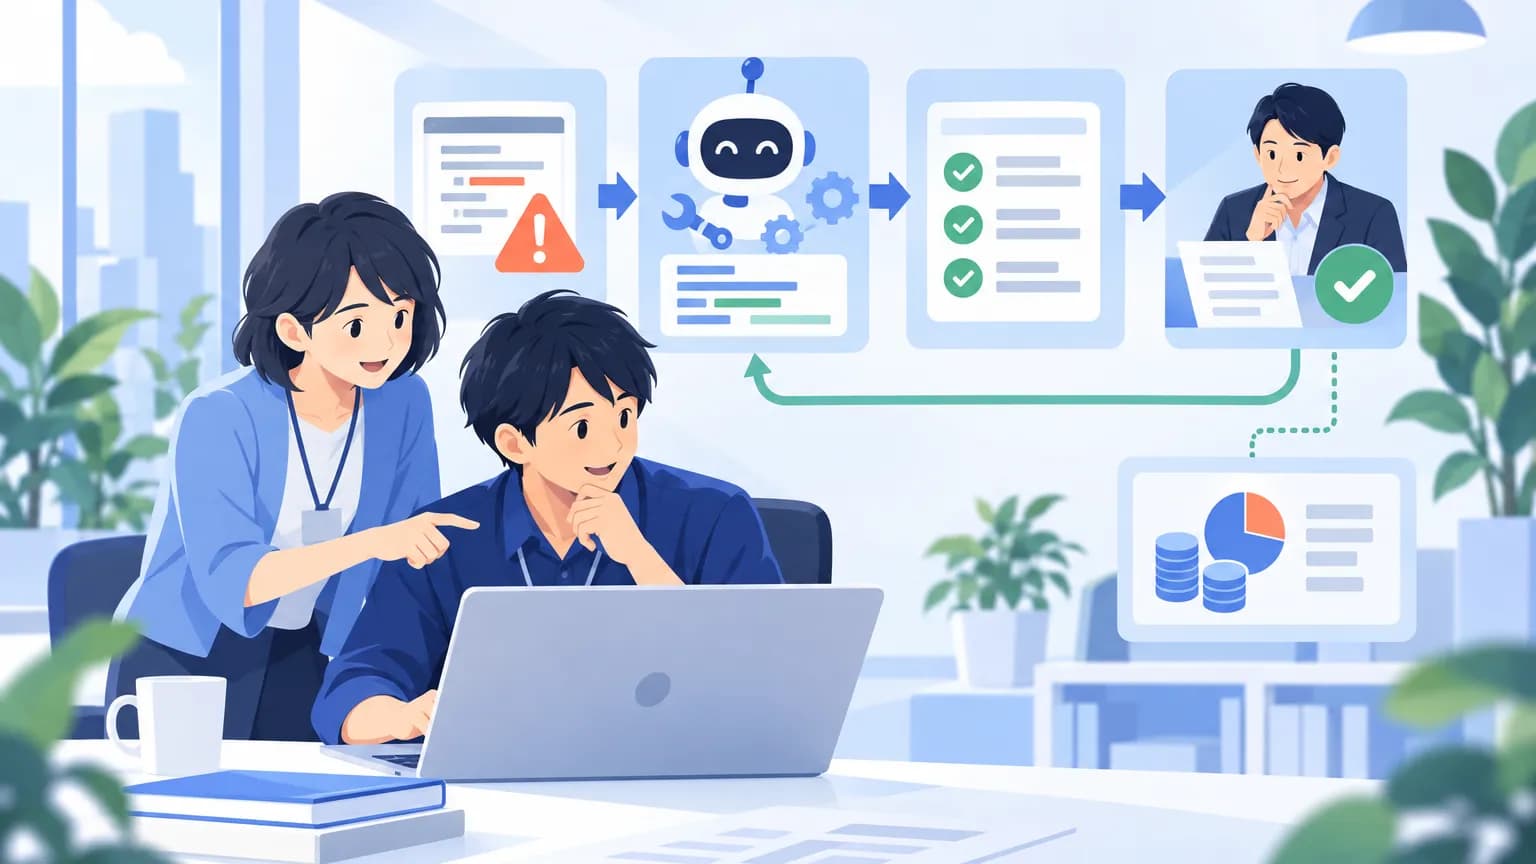
AIエージェントのガバナンスの考え方とServiceNowのAI Passport(編集部作成) 作成: 編集部 / もとの資料: 報道(Help Net Security)を編集部が整理 権限の範囲は、構成情報(CMDB)やルール、承認のフローに基づいて決められ、作業の各段階で狭められていくとされます。範囲内なら自由に動けますが、外れそうになると、誘導・制限・再接続といった段階的な対応が取られ、最後の手段として停止(キルスイッチ)もできます。行動はすべて監査の記録に残ります。強制の仕組みづくりには、NVIDIA がパートナーとして参加しているとされます。狙いは、問題を「あとから監査で気づく」のではなく、「実行時に範囲外の行動を止める」ことだとされています。
影響を受けるのはどんな環境か
関係するのは、AIエージェントを業務に取り入れている、または取り入れようとしている組織です。1つのAIが、社内のシステムやデータに手を伸ばし、複数のエージェントが連携して作業する。そんな使い方が増えるほど、「どのエージェントが、どこまでやってよいのか」の管理が重要になります。本サイトでも、Google CloudのAIエージェントの権限の管理 を取り上げたように、各社がこの課題に取り組んでいます。AIエージェントを自前の基盤で動かしている場合は、その基盤の脆弱性 や、過剰な権限のリスクも、あわせて考える必要があります。
情シスが今日やること
特定の製品を使うかどうかに関わらず、AIエージェントを安全に使うための考え方として、次の点が参考になります。
「何を・どこまで」を先に決める : エージェントごとに、触れてよいシステムやデータ、できる操作の範囲を、あらかじめ定めます。あいまいなまま動かさないことが出発点です。最小の権限にする : 必要以上に広い権限を与えません。便利さのために権限を広げると、乗っ取りや誤作動のときの被害も広がります。実行時に止められるようにする : 監査で後から気づくだけでなく、範囲を外れた動きを、その場で止められる仕組み(停止・制限)を考えます。外部のエージェントを鵜呑みにしない : 他社のエージェントやサービスを使うときは、その権限を自己申告で信じるのではなく、検証できる形で確かめます。把握外のAIを見つける : 情シス が知らないうちに使われているAI(シャドーAI )がないかを、あわせて確認します。
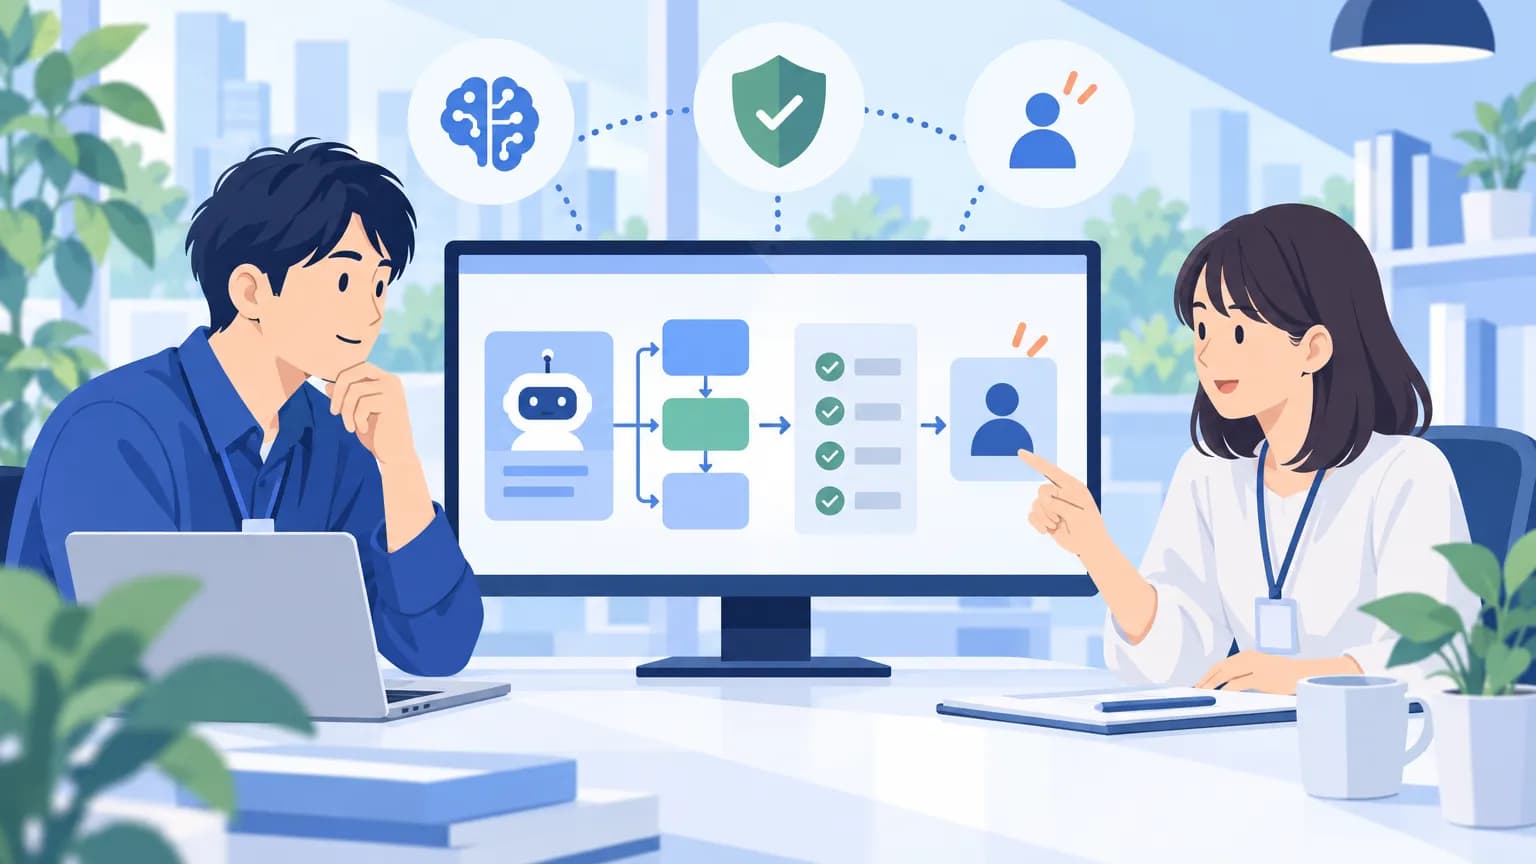
AIエージェントは、うまく使えば業務を大きく助けます。しかし、権限を持つほど、設定ミスや乗っ取りの影響も大きくなります。「身分証を持たせ、範囲を決め、行きすぎをその場で止める」。この考え方を、自社のAIの使い方に当てはめて点検しておくことが、これからの情シスの備えになります。