Microsoftのセキュリティ更新プログラム ガイドに、Windows Subsystem for Linux(WSL)の権限昇格の脆弱性CVE-2026-102204が載っています。10月13日に公開され、10月20日の改訂で、この脆弱性がWSLという製品のものだと改められました。Microsoftは、WSLを使う利用者に最新版を入れるよう求めています。
WSLは、Windowsの上でLinuxを動かす仕組みです。開発者のPCで広く使われています。今のWSLは、Windowsの月例の更新とは別に、Microsoft StoreやGitHubから更新されます。この記事の内容は、2026年10月21日に更新ガイドとMicrosoft Learnで確かめたものです。
更新ガイドに書かれたこと
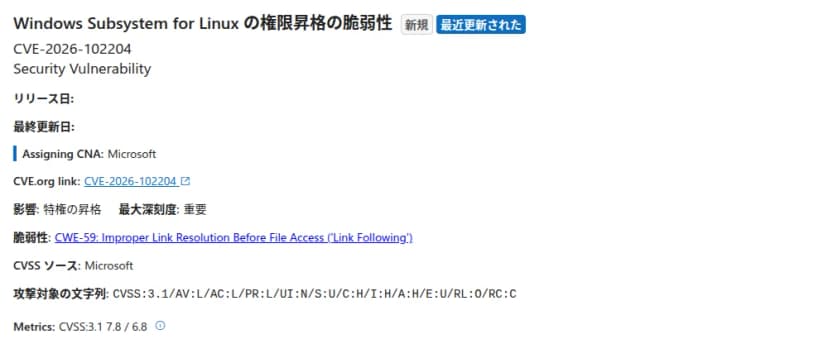
| 項目 | 更新ガイドの内容 |
|---|---|
| 中身 | ファイルにアクセスする前のリンクの解決が適切でない(CWE-59)。権限のある攻撃者が、ローカルで権限を上げられる |
| 深刻度 | 重要。CVSS 3.1の基本値は7.8 |
| 攻撃の条件 | ローカルから。攻撃の複雑さは低く、低い権限が要り、利用者の操作は要らない |
| 悪用・公開 | どちらも「いいえ」。攻撃される可能性は「未実証」 |
| 対象の製品 | Windows Subsystem for Linux(WSL2) |
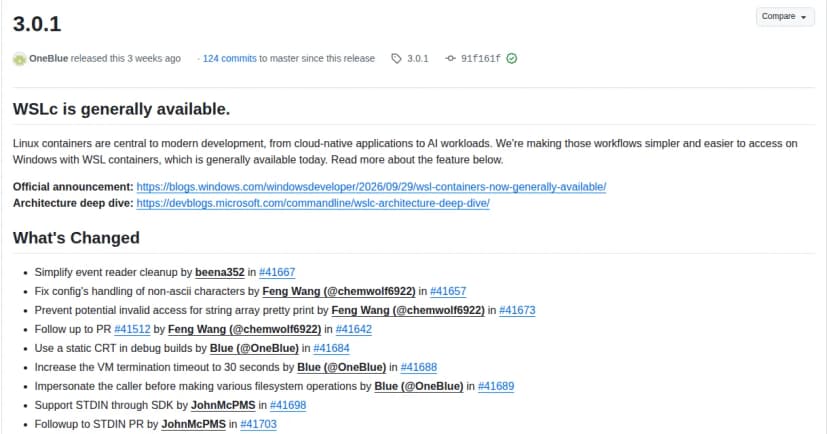
| 修正版 | WSL 3.0.1(リリースノートはGitHub) |
改訂の履歴は、10月13日が「情報の公開」、10月20日が「この脆弱性がWindows Subsystem for Linuxの製品にあることを反映するためCVEを更新。この製品を使う利用者は、最新版を入れることを勧める」です。