リモートデスクトップのソフト「NoMachine」が、10月6日に公開した10.2.3などで、5件のセキュリティの不具合を直しました。なかには、ログインの前にコードを実行されうるものや、Windows版で一般の利用者が権限を上げられるものがあります。ドイツのCERT-Bundも10月19日、Windows版の権限昇格の2件を注意情報として出しました。NoMachineの公式のお知らせと不具合の報告(Trouble Report)から整理します。
何が直ったか
NoMachineは2026年10月6日、10.2.3を公開しました。お知らせに並ぶ直した不具合のうち、次の5件がセキュリティにかかわるもので、どれも深刻度は「Serious」です。
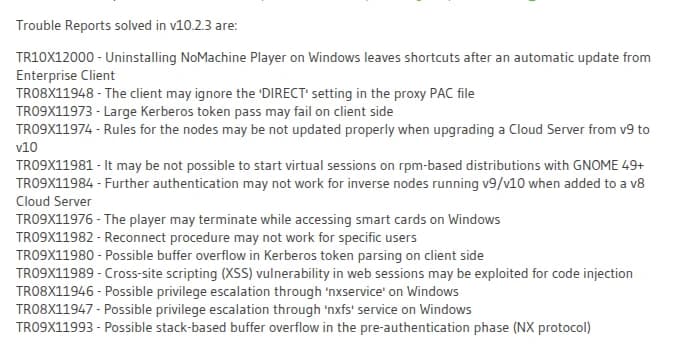 10.2.3で直った不具合の一覧。最後の5件がセキュリティの修正出典: NoMachine「NoMachine 10.2.3 now available for download」(引用)
| 報告の番号 |
中身 |
対象 |
直った版 |
| TR09X11993 |
NXプロトコルの認証の前の段階のスタックバッファオーバーフロー。認証の前に任意のコードを実行されるおそれ |
NoMachine Server(全プラットフォーム) |
10.2.3、9.10.3 |
| TR09X11980 |
クライアント側のKerberosのトークンの読み込みのバッファオーバーフロー。サーバー側で権限のない操作につながるおそれ |
NoMachine Server(全プラットフォーム) |
10.2.3、9.10.3、8.28.1 |
| TR09X11989 |
Webのセッションのエラーの表示のクロスサイトスクリプティング(XSS)。ページに不正なスクリプトを差し込まれるおそれ |
NoMachine Web Player(全プラットフォーム) |
10.2.3、9.10.3、8.28.1 |
| TR08X11946(CVE-2026-111184) |
nxserviceが公開する名前付きパイプのなりすましで、一般の利用者が権限を上げられるおそれ |
NoMachine Server(Windows) |
10.2.3、9.10.3、8.28.1 |
| TR08X11947(CVE-2026-111185) |
nxfsサービスの検索パスの不備で、一般の利用者が権限を上げられるおそれ |
NoMachine Device Services(Windows) |
10.2.3、9.10.3、8.28.1 |
あわせて、NoMachineに同梱するOpenSSLを3.5.8に、商用のサーバーに含まれるnxhtdをApache httpd 2.4.69ベースに上げています。
最も重いのは、認証の前の不具合
いちばん気をつけたいのは、TR09X11993です。NoMachineの通信(NXプロトコル)で、利用者を確かめる前の段階に、スタックバッファオーバーフローがあります。悪用されると、ログインの前に任意のコードを実行されるおそれがある、と公式は説明しています。
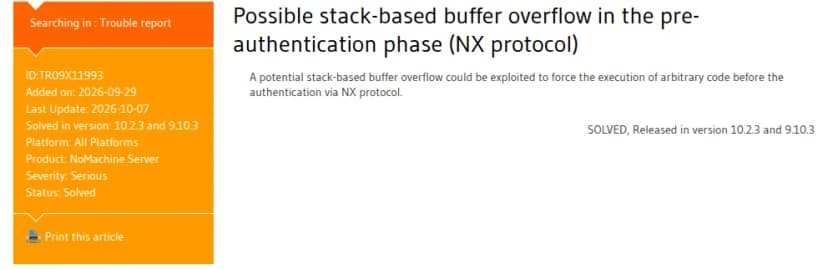 認証の前の不具合(TR09X11993)。直った版は10.2.3と9.10.3出典: NoMachine「Possible stack-based buffer overflow in the pre-authentication phase (NX protocol)」(引用)
リモートデスクトップは、外から入るための入り口です。NoMachineの待ち受けの口をインターネットに開けている場合は、IDやパスワードを知らない相手からも狙われうるため、優先して上げます。この不具合の修正は10.2.3と9.10.3にだけ書かれていて、8.28.1は挙がっていません。悪用の報告や、攻撃のコードの公開は、10月19日時点の公式の報告には書かれていません。
Windows版の2件(CVE-2026-111184・CVE-2026-111185)は、すでにそのパソコンを使える一般の利用者が、管理者の権限を得るものです。外からいきなり入られる不具合ではありませんが、マルウェアに入られたあとの足がかりになりえます。
影響する会社・しない会社
- 影響する: テレワークや保守のために、社内のパソコンやサーバーにNoMachineを入れている会社です。とくに、NoMachineの待ち受けをインターネットに開けている場合は、急ぎます。
- 影響する: Windowsの共有のパソコンや、複数の人がログインするサーバーにNoMachineを入れている会社です。権限昇格の2件は、一般の利用者のアカウントから管理者に上がれる不具合です。
- 影響しない: NoMachineを使っていない会社です。ただし、社員が自分で入れていることがあるため、資産管理の一覧で入っていないかを確かめてから判断します。
リモート操作のソフトでは、AnyDeskのLinux版に深刻な脆弱性 認証不要・実証コードも公開のように、認証の前の不具合がたびたび見つかっています。
情シスが今日やること
- 入っている端末を洗い出す。資産管理の一覧で、NoMachine(サーバー・クライアント・Device Services)が入っているパソコンとサーバーと、その版を確かめます。社員が自分で入れたものも含めます。
- 10.2.3以降に上げる。9系は9.10.3、8系は8.28.1以降です。8系は、認証の前の不具合の修正が書かれていないため、10系への移行も検討します。更新の自動確認は2日ごとですが、入ったかどうかは版の表示で確かめます。
- 待ち受けの口を絞る。NoMachineの待ち受けをインターネットに直接開けていないかを確かめ、使うならVPNや接続元の制限の内側に置きます。
- Windowsの共有の端末を先に。権限昇格の2件は、複数の人が使うWindowsの端末で効いてくるため、共有のパソコンやサーバーから先に上げます。