ロシアのセキュリティの会社Kasperskyは2026年10月22日、Windowsの起動の守り(セキュアブート)を回り込むUEFIのブートキット「BlackX」を公表しました。2026年の初めに、中央アジアの外交機関への攻撃で使われました。
狙われた機械は、Windowsの更新をすべて当てていました。それでも入り込まれたのは、欠陥への守りが「更新を入れただけでは有効にならない」作りだったためです。
BlackXで分かったこと
 Kasperskyの公表。狙われた機械は更新済みで、失効は手で有効にする必要があった出典: Kaspersky「New BlackX UEFI bootkit exploiting Baton Drop」(引用)
| 項目 |
Kasperskyの公表の内容 |
| 狙われた先 |
タジキスタン、ウズベキスタン、トルクメニスタンの外交機関(2026年の初め) |
| 正体 |
UEFIのブートキット。2023年に実物が確かめられた「BlackLotus」に似た作り |
| 突く欠陥 |
セキュアブートを回り込む「Baton Drop」(CVE-2022-21894)。独自の鍵(MOK)を入れて、任意のEFIのファイルを読み込ませる |
| 入れるとき |
相手のネットワークに入り、管理者の権限を得たあと |
| 入ったあと |
Windowsの中核に不正なドライバーを入れ、セキュリティ製品の見張りの仕組みを止める。自分のファイルを守る |
| 盗み見の道具 |
Google Drive、OneDrive、Yandex.Diskを指令の受け渡しに使う遠隔操作の道具など |
| 攻撃者 |
攻撃の集団APT41と、中程度の確度で結び付けた |
KasperskyはBlackLotusの作り方を、攻撃者が解析したか、ソースを買ったとみています。BlackLotusのソースは公開されていません。
攻撃者の結び付けの根拠の1つに、ESETの2026年6月の報告を挙げています。ESETは、攻撃の集団FishMongerの一部の攻撃で、UEFIのブートキットが使われた兆しがわずかにあると書いていました。
更新を当てても守られなかった理由
Baton Dropの修正は、古い起動マネージャーに署名した証明書「Windows Production PCA 2011」を失効させて、欠陥のある部品を読み込ませないものです。ところが、この失効は更新を入れても自動では起きず、管理者が手で有効にする必要があります。
Kasperskyは、更新のあとに追加の作業をする管理者は少なく、手順はMicrosoftのサイトの奥にあって気づきにくいと指摘しています。自動で有効にすると、PCA 2011に頼って起動する機械(OSを2つ入れた機械など)が起動しなくなる恐れがあるため、手で有効にする作りになっています。
PCA 2011の期限は2026年10月19日に切れました。Kasperskyは、期限が切れても、失効の一覧(DBX)に入れない限り、欠陥のある起動マネージャーは読み込まれるとしています。Microsoftが自動で失効させる「強制の段階」は、まだ始まっていません。
Microsoftの手順(KB5025885)
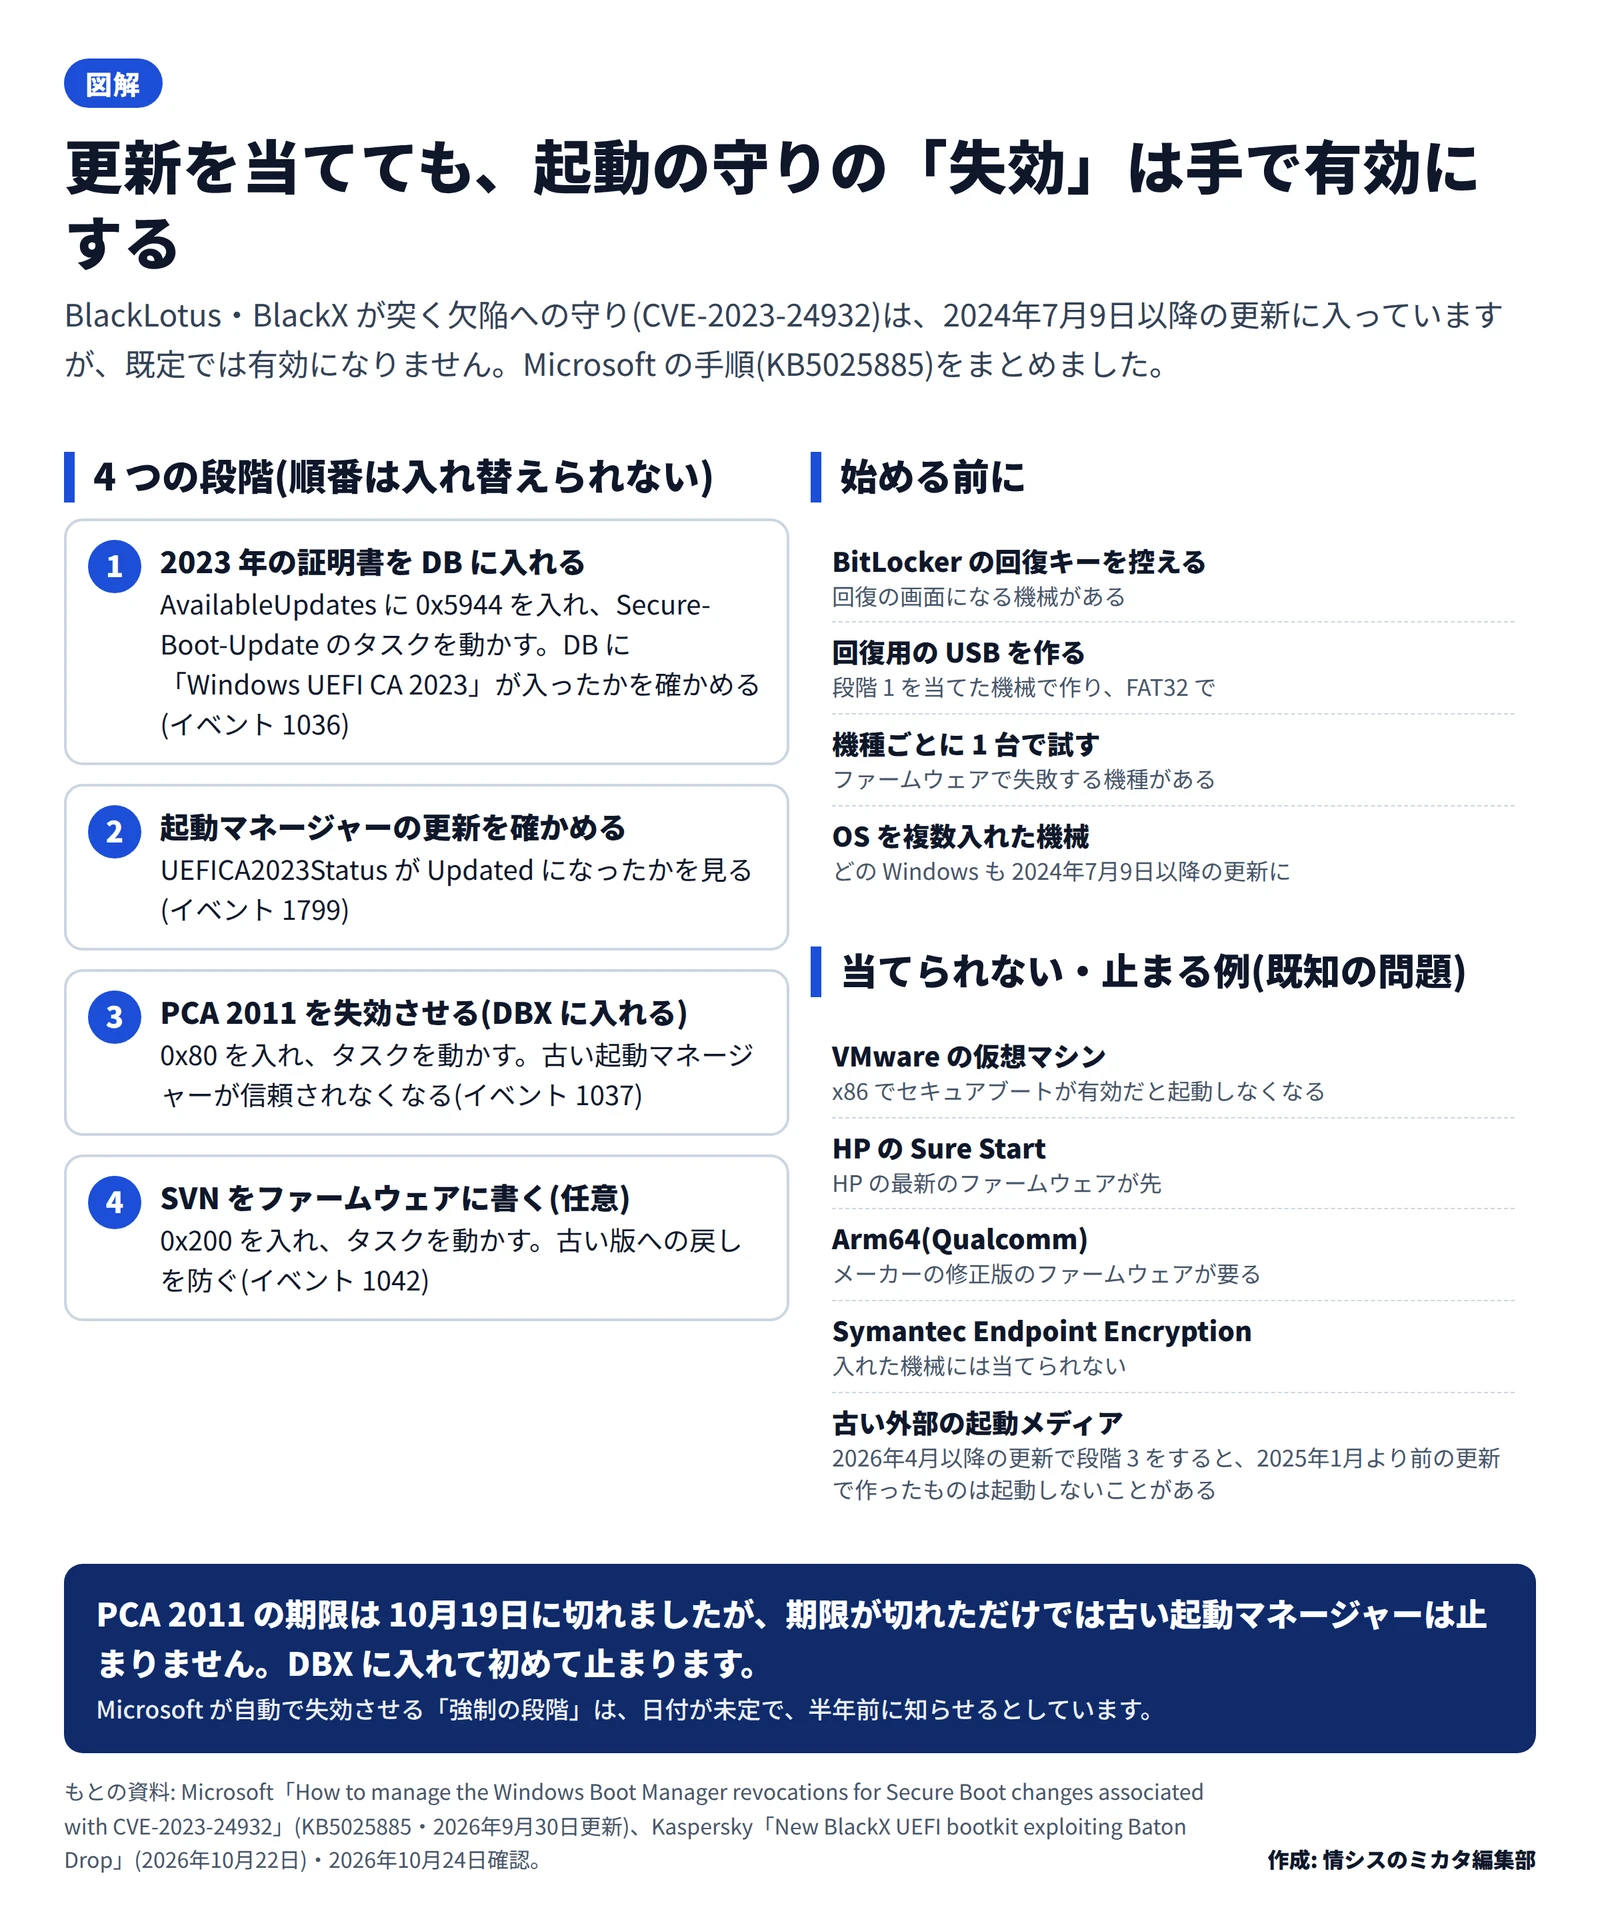
Microsoftは、この守りを2024年7月9日以降の更新に入れていますが、既定では有効になっていません。手順は4つの段階で、順番を入れ替えられないようになっています。
 Microsoftの手順(KB5025885)の4つの段階と、始める前の準備作成: 編集部 / もとの資料: Microsoft「KB5025885」・Kaspersky「New BlackX UEFI bootkit exploiting Baton Drop」をもとに作成
Microsoftは、始める前に次のことを求めています。
- BitLockerの回復キーを控えます。回復の画面になる機械があります。
- 回復用のUSBを作ります。失効のあとは、古い回復用のメディアから起動できなくなることがあります。
- 機種ごとに1台で試します。ファームウェアがDBやDBXの更新に失敗する機種があります。
- VMwareのx86の仮想マシンでセキュアブートを有効にしていると、失効のあとに起動しなくなる既知の問題があります。
段階1は、毎月の更新で「High Confidence」と判断された機械では、すでに終わっていることがあります。セキュアブートの証明書の更新で再起動が増えることは、Windows 11 26H2の配信開始 情シスの確認項目と社員へのお知らせ文例でも触れています。
Microsoftの説明では、2011年の証明書は2026年6月から期限が切れ始めました。新しい2023年の証明書が入っていない機械も起動はしますが、起動の部分の新しい守り(失効の一覧の更新など)を受け取れなくなります。
調べるための手がかり
Kasperskyの公表にある手がかりの一部です。
| 種類 |
内容 |
| 入れる道具 |
C:\ProgramData\Intel\inst.exe と、拡張子の無い暗号化したファイル「PVMDIJGKAX2」 |
| ドライバーの署名 |
「温江区明宇网络技术服务工作室」名義の証明書(シリアル 0bcdf5e0da32d68900b8b7638459d072。発行元が失効済み) |
| 指令の相手 |
www[.]archivetj[.]com |
影響する会社・しない会社
- 影響する: セキュアブートを有効にしたWindowsの機械を使っていて、PCA 2011の失効(段階3)を有効にしていない会社です。更新を当てていても、BlackXのようなブートキットを入れられる余地が残ります。
- 影響する: 管理者の権限を盗まれた機械がある会社です。ブートキットは、OSを入れ直しても残ることがあり、侵入のあとの居座りに使われます(当社の見立て)。
- 影響が小さい(公表の範囲では): Kasperskyが挙げた被害は中央アジアの外交機関で、日本の被害は書かれていません。ただし手口は公表され、真似される恐れがあります(当社の見立て)。
情シスが今日やること
- 失効を有効にしたかを確かめます。 代表の機械で、管理者のPowerShellから
[System.Text.Encoding]::ASCII.GetString((Get-SecureBootUEFI dbx).bytes) -match 'Microsoft Windows Production PCA 2011' を動かします。Microsoftの手順では、失効が入っていれば「True」が返ります。
- 機種の一覧を作ります。 機種ごとに、ファームウェアの版、BitLockerの有無、仮想マシンかどうか、OSを2つ入れていないかを書き出します。HPのSure Start、QualcommのArm64、Symantec Endpoint Encryptionを入れた機械は、Microsoftの既知の問題の対象です。
- 回復の準備をします。 BitLockerの回復キーが保管されているかを確かめ、段階1を当てた機械で回復用のUSBを作ります。
- 1台ずつ試します。 機種ごとに1台で、段階1から順に当て、イベント(1036、1799、1037)で結果を見ます。起動しなくなったときの戻し方も、Microsoftの手順で確かめておきます。
- 広げる計画を立てます。 試しで問題が無かった機種から、段階的に広げます。Microsoftの「強制の段階」の知らせが出たら、日程を見直します(当社の見立て)。