コンテナを動かす道具Podmanの脆弱性2件について、2026年10月18日にopenSUSEが、10月12日にSUSEが修正を出しました。2件とも6月に公表されたもので、新しく見つかったものではありません。ただし、ディストリビューションによって、直っているものと修正待ちのものが分かれています。悪意あるコンテナイメージを動かすと起きる問題で、外から取ってきたイメージを動かす環境ほど確かめる価値があります。
2件の中身
Podmanは、デーモン(常に動く管理用のプログラム)なしでコンテナを動かせる、オープンソースの道具です。RHELやSUSE、Debianなどのディストリビューションにも、パッケージとして入っています。
| 項目 |
CVE-2026-57231 |
CVE-2026-55686 |
| 内容 |
イメージの設定にある「値の無い環境変数」で、ホストの環境変数の値がコンテナに渡る |
イメージのWORKDIR(作業用のディレクトリ)にシンボリックリンクがあると、ホストにディレクトリを作られたり、持ち主を変えられたりする |
| 公表 |
2026年6月24日(GitHubのアドバイザリー) |
2026年6月17日(GitHubのアドバイザリー) |
| 影響する版 |
1.8.1から5.8.3まで。v6系は6.0.0より前 |
3.0.0から5.7.0まで |
| 直る版 |
5.8.4、6.0.0 |
5.7.1 |
| 深刻度 |
CVSS 7.5(GitHub・Red Hatは重要度Important) |
CVSS 5.3(GitHub)。Red HatはModerate(5.8) |
| 悪用 |
CISAのKEV(10月16日版)に無し |
同じく無し |
ホストの環境変数が漏れる(CVE-2026-57231)
podman run には、--env VAR1 や --env VAR* のように値を書かずに指定すると、いまの環境の値をコンテナに渡す機能があります。開発者によると、同じ読み取りの処理を、イメージの設定の環境変数にも使っていました。
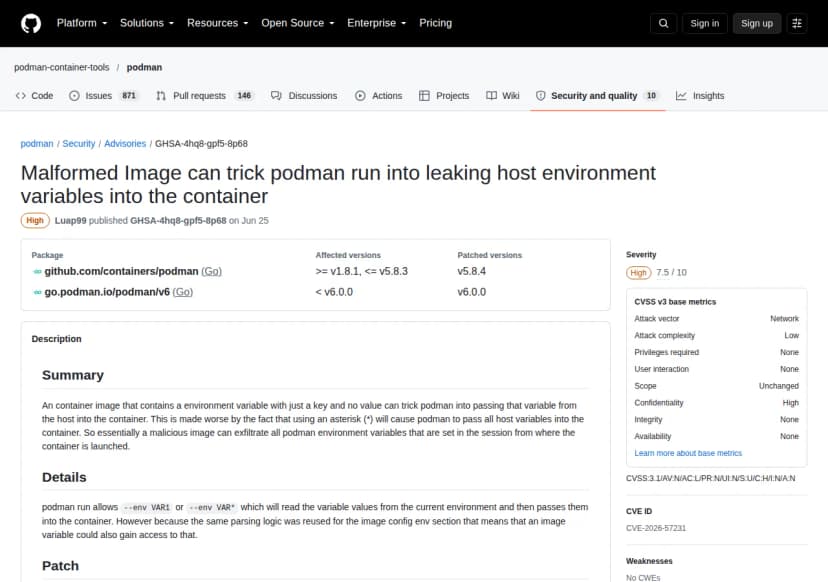 Podmanの開発者が公開したCVE-2026-57231のアドバイザリー出典: Podman(GitHub)「GHSA-4hq8-gpf5-8p68」(引用)
そのため、イメージの設定に値の無い変数を入れておくと、ホスト側の同じ名前の変数の値がコンテナに渡ります。アスタリスク(*)を使えば、ホストの変数が全部渡ります。開発者は、悪意あるイメージが、コンテナを起動したセッションの環境変数をすべて持ち出せるとしています。
環境変数には、クラウドのアクセスキーや、各種サービスのトークンが入っていることがあります。CIの仕組み(自動でビルドやテストを動かす仕組み)では、キーやトークンを環境変数で渡すことがあるので、とくに確かめる価値があります。
修正では、key=value の形になっていない変数を持つイメージは、起動を断るようになりました。
WORKDIRのリンクでホストに手を出せる(CVE-2026-55686)
イメージのWORKDIRの道筋にシンボリックリンク(別の場所を指す目印のファイル)があると、コンテナの外のホストのファイルシステムに、ディレクトリを作られることがあります。開発者の再現の例では、ホストに /var/BREAKOUT が作られました。
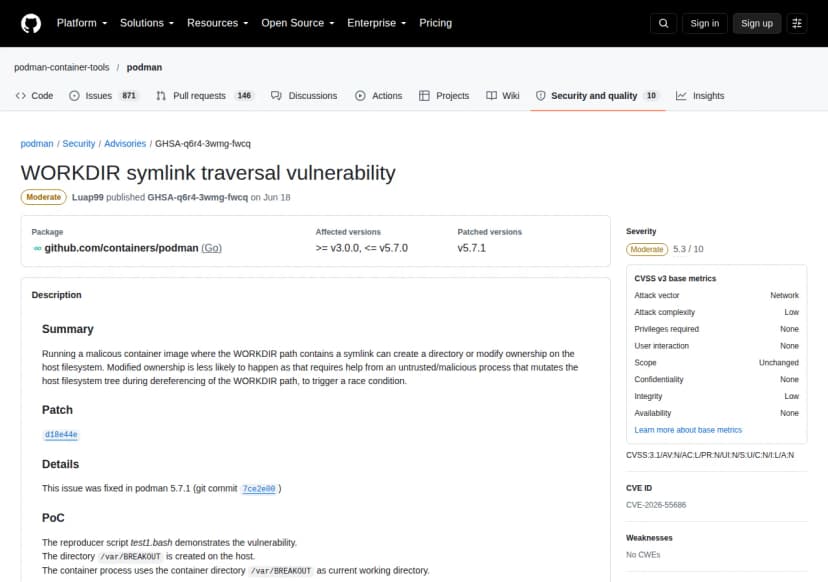 CVE-2026-55686(WORKDIRのシンボリックリンク)のアドバイザリー出典: Podman(GitHub)「GHSA-q6r4-3wmg-fwcq」(引用)
持ち主の書き換えまで起きるのは、別の悪意あるプロセスが同時にホストのファイルを動かす競合が要るため、起きにくいとしています。Red Hatも、悪意あるイメージが要ることなどから、重要度をModerateとしています。
各社の修正の状況(10月19日時点)
| ディストリビューション |
CVE-2026-57231(環境変数) |
CVE-2026-55686(WORKDIR) |
| RHEL 10 |
修正済み(RHSA-2026:37072・7月9日、podman 5.8.2-4.el10_2) |
修正を後回し(Fix deferred) |
| RHEL 9 |
修正済み(RHSA-2026:37123・7月9日、podman 5.8.2-4.el9_8) |
修正を後回し(Fix deferred) |
| RHEL 8 |
修正済み(RHSA-2026:38504・7月13日、container-toolsのモジュール) |
修正を後回し(Fix deferred) |
| openSUSE Leap 16.0 |
修正済み(openSUSE-SU-2026:22089-1・10月18日、podman 5.4.2-160000.6.1) |
同じ更新で修正 |
| SUSE Linux Micro 6.1・6.2 |
修正済み(SUSE-SU-2026:24182-1・10月12日付) |
同じ更新で修正 |
| Debian 13(trixie) |
修正待ち(podman 5.4.2+ds1-2が影響あり)。unstableは5.8.4+ds1-1で修正 |
修正待ち。unstableは5.8.1+ds1-2で修正 |
| Ubuntu |
調査中(needs-triage)。優先度はMedium |
調査中(needs-triage)。優先度はMedium |
Red Hatは、OpenShift 4.22やQuayの各版でも、CVE-2026-57231の修正を出しています。CVE-2026-55686は、RHEL 8・9・10とOpenShiftなどで「Fix deferred」で、すぐには直さない扱いです。
ドイツのCERT-Bundは、2件の告知をそれぞれ10月18日に更新し、openSUSEの修正を加えました。今回の動きは、この更新です。
影響する会社・しない会社
- 影響する: Podmanで、外から取ってきたイメージや、出どころを確かめていないイメージを動かしている会社です。開発者のパソコン、検証のサーバー、CIの仕組みなどが当たります。
- 影響する: Podmanを起動する環境に、クラウドのキーやトークンを環境変数で置いている会社です。CVE-2026-57231で漏れるおそれがあります。
- 影響する: Debian 13やUbuntuでPodmanを使っている会社です。10月19日時点で、ディストリビューションの修正版はまだ出ていません。
- 影響する: RHEL 8・9・10でPodmanを使っている会社のうち、CVE-2026-55686を気にする所です。Red Hatは修正を後回しにしています。
- 影響しない: Podmanを入れていない会社と、Dockerだけを使っている環境です。2件はPodmanの脆弱性として公表されています。
- 影響しない: 自社で作り、中身を確かめたイメージだけを動かしている環境は、悪意あるイメージを動かす前提が当たりにくくなります。ただし、元にしたイメージ(ベースイメージ)の出どころも確かめます。
情シスが今日やること
- Podmanが入っている機器を洗い出し、版を確かめます。
podman --version で版を見ます。ディストリビューションのパッケージなら、RHEL系は rpm -q podman、Debian・Ubuntuは dpkg -l podman でパッケージの版を見て、上の表の告知と照らします。
- 直る版が出ている環境は更新します。 RHEL 8・9・10は7月の更新、openSUSE Leap 16.0とSUSE Linux Microは10月の更新で、CVE-2026-57231が直ります。開発元の版を直接入れている環境は、5.8.4か6.0.0にします。
- 出どころの分からないイメージを動かさない決まりにします。 開発者の回避策は、信頼できないイメージを動かさないことです。動かす前に
podman image inspect --format '{{.Config.Env}}' <イメージ> で、値の無い変数が入っていないかを確かめられます。
- Podmanを起動する環境から、秘密の値を外します。 CIの仕組みや共用のサーバーで、クラウドのキーやトークンを環境変数に常に置いていないかを確かめます。要る時だけ渡す形に変えると、CVE-2026-57231の影響を小さくできます。
- 修正待ちの環境は、告知を見る担当を決めます。 Debian 13・Ubuntuと、RHELのCVE-2026-55686は、各社のCVEのページで修正版の公開を確かめ、出たら入れる段取りを決めます。
Podmanの別の脆弱性(チェックポイントの隔離の設定を無視する問題)は、GitHub、Podmanの隔離設定を無視する脆弱性公表 対象版は更新をにまとめています。
2026年10月19日時点の内容です。