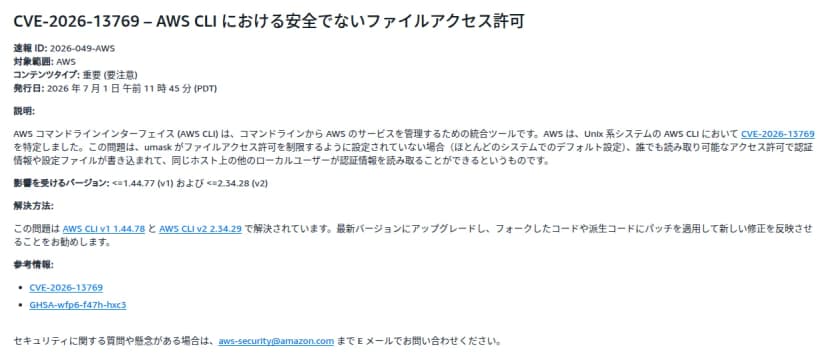
AWS は2026年7月1日(米国時間)、AWS CLIの脆弱性 CVE-2026-13769を公表しました。AWS CLIは、コマンドでAWSを操作する道具です。3つのコマンドが、認証情報 を含むファイルを、同じサーバーのほかの利用者も読める権限で書いていました。
直った版は4月10日に出ています。EC2でよく使うAmazon Linux のパッケージにも、9月29日と10月12日に修正が出ました。
AWSのセキュリティ の告知のRSSでは、この告知が10月14日(協定世界時)の日付で配信されています。ただ、告知の本文の発行日は7月1日のままで、中身を改めたという記載はありません。この記事は、AWS、GitHub、Amazon Linuxの公式の告知で確かめた内容だけを書きます。
3つのコマンドが書くファイルを、ほかの利用者も読めた
LinuxなどのUnix系のOSでは、新しく作るファイルの権限を「umask」という設定が決めます。多くの環境の既定では、持ち主以外の利用者も読める権限(0644)になります。AWSも、umaskで権限を絞っていない状態が「ほとんどのシステムの既定」だと書いています。
AWS CLIの次の3つのコマンドは、この既定のまま、認証情報や設定のファイルを書いていました(GitHubの告知)。本来は、持ち主だけが読み書きできる権限(0600)にするファイルです。
コマンド
書くファイル
中に入るもの
aws codeartifact logintwine用の~/.pypirc、Linuxでswiftを使うときの~/.netrc
部品の置き場所「CodeArtifact」の認証トークン
aws iam create-virtual-mfa-device--outfileで指定したファイル仮想MFAの元になる情報(QRコードの画像かBase32の文字列)
aws deploy register(--iam-user-arnを指定しないとき)実行したフォルダーのcodedeploy.onpremises.yml
このコマンドが作ったIAMユーザーのアクセスキー
それぞれの中身について、AWSの文書は次のように説明しています。
CodeArtifactのトークンは、部品を取ったり公開したりするときの認証に使います。期限は既定で12時間で、15分から12時間の間で決められます。
仮想MFAのシード(元になる情報)は、アクセスキーやパスワードと同じように守るよう求めています。登録が済んだら、安全な手順で消すよう書いています。
aws deploy registerは、IAMユーザーを作り、その長く使える鍵を設定ファイルに保存します。AWSはこの登録のやり方を勧めておらず、鍵を入れ替える計画を持つよう求めています。
AWSのセキュリティの告知2026-049-AWS。発行日は2026年7月1日(米国時間) 出典: AWS (引用) 読めたのは、同じサーバーにログインできる人
この脆弱性を突けるのは、同じサーバーにログインできるほかの利用者です。インターネットの向こうから、ファイルを直接読めるわけではありません。CVSSの評価でも、攻撃の経路は「ローカル」で、低い権限のアカウントが要るとされています。
当てはまりやすいのは、次のような環境です(この整理は編集部によるものです)。
複数の担当者がログインする踏み台サーバーや、作業用のサーバー
いくつものジョブが同じ機械で動く、自社で用意したCIの実行環境
部署で共有している開発用のLinuxのマシンやMac
Webサーバーなど、別のアカウントでプログラムが動くサーバー。そのプログラムが乗っ取られると、ファイルを読まれるおそれがあります
一人で使うパソコンや、ジョブのたびに作って捨てるコンテナでは、読む「ほかの利用者」がいません。危険は小さくなります(編集部の整理)。
対象の版と深刻度
項目
確かめた内容
CVE
CVE-2026-13769(GitHubの告知はGHSA-wfp6-f47h-hxc3)
対象
v1は1.44.77まで、v2は2.34.28まで
直った版
v1は1.44.78、v2は2.34.29(どちらも4月10日、米国時間)
AWSの区分
重要(要注意)
CVSS(深刻さの指標、0から10)
3.1で5.5、4.0で6.8(どちらも中程度。AWSの採点)
悪用
AWSの告知に記載なし。CISAのKEVには載っていない(10月16日版)
CodeArtifactとMFAの修正は、先に4月8日の版に入りました。v1は1.44.76、v2は2.34.27です(GitHubの変更履歴)。告知は、CodeDeployの修正まで入った4月10日の版を「直った版」としています。
米国CISAの「悪用が確認された脆弱性の一覧(KEV)」の10月16日版に、CVE-2026-13769は載っていません。CISAの評価(SSVC)も、悪用は「none(なし)」、攻撃の自動化は「no」です。NVD(米国の脆弱性データベース)は、10月17日時点で分析の前です。
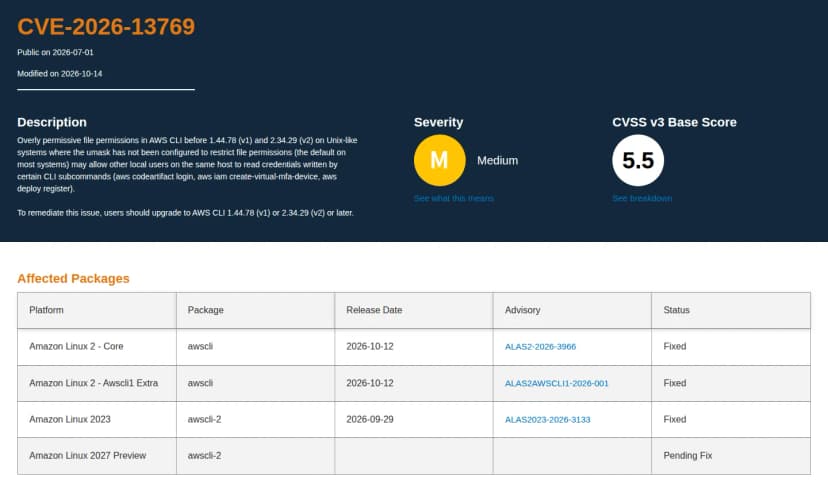
Amazon Linuxは9月29日と10月12日に修正
Amazon Linuxには、OSのパッケージとしてAWS CLIが入っています。AWSのインストールの手引きも、Amazon Linuxに最初から入っているyumの版に触れています。このパッケージの修正は、AWSの告知から3か月ほど後に出ました。
OS
パッケージ
Amazon Linuxの告知(日付)
直ったパッケージ
Amazon Linux 2023
awscli-2
ALAS2023-2026-3133(9月29日)
awscli-2-2.36.47-4.amzn2023.0.1
Amazon Linux 2(Core)
awscli
ALAS2-2026-3966(10月12日)
awscli-1.18.147-1.amzn2.0.4
Amazon Linux 2(Extrasのawscli1)
awscli
ALAS2AWSCLI1-2026-001(10月12日)
awscli-1.27.51-1.amzn2.0.2
Amazon Linux 2027 Preview
awscli-2
まだ出ていない
修正待ち(Pending Fix)
Amazon LinuxのCVE-2026-13769のページ。OSごとの修正日が並ぶ 出典: AWS(Amazon Linux Security Center) (引用) Amazon Linux 2の直ったパッケージは、版の番号が1.18.147と1.27.51です。AWSの告知にある1.44.78より小さい数字ですが、Amazon Linuxの告知は修正済み(Fixed)としています。版の番号だけで判断せず、パッケージの名前の末尾(amzn2.0.4など)まで比べます。
Amazon Linuxの告知にある更新のコマンドは、次のとおりです。管理者の権限で動かします。
Amazon Linux 2023: dnf update --advisory ALAS2023-2026-3133 --releasever 2023.12.20260928
Amazon Linux 2(Core): yum update --advisory ALAS2-2026-3966
Amazon Linux 2(Extrasのawscli1): yum update --advisory ALAS2AWSCLI1-2026-001
同じ更新で、EMRにSSHでつなぐ補助のコマンドの脆弱性(CVE-2026-18654)も直ります。AWSの告知(8月3日)は、回避策はなく更新が要るとしています。
なお、Amazon Linux 2は2026年6月30日にサポートが終わりました。AWSは、Amazon Linux 2023への移行を勧めています。
更新の前に作られたファイルは、そのまま残る
GitHubの修正は、3つのコマンドがファイルを書くときに、権限を持ち主だけ(0600)にするものです。すでにあるファイルを書き直すときも、権限を直します。
ただ、前の版で作ったまま書き直していないファイルは、元の権限のままです。MFAのシードを書き出したファイルや、別の場所へコピーした設定ファイルが当たります(修正の中身からの編集部の整理)。権限は、次のように確かめて直せます。
aws --version
ls -l ~/.pypirc ~/.netrc
chmod 600 ~/.pypirc ~/.netrc
ls -lの結果が「-rw-r--r--」なら、ほかの利用者も読めます。「-rw-------」なら、持ち主だけです。
共用のサーバーで、3つのコマンドを前の版で使っていたなら、中の認証情報は読まれた前提で考えます。CodeDeployのIAMユーザーのアクセスキーは入れ替え、仮想MFAは登録し直します(編集部の補足)。
CodeArtifactのトークンは、既定で12時間で切れます。期限の前に止めたいときは、IAMのポリシーで拒否するよう、AWSの文書は案内しています。
AWS CLIのv1は、2026年8月5日から、重大な不具合とセキュリティの問題だけを直す期間に入りました。サポートは2027年7月15日に終わります(GitHubのREADME)。v1を使い続けている環境は、v2へ移す計画も立てます。
影響する会社・しない会社
影響する: 複数の人がログインするサーバーやCIの実行環境で、AWS CLIを使う会社。OSがLinuxやmacOSなどUnix系で、版がv1の1.44.77以前、v2の2.34.28以前なら当てはまります
影響する: その環境でaws codeartifact login(twineかswift)、aws iam create-virtual-mfa-device、aws deploy registerを使ったことがある会社。前の版で作ったファイルが残っていれば、更新の後も確かめが要ります
影響する: Amazon Linux 2・2023のEC2で、OSのパッケージのAWS CLIを使い、上の表の更新をまだ当てていない会社
影響しない: 一人だけが使うパソコンや、ジョブのたびに捨てるコンテナで使う場合。読むほかの利用者がいません(編集部の整理)
影響しない: 3つのコマンドを使っていない会社。ただし、AWSは最新の版に上げるよう勧めています
確認が要る: Windowsで使う会社。告知はUnix系のOSの話で、Windowsには触れていません
情シスが今日やること
AWS CLIが入っている場所を洗い出します。 踏み台や作業用のサーバー、CIの実行環境、ビルドに使うコンテナのイメージを、開発の担当者に聞きます。複数の人がログインする機械から先に見ます。版を確かめます。 aws --versionで、v1は1.44.78以降、v2は2.34.29以降なら、この脆弱性は直っています。Amazon Linuxのパッケージは、rpm -q awscliかrpm -q awscli-2で、上の表の版以降かを見ます。今週中に最新の版へ上げます。 AWSの告知は、最新の版を勧めています。10月17日時点の最新は、v1が1.46.1、v2が2.38.1です(GitHubの変更履歴)。CIのイメージで版を固定しているなら、固定の版も改めます。残っているファイルの権限を見ます。 ~/.pypirc、~/.netrc、MFAのシードのファイル、codedeploy.onpremises.ymlが対象です。ほかの利用者が読める権限ならchmod 600で直し、登録が済んだMFAのシードは消します。読まれたおそれがあれば、鍵を替えます。 CodeDeployのアクセスキーを入れ替え、仮想MFAを登録し直します。AWSは、オンプレミスのサーバーの登録に、IAMユーザーより一時的な認証情報(IAMセッションのARN)を使うよう勧めています。
盗まれたAWSの認証情報が実際に使われた例は、1PasswordがAWS認証情報盗難を解説、侵入後に残る権限も確認 で扱っています。