Googleは2026年10月21日、処理中のデータを保護する機密計算に対応した「Confidential G4」を正式提供しました。Compute Engineの仮想マシン(VM)と、コンテナを運用するGKEのノードで利用できます。機密データやAIモデルをクラウド上で扱う際に、実行環境からの隔離と暗号化を利用する選択肢が加わります。
処理中のデータとモデルを保護
Confidential G4は、NVIDIA RTX PRO 6000 Blackwell Server editionを搭載します。Googleは、NVIDIA Confidential Computingを、AI処理向けの基盤であるGoogle CloudのAI Hypercomputerに統合しました。2026年の早い時期にプレビュー公開していた機能の正式提供です。
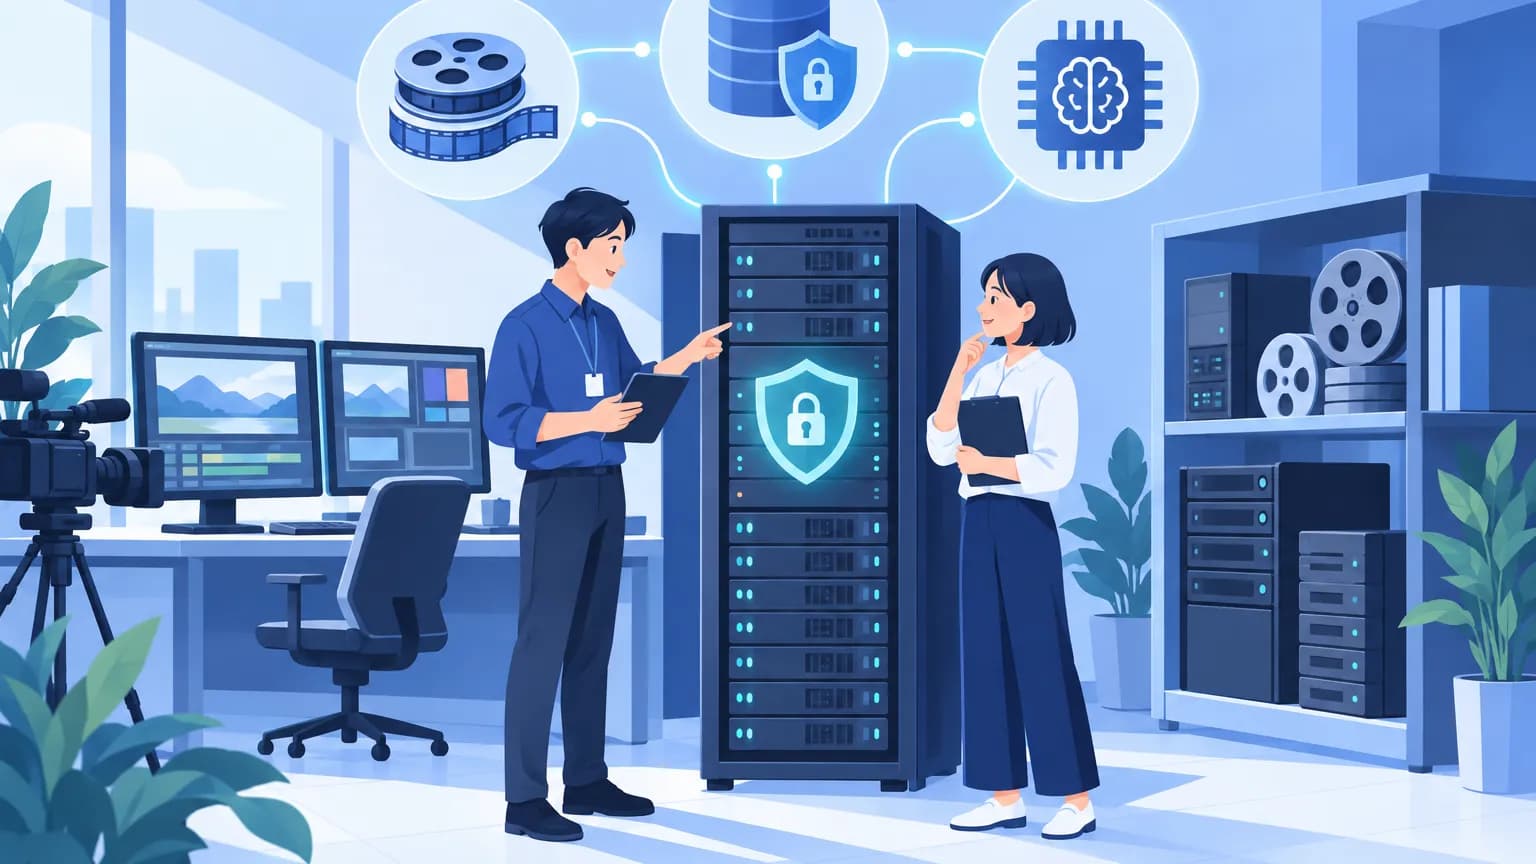
Googleによると、機密データやAIモデルのパラメーターを処理中も暗号化し、ホスト管理者や仮想化を制御するハイパーバイザー、クラウド事業者から隔離できます。持ち出し不能なハードウェア鍵と、メモリーの暗号化などを組み合わせます。
また、離れた場所から実行環境を検証する「リモートアテステーション」により、機密データを投入する前に、コードや構成、実行環境の完全性を確認できるとしています。標準Ubuntu OSイメージなどを使い、アプリを変更せずに導入できるという説明です。
正式提供は36ゾーンです。ただし、日本での提供は発表には書かれていません。日本の対象リージョンや提供時期、日本語対応、日本向け価格も示されていません。
性能の数字と、今後正式提供する機能を分けて確認
Googleは「g4-standard-48」で、機密計算対応G4と通常のG4を比較しました。対象はLlama 3、Llama 3.3、Resnet-50、SDXLです。同社によると、検証での推論スループット、つまり一定時間に処理できる量の低下は3.5%未満でした。
これは特定の試験条件での結果です。構成やハードウェア、ソフトウェア環境で変動するため、自社の処理でも同じ差に収まると判断することはできません。
一方、安全な共同処理のためのConfidential Spaceへの対応は、今後数週間で正式提供へ順次移行する予定です。Googleは、元データを互いに開示せず、共同分析や学習が可能になると説明しています。Confidential G4本体の正式提供と、Confidential Space対応の予定は分けて捉える必要があります。
影響する会社・しない会社
- 影響する: Compute EngineのVMやGKEノードで、機密データを使うAI処理を検討している会社です。処理中の保護や、データ投入前の実行環境の検証を導入要件と照らし合わせる対象になります。
- 影響する: Confidential G4のプレビューを評価していた会社です。正式提供された範囲と、今後正式提供へ移行するConfidential Space対応を分けて、評価計画を見直す場面です。
- 影響しない: G4を利用せず、導入予定もない会社です。今回の発表に、他の環境への変更要求は書かれていません。
- 影響しない: 既存環境を直ちに切り替える必要がある会社は、発表からは特定できません。強制移行の対象や期限は発表には書かれていません。
情シスが今日やること
以下は導入判断に向けた社内確認の手順です。発表に移行期限が示されたものではありません。
- 今日、クラウド担当者と対象処理を洗い出す。 構成台帳や運用資料で、Compute EngineのVM、GKEノード、G4の利用・評価状況を確認します。AI開発担当には、処理中も保護したいデータとモデルを挙げてもらいます。
- 検証環境を作る前に、提供条件を確認する。 Google Cloudの窓口に、利用予定ゾーンでの対応状況と価格を問い合わせます。国内での処理が要件なら、日本の提供状況を確認できるまで導入可否を確定しないよう、調達担当にも伝えます。
- 機密データを投入する前に、検証の担当を決める。 セキュリティ担当と開発担当で、コード・構成・実行環境の完全性を誰が確認し、何を記録するかを整理します。アプリ変更なしという説明だけで、社内の確認手順まで不要と判断しないことが重要です。
- 本番採用の判断前に、自社の処理で性能を比較する。 通常のG4との処理量や遅延の差を記録し、業務側の許容値と照合します。共同分析を予定している場合は、Confidential Space対応の正式提供状況も、その時点で確認します。