WordPress のSEOプラグイン「Rank Math PRO」で、配布された3.0.123の一部に不正なコードが入っていました。対象は、日本時間2026年10月16日5時2分から16時12分までに取得・更新したものです。この版を有効にしたサイトは侵害されたとみなし、バックアップ からの復元や掃除が要ります。無料版のRank Math SEOは対象外です。
Rank Mathが公表したこと
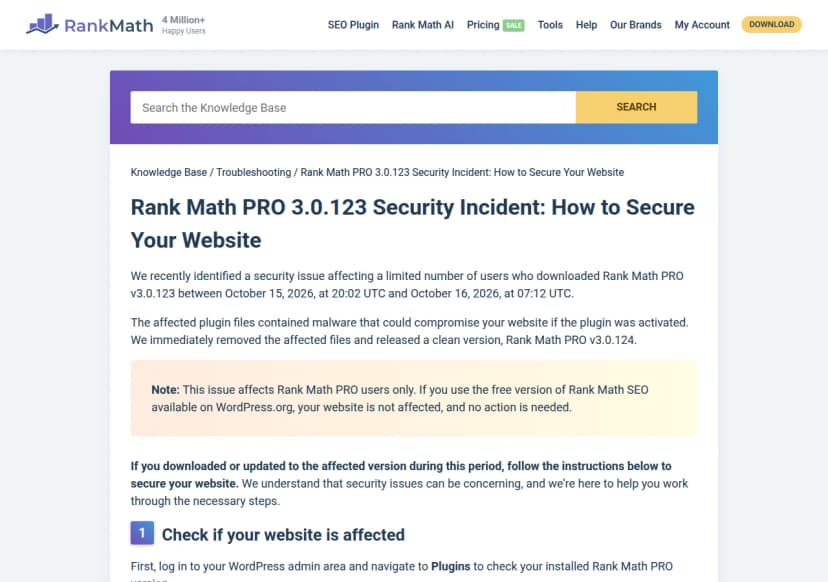
Rank Mathは、公式のナレッジベースに「Rank Math PRO 3.0.123 Security Incident: How to Secure Your Website」を出しました。
Rank Mathが公式のナレッジベースに出したセキュリティの告知 出典: Rank Math「Rank Math PRO 3.0.123 Security Incident: How to Secure Your Website」 (引用)
項目
公式の告知の内容
対象
Rank Math PRO 3.0.123を、協定世界時(UTC)10月15日20時2分から10月16日7時12分まで(日本時間では16日5時2分から16時12分まで)に取得した、限られた数の利用者
何が起きたか
該当のプラグインのファイルに不正なコードが入っていて、有効にするとサイトが侵害される恐れがあった
対応
該当のファイルをすぐに取り除き、問題のない3.0.124を出した
無料版
WordPress.orgで配っている無料版のRank Math SEOは影響を受けず、何もしなくてよい
3.0.124の入手
rankmath.comに直接ログインして、アカウントのダウンロードから入手する
Rank Mathは、ログインやダウンロードのリンクをメール で送ることはないとしています。パスワード の再設定やダウンロードのリンクを開かせる、覚えのないメールは疑うよう求めています。
WordPressのセキュリティ 企業Wordfenceも、10月16日に注意を出しました。この件をCVE-2026-111862として、CVSSを9.8(Critical)としています。
当たるかの判断
Rank Mathは、使っている版と、取得した時刻と、有効にしたかどうかで分けています。WordPressの管理画面の「プラグイン」で、Rank Math PROの版を確かめます。
状況
Rank Mathの案内
期間内に3.0.123を入れて、有効にした
侵害されたとみなし、下の復旧の手順を進める
3.0.123を入れたが、有効にしていない
プラグインのファイルを消し、3.0.124を入れ、念のためスキャンする
3.0.123を取得したが、入れても有効にもしていない
この件だけでは、侵害の兆しは無い
Rank Mathから連絡のメールを受け取った場合は、その手順に従うよう書かれています。Wordfenceによると、Rank Mathは該当の版を取得した利用者を記録で特定できるとしています。
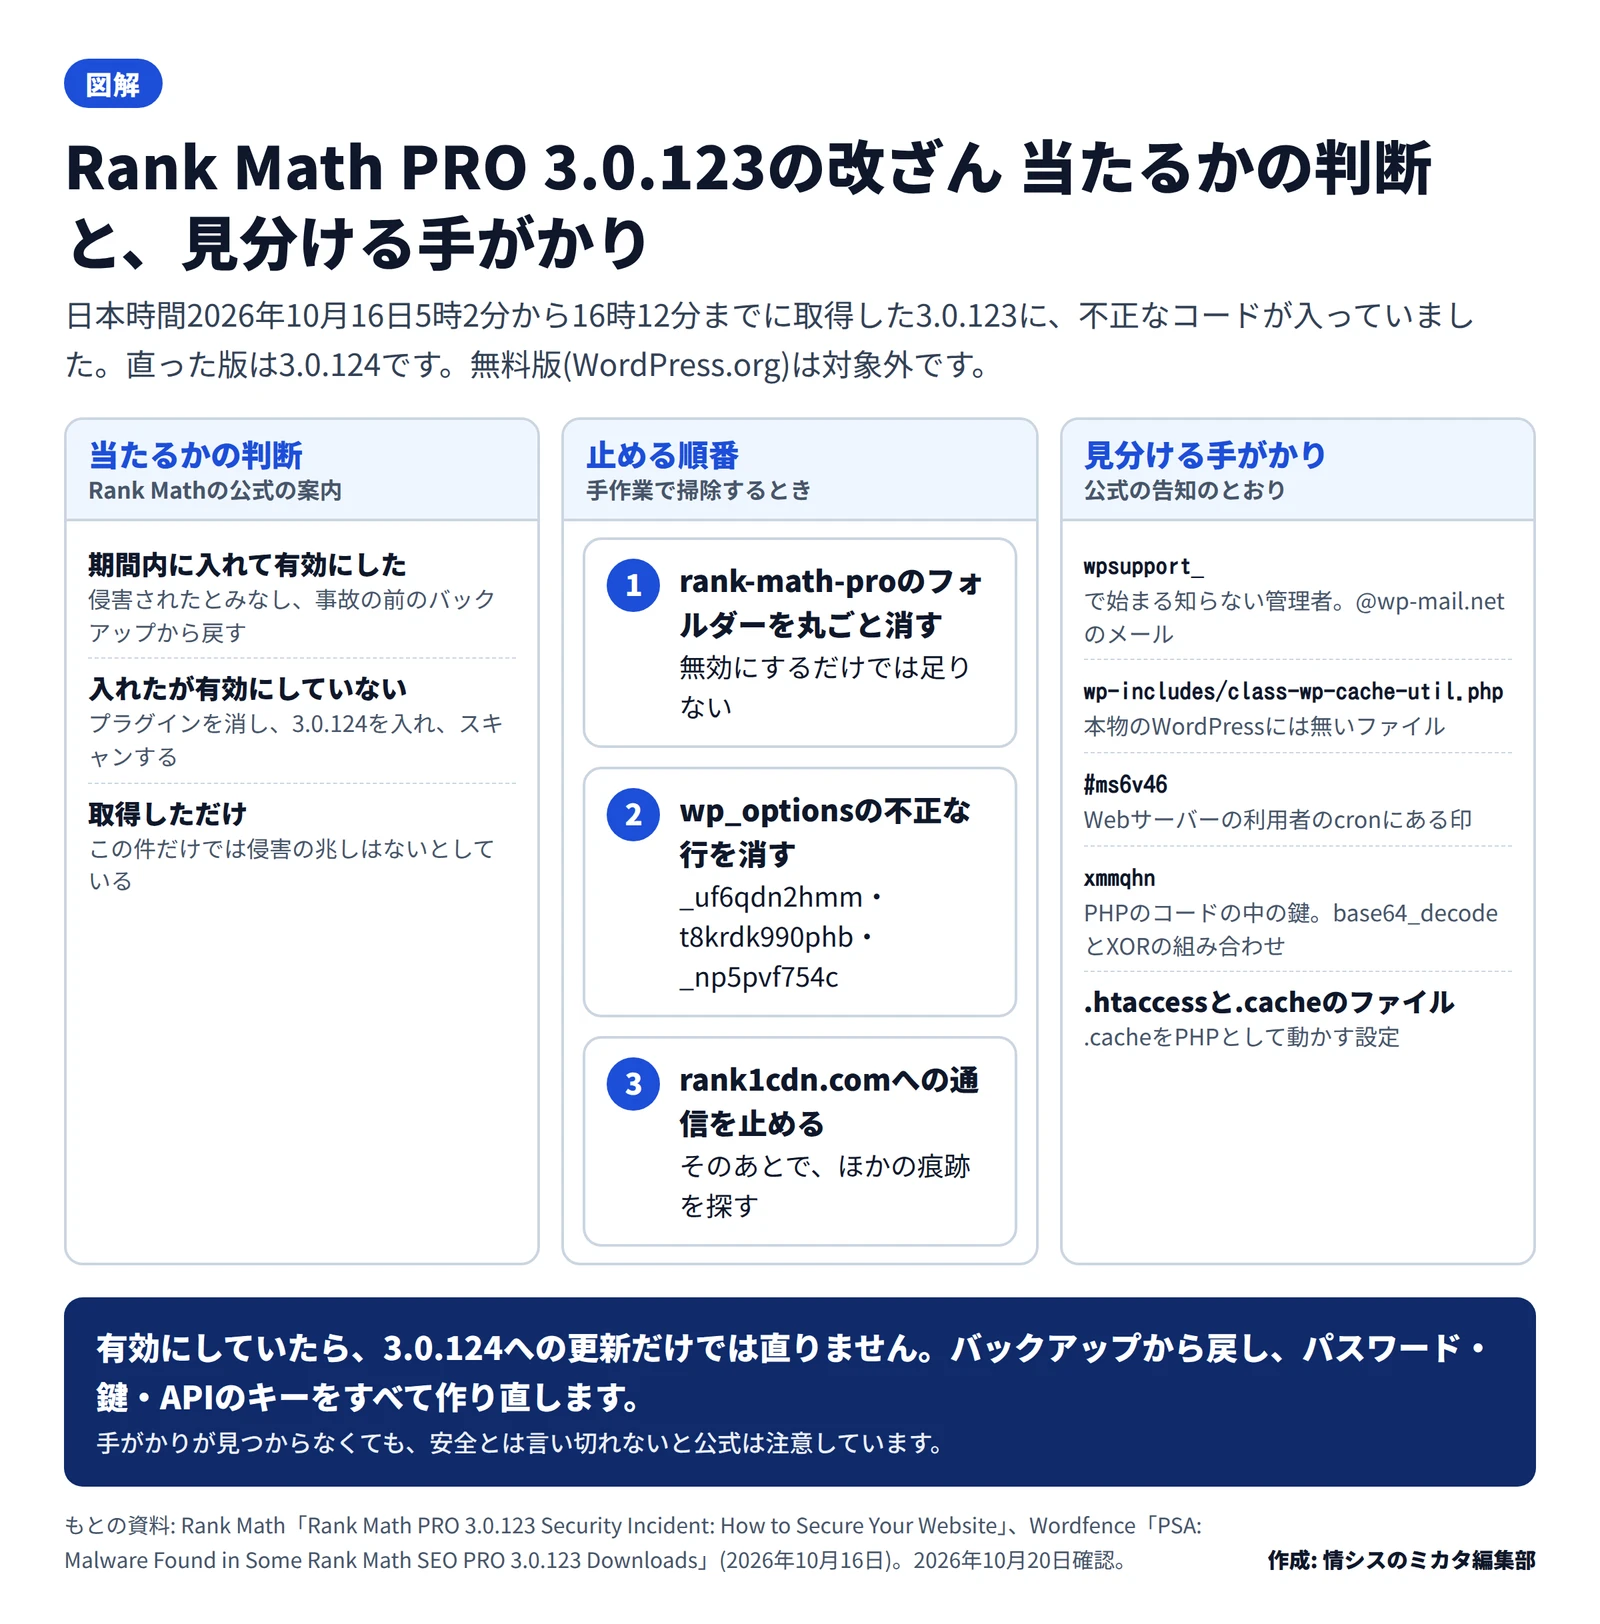
当たるかの判断、止める順番、見分ける手がかり(編集部作成) 作成: 編集部 / もとの資料: Rank Mathの告知とWordfenceの注意を編集部が整理 有効にしていたら、更新だけでは直らない
Rank Mathは、不正なコードが、サイトに人が来るたびに隠れた裏口(バックドア)を作り直すことがあると警告しています。攻撃者が、ほかのファイル、知らない管理者、定期の処理、サーバーの設定を残している恐れもあります。3.0.124に上げても、それらは消えません。
おすすめの直し方は、事故が始まる前、つまり日本時間10月16日5時2分より前のバックアップから、サイトとデータベースを戻すことです。そのあとスキャンをし、パスワードや鍵を作り直し、3.0.124を入れます。
バックアップが無いときは、手で掃除します。Rank Mathは、順番を守るよう求めています。
rank-math-proのフォルダーを丸ごと消す(無効にするだけでは足りない)。
データベースのwp_optionsの表から、option_nameが _uf6qdn2hmm、t8krdk990phb、_np5pvf754c の行を消す。
できれば、rank1cdn.comへの外向きの通信を止める。
そのあとで、ほかの痕跡を探して消す。
裏口を作り直す仕組みを止める前に、怪しいファイルを消しても、また作られることがあります。ファイルやデータベースの作業に慣れていなければ、ホスティング会社か専門の事業者に頼むよう、Rank Mathは強く勧めています。
見分ける手がかり
Rank Mathの告知が挙げる手がかりは、次のとおりです。Wordfenceは、手がかりが見つからないことだけでは、安全とは言い切れないとしています。
場所
手がかり
管理者
wpsupport_ で始まる知らない利用者名、@wp-mail.net で終わるメールアドレス
ファイル
wp-includes/class-wp-cache-util.php(本物のWordPressには無い)
ファイルの置き場所
wp-content/mu-plugins/、ほかのプラグインのフォルダー、標準でないテーマのinc/・includes/・lib/、Rank Mathのincludes/ にある怪しいPHP
コードの中身
base64_decodeとXORの繰り返しの組み合わせ、鍵 xmmqhn、proc_open、PHP-FPMのソケットのコード
.htaccess
.cacheのファイルをPHPとして動かす設定。PHPのコードが入った.cacheのファイル
定期の処理
Webサーバーの利用者のcronに、#ms6v46 の印がある行
データベース
wp_optionsの _uf6qdn2hmm、t8krdk990phb、_np5pvf754c
通信
rank1cdn.com への外向きの通信
uploads/ のフォルダーにPHPのファイルがあれば、それも調べます。サーバーのSSHのauthorized_keys、ほかの利用者のcron、動いている処理も確かめるよう書かれています。
影響する会社・しない会社
影響する: Rank Math PROを使い、日本時間10月16日5時2分から16時12分までに3.0.123を取得・更新して、有効にした会社です。サイトが侵害されたとみなして復旧します。
影響する: 自動の更新でRank Math PROを上げていた会社です。期間内に3.0.123に上がっていないかを、更新の記録で確かめます。
影響する: 自社のサイトの運用を制作会社に任せていて、Rank Math PROを使っている会社です。制作会社に、取得の時刻と対応を確かめます。
影響しない: 無料版のRank Math SEO(WordPress.org)だけを使っている会社です。Rank Mathは何もしなくてよいとしています。
影響しない: 期間の外に3.0.123を取得した場合と、3.0.124以降を入れた場合です。ただし、期間内の3.0.123を一度でも有効にしていたら、今の版にかかわらず確かめます。
情シスが今日やること
自社のWordPressのサイトを洗い出し、Rank Math PROの版を確かめます。 管理画面の「プラグイン」か、WP-CLIの wp plugin list で確かめます。キャンペーンのサイトや、子会社のサイトも含めます。3.0.123だったサイトは、入れた時刻と有効にしたかを確かめます。 管理画面の更新の記録、ホスティングの記録、自動更新の設定から、日本時間10月16日5時2分から16時12分の間かを見ます。当たるサイトは、バックアップから戻すかを決めます。 16日5時2分より前のバックアップがあれば、それを使います。無ければ、上の順番で掃除し、専門の事業者に頼むことも考えます。管理者の一覧と手がかりを点検します。 wp user list --role=administrator で知らない管理者を探し、wp core verify-checksums でWordPressの本体のファイルを確かめます。上の表の手がかりも見ます。パスワードと鍵をすべて作り直します。 バックアップから戻した場合も要ります。WordPressの利用者、wp-config.phpのデータベースの資格情報と鍵(keys・salts)、決済やメール送信のキー、APIのキー、ホスティングの管理画面とFTP・SFTP・SSHを替え、管理者の二要素認証も見直します。
制作会社に任せている場合は、次のように聞きます。「Rank Math PROを使っていますか」「日本時間10月16日5時2分から16時12分に3.0.123へ更新しましたか」「有効になっていましたか」「Rank Mathの告知の手順で、点検と資格情報の作り直しを済ませましたか」。
2026年10月20日時点の内容です。