セキュリティ会社のPatchstackは2026年10月8日、WordPressのプラグイン「Bricksforge」の脆弱性が実際の攻撃に使われていると公表しました。ログインしていない相手に、ファイルを置かれ、サーバーでプログラムを動かされます。対象は3.1.8.9以前です。
Bricksforgeは、WordPressのサイト制作ツール「Bricks」に機能を足す有料のプラグインです。自社のサイトにこれが入っているかを、情シスが知らないことは珍しくありません。この記事では、公式の資料で確かめられたことと、制作会社への聞き方、侵入の確かめ方をまとめます。同じ時期の別のプラグインの攻撃は、WordPressに「見えない管理者」を作る攻撃に書いています。今回とは別の話です。
公式の資料で確かめられたこと
| 項目 |
内容 |
出どころ |
| 脆弱性 |
CVE-2026-85097。Bricksforge 3.1.8.9以前に、認証なしでファイルをアップロードでき、サーバーでPHPのコードを実行できる |
Patchstack、Wordfence、NVD |
| 悪用 |
攻撃の試みを、2026年10月7日21:47(UTC)に最初に観測。Patchstackは「現在、実際の攻撃の対象」としている |
Patchstack |
| 公表 |
Wordfenceの情報の公開日は10月7日、Patchstackの記事とNVDへの登録は10月8日。報告者はWordfenceの記載でd.v4n_s3c氏 |
Wordfence、Patchstack、NVD |
| 深刻度 |
Patchstackの表はCVSS 10.0。Wordfenceは9.8(NVDに載る値もWordfenceのもの) |
Patchstack、Wordfence、NVD |
| 修正版 |
PatchstackとWordfenceは3.1.8.10 |
Patchstack、Wordfence |
| 開発元の記載 |
10月8日の4.0.1に「Pro Formsのファイルアップロードのセキュリティ修正」。Pro Formsが有効なサイトすべてに関係し、詳細は後日とある。CVE番号と3.1.8.10の項目は、10月12日時点の変更履歴に見当たらない |
Bricksforge |
深刻度の数字は、見る人によって違います。Patchstackが10.0、Wordfenceが9.8です。どちらも、最高かそれに近い値です。
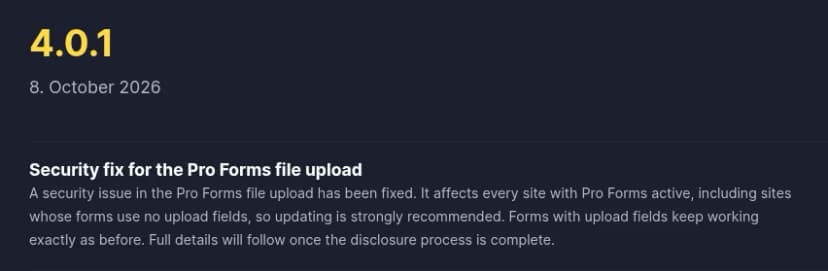 Bricksforgeの変更履歴。10月8日の4.0.1にセキュリティ修正の記載出典: Bricksforge「Changelog」(引用)
NVDの登録元はWordfenceで、状態は「Deferred(詳細な分析は保留)」です。NVDに載るCISAの評価(SSVC)は、悪用「none」、自動化「yes」、技術的な影響「total」で、評価の時刻は10月8日14:24(UTC)です。Patchstackが攻撃を最初に観測した時刻(10月7日21:47・UTC)より後の評価ですが、悪用は「none」のままでした。Patchstackの記事の公表との前後は分かりません。CISAの「悪用が確認された脆弱性の一覧(KEV)」には、2026年10月12日に確かめた時点(catalogVersion 2026.10.08、1,739件)で、載っていません。
版の食い違い
Patchstackの記事の表は、修正版を3.1.8.10とし、開発元の情報として変更履歴を挙げています。ところが、変更履歴の記載は4.0.1(10月8日)です。4.0.1の説明は、Pro Formsのファイルアップロードの修正で、フォームにアップロード欄がないサイトも対象だと書いています。これがCVE-2026-85097の修正かは、変更履歴からは分かりません(編集部の推測です)。
3.1.8.10と4.0.1のどちらが正しいかも、確かめられていません。Patchstackは「3.1.8.10以降」としているため、3.1.8.10より新しい版であれば、Patchstackの基準は満たします。いまの最新版へ上げ、版の扱いは開発元に確かめます。
Patchstackが観測した攻撃
Patchstackによると、観測した攻撃は、ほぼすべてがBricksforgeのフォーム送信を狙っていました。送信元は63個のIPアドレスで、上位6つが全体の約46%です。2つのまとまりが目立ちます。44個のIPアドレスが、同じ内容を数秒の間に56件送ったものと、3個のIPアドレスが、書き方を変えて試し続けたものです。
Patchstackは、これらが自動化された攻撃で、プロキシーなどを回して行われているとしています。一方で、これだけでは単一の攻撃者によるものとは断定できないとも書いています。
影響する会社・しない会社
- 影響する: WordPressのサイトにBricksforgeを入れていて、3.1.8.9以前の版の会社です。
- 確認が要る: すでに更新した会社です。10月7日以降に古い版のまま動かしていた期間があれば、その間のログとファイルを確かめます。
- 確認が要る: 制作や保守を外に任せていて、Bricksforgeを入れているか分からない会社です。
- 影響しない: WordPressを使っていない会社と、Bricksforgeを入れていないサイトです。今回の脆弱性の対象ではありません。
情シスが今日やること
- 自社と関連会社のWordPressのサイトを洗い出す。管理画面の「プラグイン」で、「Bricksforge」があるかと、その版を確かめる。
- 管理画面に入れないサイトは、制作会社か保守会社に聞く。聞くことは、Bricksforgeを入れているか、いまの版、修正版へ更新した日、更新の前に不審なファイルやアクセスがなかったか、の4つ。
- 3.1.8.9以前なら、すぐ更新する。Patchstackの基準は3.1.8.10以降。開発元の記載は4.0.1なので、提供されている最新の版へ上げる。更新でサイトの表示や動きが変わることがあるため、先にバックアップを取る(編集部の補足)。
- 「侵入されていないかの確かめ方」の項目を、保守会社と確かめる。
- 見つかれば、社内の事故対応の手順に沿って報告し、対応を保守会社と進める。
侵入されていないかの確かめ方
Patchstackは、脆弱な版を保護なしで動かしていたサイトに、過去のログとサーバー上のファイルを確かめるよう書いています。挙げている確認点は次のとおりです。
| 確かめる場所 |
見るもの |
| アップロードのフォルダ |
wp-content/uploads の中に、見覚えのないPHPファイルがないか。Bricksforgeの一時フォルダ(uploads/bricksforge/tmp)と、年月のフォルダを含む。名前が login_admin_ で始まるPHPファイルは、Patchstackが観測した例 |
| Webサーバーのログ |
Bricksforgeのフォーム送信への、短い時間に繰り返されるアクセス。画像として送られたファイルに、PHP系の名前が指定されているもの |
| Webサーバーのログ |
アップロードのフォルダにできたPHPファイルへの、直接のアクセス |
Patchstackの記事には攻撃の細かい内容も載っていますが、この記事では、守る側の確認に必要な範囲に絞りました。
更新だけでは、すでに置かれたファイルは消えません(編集部の補足。Patchstackの記事に、更新でファイルが消えるという記載はありません)。見つかった場合の手順は、Patchstackの記事には書かれていません。保守会社と、ファイルの削除、パスワードや認証情報の変更、ほかの書き換えの確認を進めます。
書かれていないこと
- 被害にあったサイトの数と、日本のサイトの被害。Patchstackが書いているのは、攻撃の試みの観測です
- 攻撃者がだれか
- Bricksforgeの有効インストール数。Patchstackの記事のページには数字の表示がありますが、何の数かの説明はありません
- 4.0.1と3.1.8.10の関係、開発元によるCVE番号つきの案内。変更履歴は、詳細を後日出すとしています
2026年10月12日時点の内容です。Patchstackは、攻撃の変化に合わせて記事を更新するとしています。