本文へ移動
情シスのミカタ
ニュース約4分で読めます

偽のWeb3支援を装うnpmパッケージ AIの鍵と開発PCを狙う手口

Elastic Security Labsが、Web3のスタートアップ支援を装い、無料のAIクレジットや監査ツールと偽ってnpmパッケージでマルウェアを配る攻撃を報告しました。macOSとWindowsの情報窃取に加え、開発者のAIツールの通信を攻撃者のサーバーに流し替えます。開発者を狙う手口と、開発PC・AIの鍵の守り方を整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
偽のWeb3支援を装うnpmパッケージ AIの鍵と開発PCを狙う手口

この記事のまとめ

  • Elastic Security Labsは2026年10月12日、Web3のベンチャー支援(アクセラレーター)を装い、無料のAIクレジットやコーディングの道具、セキュリティ監査と偽って、悪意あるnpmパッケージでマルウェアを配る攻撃(REF8801)を報告しました。
  • 配られたのは、macOS向けの裏口(CloudSyncD)と、Windows向けの情報窃取です。さらに、正規のコーディング支援ツールを作り替え、開発者のAIへの問い合わせを攻撃者のサーバー経由に流し替えます。監査ツールは、実際には調べず、でっち上げの結果を返します。
  • 狙いは、暗号資産のスタートアップや開発者です。採用や出資の誘いから「うちの道具を動かして」と導く手口で、開発PCにあるAIツールの設定ファイルや鍵、ウォレット、ブラウザの情報が盗まれます。開発PCと、AIの道具に渡す鍵の守り方の見直しが要ります。
こんな方に#30代#40代#50代実務

Web3のスタートアップ支援(アクセラレーター)を名乗り、無料のAIクレジットやコーディングの道具、セキュリティ監査と偽って、悪意あるnpmパッケージでマルウェアを配る攻撃が報告されました。Elastic Security Labsが10月12日に公表したもので、開発者のAIツールの通信まで乗っ取る点が新しい手口です。開発者を狙う流れと、情シスが開発部門と確かめることを整理します。

何が報告されたか

Elastic Security Labsは、暗号資産のスタートアップや創業者を狙い、Web3のベンチャー支援を装う一連の活動を「REF8801」として追っています。

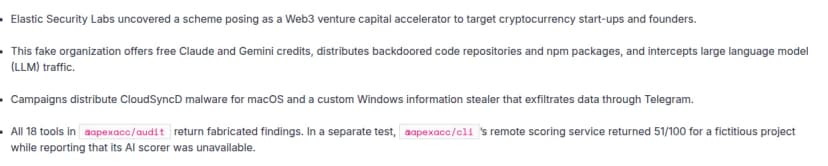
Elastic Security Labsの報告の要点の箇条書き(英語)。Web3のベンチャー支援を装い暗号資産のスタートアップや創業者を狙う仕組みを見つけたこと、この偽の組織はClaudeとGeminiの無料クレジットを提供し、裏口を仕込んだコードのリポジトリやnpmパッケージを配り、大規模言語モデル(LLM)の通信を傍受すること、macOS向けのCloudSyncDと、Telegram経由で情報を送るWindows向けの独自の情報窃取を配ること、@apexacc/auditの18個のツールはすべてでっち上げの結果を返し、@apexacc/cliの採点サービスは実在しないプロジェクトに51点を返したこと、が書かれている
Elastic Security Labsの報告の要点(2026年10月12日)出典: Elastic Security Labs「Auditing the auditor: Unmasking Apex Accelerator」(引用)

攻撃者は、数か月かけて「Apex」という支援組織の見た目を作り込み、200件を超える出資先や、1億2,400万ドル超の調達があるとうたっていました。偽のレビューや、国際的なカンファレンス(シンガポールのTOKEN2049など)への出席で、信用があるように見せていたとされます。無料のAIクレジット(ClaudeやGemini)、コーディングの道具、セキュリティ監査を入り口にして、開発者を引き込みます。

偽物の中身

配られたnpmパッケージは、入れて動かすと、宣伝どおりの機能は果たしません。

  • 情報窃取と裏口を仕込む。macOS向けには「CloudSyncD」という裏口、Windows向けには独自の情報窃取が入ります。盗んだ情報は、WindowsではTelegram経由で外へ送られます。
  • AIの通信を流し替える。正規のコーディング支援ツールをほぼそのまま流用し、起動時の仕掛けだけを足していました。Elasticの検証では、AIへの問い合わせ先が攻撃者のサーバーに書き換えられ、「OpenRouter」という名前の表示のまま、実際には攻撃者のサーバーへ送られていました。手元で読んだファイルの中身が、問い合わせに含まれて送られることも確かめられています。
  • 監査の結果をでっち上げる。18個のセキュリティ監査ツールは、実際には調べず、作り物の結果を返します。別の検証では、実在しないプロジェクトに51点(100点満点)を返したとされます。「監査で問題なし」という偽の安心を与える、という点でも危険です。

攻撃者は、暗号資産のウォレットや、取引者向けの分析ツールの開発者に、直接の出資をちらつかせて近づき、「審査のために、この道具を動かして」と促していました。Elasticは、ソースコードの履歴にロシア語のコメントがあったとしつつ、それだけでは正体は特定できないとしています。

影響する会社・しない会社

  • 影響する: 暗号資産・Web3のスタートアップや、その開発者。出資や採用、監査の誘いを受けて、言われた道具を入れた場合は、該当のPCを調べます。
  • 影響する: 開発部門で、出どころの確認が緩いまま、npmや外部の道具を入れている会社。今回のパッケージ以外にも、同じ手口は広がりえます。
  • 影響しない(可能性が高い): 問題のパッケージを入れていない会社。ただし、「無料のAIクレジット」「無料の監査ツール」の誘いは、Web3に限らず広がりうるため、開発部門への周知が要ります。

情シスが今日やること

  • 出どころの確認を決める。npmなどのパッケージは、公開元・ダウンロード数・公開からの日数・リポジトリの実体を確かめてから入れる決まりにします。採用や出資の誘いに付いてきた「審査用の道具」は、とくに警戒します。
  • 開発PCのAIの鍵を守る。ClaudeやCursor、Windsurfなどの設定や認証の情報(config.jsonやstorage.json、.envなど)は、この攻撃が集める対象でした。AIの道具に渡すAPIキーは、用途ごとに分け、上限や通知を設定し、ソースコードや設定ファイルに平文で置かないようにします。使っていない鍵は失効させます。
  • 問い合わせ先の書き換えに気づく。AIの道具で、問い合わせ先(ベースURL)が勝手に書き換わっていないか、見覚えのないMCPサーバーが登録されていないかを確かめます。外向きの通信の記録で、想定外の宛先が無いかも見ます。
  • 入れた疑いがあれば、鍵を全部替える。該当のPCで扱った、AIのAPIキー、ウォレット、各種のパスワードを漏れた前提で替え、PCを調査します。

AIの道具は、各社のAPIキーを預け、手元のファイルを読ませて使うものが増えています。だからこそ、偽の道具を一つ入れるだけで、鍵も、読ませたファイルも、まとめて攻撃者に渡りえます。OpenCodeのConsoleへの侵害の記事でも触れたとおり、どの道具に、どの鍵を預けているかを一覧にしておくと、こうした報告が出たときに、すぐに失効させる範囲が分かります。

よくある質問

Qどのパッケージが危ないのですか。

AElasticは、npmの@apexacc/cli(Web3の創業者向けのAIアドバイザーをうたう)と@apexacc/audit(18個のセキュリティ監査ツールをうたうMCPサーバー)を挙げています。公開元はapexacceleratorという利用者名で、GitHubのapexaccsにひも付いていました。どちらも、今は取り下げられています。7月には、同じ攻撃者による@apexfdn/apexなど、別の3つのパッケージも報告されています。これらや、出どころの不確かな同種のパッケージは入れません。

Q入れてしまったら、何が盗まれますか。

AElasticによると、Windowsの情報窃取は、システム情報、クリップボード、Wi-Fiのプロファイル名、画面の画像に加え、ウォレット、ブラウザの拡張、メッセンジャー、遠隔操作やFTP、VPN、ブラウザ、ゲームの情報を集めます。AIの道具では、ClaudeやCursor、Windsurfの設定や認証の情報(config.jsonやstorage.json、.envなど)を集める経路も確かめられています。集めた情報は、WindowsではTelegram経由で外に送られます。心当たりがあれば、関係する鍵やパスワードをすべて替え、該当のPCを調査します。

QAIの通信を乗っ取るとは、どういうことですか。

Aこの攻撃は、正規のコーディング支援ツール(Oh My Pi)をほぼそのまま流用し、起動時の仕掛けだけを足していました。Elasticの検証では、AIへの問い合わせ先が、攻撃者のサーバーに書き換えられ、OpenRouterという名前のまま、実際には攻撃者のサーバーに送られていました。手元で読んだファイルの中身が、AIへの問い合わせに含まれて送られることも確かめられています。攻撃者が答えを差し替えれば、ツールの操作を誘導される余地もあります。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月20日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします