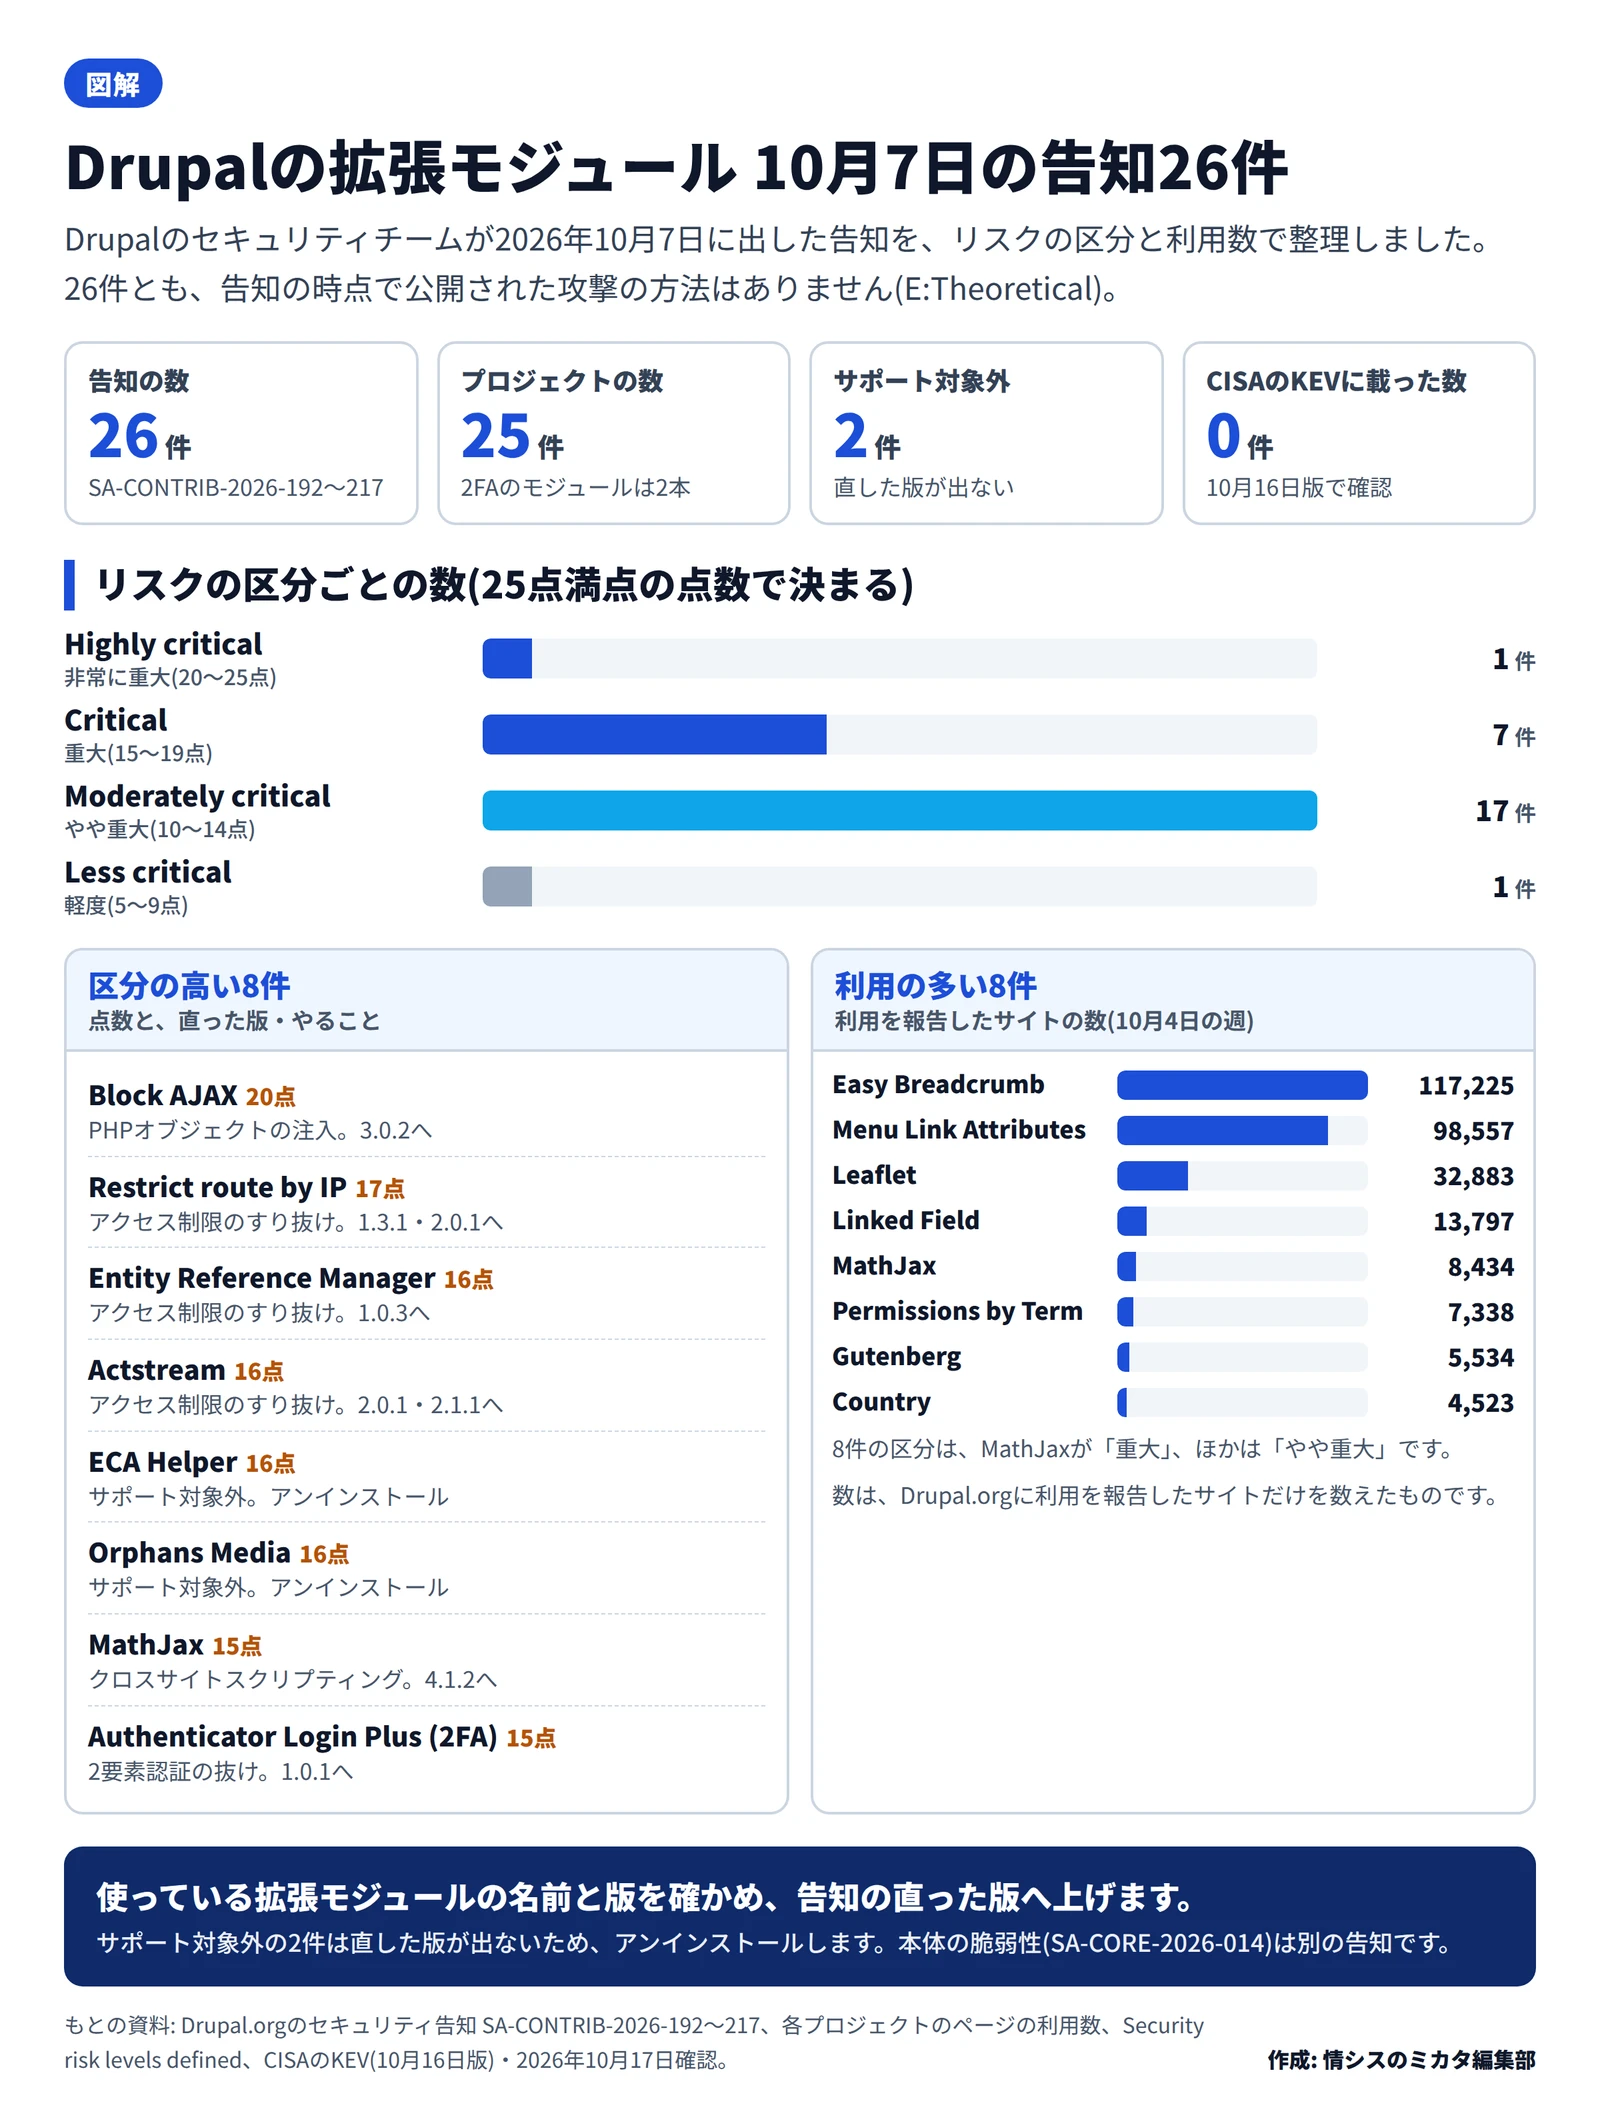
CMS(サイトを作る土台のソフト)のDrupalで、セキュリティチームが2026年10月7日、拡張モジュール(contributed project)の告知26件を出しました。最も高い区分の「Highly critical」は、Block AJAXの1件です。利用の多いEasy BreadcrumbやMenu Link Attributes、Leafletも含まれます。
JPCERT/CCも、10月15日の週報の1件目で取り上げました。この記事は、Drupal.orgの告知とプロジェクトのページで確かめた内容だけを書きます。
Drupal本体のリモートコード実行の脆弱性(SA-CORE-2026-014)は、DrupalコアにRCEの脆弱性 修正公開、拡張モジュール経由は認証不要もで扱っています。ここでは、その1週間前に出た拡張モジュールの告知をまとめます。
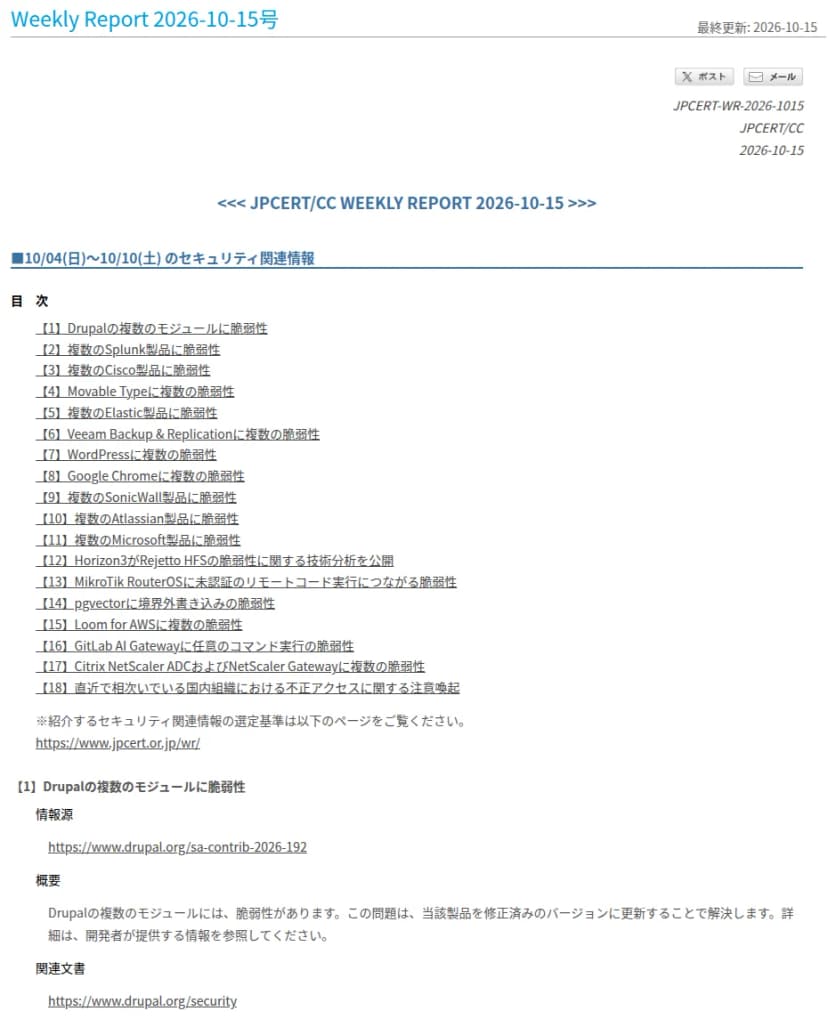 JPCERT/CCの週報(10月15日号)。1件目がDrupalのモジュールの脆弱性出典: JPCERT/CC(引用)
10月7日の26件のあらまし
| 項目 |
内容 |
| 告知 |
SA-CONTRIB-2026-192〜217の26件(2026年10月7日付) |
| プロジェクト |
25件(Authenticator Login Plus (2FA)は告知が2本) |
| リスクの区分 |
Highly critical 1件、Critical 7件、Moderately critical 17件、Less critical 1件 |
| サポート対象外 |
2件(ECA Helper、Orphans Media)。直した版は出ず、アンインストールを求める |
| 悪用 |
26件とも「E:Theoretical」(公開された攻撃の方法なし)。CISAのKEVに載っていない(10月16日版) |
拡張モジュールは、Drupalの本体に機能を足す部品で、コミュニティの作者が作ってDrupal.orgで配っています。今回の26件には、すべてCVEの番号が付いています。
Drupalのリスクの区分の読み方
Drupalは、脆弱性の危うさを25点満点の点数で表します。米国NISTの指標(Common Misuse Scoring System)をもとにした計算です。攻撃の難しさ、要るログインの権限、情報の漏れ方、書き換えの範囲、攻撃の方法があるか、影響する設定の広さの6つで決まります。
| 点数 |
区分 |
| 20〜25 |
Highly critical(非常に重大) |
| 15〜19 |
Critical(重大) |
| 10〜14 |
Moderately critical(やや重大) |
| 5〜9 |
Less critical(軽度) |
| 0〜4 |
Not critical(重大でない) |
告知の「A:None」は、ログインなしで狙えることを表します。「E:Theoretical」は、公開された攻撃のコードや作り方の文書がないことを表します。
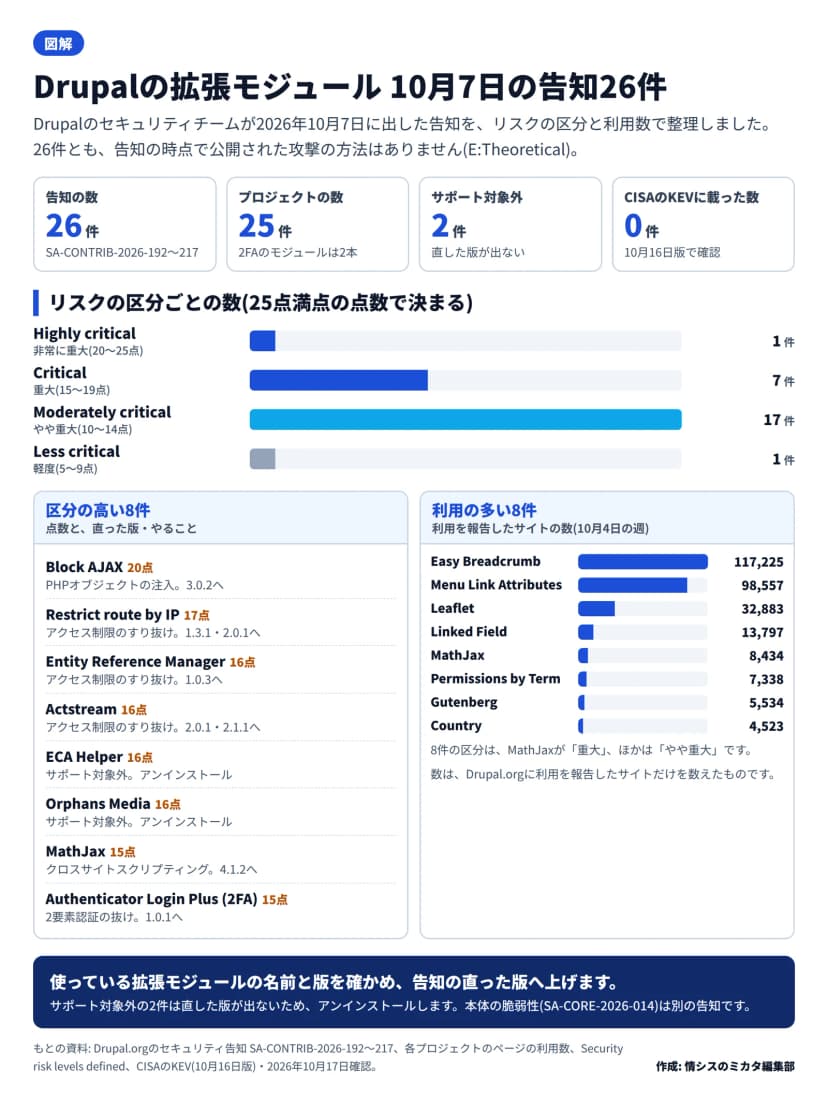 10月7日の告知26件を、リスクの区分と利用数で整理した図(編集部作成)作成: 編集部 / もとの資料: Drupal Security Team(SA-CONTRIB-2026-192〜217)
区分の高い8件
| モジュール(告知の番号) |
点数 |
中身(告知の要約) |
直った版 |
| Block AJAX(192) |
20 |
利用者の入力を確かめず、PHPのオブジェクトの注入から、遠隔でのコードの実行に至りうる |
3.0.2 |
| Restrict route by IP(216) |
17 |
IPアドレスでの制限が、一部の動的なルート(URL)に効かない |
1.3.1、2.0.1 |
| Entity Reference Manager(194) |
16 |
コンテンツを見られる利用者が、統合の機能から任意の記事や分類の語、メディアを消せる |
1.0.3 |
| Actstream(198) |
16 |
設定の画面で、持ち主か管理者かを十分に確かめない |
2.0.1、2.1.1 |
| ECA Helper(193) |
16 |
サポート対象外。作者が直していない脆弱性がある |
なし(アンインストール) |
| Orphans Media(196) |
16 |
サポート対象外。作者が直していない脆弱性がある |
なし(アンインストール) |
| MathJax(195) |
15 |
数式の表示の設定が、TeXの中のJavaScriptを無害にしない(XSS) |
4.1.2 |
| Authenticator Login Plus (2FA)(197) |
15 |
本体の「1回だけ使えるログインのリンク」で入ると、2要素目を求めない |
1.0.1 |
Block AJAXはLayout Builderを使うサイトが対象
Block AJAXは、ブロック(画面の部品)を後から読み込むモジュールです。告知によると、ブロックを組み立てるときに利用者の入力を十分に確かめず、最悪の場合は遠隔でコードを実行されるおそれがあります。点数の内訳は「A:None」で、ログインなしで狙えます。
対象は、Layout Builder(画面の配置を組む本体の機能)を有効にしたサイトなどです。利用を報告したサイトは265件です。
直った3.0.2では、Twig Tweakの「drupal_block()」のように、部品の種類と設定から作ったブロックを読み込めなくなります。「Structure」→「Block layout」で配置したブロックだけが対象です(リリースノート)。10月8日の3.1.0はDrupal 11.4以上向けで、Drupal 10のサイトは3.0.2を使います。
2要素認証のモジュールにも不備
Authenticator Login Plus (2FA)には、告知が2本あります。1つは、本体の1回だけ使えるログインのリンクで入ると、2要素目を求めない不備です(197)。もう1つは、サイト全体で2要素認証を必須にしても、パスワードだけで入れることがある不備です(201)。
1.0.1に上げると、2要素認証を止めていた利用者は、次のログインで設定し直しを求められます。利用を報告したサイトは4件です。
もう1つの2要素認証のモジュール、Two Factor Authentication - TFA / Passwordless Login(207)にも不備があります。ヘッドレスのログインの窓口から、保存してあるminiOrangeの鍵(APIキー)が、ログインなしで見えるものです。
Headless 2FAを有効にしたサイトが対象で、直った版は5.4.1と5.5.2です。有効にしていたサイトは、鍵を替えられるかをminiOrangeに確かめると安心です(編集部の補足)。
利用の多いモジュールの告知
次の8件は、Drupal.orgのページで利用を報告したサイトが多いものです。数は、10月4日からの週に利用を報告したサイトの数で、報告しないサイトは入りません。
| モジュール(告知の番号) |
利用の報告 |
区分(点数) |
中身(告知の要約) |
直った版 |
| Easy Breadcrumb(212) |
117,225 |
Moderately critical(10) |
分類の階層をパンくずリストに出すとき、親の語を見る権限を確かめない |
2.0.11 |
| Menu Link Attributes(209) |
98,557 |
Moderately critical(11) |
メニューのリンクを囲む要素の属性を無害にしない(XSS)。既定の設定は対象外 |
8.x-1.8 |
| Leaflet(204) |
32,883 |
Moderately critical(14) |
地図に載せるコンテンツの題を無害にしない(保存型のXSS) |
10.4.13 |
| Linked Field(200) |
13,797 |
Moderately critical(14) |
テンプレートの注入で、APIの鍵などの設定の値が見えうる |
8.x-1.8 |
| MathJax(195) |
8,434 |
Critical(15) |
TeXの中のJavaScriptを無害にしない(XSS) |
4.1.2 |
| Permissions by Term(214) |
7,338 |
Moderately critical(10) |
消した分類の語を参照する記事が、JSON:APIで見えうる |
3.1.41 |
| Gutenberg(202) |
5,534 |
Moderately critical(13) |
編集の窓口のいくつかで、権限を十分に確かめない |
8.x-2.15、3.0.7 |
| Country(211) |
4,523 |
Moderately critical(10) |
入力の補完で、入力を無害にしない(XSS)。標準の状態では起きない |
2.1.3、2.2.1 |
XSS(クロスサイトスクリプティング)は、画面に不正なスクリプトを仕込み、開いた人のブラウザーで動かす攻撃です。多くの告知は、狙うのに編集の権限や特定の設定が要るとしています。区分が「やや重大」でも、自社の設定が条件に当たるかを確かめます。
そのほかの告知
| モジュール(告知の番号) |
点数 |
中身(告知の要約) |
直った版 |
| Inline Entity Form Dialog(199) |
14 |
管理ページの権限だけで、作成や更新の権限を確かめない |
1.0.6 |
| Authenticator Login Plus (2FA)(201) |
13 |
2要素認証を必須にしても、パスワードだけで入れることがある |
1.0.1 |
| Inline Formatter Field(203) |
13 |
テンプレートの注入で、守られたデータを表示されうる |
4.2.0 |
| Xray Audit(206) |
13 |
非公開のコンテンツを見られる |
1.6.3、2.0.4、3.1.1 |
| Two Factor Authentication - TFA / Passwordless Login(207) |
12 |
保存してあるminiOrangeの鍵が、ログインなしで見える |
5.4.1、5.5.2 |
| Advanced Filesystem(217) |
12 |
Backupの部品で、利用者をだまして操作させる攻撃(CSRF)を防げない |
1.0.28 |
| DKAN(208) |
11 |
一部の窓口で、権限を正しく確かめない |
4.0.4、4.1.5 |
| SmartLinker AI(210) |
11 |
検索の結果に、見る権限のないページが出る |
1.0.3 |
| Views Share(205) |
10 |
表示を止められず、重い処理を動かされうる |
2.0.1 |
| Freelinking(213) |
10 |
非公開のURLのページの題が見えうる |
4.0.3 |
| Examples for Developers(215) |
8 |
email_exampleの部品で、任意の宛先にメールを送れる |
4.0.7 |
上げる前に気をつけること
Drupalの手引きは、拡張モジュールの更新を次の順で進めるよう書いています。サイト全体のバックアップを取り、公開中のサイトなら先に開発用のサイトで試します。
- サイトを保守モードにする
- Composerで「composer update drupal/<名前> --with-dependencies」を動かす(名前はプロジェクトのページのURLの最後の部分)
- ブラウザーでupdate.phpを開き、データベースの更新を動かす
- 保守モードを戻す
モジュールごとの注意は次のとおりです。
- Menu Link Attributes: 更新の後にデータベースの更新を動かすと、危ない属性の設定が消え、表示のキャッシュが消されます
- MathJax: 更新の後に、管理画面の状態の報告(status report)を見ます。「safe mode is not enabled」と出たら、設定を自動で直せなかったという意味で、告知の手順で直します
- Block AJAX: 上の「drupal_block()」の注意を確かめます
KEVには、Drupal本体の脆弱性が5件載っています。2026年5月22日にも、本体のSQLインジェクションの1件(CVE-2026-9082)が加わりました。本体と拡張モジュールの両方の更新を、同じ段取りで回す体制が要ります(編集部の補足)。
影響する会社・しない会社
- 影響する: Drupalでサイトを動かし、26件の告知のモジュールを入れていて、版が直った版より前の会社
- 影響する: とくに急ぐのは、Block AJAXとLayout Builderを両方使う会社と、ECA HelperかOrphans Mediaを入れている会社です(後者は直した版が出ません)
- 影響する: 2要素認証の2つのモジュールで、管理者のログインを守っている会社
- 影響する: Easy Breadcrumb、Menu Link Attributes、Leaflet、Linked Field、MathJaxなど、利用の多いモジュールを入れている会社。告知の条件に当たるかを確かめます
- 影響する: 制作会社や保守会社にDrupalのサイトを任せている会社。入っているモジュールは、運用する側に聞かないと分かりません
- 影響しない: Drupalを使っていない会社
- 影響しない: 26件のどのモジュールも入れていない会社(今回の告知について)。ただし、10月14日の本体の更新は別に確かめます
情シスが今日やること
- Drupalのサイトを洗い出し、入っているモジュールと版の一覧を出します。 管理画面の「Reports」→「Available updates」(URLはadmin/reports/updates)で確かめるか、制作会社や保守会社に一覧を出してもらいます。
- 一覧を、この記事の3つの表と照らします。 Block AJAX、ECA Helper、Orphans Media、2要素認証の2つのモジュールを先に見ます。
- サポート対象外の2件は、アンインストールの段取りを決めます。 同じ働きの別のモジュールに替えるか、機能をやめるかを、サイトの担当部署と決めます。
- ほかのモジュールは、直った版へ上げる日を決めます。 上の手順と、モジュールごとの注意を、制作会社や保守会社にも伝えます。
- 本体も直した版になっているかを確かめます。 10月14日の本体の脆弱性(SA-CORE-2026-014)の直した版は、10.6.19、11.3.19、11.4.10です。
制作会社・保守会社への聞き方
次の聞き方は、Drupal.orgの告知から作った編集部の整理です。答えは文書で返してもらいます。
- 当社のサイトに入っている拡張モジュールと版の一覧を出してほしい
- 10月7日の26件の告知のモジュールは入っているか。入っているなら、いつ直った版に上げるか
- サポート対象外のECA HelperとOrphans Mediaは入っているか。入っているなら、どう外すか
- 10月14日の本体の更新(SA-CORE-2026-014)は済んだか