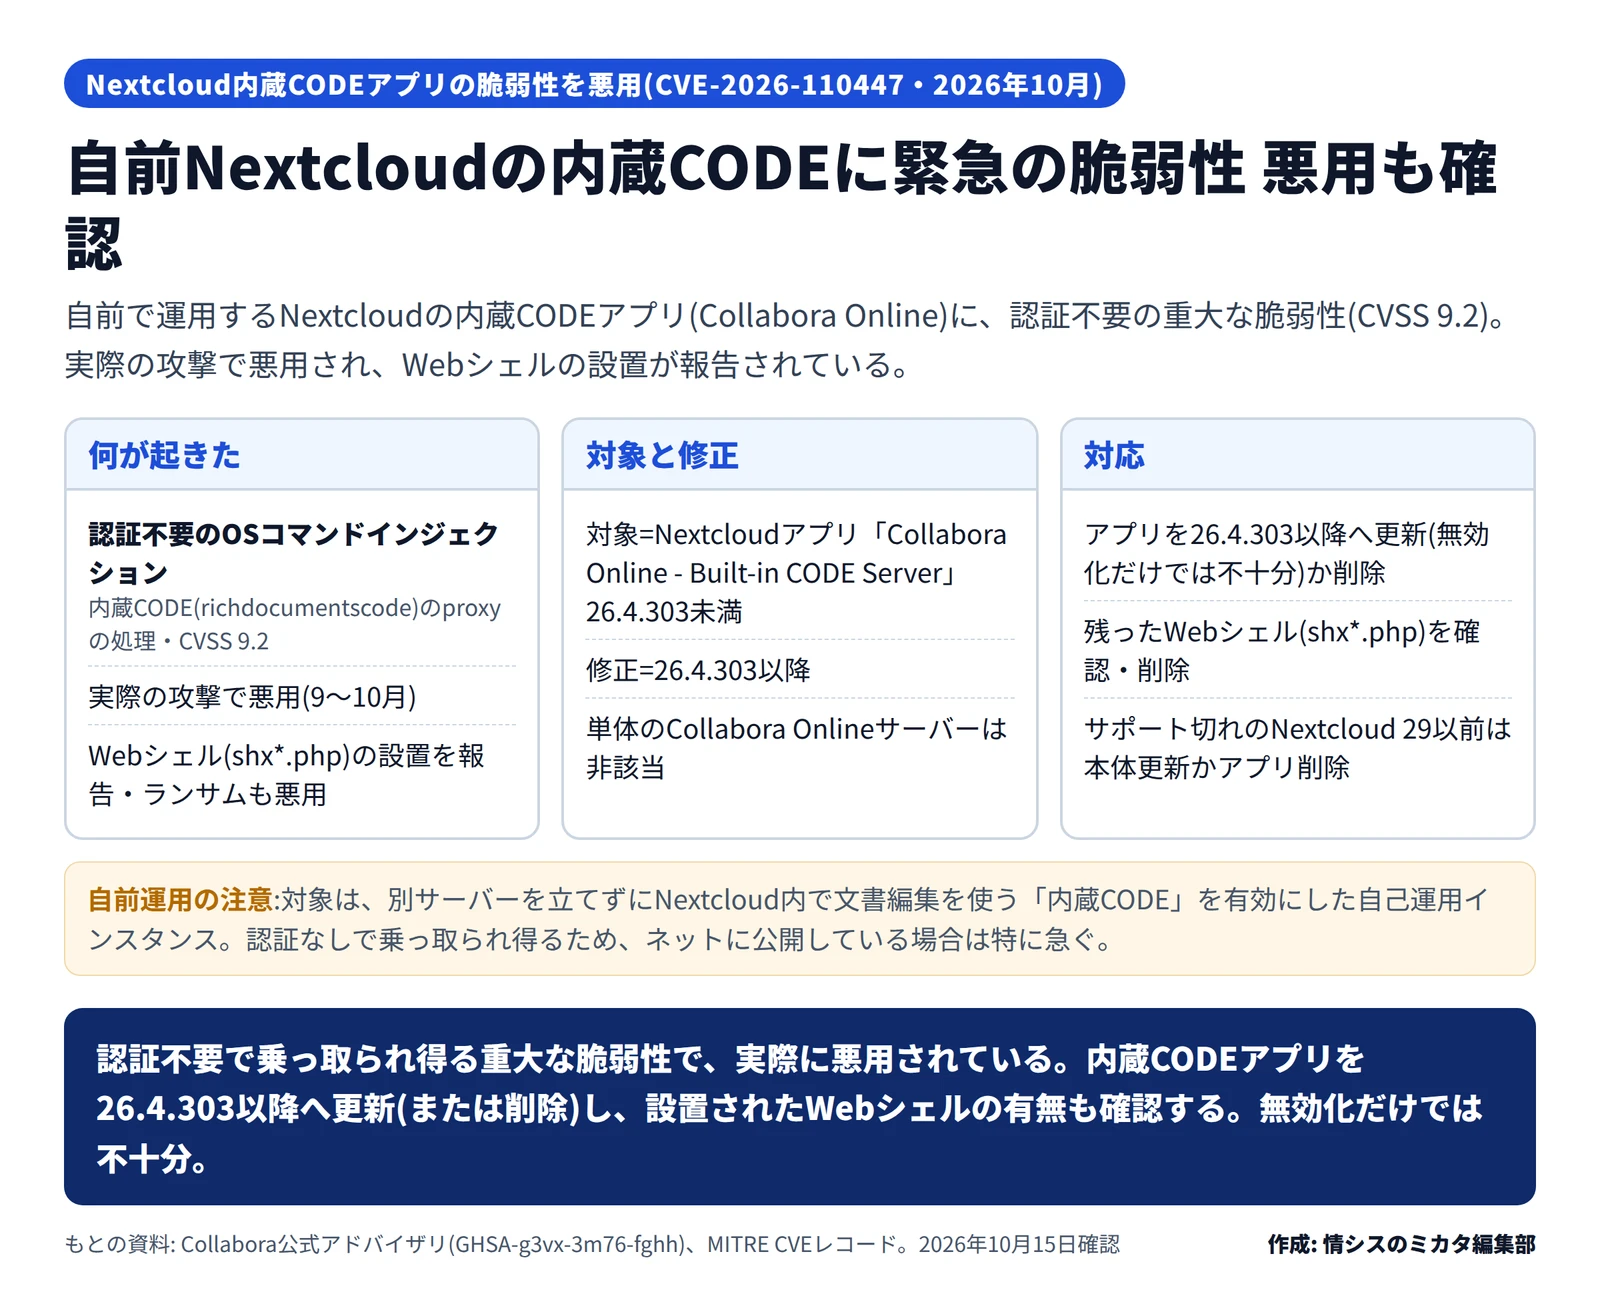
自前で運用するファイル共有 基盤「Nextcloud」の内蔵CODEアプリ(Collabora Online)に、認証 を経ずに乗っ取られ得る重大な脆弱性 が見つかりました。識別番号はCVE-2026-110447で、深刻度はCVSS 9.2(Critical)です。すでに実際の攻撃で悪用されており、サーバーにWebシェルが設置された事例が報告されています。
Nextcloud内蔵CODEの脆弱性(CVE-2026-110447)の要点と対応(編集部作成) 作成: 編集部 / もとの資料: Collabora Online(公式アドバイザリ GHSA-g3vx-3m76-fghh) 何が起きたのか
Collaboraの公式アドバイザリ(GHSA-g3vx-3m76-fghh)によると、脆弱性は、内蔵CODEサーバーを起動する処理(richdocumentscodeのproxy)にあるOSコマンドインジェクションです。認証不要で、細工した要求を送るだけで、サーバー上で任意のコマンドを実行される恐れがあります。
MITREのCVEレコードには、2026年9月から10月にかけて「実際の攻撃で悪用された(exploited in the wild)」と記載されています。管理者からの被害報告によると、攻撃者はパストラバーサルとコマンドの差し込みを組み合わせ、「shx」で始まるPHPのWebシェルをサーバーに設置していました。Webシェルを置かれると、外部から遠隔でコマンドを実行できる状態、つまり実質的にバックドアを仕掛けられたことになります。最初の攻撃のログは2026年9月10日で、複数の独立した環境で被害が出ており、ランサムウェア の攻撃者による悪用も報告されています。
対象と修正版
対象は、Nextcloudのアプリ「Collabora Online - Built-in CODE Server」(アプリ名 richdocumentscode)で、26.4.303より前のすべての版です。修正は26.4.303以降で提供されています(リリースは2026年9月11日)。
一方、別にサーバーを立てて使うスタンドアロンのCollabora Online(Docker やディストリビューションのパッケージ、ホスティング型)は、この脆弱性の対象ではありません。また、内蔵CODE(richdocumentscode)を使わず、Nextcloud Office(richdocuments)だけを使っている場合も対象外です。自社がどちらを使っているかを、まず確認します。
無効化だけでは不十分
Collaboraは、公式アドバイザリで次の対応を案内しています。重要なのは、アプリを無効化するだけでは不十分だという点です。
内蔵CODEアプリを26.4.303以降へ更新するか、アプリを削除します。
サポートが終了したNextcloud 29以前を使っている場合は、Nextcloud本体を更新するか、アプリを削除します。
すでに悪用された環境では、更新後も残っているWebシェル(shxで始まるPHPファイルなど)がないかを確認し、見つかれば削除します。
攻撃が成立するのは、内蔵CODEサーバーが起動していない間(コンテナの再起動やアップグレード、クラッシュの直後など)とされています。単に無効化して止めるのではなく、修正版への更新か削除で根本をふさぐ必要があります。
影響する会社・しない会社
影響する: Nextcloudを自前で運用し、内蔵CODEアプリ(Collabora Online - Built-in CODE Server)を有効にしている会社です。特に、Nextcloudをインターネットに公開している場合は、認証なしで悪用され得るため緊急度が高くなります。
影響しない: 別サーバーのスタンドアロンCollabora Onlineを使っている会社や、内蔵CODEを使っていない会社です。ただし、どの構成かは管理画面で確認してから判断します。
情シスが今日やること
内蔵CODEの利用状況を確認します。 Nextcloudの管理画面のアプリ一覧で、「Collabora Online - Built-in CODE Server」(richdocumentscode)が有効か、版はいくつかを確認します。更新または削除します。 26.4.303以降へ更新するか、使っていなければ削除します。無効化だけでは不十分です。インターネットに公開している環境から優先します。侵害の有無を確認します。 サーバーのファイルに、shxで始まるPHPファイルなど、身に覚えのないWebシェルがないかを確認します。見つかった場合は、設置された経路や範囲を調べ、認証情報の変更など復旧の対応を検討します。