Pythonで非同期のWebサーバーや、外のサービスとの通信を書くときによく使われる部品「aiohttp」に、8件の脆弱性が見つかりました。直った版は、10月5日に出た3.14.4です。開発チームの評価は低めですが、GitHubは10月19日、そのうち1件を深刻度「High」と評価しました。社内の業務システムや自動化の道具に、知らないうちに入っていることもある部品です。開発チームの勧告から整理します。
何が直ったか
開発チーム(aio-libs)は、3.14.3以前を対象とする8件の勧告を、GitHubで公表しました。どれも3.14.4で直っています。
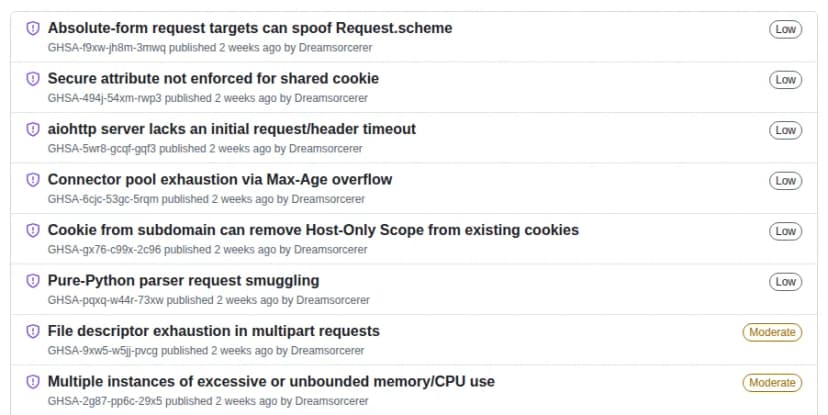
| 中身 | 開発チームの評価 | かかわる側 |
|---|---|---|
| 最初の要求の待ち時間が無く、何も送らずに接続を開いたまま居座られる(CVE-2026-111064) | Low(GitHubはHigh・8.2) | サーバー |
| プロキシ向けの書き方(absolute-form)の要求で、Request.schemeを偽れる(CVE-2026-111748) | Low | サーバー |
| 純粋なPythonの解析器で、要求の密輸(request smuggling)が起きうる(CVE-2026-111750) | Low | サーバー |
| multipartの要求で、ファイル記述子を使い切らされる(CVE-2026-111066) | Moderate | サーバー |
| 細工した要求で、メモリーやCPUを使い切らされる(複数) | Moderate | サーバー |
| 共有のCookieで、Secure属性が守られず、暗号化していない通信で送られうる(CVE-2026-111063) | Low | クライアント |
| サブドメインからのCookieで、既存のCookieのHost-Onlyの保護が外れる(CVE-2026-111749) | Low | クライアント |
| Max-Ageのあふれで、接続の使い回しの枠を一時的に使い切らされる(CVE-2026-111065) | Low | クライアント |
いちばん評価が分かれたのは、最初の要求の待ち時間の不具合です。開発チームは「Low」としていますが、GitHubのAdvisory Databaseは10月19日、ネットワーク越しにログインなしで、サービスを止める方向に大きく効くとして、CVSS 4.0で8.2の「High」と評価しました。
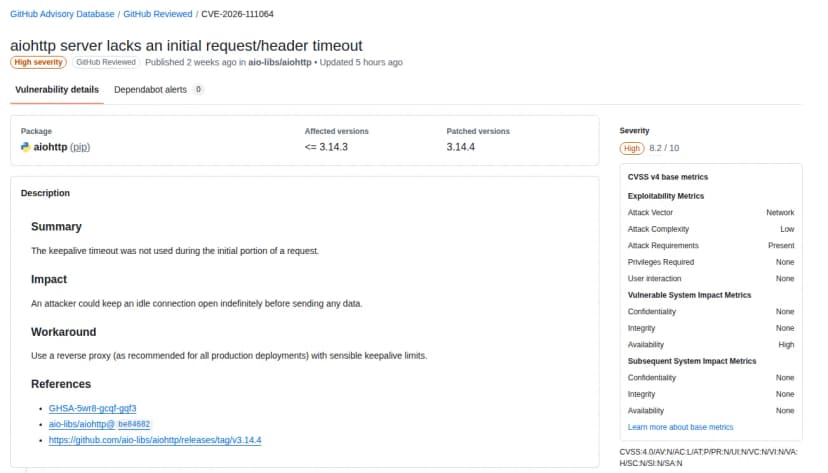
開発チームは、回避策として、本番ではリバースプロキシの内側に置き、プロキシの側で待ち時間の上限をかけるよう勧めています。