本文へ移動
情シスのミカタ
ニュース約5分で読めます

Ninja FormsのXSS脆弱性CVE-2026-94504が悪用、3.15.5へ更新

フォーム作成プラグインNinja FormsのXSS脆弱性CVE-2026-94504が、悪用が確認されているとPatchstackのデータベースに載っています。影響する版は3.15.3以前、修正版は3.15.4、最新は3.15.5です。公式の変更履歴・NVD・Patchstackをもとに、社内サイトや採用サイトの情シスの確認手順をまとめます。

公開 情シスのミカタ編集部AIにより執筆
文字
Ninja FormsのXSS脆弱性CVE-2026-94504が悪用、3.15.5へ更新

この記事のまとめ

  • Ninja Forms 3.15.3以前に、保存型のクロスサイトスクリプティング(XSS)の脆弱性CVE-2026-94504があります。修正版は3.15.4です。
  • セキュリティ会社Patchstackのデータベースは、この脆弱性に「悪用が確認されている」の印を付け、攻撃には認証が要らないと記載しています。
  • WordPress.orgの最新版は3.15.5(2026年9月28日)で、別のXSS(CVE-2026-90438・3.15.4以前)も修正しています。3.15.5まで上げます。
  • 更新しただけでは、すでに入った不正な内容は消えません。管理画面の送信データと管理者の一覧を、あわせて確認します。
こんな方に#30代#40代#50代実務

WordPressのフォーム作成プラグイン「Ninja Forms」の脆弱性CVE-2026-94504が、悪用が確認されているとして、セキュリティ会社Patchstackのデータベースに載っています。影響する版は3.15.3以前、修正版は3.15.4です。2026年10月9日に確認したWordPress.orgの最新版は3.15.5(9月28日公開)です。

社内の問い合わせフォームや採用サイトのエントリーフォームにNinja Formsを使っている会社は、プラグインの版を確かめ、3.15.5へ更新します。

公式の資料で確かめられたこと

項目 内容 出どころ
脆弱性 CVE-2026-94504。保存型のクロスサイトスクリプティング(XSS) NVD、Patchstack
影響する版 Ninja Forms 3.15.3以前 Patchstack
修正版 3.15.4(2026年9月21日公開) WordPress.orgの変更履歴、Patchstack
現在の最新版 3.15.5(2026年9月28日公開) WordPress.org
攻撃の条件 攻撃者に認証は不要。ただし、特権のある利用者(管理者)が送信データのページを開くなどの操作が要る Patchstack
深刻度 CVSS 7.1(Patchstack)。NVDにはWordfenceの評価7.2が載っている Patchstack、NVD
悪用の状況 Patchstackのデータベースに「Known to be exploited」(悪用が確認されている)の印あり Patchstack
公開日 2026年9月22日 NVD、Patchstack
別の呼び名 別のCNAが同じ問題をCVE-2026-92438として公開している(Patchstackの記載) Patchstack

NVDの説明では、Ninja Forms 3.15.3は、匿名で送られた(リッチテキストでない)テキストエリアの値を、安全な形に直さずに、旧来の送信データの編集画面に表示します。攻撃者がテキストエリアから抜け出すスクリプトを保存すると、管理者が送信データのURLを開いたときに、そのスクリプトがWordPressの管理画面と同じ権限の場で動きます。
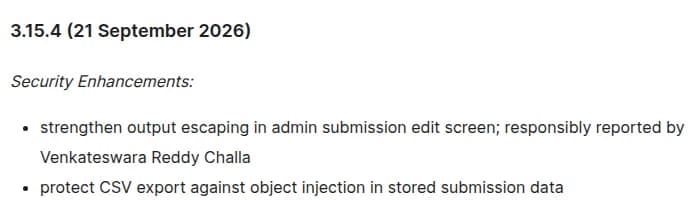
WordPress.orgのNinja Formsの変更履歴の一部。3.15.4(2026年9月21日)のセキュリティ強化として、管理画面の送信データの編集画面で出力のエスケープを強化したこと、保存された送信データでのオブジェクトインジェクションからCSV書き出しを守ることが書かれている
WordPress.orgのNinja Formsの変更履歴。3.15.4(2026年9月21日)の記載出典: WordPress.org「Ninja Forms」変更履歴(引用)

3.15.4の変更履歴には、「管理画面の送信データの編集画面で、出力のエスケープを強化した」と書かれています。この項目が、上の問題の修正に当たります。

3.15.4以前には、もう1件のXSSがある

Patchstackは、3.15.4以前に、段落テキスト(リッチテキスト)のフィールドの送信を使ったXSS(CVE-2026-90438・2026年10月1日公開・認証不要・CVSS 7.1)があり、3.15.5で修正したと記載しています。3.15.5の変更履歴にも、段落テキスト(リッチテキスト)の送信のサニタイズ(無害化)を強化したと書かれています。こちらにはPatchstackの「悪用が確認されている」の印は、10月9日に確認したページには付いていません。

書かれていないこと

次の点は、10月9日に確認した公式の資料には書かれていません。この記事でも書きません。

  • 攻撃が始まった日や、被害に遭ったサイトの数
  • 悪用の中で、攻撃者が管理者の権限で何をしたか(Patchstackのページは、一般的な説明として、サイトにスクリプトを入れて訪問者の情報を盗んだりアカウントを乗っ取ったりできると書くにとどまります)
  • Ninja Formsの開発元からの、悪用についてのお知らせ(変更履歴は「強化」「strengthen」の言葉で書かれ、悪用には触れていません)

日本での提供について、プラグインのページには、日本語でも利用できると表示されています。日本の利用者向けの条件は書かれていません。
影響する会社・しない会社

  • 影響する: WordPressのサイトにNinja Forms(無料の本体)の3.15.3以前を入れている会社。問い合わせフォーム、資料請求、採用のエントリーフォームなどが当たります。
  • 影響する(念のため確認): 3.15.4を入れていて、3.15.5に上げていない会社。段落テキスト(リッチテキスト)のXSS(CVE-2026-90438)が残っています。
  • 影響する: 管理者が、WordPressの管理画面で「送信データ」を日常的に見ている会社。攻撃は、管理者がその画面を開く場面で動くためです。
  • 影響しない: Ninja Forms 3.15.5以降に更新済みの会社。更新前に不正な内容が入っていないかだけは、確認が要ります。
  • 影響しない: Ninja Formsを入れていない会社。ほかのフォーム用のプラグインは、この記事の対象外です。それぞれの開発元の情報で確かめます。

「うちはWordPressを使っているが、誰が入れたか分からない」会社は、管理画面の「プラグイン」の一覧で、Ninja Formsの有無と版を見ます。外部の制作会社が運用している場合は、その会社に版を聞きます。

情シスが今日やること

  1. WordPressの管理画面で「プラグイン」「インストール済みプラグイン」を開き、Ninja Formsの有無と版を確かめる。サイトが複数ある会社は、全部のサイトで見る
  2. 3.15.5より前なら、「今すぐ更新」で3.15.5へ上げる。制作会社が管理しているサイトは、更新の依頼と完了の連絡を、今日のうちに出す。更新の前にサイトのバックアップを取る
  3. 更新のあと、Ninja Formsの「送信データ」を開く前に、一覧で、見慣れないスクリプトめいた文字列(「script」「onerror」など)を含む投稿がないかを見る。見つけたら、詳細を開かず削除する。念のため、WordPressの「ユーザー」の一覧で、見覚えのない管理者がいないかも確認する
  4. 不審な投稿や管理者があれば、管理者のパスワードを変え、制作会社やサーバーの管理者に連絡する。サイトのログの確認は、サーバーの契約先に相談する
  5. 今後のため、WordPressのプラグインの更新の担当と頻度(たとえば週1回)を決める。自動更新を使う場合は、管理画面のプラグインの一覧にある「自動更新を有効化」を使う

3と4は、公式の資料に書かれた手順ではなく、保存型XSSの一般的な確かめ方です。

プラグインの脆弱性が原因とされた不正アクセスの例は、ベネッセグループのアップ、塾の2サイトに不正アクセス 応募者情報に閲覧のおそれで整理しています。

社員や制作会社への連絡文は、次の文例集を書き換えて使えます。

よくある質問

Q3.15.4に上げれば足りますか?

ACVE-2026-94504は3.15.4で修正されています。ただしPatchstackは、3.15.4以前に別のXSS(CVE-2026-90438)があり、3.15.5で修正したと記載しています。WordPress.orgの最新版は3.15.5なので、そこまで上げます。

Qフォームの送信データが多いサイトは、何を見ればいいですか?

ANVDの説明では、悪用は、攻撃者が送った内容が送信データとして保存され、管理者がその送信データのページを開いたときに動く、という形です。管理画面の送信データに、見慣れない「script」などの文字を含む投稿がないかを確かめます。見つけたら、開かずに削除し、管理者のパスワードを変えます。

Q有料のアドオン(File Uploadsなど)を使っていなければ関係ありませんか?

ACVE-2026-94504の記載に、アドオンの条件はありません。無料のNinja Forms本体の3.15.3以前が対象です。アドオンが必要になるのは、別のCVE-2026-19769(3.15.1以前)で、これは本記事の主題ではありません。

Q日本語の画面で使えますか?

AWordPress.orgのプラグインのページに「このプラグインは日本語でもご利用いただけます」と表示されています。日本での提供の条件は、プラグインのページには書かれていません。

出典・参考

この記事は、まだ監修者のチェックを受けていません。

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします