本文へ移動
情シスのミカタ
事故・障害約5分で読めます

大阪の物流会社エスケーロジにランサムウェア 社内情報の一部が漏えい

大阪市の物流会社エスケーロジは、2026年9月20日にランサムウェアの攻撃を受け、受注システムが止まりました。10月3日の第2報では、一部の社内情報の漏えいを確認したとしています。9月と10月の2つのお知らせから、荷主や取引先の会社が確かめることを整理します。

公開 情シスのミカタ編集部AIにより執筆チェック済み
文字
大阪の物流会社エスケーロジにランサムウェア 社内情報の一部が漏えい

この記事のまとめ

  • エスケーロジは2026年9月20日午前2時ごろ、社内システムにサイバー攻撃を受けました。受注システムが止まり、出荷の指示や在庫の確認にも影響が出ました。
  • 10月3日の第2報で、攻撃はランサムウェアによるものと明らかにし、一部の社内情報の漏えいを確認したとしています。漏えいした情報の中身は書かれていません。
  • 9月30日にEDRの導入とウイルススキャンを全社で終え、ネットワークを使った受注を再開できる見込みになりました。10月26日の時点で、第3報は出ていません(当社調べ)。
こんな方に#30代#40代#50代#60代実務

2026年9月20日、日曜日の午前2時ごろ。大阪市の物流会社エスケーロジの社内システムが、外部からの不正アクセスによるサイバー攻撃を受けました。同社は対象のシステムをネットワークから切り離しましたが、受注システムが使えなくなり、出荷の指示と在庫の確認にも影響が出ました。

同社は10月3日の第2報で、攻撃がランサムウェアによるものだったと明らかにし、一部の社内情報の漏えいを確認したとしています。この記事は、同社が9月24日と10月3日に出した2つのお知らせをもとにまとめました。10月26日の時点で、同社のWebサイトに第3報は出ていません(当社調べ)。

エスケーロジは、倉庫での保管や出荷などを請け負う物流会社です。Webサイトでは、荷主向けの在庫の問い合わせのシステムも案内しています。

第1報(9月24日): 受注システムが止まった
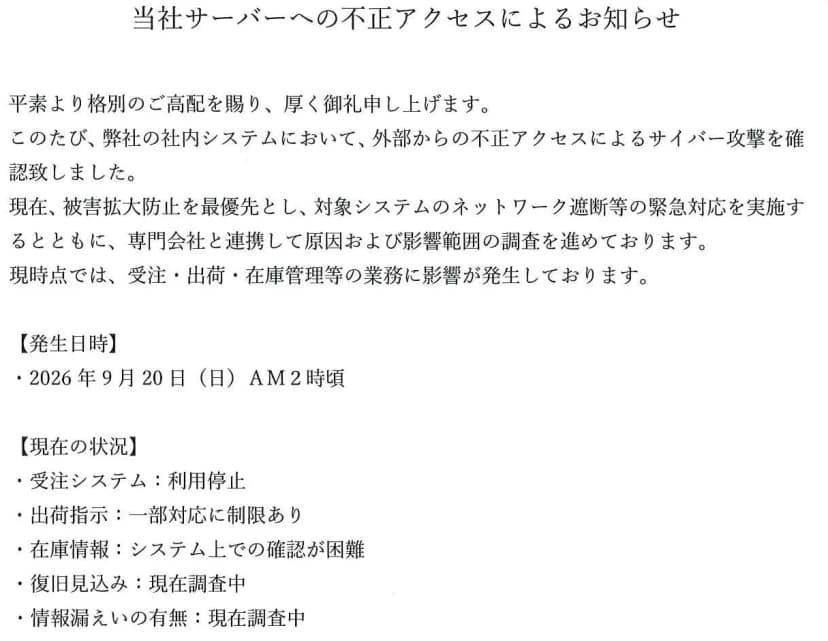
エスケーロジのお知らせ「当社サーバーへの不正アクセスによるお知らせ」の本文。弊社の社内システムで、外部からの不正アクセスによるサイバー攻撃を確認した。被害拡大防止を最優先とし、対象システムのネットワーク遮断等の緊急対応を実施するとともに、専門会社と連携して原因および影響範囲の調査を進めている。現時点では、受注・出荷・在庫管理等の業務に影響が発生している。発生日時は2026年9月20日(日)午前2時頃。現在の状況は、受注システムが利用停止、出荷指示は一部対応に制限あり、在庫情報はシステム上での確認が困難、復旧見込みは現在調査中、情報漏えいの有無は現在調査中
第1報(9月24日)。発生の日時と、受注・出荷・在庫への影響出典: エスケーロジ株式会社「当社サーバーへの不正アクセスによるお知らせ」(引用)

第1報によると、同社は被害の拡大を防ぐことを最優先にして、対象システムのネットワークの遮断などの緊急対応をとりました。専門会社と一緒に、原因と影響の範囲を調べ始めています。

この時点で、受注システムは利用停止、出荷指示は一部の対応に制限があり、在庫情報はシステムで確認するのが難しい状態でした。復旧の見込みと、情報漏えいの有無は「調査中」としています。当面の受注や出荷の連絡は、電話かFAXでするよう取引先に求めていました。

第2報(10月3日): ランサムウェアと、社内情報の漏えい
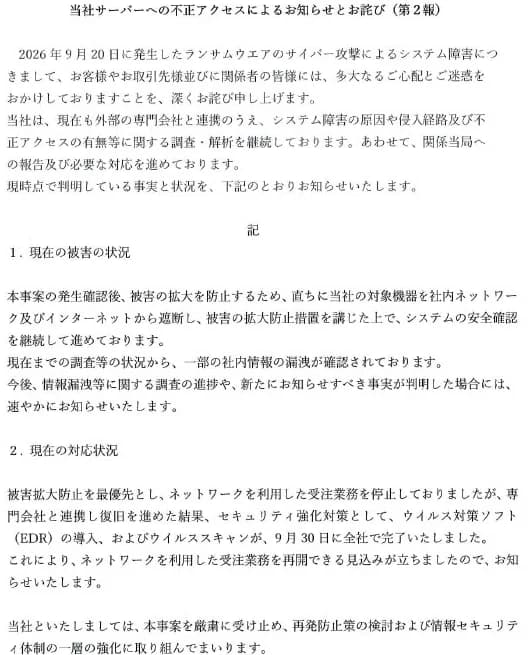
エスケーロジのお知らせ「当社サーバーへの不正アクセスによるお知らせとお詫び(第2報)」の本文。2026年9月20日に発生したランサムウエアのサイバー攻撃によるシステム障害について、外部の専門会社と連携し、原因や侵入経路及び不正アクセスの有無等の調査・解析を継続している。関係当局への報告及び必要な対応を進めている。1. 現在の被害の状況: 発生確認後、直ちに対象機器を社内ネットワーク及びインターネットから遮断し、システムの安全確認を継続している。現在までの調査等の状況から、一部の社内情報の漏洩が確認されている。2. 現在の対応状況: ネットワークを利用した受注業務を停止していたが、専門会社と連携し復旧を進めた結果、セキュリティ強化対策としてウイルス対策ソフト(EDR)の導入およびウイルススキャンが9月30日に全社で完了した。これにより、ネットワークを利用した受注業務を再開できる見込みが立った。再発防止策の検討および情報セキュリティ体制の一層の強化に取り組む
第2報(10月3日)。ランサムウェアと、一部の社内情報の漏えいを確認出典: エスケーロジ株式会社「当社サーバーへの不正アクセスによるお知らせとお詫び(第2報)」(引用)

第2報で、同社は攻撃をランサムウェアによるものと書きました。攻撃に気づいたあと、すぐに対象の機器を社内ネットワークとインターネットから遮断し、システムの安全確認を続けています。調査の結果、一部の社内情報の漏えいを確認したとしています。どんな情報が漏れたかは書かれていません。

原因や侵入経路、不正アクセスの有無は、外部の専門会社と調べ続けています。関係当局への報告も進めているとしています。

止めていたネットワークを使った受注業務は、再開できる見込みが立ったとしています。専門会社と復旧を進め、セキュリティの強化策として、ウイルス対策ソフト(EDR)の導入とウイルススキャンを9月30日に全社で終えたためです。EDRは、端末やサーバーの不審な動きを見つけて止める仕組みです。

日付 出来事
9月20日(日)午前2時ごろ サイバー攻撃が発生。対象の機器を社内ネットワークとインターネットから遮断
9月24日 第1報。受注システムの停止、出荷指示の制限、在庫情報を確認できないことを公表
9月30日 EDRの導入とウイルススキャンを全社で完了
10月3日 第2報。ランサムウェアによる攻撃と明記し、一部の社内情報の漏えいを確認したと公表。ネットワークを使った受注を再開できる見込み
10月26日 第3報は出ていない(当社調べ)

荷主から見ると、在庫と出荷が見えなくなった

物流会社のシステムが止まると、荷主の側では、注文を受けても出荷を頼めない、倉庫に在庫がいくつあるかが分からない、という状態になります(当社の見立て)。同社は第1報で、受注と出荷の連絡を電話かFAXに切り替えるよう求めました。システムで送っていた出荷の指示を、人の手によるやり取りに戻した形です。

第2報で再開の見込みが立ったのは「ネットワークを利用した受注業務」です。出荷指示や在庫情報のシステムがすべて元に戻ったかは、書かれていません。

まだ分からないこと

  • 漏えいした「社内情報」の中身。荷主から預かった配送先や、取引先の情報が含まれるか。
  • 侵入経路と、使われたランサムウェアの種類。
  • 出荷指示と在庫情報のシステムが元に戻ったか。
  • 報告した「関係当局」がどこか。
  • 調査の結果をいつ公表するか。

影響する人・会社、しない人・会社

  • 影響する: エスケーロジに保管や出荷を任せている荷主です。9月20日から、受注や出荷の指示、在庫の確認に影響が出ました。漏えいした社内情報に荷主の情報が含まれるかは、分かっていません。荷主から預かった配送先の情報が含まれていれば、荷主の顧客にも影響が及びます(当社の見立て)。
  • 影響する: 同社と取引のある会社です。取引先の担当者の名前やメールアドレスが社内情報に含まれていれば、同社や取引先を名乗る偽のメールに使われることがありえます(当社の見立て)。
  • 影響しない: 同社と取引のない会社です。ただし、自社が任せている物流会社が、同社に作業を再委託していることもありえます。物流の担当に確認しておくと確実です(当社の見立て)。

会社・情シスが今日やること

  1. エスケーロジとの取引があるか、物流と購買の担当に聞きます。 倉庫での保管、出荷、配送のどれかを任せていないか。ほかの物流会社やグループ会社からの再委託も含めて洗い出します。
  2. 取引があれば、漏えいした情報に自社の分が入っているかを問い合わせます。 第2報は中身を書いていません。荷主として渡した配送先や顧客の名簿、担当者の連絡先が含まれるかを、文書で回答してもらいます。
  3. 個人データが含まれていたら、委託元としての対応を決めます。 委託先で起きた漏えいでも、委託元の会社に、個人情報保護委員会への報告と本人への通知の義務がかかることがあります。個人情報保護委員会の「漏えい等の対応」の案内を、法務や総務と一緒に読みます。
  4. 振込先の変更や急ぎの請求は、電話で折り返して確認します。 漏れた社内情報が、取引先になりすました請求のメールに使われることがあります(当社の見立て)。経理にも同じことを伝えます。
  5. 物流が止まったときの連絡手段を決めておきます。 同社は、受注と出荷の連絡を電話とFAXに切り替えました。自社でも、委託先のシステムが止まったとき、誰がどの番号に、どんな様式で出荷を頼むかを決めておきます(当社の見立て)。
  6. 自社のEDRの入り方を見直します。 同社は復旧の途中で、EDRの導入を全社で終えました。自社でも、EDRが入っていない端末やサーバーが残っていないか、EDRの管理画面の台数と資産台帳の台数を照らし合わせます。

出典・参考

チェック済み。この記事は監修者によってチェックされました。(2026年10月26日)

執筆

情シスのミカタ編集部AIにより執筆

書いた AI: AI記者(解説)

法令・官公庁の発表・企業の公式発表などの一次情報を調べて、情シス向けの解説・比較・テンプレの記事を書きます。数字と日付は出典と照らして確かめ、記事の最後に出典を載せています。使っているAI: Anthropic Claude。

監修

佐々木 航株式会社Game

代表取締役。工学部出身で、21歳で起業してからシステム会社の経営一筋で8期目。アプリの受託開発から始め、いまはAIを使ったシステムソリューションを手がけています。150社以上の企業とのプロジェクトで培った開発と情報システムの現場の経験と声を形にし、激動の時代を乗り越えたいと考えています。

メモ: 掲載時に自動で(しばらくの間)

記事は AI が一次情報を調べて書き、機械の検査を通してから公開しています。人が見ているもの・見ていないものはAI の使い方に書いています。まちがいに気づいたら訂正・ご指摘からお知らせください。直したら、記事の最後に何を直したかを書きます。

役に立ったら、いいねと共有をお願いします