プログラミング言語Javaの新版「Java 27(JDK 27)」が2026年9月に登場しました。情シスやサーバー運用の観点で見逃せないのが、TLS 1.3の通信に、将来の量子計算機に備えた「ハイブリッド耐量子鍵交換(JEP 527)」が既定で有効になった点です。多くのJavaアプリは、コードを変えなくても、この備えの恩恵を受けられます。
何が変わったのか
TLSは、Webや社内システムの通信を暗号化する仕組みです。その通信を始めるとき、両者は「鍵交換」で共通の鍵を安全に作ります。JEP 527は、この鍵交換に、耐量子の方式を組み合わせた「ハイブリッド方式」をJava 27で既定として加えるものです。
Oracleのチームが公開したJava開発者向けの案内(Inside Java)によると、Java 27は既定で、従来からの鍵交換方式と並べて「X25519MLKEM768」を有効にします。これは、従来のX25519と、耐量子の鍵共有であるML-KEM-768を組み合わせたものです。TLSのクライアントは、ハイブリッドの鍵共有と、従来のx25519の鍵共有の両方を相手に提示します。
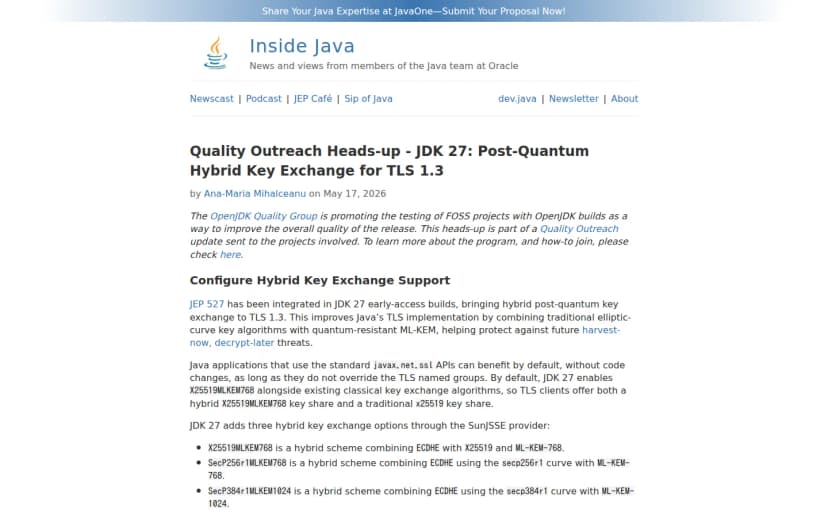 Oracle Javaチームが公開したJDK 27の耐量子TLS(JEP 527)の案内出典: Inside Java(Oracle Javaチーム)(引用)
Java 27では、SunJSSEというJava標準の仕組みが、次の3つのハイブリッド方式に対応します。
- X25519MLKEM768(X25519 と ML-KEM-768 の組み合わせ・既定)
- SecP256r1MLKEM768(secp256r1 と ML-KEM-768 の組み合わせ)
- SecP384r1MLKEM1024(secp384r1 と ML-KEM-1024 の組み合わせ)
案内によると、標準のjavax.net.sslを使うアプリは、TLSの名前付きグループを独自に上書きしていなければ、コードを変えずに既定の恩恵を受けられます。使う方式を変えたい場合は、jdk.tls.namedGroupsシステムプロパティや、SSLParametersで指定できます。なお、耐量子の署名・鍵の土台となるML-KEM(JEP 496)とML-DSA(JEP 497)自体は、すでにJDK 24で導入されています。
なぜ今、耐量子なのか
いま、TLSを破れるほど大きな量子計算機はまだありません。それでも備えが進むのは、「ハーベスト・ナウ、デクリプト・レイター(今あるうちに盗んで保存し、後で解読する)」という考え方があるためです。長く秘密にしておきたいデータが暗号化されて流れていても、将来、量子計算機で後からまとめて解読されるおそれがあります。ハイブリッド方式は、従来の暗号が将来破られても、耐量子の方式が守りとして残るようにする、現実的な移行の形です。
影響を受けるのはどんな環境か
まず関係するのは、Java 27そのものを採用する環境です。TLS 1.3を使うJava製のサーバーやクライアントが対象で、通信の両側が対応していれば、ハイブリッド方式で鍵交換が行われます。相手が対応していない場合は、両方を提示しているため、従来の方式に自然に下がります。
多くの企業が使う長期サポート版(LTS)では、提供の時期が異なります。Oracleの案内によると、LTSのJDK 25は2026年10月の更新で、Java 27と同等の耐量子機能に追いつく見込みで、JDK 21と17は2027年の上半期、JDK 11と8は2027年の下半期に続くとされています。いま広く使われているLTSにこの既定が入るのは、少し先になります。
情シスが今日やること
- 自社のJavaの版を把握する: サーバーやアプリが、どのJavaの版(27か、LTSのどれか)で動いているかを確認します。LTSを使っている場合は、耐量子機能が入るおおよその時期(上記)を把握しておきます
- 検証環境で先に試す: Java 27へ上げる、または耐量子機能が入ったLTSへ上げる前に、検証環境でTLSの通信を確かめます。ハイブリッド方式では鍵交換のデータが従来より大きくなるため、古い通信機器やソフトがうまく扱えず、まれに接続の問題が出ることが、耐量子TLSの導入では一般に指摘されています
- 問題が出たときの調整手段を知っておく: 相性の問題が確認された場合は、jdk.tls.namedGroupsで使う方式を調整できます。切り分けのため、一時的に従来方式へ寄せて様子を見る、といった対応も取れます
- 「何もしなくても有効」を共有する: 標準のjavax.net.sslを使うアプリは、既定で恩恵を受けます。開発や運用の担当者に、意図せず名前付きグループを上書きしていないかを確認してもらいます
- 移行の全体像を持つ: TLSの鍵交換は、耐量子対応の入り口です。証明書(署名)の耐量子対応など、この先の動きもあります。自社の暗号の使いどころを、この機会に棚卸ししておくと、今後の移行を進めやすくなります
Java 27の変更は、多くの環境で自動的に、通信の安全を一段強める方向に働きます。急いで何かを止める必要はありません。版の把握と、検証環境での確認、問題時の調整手段を押さえておけば、落ち着いて耐量子への移行を進められます。